
 7ragnarok7/cve-2021-3754
CVE-2021-3754 の脆弱性の詳細とエクスプロイト

このリポジトリは、2021年8月21日にAnurag Mondal (7Ragnarok7) によって発見・報告されたCVE-2021-3754の脆弱性の詳細とエクスプロイトを文書化したものです。
Apache Keycloak & Redhat SSO に欠陥が発見されました。攻撃者は、既存の任意のユーザーのメールIDと同じユーザー名で自身を登録することができます。
これは、ユーザー名がメールアドレスより先に評価されることが原因です。
Keycloak はユーザー名としてメールアドレスの使用を許可しており、このメールアドレスを持つアカウントが既に存在するかどうかをチェックしません。
上記の動作により、ユーザーがパスワードを忘れた場合にパスワード回復メールを受け取る際に問題が発生し、それによってユーザーが一時的にアカウントから締め出されることになります。
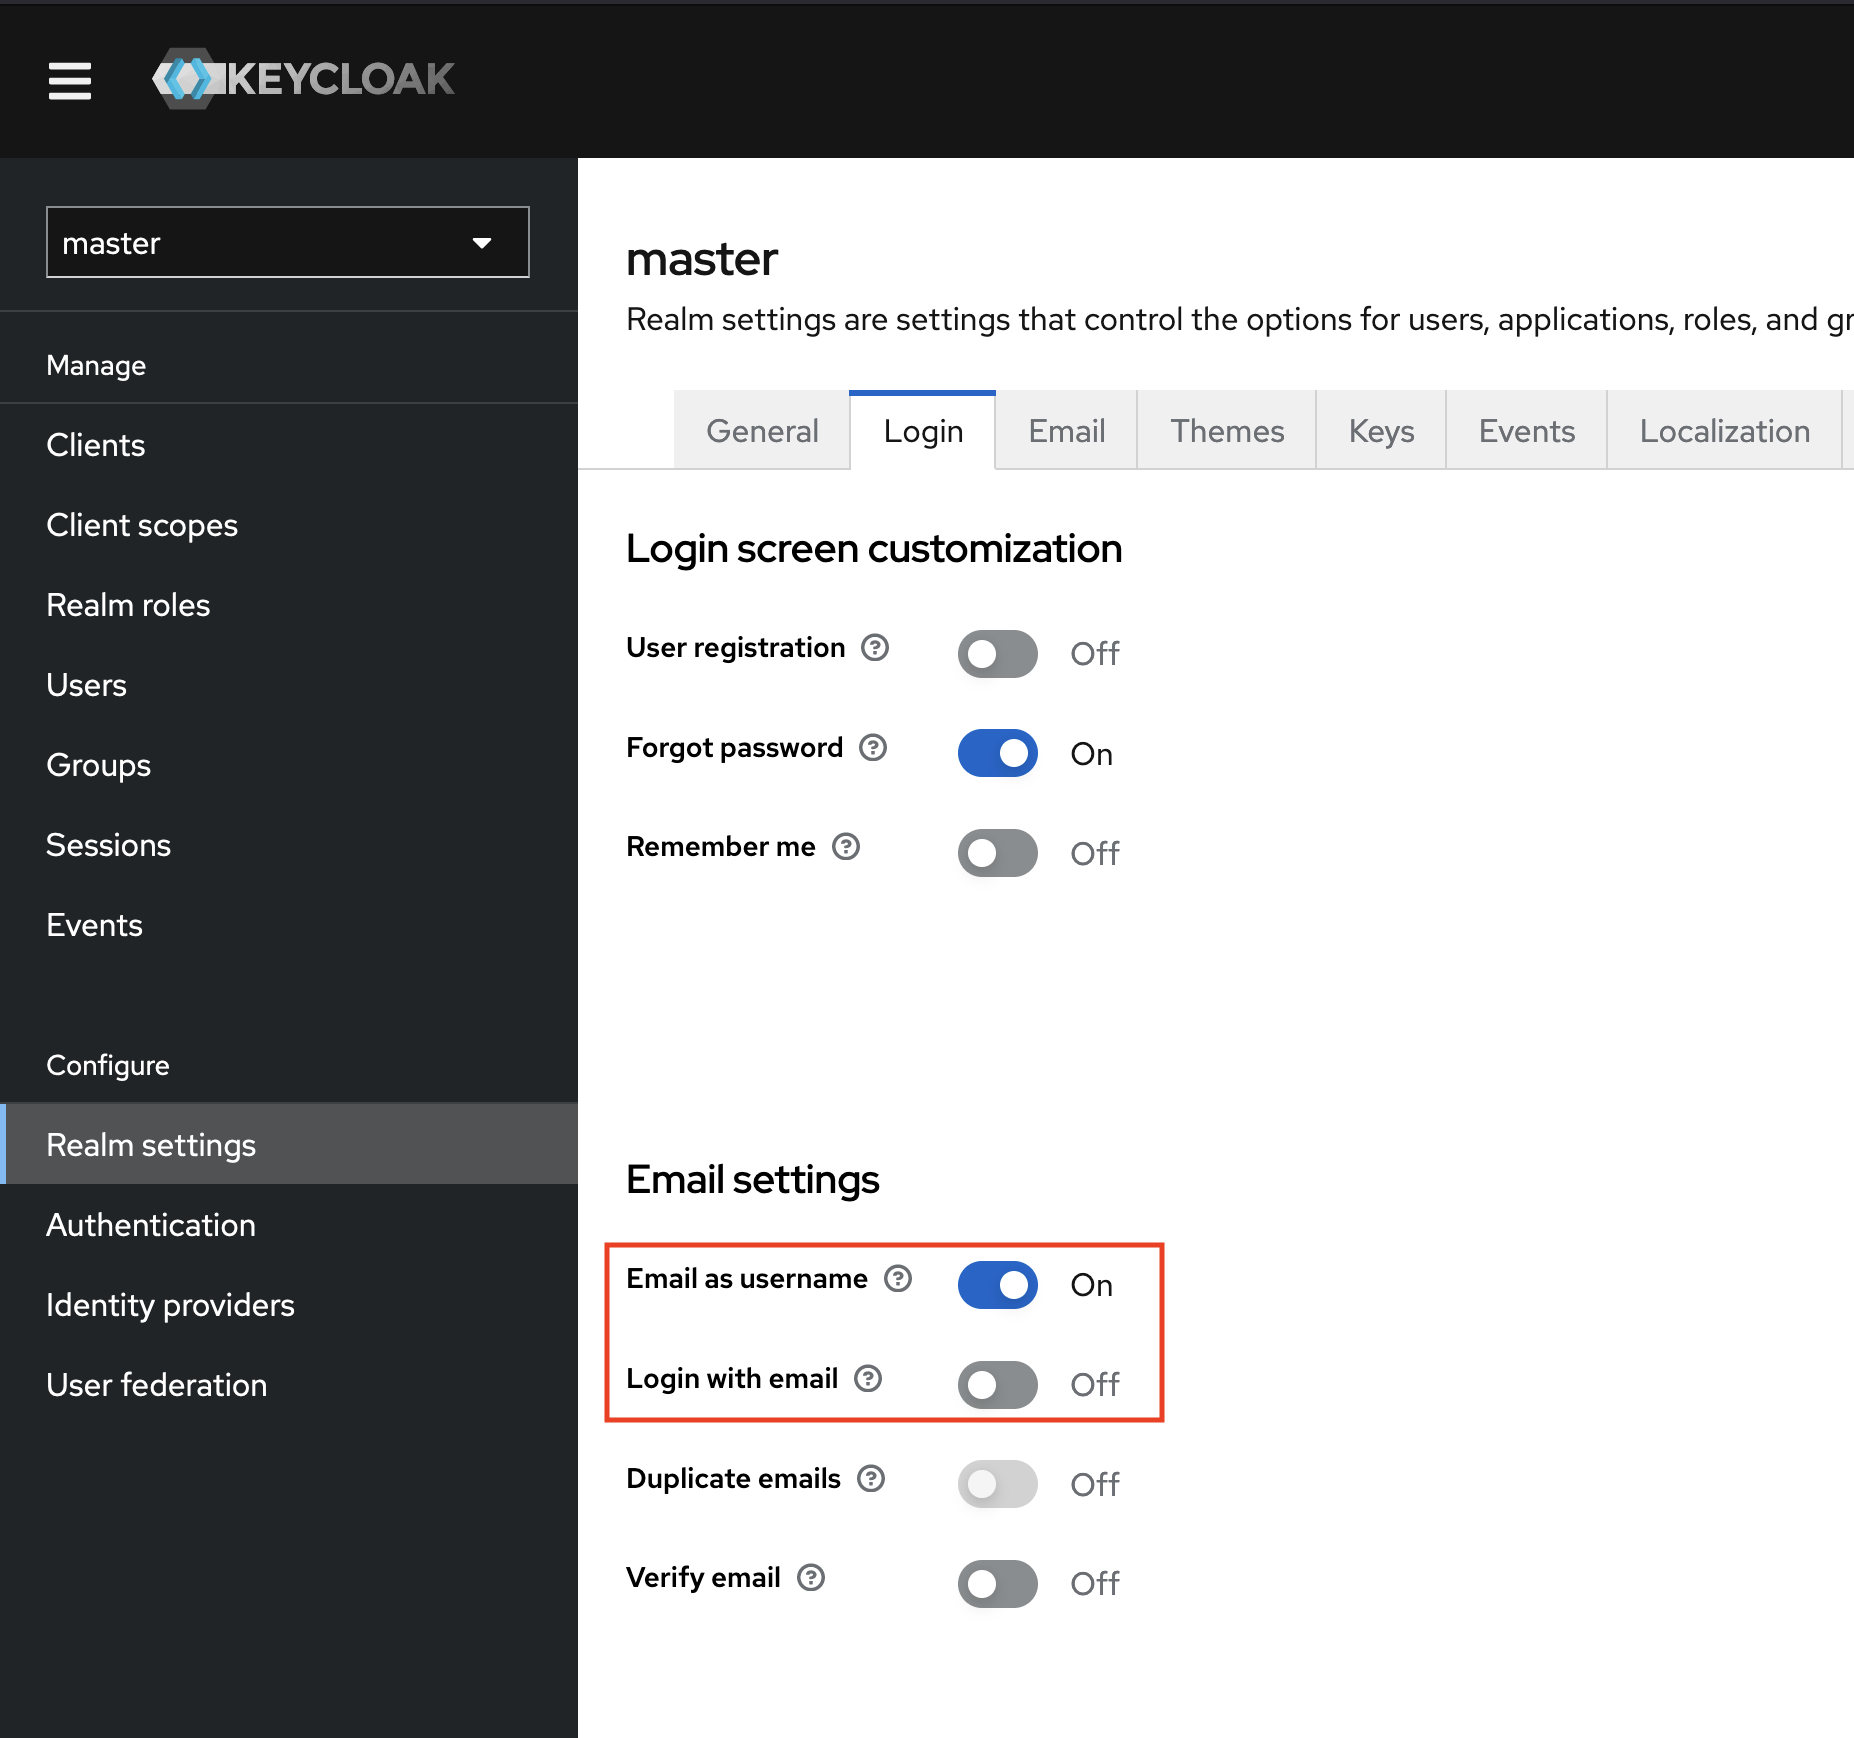
回避策は、ログイン設定で「Email as username」フラグを有効にするか、「Login with email」を無効にすることです。
参照
以下は、私が最初に Redhat に報告した概念実証の動画で、脆弱性の全体とエクスプロイト手順を示しています:
