 0xredash/cve-2026-0257
CVE-2026-0257に対するPythonエクスプロイト。GlobalProtectの認証オーバーライドCookieを偽造し、PAN-OSのポータルおよびゲートウェイ認証をバイパスして、不正なVPNアクセスを確立します。

PAN-OS: GlobalProtect 認証バイパス脆弱性
GlobalProtect ポータルおよびゲートウェイにおける認証バイパス
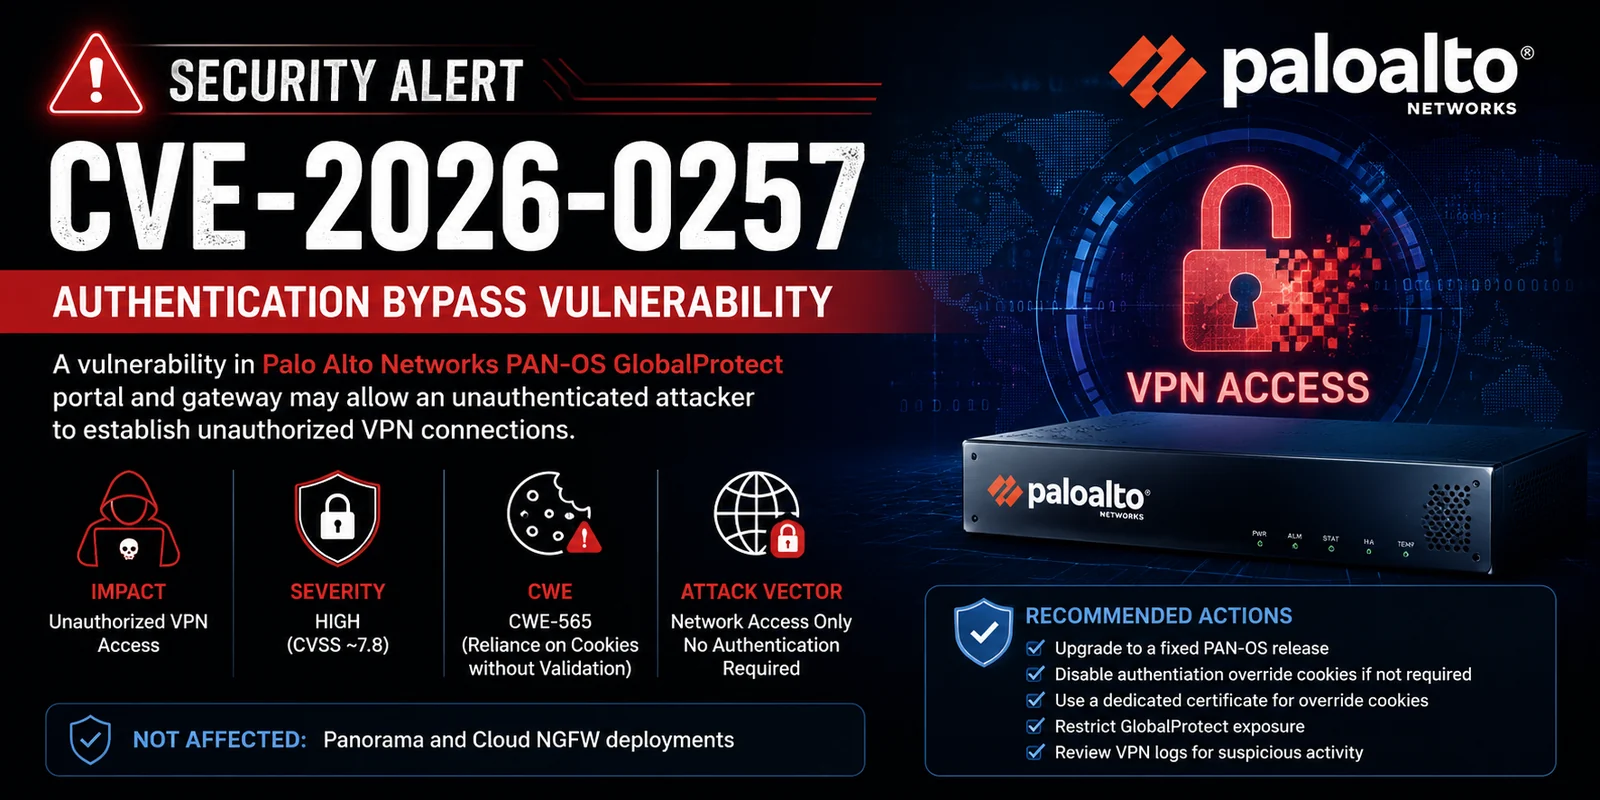
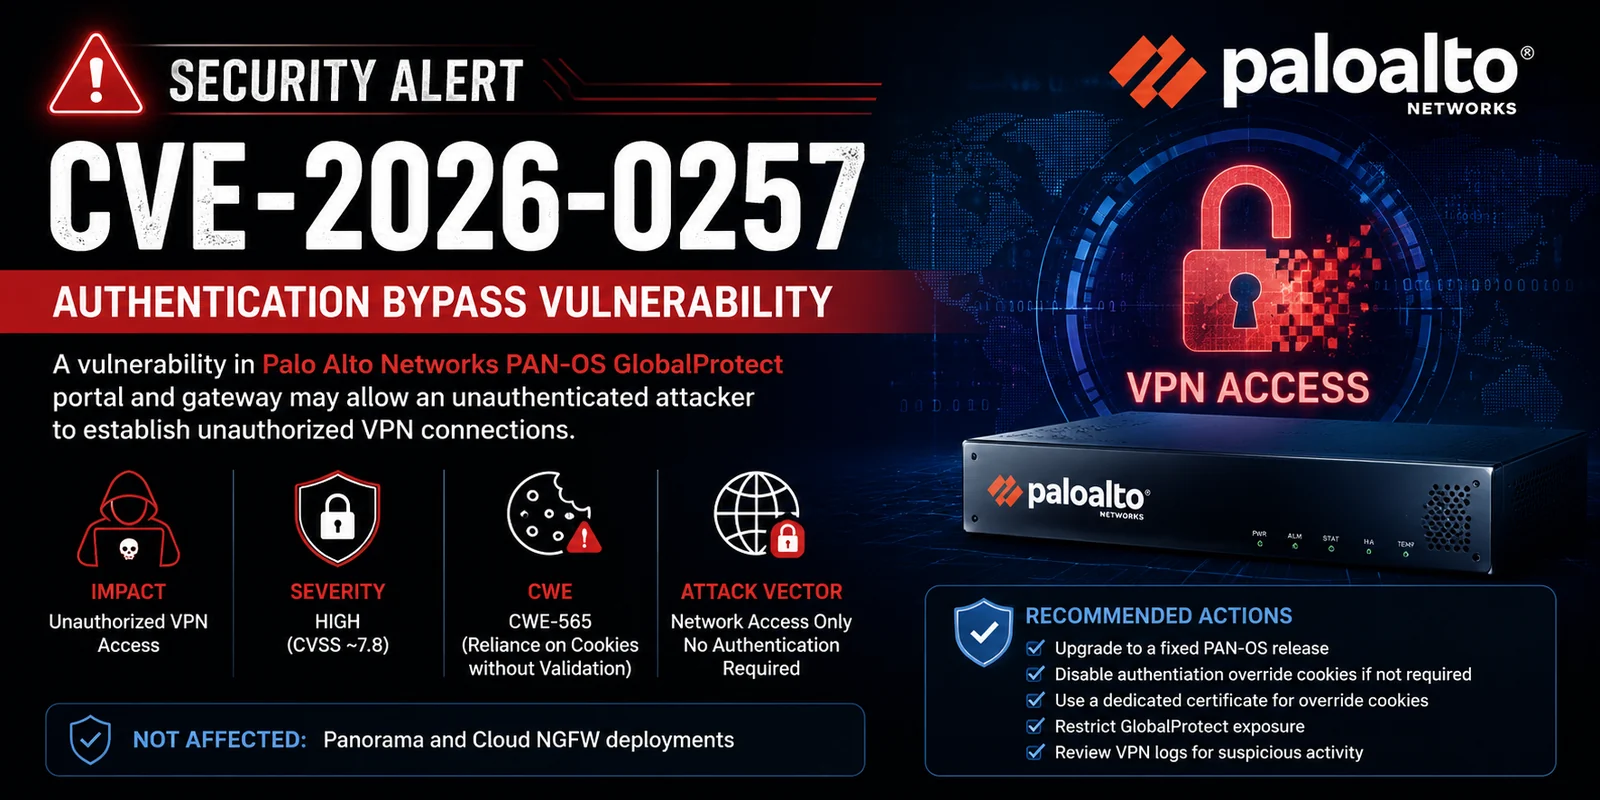
CVE-2026-0257 は、Palo Alto Networks PAN-OS ソフトウェアの GlobalProtect ポータルおよびゲートウェイコンポーネントに影響する認証バイパス脆弱性です。
未認証のリモート攻撃者がセキュリティ制限をバイパスし、影響を受けるファイアウォールに対して不正な VPN 接続を確立することができます。
注記: Panorama および Cloud NGFW は影響を受けません。
| 指標 | スコア | 評価 |
|---|---|---|
| CVSS v4.0 | 7.8 / 4.7 | High / Medium |
| CVSS v3.x | 最大 9.8 | Critical |
| 緊急度 | HIGHEST | - |
ベクター (CVSS 4.0 の例):
CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:L/VI:N/VA:N/SC:H/SI:H/SA:N
Palo Alto Networks PAN-OS® ソフトウェアの GlobalProtect ポータルおよびゲートウェイにおける認証バイパス脆弱性により、攻撃者はセキュリティ制限をバイパスし、不正な VPN 接続を確立することができます。
この問題は CWE-565: 検証および整合性チェックなしの Cookie への依存に起因します。
影響を受けない製品:
この脆弱性が悪用可能となるには、以下の設定が必要です:
保護されたネットワークの機密性および完全性への高い影響。
python3 CVE-2026-0257.py --target vpn.company.com
python3 CVE-2026-0257.py --target 192.168.1.100 --user administrator --verbose
╔══════════════════════════════════════════════════════════════╗
║         CVE-2026-0257 - GlobalProtect Auth Bypass            ║
║               Public Key Cookie Forging Exploit              ║
║                     Author: 0xBlackash                       ║
╚══════════════════════════════════════════════════════════════╝

[*] Connecting to vpn.company.com:443 to extract certificate chain...
   [+] Found 2048-bit RSA key

[*] Forging authentication cookie for user: admin

[1/1] Trying public key...
   Cookie (first 60 chars): eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...

[+] SUCCESS! Authentication Bypass Achieved!
    Username : admin
    Cookie   : eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9...
修正済みバージョン(緊急に適用してください):
| PAN-OS バージョン | 修正済みリリース |
|---|---|
| 12.1 | ≥ 12.1.4-h6、≥ 12.1.7 |
| 11.2 | ≥ 11.2.4-h17、≥ 11.2.7-h14 など |
| 11.1 | ≥ 11.1.4-h33、≥ 11.1.7-h6 など |
| 10.2 | ≥ 10.2.7-h34、≥ 10.2.10-h36 など |
Prisma Access にも対応する修正済みバージョンがあります。
即時の回避策(パッチ適用が不可能な場合):
| 日付 | イベント |
|---|---|
| 2026-05-13 | CVE 公開 + 初回アドバイザリ |
| 2026-05-17 | 実環境での悪用を確認 |
| 2026-05-29 | Palo Alto の更新 + CISA KEV への追加 |
| 2026-05-30 | 本レポート |
推奨事項:直ちにパッチを適用してください — 実際の悪用が確認されているため、基本 CVSS スコアにかかわらず重大として扱ってください。
README 形式で生成 — 2026年5月30日