
 #1

 muhammad-usama-sardar/intra-handshake-fail
IETF Internet-Draftは、attested TLSハンドシェイクにおける早期attestationのリスクを分析し、CVE-2026-33697を文書化するとともに、機密コンピューティング向けのプロトコル緩和策を提案しています。
 lovechoudoufu/about_cobaltstrike4.5_cdf
cobaltstrike4.5 バージョンのクラック、checksum8 特徴の除去、BeaconEye のバイパス、エラーパスによる stage 漏洩の修正、TOTP 二要素認証の追加、CVE-2022-39197 の修正など
 mauroeldritch/lempo
LEMPO (Ldap Exposure on POrtainer) は、CVE-2018-19466(Portainer における LDAP 認証情報の開示)のエクスプロイトです。DevFest Siberia 2018 にて紹介されました。
 gh-ost00/cve-2024-28987-poc
Web Help Desk のハードコードされた認証情報の脆弱性 (CVE-2024-28987)
 its-arun/cve-2020-35682
CVE-2020-35682 の概念実証エクスプロイト: ManageEngine ServiceDesk Plus の SAML 認証バイパスにより、管理者への権限昇格とリモートコード実行が可能になります。
 rbih-boulanouar/cve-2024-4040
CVE-2024-4040の概念実証エクスプロイト。CrushFTPにおけるサーバーサイドテンプレートインジェクションで、認証なしのファイル読み取り、認証バイパス、リモートコード実行を可能にします。
 d3n14ld15k/cve-2024-11680_poc_exploit
このリポジトリには、ProjectSend r1605 およびそれ以前のバージョンにおける重大な脆弱性である CVE-2024-11680 の概念実証 (PoC) エクスプロイトが含まれています。このエクスプロイトは、権限設定の誤り (Privilege Misconfiguration)…
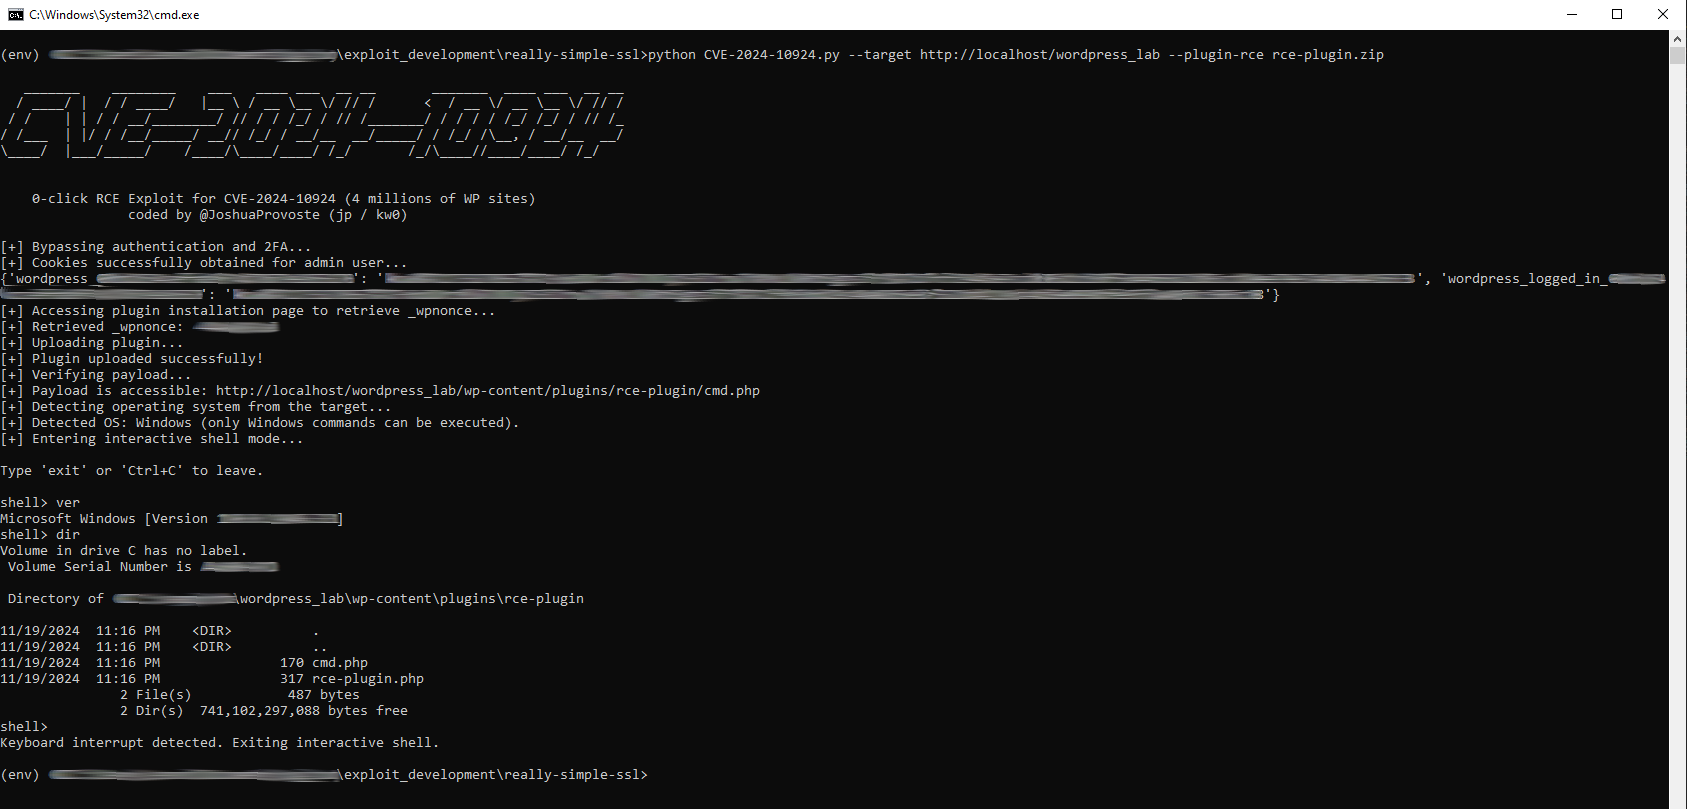 joshuaprovoste/0-click-rce-exploit-for-cve-2024-10924
CVE-2024-10924 用の、未認証の認証バイパスから RCE に至るエクスプロイト。Really Simple Security WordPress プラグインの認証バイパスと 2FA…
 cyberauth/cve-2026-20079
CVE-2026-20079の認証バイパスからルートRCEへのチェーンを、fingerprint、check、proof、およびインタラクティブエクスプロイトの各モードでCisco Secure FMCに対して実装します。
 zux0x3a/adfly
LDAPプロトコルを使用したActive Directoryクエリツール。レッドチームやペネトレーションテスターがユーザーの資格情報を検証し、ADユーザーやADグループに関する情報を取得するのに役立ちます。
 d0rb/cve-2024-41107
Apache CloudStack バージョン 4.5.0~4.18.2.1 および 4.19.0.0~4.19.0.2 の SAML 認証バイパスを標的とした、CVE-2024-41107 の概念実証エクスプロイト。
 absholi7ly/cve-2026-24858-forticloud-sso-authentication-bypass
CVE-2026-24858 FortiCloud シングルサインオン(SSO)は、FortiGate/FortiManager/FortiAnalyzer を登録するとデフォルトで有効になる機能ですが、重大な認証バイパスの脆弱性を含んでいます。
 seckatie/cve-2019-8978
Banner Web Tailor および Banner Enterprise Identity Services の脆弱性開示
 dongpohezui/cve-2021-33045
Dahuaカメラの認証バイパス(CVE-2021-33045)のエクスプロイト。mitmproxyを使用して/RPC2_Loginへのログインリクエストをインターセプトし、改ざんします。

 opfour/op4
ポスト量子暗号、Double Ratchet プロトコル、Tor による匿名性を備えたターミナルベースの暗号化メッセンジャー。デュレスパスフレーズ、否認可能な認証、seccomp-bpf と mlockall による OS レベルの堅牢化を特長とします。
 mavlevin/d-link-cve-2021-27342-exploit
CVE-2021-27342 脆弱性のエクスプロイト (telnet 認証ブルートフォース保護バイパス)









