
 #1
MFA、SSO、パスワードレス、生体認証、IDプロバイダーツール。
Kitploit おすすめ

 omgrant/ft9201-libfprint
Focal-systems FT9201 (2808:93a9) USB指紋リーダー用のLinux libfprintドライバー — FocalTech独自のWindowsマッチングエンジンをLinux上でネイティブ動作させ、Wineを必要としません。他のWindows…
 vid4l-07/klip
最小限のターミナルベースのパスワードマネージャー
 ggolawski/cve-2020-1958
CVE-2020-1958の概念実証エクスプロイト。Apache Druid 0.17.0におけるLDAPインジェクションの脆弱性であり、ユーザー列挙とLDAP属性の外部への持ち出しを可能にします。
 infrastructureservices/vsftpd
攻撃に対する耐性を重視して設計されたセキュリティ重視のFTPサーバーデーモンで、豊富な設定オプションを備え、高いパフォーマンスとスケーラビリティを提供します。
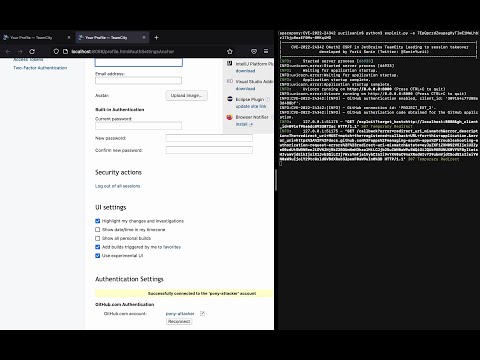 yuriisanin/cve-2022-24342
CVE-2022-24342 の PoC: GitHub 認証における CSRF を介したアカウント乗っ取り
 logisek/huntcyberark
CyberArk セキュリティ監査
 agentsid-dev/agentsid-scanner
MCPサーバー向けセキュリティスキャナー。認証、権限、インジェクションリスク、ツールの安全性を評価。エージェントセキュリティの灯台。
 tarpeg007/cve-2026-19490
NetScaler ADC/Gateway SAML 未署名アサーションのHTTP-Redirectバインディングによるバイパス(CTX696939)- 根本原因分析 + PoC
 kyos-public/keycloak-cve-2026-18963-hunt
Keycloakデータベース内でCVE-2026-18963(Keycloakの未認証アカウント乗っ取り)の悪用痕跡をハントする
 sensepost/cve-2025-64446
FortiNet の脆弱性 CVE-2025-64446 用のスキャナー
 red-darkin/cve-2026-18963-keycloak
CVE-2026-18963 の概念実証エクスプロイト。認証されていないアカウント乗っ取りを可能にする重大な Keycloak reset-credentials バイパスです。認可されたテストのためのラボ環境構築、検出ガイダンス、および修復手順が含まれます。
 zb3/tiandy-research
このリポジトリには、2020年8月に実施したTiandyのIPC/NVRファームウェアに関する調査結果が含まれています。リモートから管理者パスワードを復元し、デバイスへのrootアクセスを取得するために悪用される可能性のある2つの脆弱性を発見しました。
 portswigger/ator
Burp Suiteのプラグインで、HTTPリクエスト内のトークンを自動抽出・置換し、JSON、XML、クッキー、URLパラメータをサポートして認証済みスキャンを効率化します。
 abraxas/pma-5.2.3-webauthn-2fa
phpMyAdmin - 高 8.1 - 認証済み POST /index.php - 2FA バイパス
 ricardojoserf/axis-rce
Axis Camera Stationにおける未認証RCE(CVE‑2025‑30026とCVE‑2025‑30023の連鎖)
 sinsinology/cve-2024-29855
Veeam Recovery Orchestrator の認証に関する CVE-2024-29855 の PoC
 michal-pielka/punchline
Rust製のピアツーピア暗号化メッセンジャー(Noise IK と UDP NAT hole punching 使用)
 d0ge/xsw
XML Signature Wrapping Burp Suite 拡張機能








