
 #1

 monad-developers/ultrafuzz
End-to-end agentic smart contract fuzzing and threat hunting
 gmh5225/jataayu
LLMベースのAIエージェントセキュリティ — インバウンドインジェクション検出 + アウトバウンドプライバシー保護
 euph00/zoneclaw-code
OpenClawスタイルのコンピュータ操作エージェントに対する永続メモリ攻撃のベンチマークおよび防御コード。メモリゾーニングによる緩和策、攻撃シナリオ、評価スクリプトを含む。
 bandrel/hashcatrosetta
Hashcatルールアナライザーおよびインタープリター - hashcatルール構文を解読するためのロゼッタストーン
 sliu11-byte/mea-bench
ブラックボックスLLM抽出攻撃、防御、および適応型攻撃のためのライフサイクルベンチマーク。
 js-lee-ai/refusal-relocates
Refusal localizes, the damage relocates, safety layers under few-sample fine-tuning
 tuskira/ai-agent-gateway
AIエージェントのMCPツール呼び出しとLLMトラフィックを保護・統制・監視するオープンソースゲートウェイ。APIキー認証と監視用の管理コンソールを備えています。
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP framework cataloging the top 10 security risks in neocloud and AI data center infrastructure, covering hardware, networking, isolation,…
 pdb333/cortex
Windowsランタイム分析ツールキット。メモリスキャン、デバッグ、自動化、AIフレンドリーなAPIを組み合わせています。
 liuz233/harde
HARDEの研究コード。エージェントの安全性ベンチマーク全体にわたる実行時リスク検出と実行制御のために、コンポーネントをプローブし適応的に最適化するエージェントハーネス。
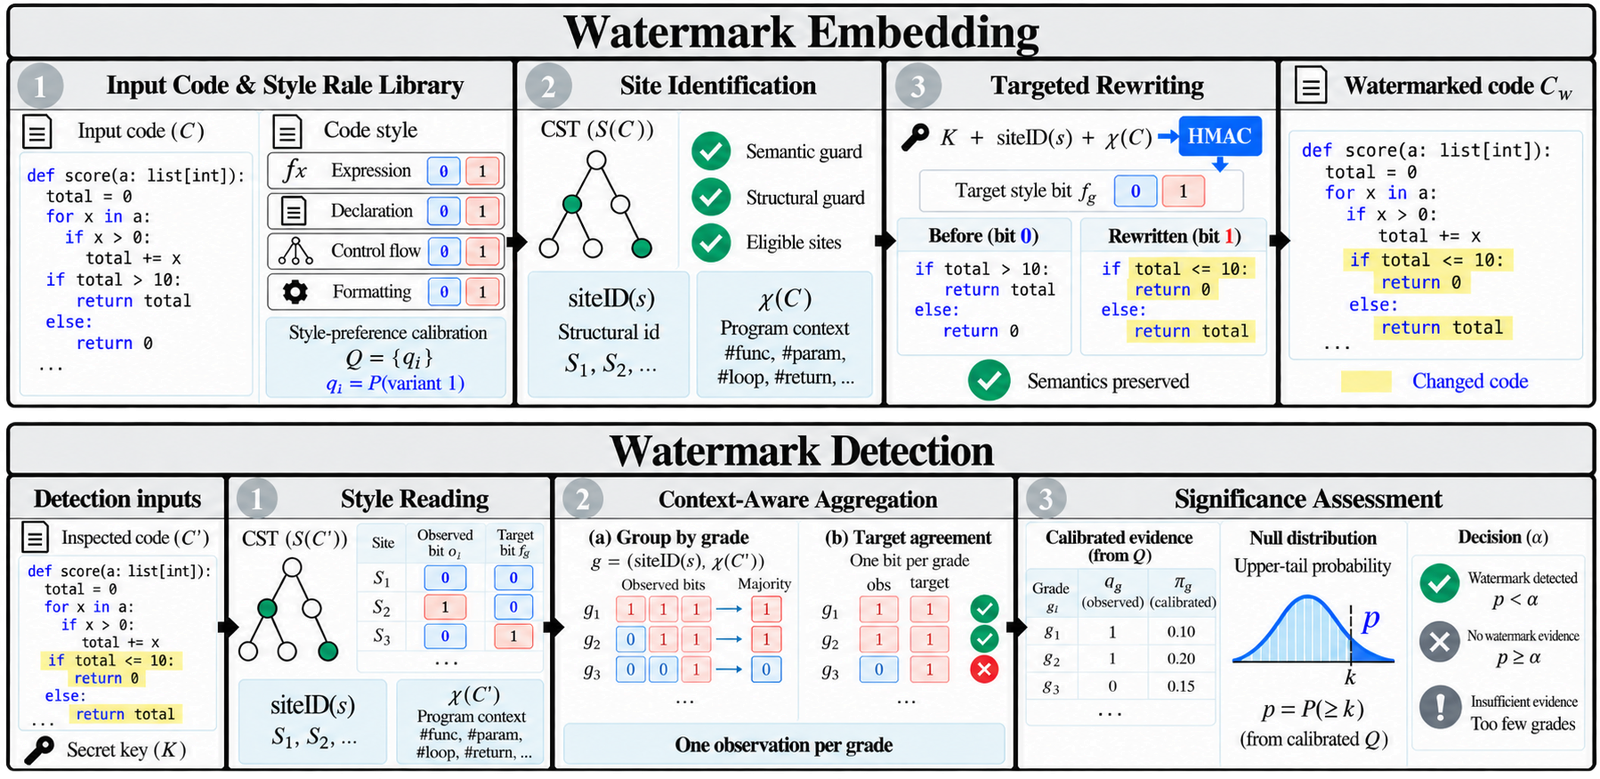 suhanmen/sew
LLMが生成したPython、Java、C++コードに埋め込まれたキー付きスタイルベースのウォーターマークをCST書き換えによって検出し、機能的な正確性を維持しつつコード編集攻撃に耐性を持たせます。
 kevinchunye/prompt_injection
ツールを使用するLLMエージェントパイプラインにおいて、プロンプトインジェクション防御がどこで発火するかを測定するベンチマークハーネス。公開、永続化、中継、実行の各段階にわたってカナリートークンを追跡する。
 linuztx/alter-zero
RAM効率の良いターミナルエージェントハーネス。コーディング、サイバーセキュリティ、自動化向け。
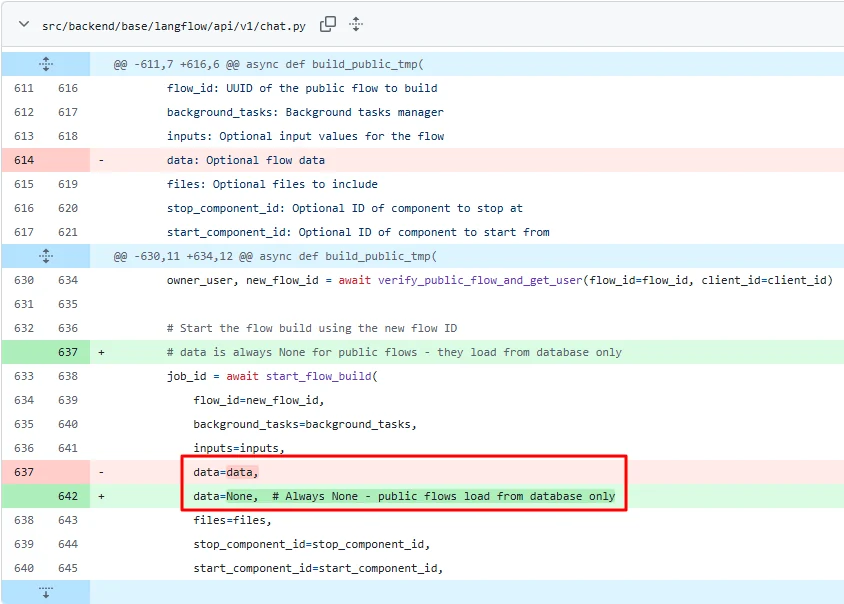 yym8538/cve-2026-33017
CVE-2026-33017の概念実証エクスプロイト。Langflowのbuild_public_tmpエンドポイントにおける認証不要のRCEで、悪意のあるカスタムコンポーネントを注入してリバースシェルを取得します。
 vighnesh91/securiscan
標準ライブラリのみのPythonセキュリティトリアージエンジンで、パッシブヘッダー検査、アクティブカナリアプロービング、オフライン静的診断を通じてWebアプリ、API、LLM、モバイルパッケージをスキャンします。
 joshuaprovoste/deserializer
AI、LLM、ロボティクス、データサイエンス、機械学習、深層学習(ただしこれらに限定されない)におけるPythonのRCE経路と深いデシリアライゼーションチェーンを発見するための、エージェント型LLM駆動の関係マッピングを備えたASTベースの静的コードアナライザー。
 akatorich/kernelflirt
Windowsカーネルレベルのデバッガ。OllyDbg/IDAスタイルのUI、ソフトウェアおよびハードウェアブレークポイント、PDBシンボル、デコンパイラ、およびVMでのリバースエンジニアリングとマルウェア解析用の17のプラグインを備える。









