#1
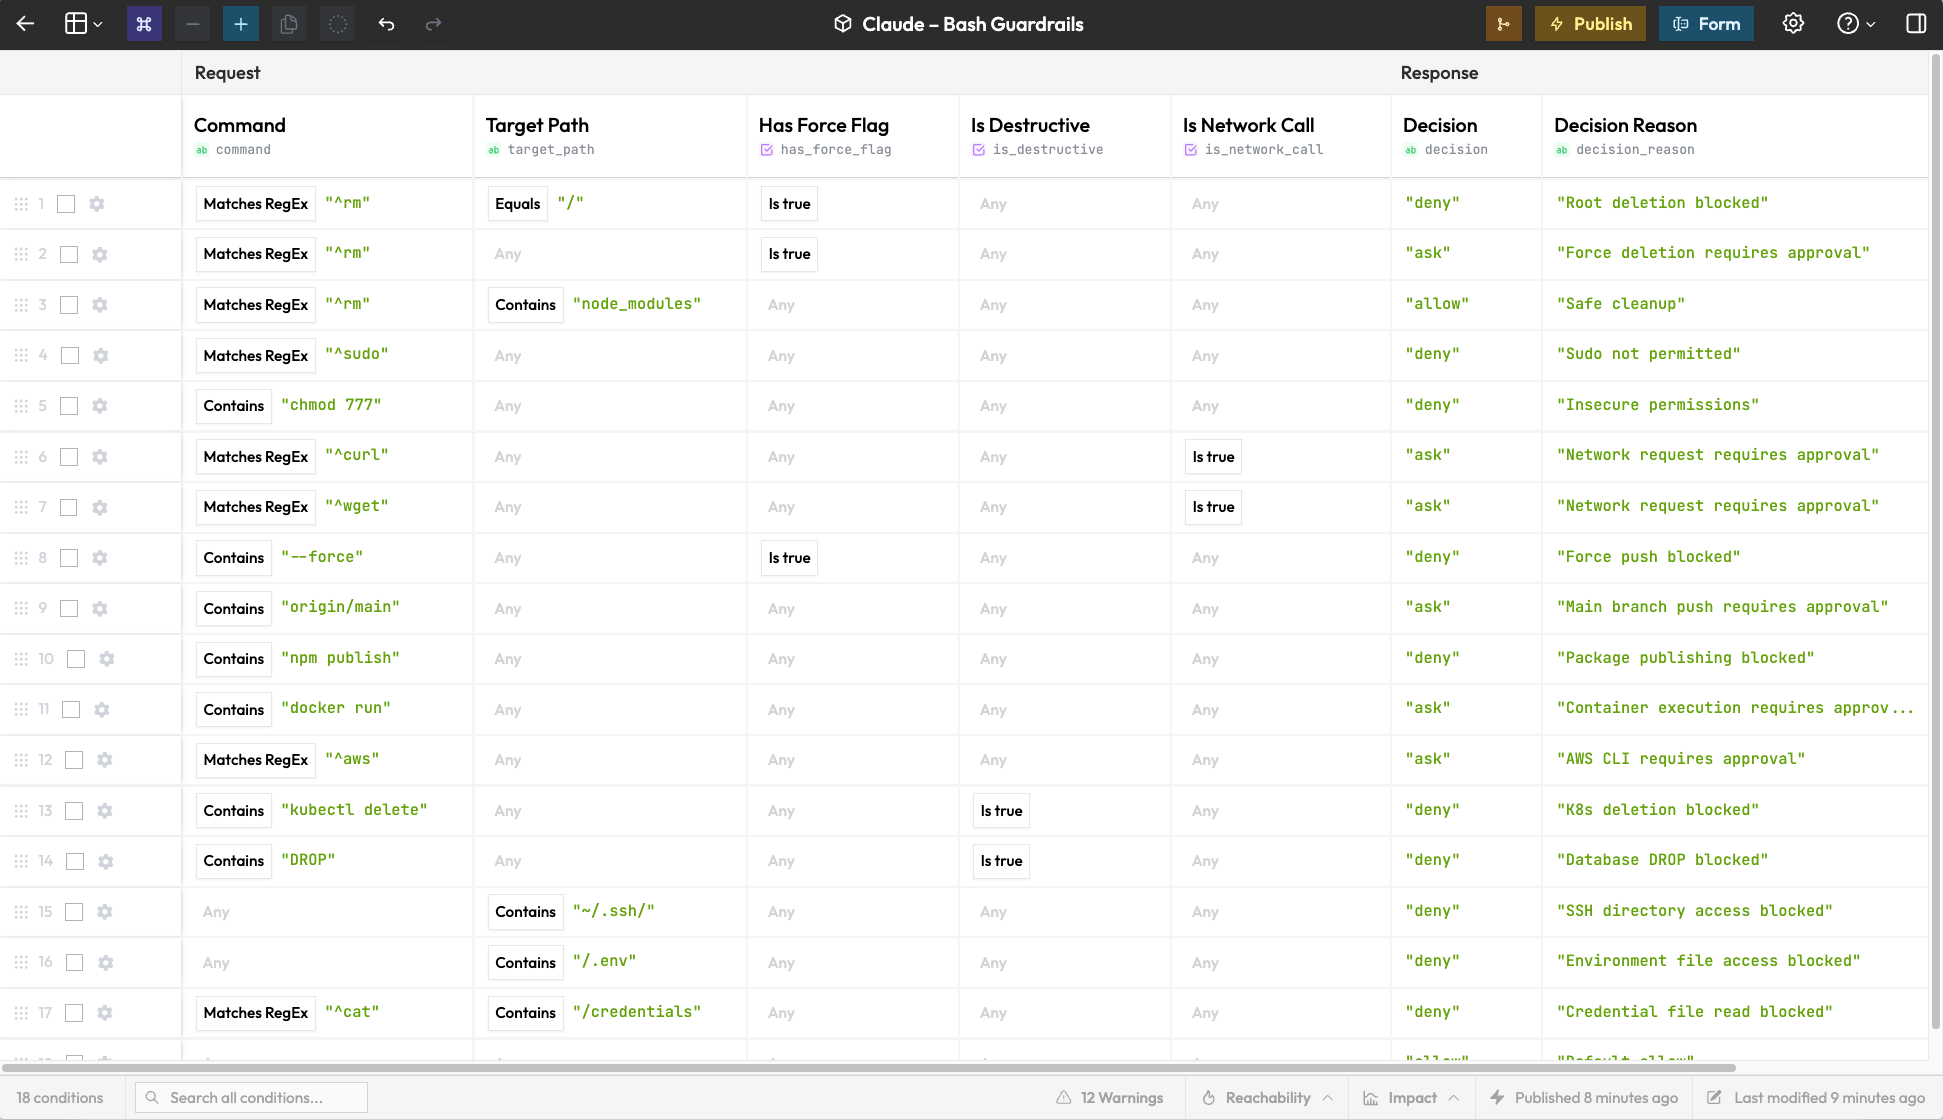
 rulebricks/claude-code-guardrails
Claude Code ツールコールに対するリアルタイムガードレール
 owasp/appsec-agent
フロンティアモデル上に構築された、アプリケーションセキュリティ(AppSec)タスク向けのAI搭載エージェントを提供するTypeScriptパッケージ。
 edoardottt/cve-2025-67511
CAIフレームワークのSSHツールにおけるコマンドインジェクション脆弱性(CVE-2025-67511)の詳細な開示。AIエージェントを騙して自身のホストマシンを危険にさらす可能性がある。
 grassplatypus/cve-2026-45033-class
CVE-2026-45033 の PoC。Github Copilot ではなく Claude Code 向け。Haiku 4.5 で動作確認済み。
 tencent-hunyuan/diagsafe
3,489件のバイリンガルプロンプト、84ラベルの分類体系、プロンプト単位のルーブリック判定を備えた診断用LLM安全性ベンチマークで、説明可能で細粒度なモデル安全性評価を実現します。
 oscar-collado/comfyui-cve-2026-68771-poc
セキュリティ研究ラボ — ComfyUI v0.23.0 における安全でないデシリアライゼーションを悪用した未認証 RCE (CVSS 9.8)。分離された Docker 環境、技術分析およびドキュメント。
 nishitvp/better_opts_attacks
ファインチューニングベースのプロンプトインジェクション防御(SecAlign、SecAlign++、StruQ)を破るための攻撃フレームワーク。LLMに対するアーキテクチャを考慮した敵対的攻撃を使用します。
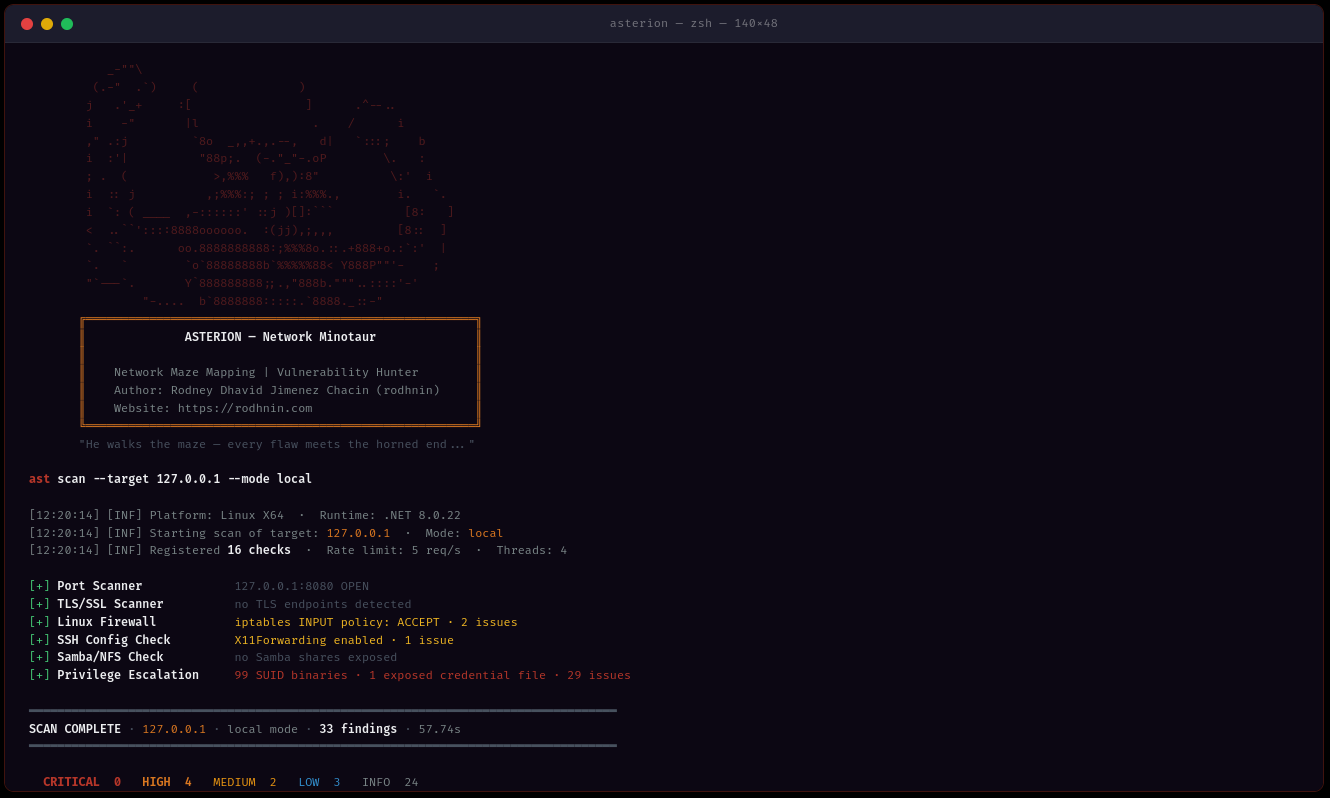 rodhnin/asterion-network-minotaur
Windows Active Directory、Linuxシステム、およびネットワークインフラストラクチャをスキャンし、AI搭載のハードニングガイドとプロフェッショナルレポートを提供するネットワークおよびドメインセキュリティ監査ツール。
 hh-hunter/ml-cve-2023-1177
CVE-2023-1177脆弱性に対する機械学習ベースのエクスプロイトで、特定された欠陥の自動セキュリティテストとエクスプロイトを可能にします。
 1n3/sn1per-mcp
AIアシスタントがセルフホスト型のSn1perインストールを操作できるようにするMCPサーバー。スコープ設定され監査されたスキャンを実行し、検出結果、ポート、サブドメイン、テクノロジーを構造化データとして返します。
 lcfr-hax/cve-2024-14027_slop
CVE-2024-14027 のエクスプロイトをテストとして AI/Claude を使用して作成。
 gmh5225/llm-attack-prompt
ジェイルブレイク、プロンプトリーク、プロンプトインジェクション、LLM攻撃。大規模言語モデル攻撃プロンプト集
 sej2020/manipulating-web-agents
自律型LLMベースのWebエージェントを制御する間接プロンプトインジェクション攻撃の研究デモンストレーション。トリガー最適化と評価のためのツールを備えています。
 saiteja-erukude/cve-2026-47117-openmed-rce
OpenMed < 1.5.2 における、PIIプライバシーフィルタモデルの読み込みと trust_remote_code=True による認証なしRCE
 aaryanbhujang/cve-2024-3660-poc
CVE-2024-3660 の PoC。Keras における任意のコード実行。
 chaitanyagarware/cve-2026-54519
CVE-2026-54519 の公開アドバイザリランディングページ。ai-agent-automation メモリ API の所有権チェック欠如により、ユーザー間のメモリ読み取りと削除が可能になります。GHSA、CVE.org、NVD、OSV レコードへのリンクを含みます。
 krxi/asmsense
ストリップされたx86-64バイナリ内の関数に名前を付け、説明する小規模言語モデル。オープンデータセット、ベースライン、LoRAファインチューニング実験を備える。