Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/rulebricks/claude-code-guardrails
防御ツール構成監査インシデントレスポンスAPIセキュリティAIセキュリティログ分析
GitHubrulebricks/claude-code-guardrails

claude-code-guardrails

Claude Code ツールコールに対するリアルタイムガードレール

リポジトリを見る
778399ヶ月前Kitploit レビュー済み
共有

私たちはその後、開発者がAI権限をより適切に管理できる専用製品を構築し、オープンソース化する予定です。詳細は stoplight.ai をご覧ください。
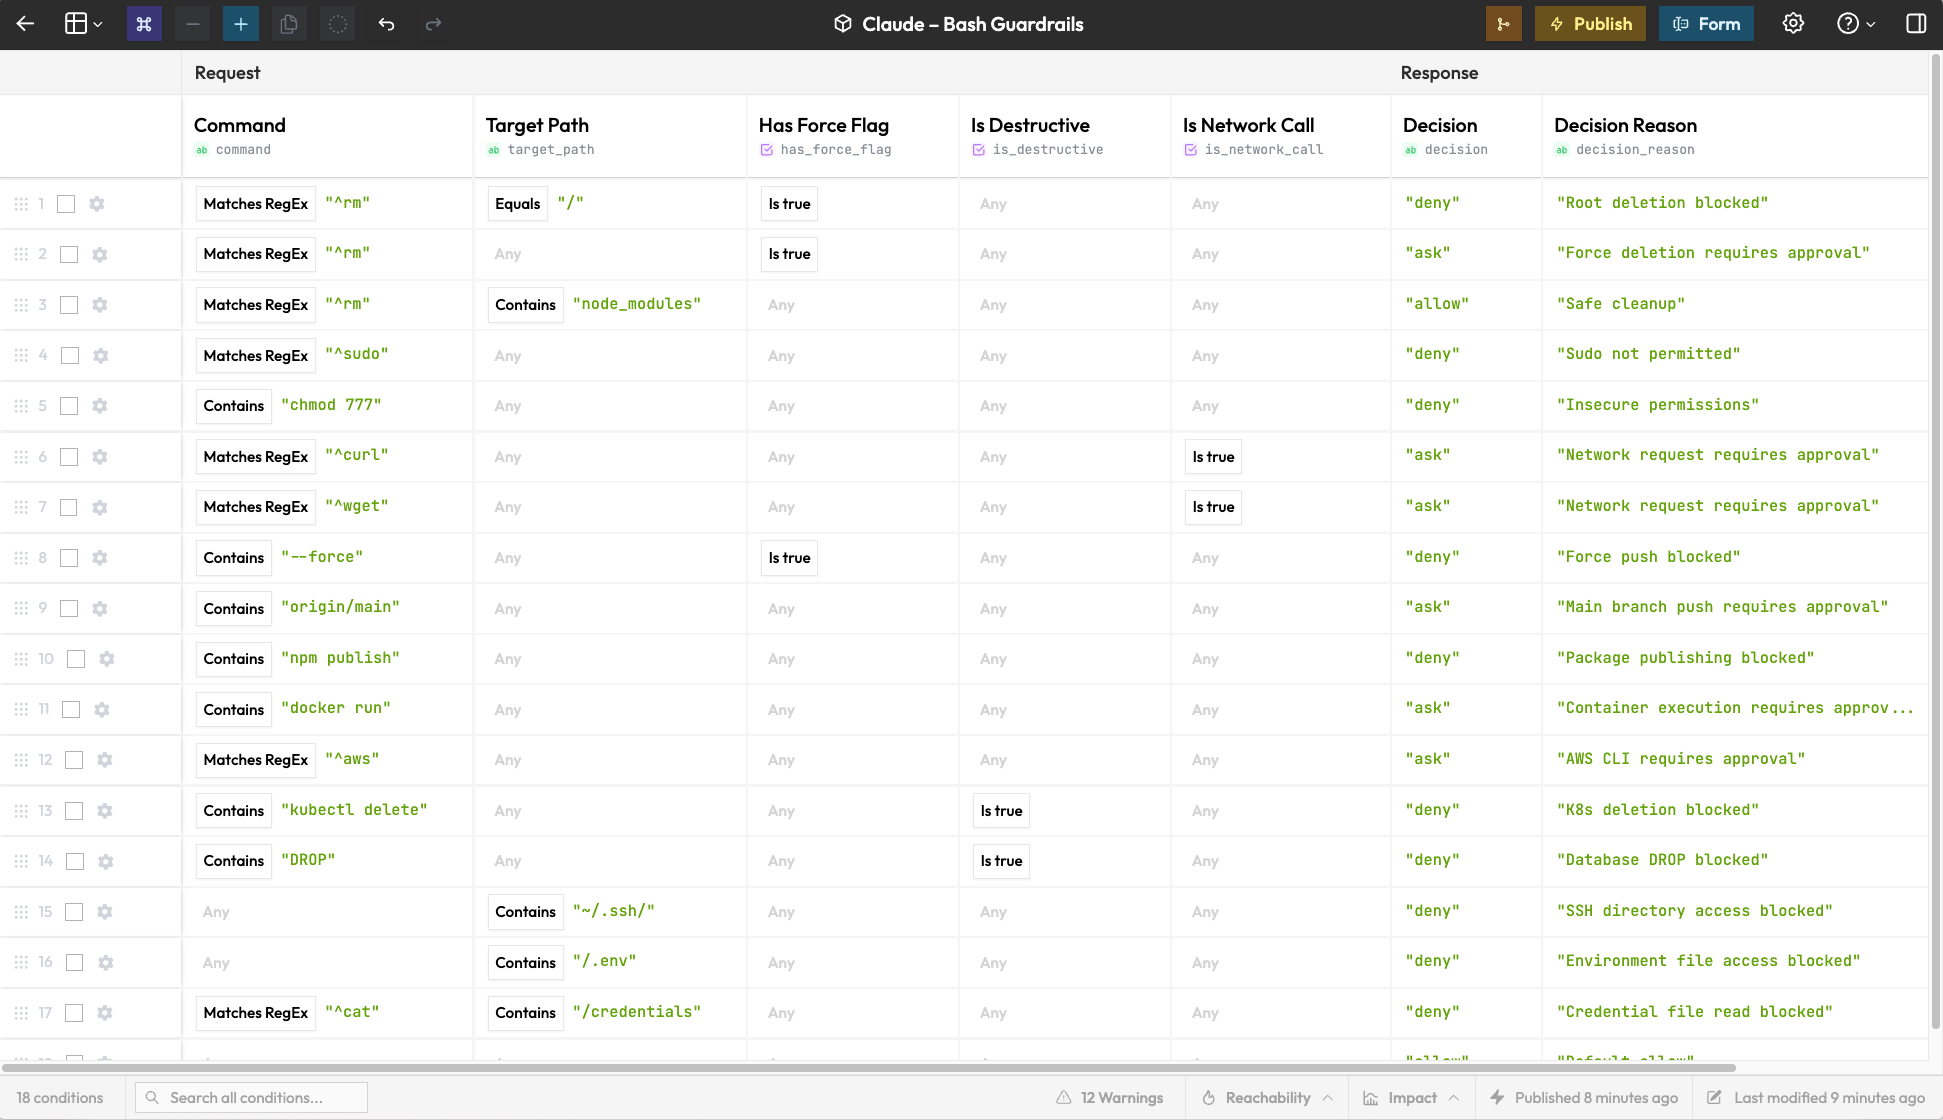
Claude Code Guardrails

Example Table

settings.json で機能するのは以下の場合:

  • ポリシーが変更されるたびにJSONを編集してClaude Codeセッションを終了しても構わない場合
  • セキュリティチームがPRを作成しても問題ない場合
  • 何が、いつ、誰に対してブロックされたかを把握する必要がない場合
  • Bash(rm:*) のような基本的なパターンマッチングでユースケースをカバーできる場合

以下の場合はこちらを使用してください:

  • ポリシーの変更をチーム全体に即座に適用する必要がある場合(git pullや再起動不要)
  • セキュリティ/コンプライアンスがブロックされたすべてのコマンドの明確な監査証跡を必要とする場合
  • 条件付きロジックが必要な場合:「node_modulesでのrm -rfは許可、それ以外では拒否」
  • 非エンジニアが設定ファイルに触れずにルールを編集する必要がある場合
Rulebricks は1つのフックから即時のガバナンスを提供します。
Claude Code → PreToolUse hook → Rulebricks API → allow / deny / ask

セットアップ(5分)

1. ルールを作成する

  1. rulebricks.com にアクセスしてアカウントを作成してください
  2. "AI Agents" カテゴリから以下のテンプレートのいずれかをフォークしてください:
    • Claude – Bash Guardrails — シェルコマンドを制御
    • Claude – File Access Policy — ファイルの読み取り/書き込み/編集を制御
    • MCP Tool Governance — MCPサーバー操作を制御
  3. チーム用にルールをカスタマイズする
  4. ルールを公開する
  5. APIタブからAPIキーをコピーする

2. インストール

自動的にルールを検出します

git clone https://github.com/rulebricks/claude-code-guardrails
cd claude-code-guardrails
./install.sh

Claudeが公開されたルールを検出し、適切なフックを配線します。

3. Claude Codeを再起動する

完了です。

チェックされる内容

テンプレートマッチャー制御内容
Bash Command GuardrailsBashシェルコマンド
File Access PolicyRead|Write|Editファイル操作
MCP Tool Governancemcp__*MCPサーバー呼び出し

設定

環境変数(~/.claude/settings.json内):

{
  "env": {
    "RULEBRICKS_API_KEY": "your-api-key",
    "RULEBRICKS_VERBOSE": "1"
  }
}
変数説明
RULEBRICKS_API_KEYRulebricks APIキー(必須)
RULEBRICKS_VERBOSE1に設定すると決定内容をstderrに記録します

ルールの更新

決定テーブルを編集して新しいバージョンを公開してください。変更は即座に適用されます。再起動や再デプロイは不要です。

履歴の確認

Logsタブでブロックされたコマンドの履歴を確認できます。ツールや承認決定などでクエリできます。このデータには、最もブロックされているツールを特定するなど、他にも有益な利点があります。
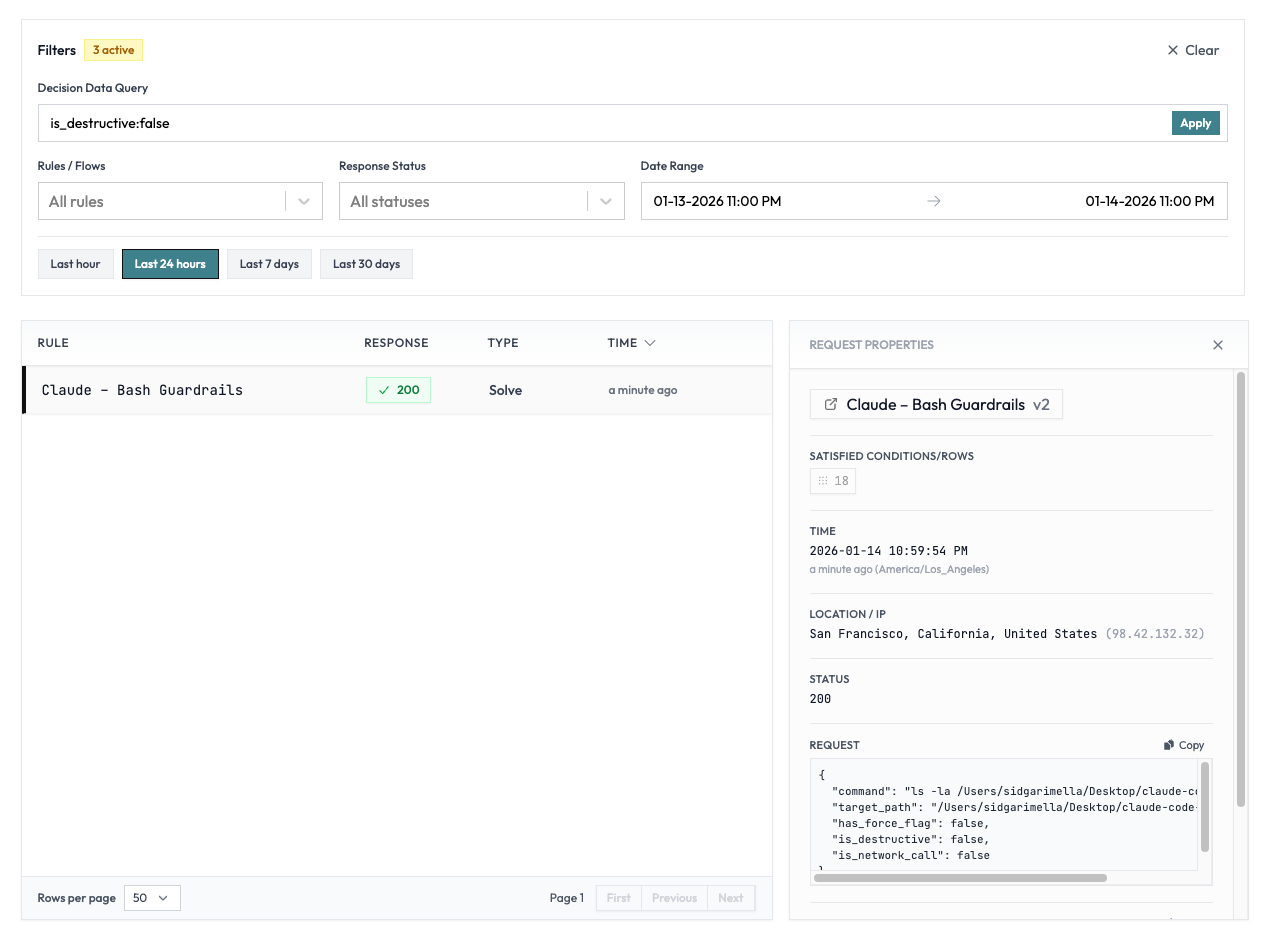
Example Logs

データプライバシー

ガードレールを自由に編集して、機密データが当社のプラットフォームに到達する前に編集できます。

また、これは当社のクラウド環境で動作しますが、独自のログプロバイダーを使用してプライベートインフラストラクチャ上で実行することもできます。ご興味があれば お問い合わせください。

アンインストール

# Remove hook script
rm ~/.claude/hooks/guardrail.py

# Remove from settings.json (manual)
# Edit ~/.claude/settings.json and delete:
#   - hooks.PreToolUse entry
#   - env.RULEBRICKS_* variables

または、以下のワンライナーでフックと設定を削除できます:

rm ~/.claude/hooks/guardrail.py && python3 -c "
import json
p = '$HOME/.claude/settings.json'.replace('\$HOME', '$HOME')
s = json.load(open(p))
s.get('hooks', {}).pop('PreToolUse', None)
for k in list(s.get('env', {}).keys()):
    if k.startswith('RULEBRICKS_'): s['env'].pop(k)
json.dump(s, open(p, 'w'), indent=2)"

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    435
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    260

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








