#1
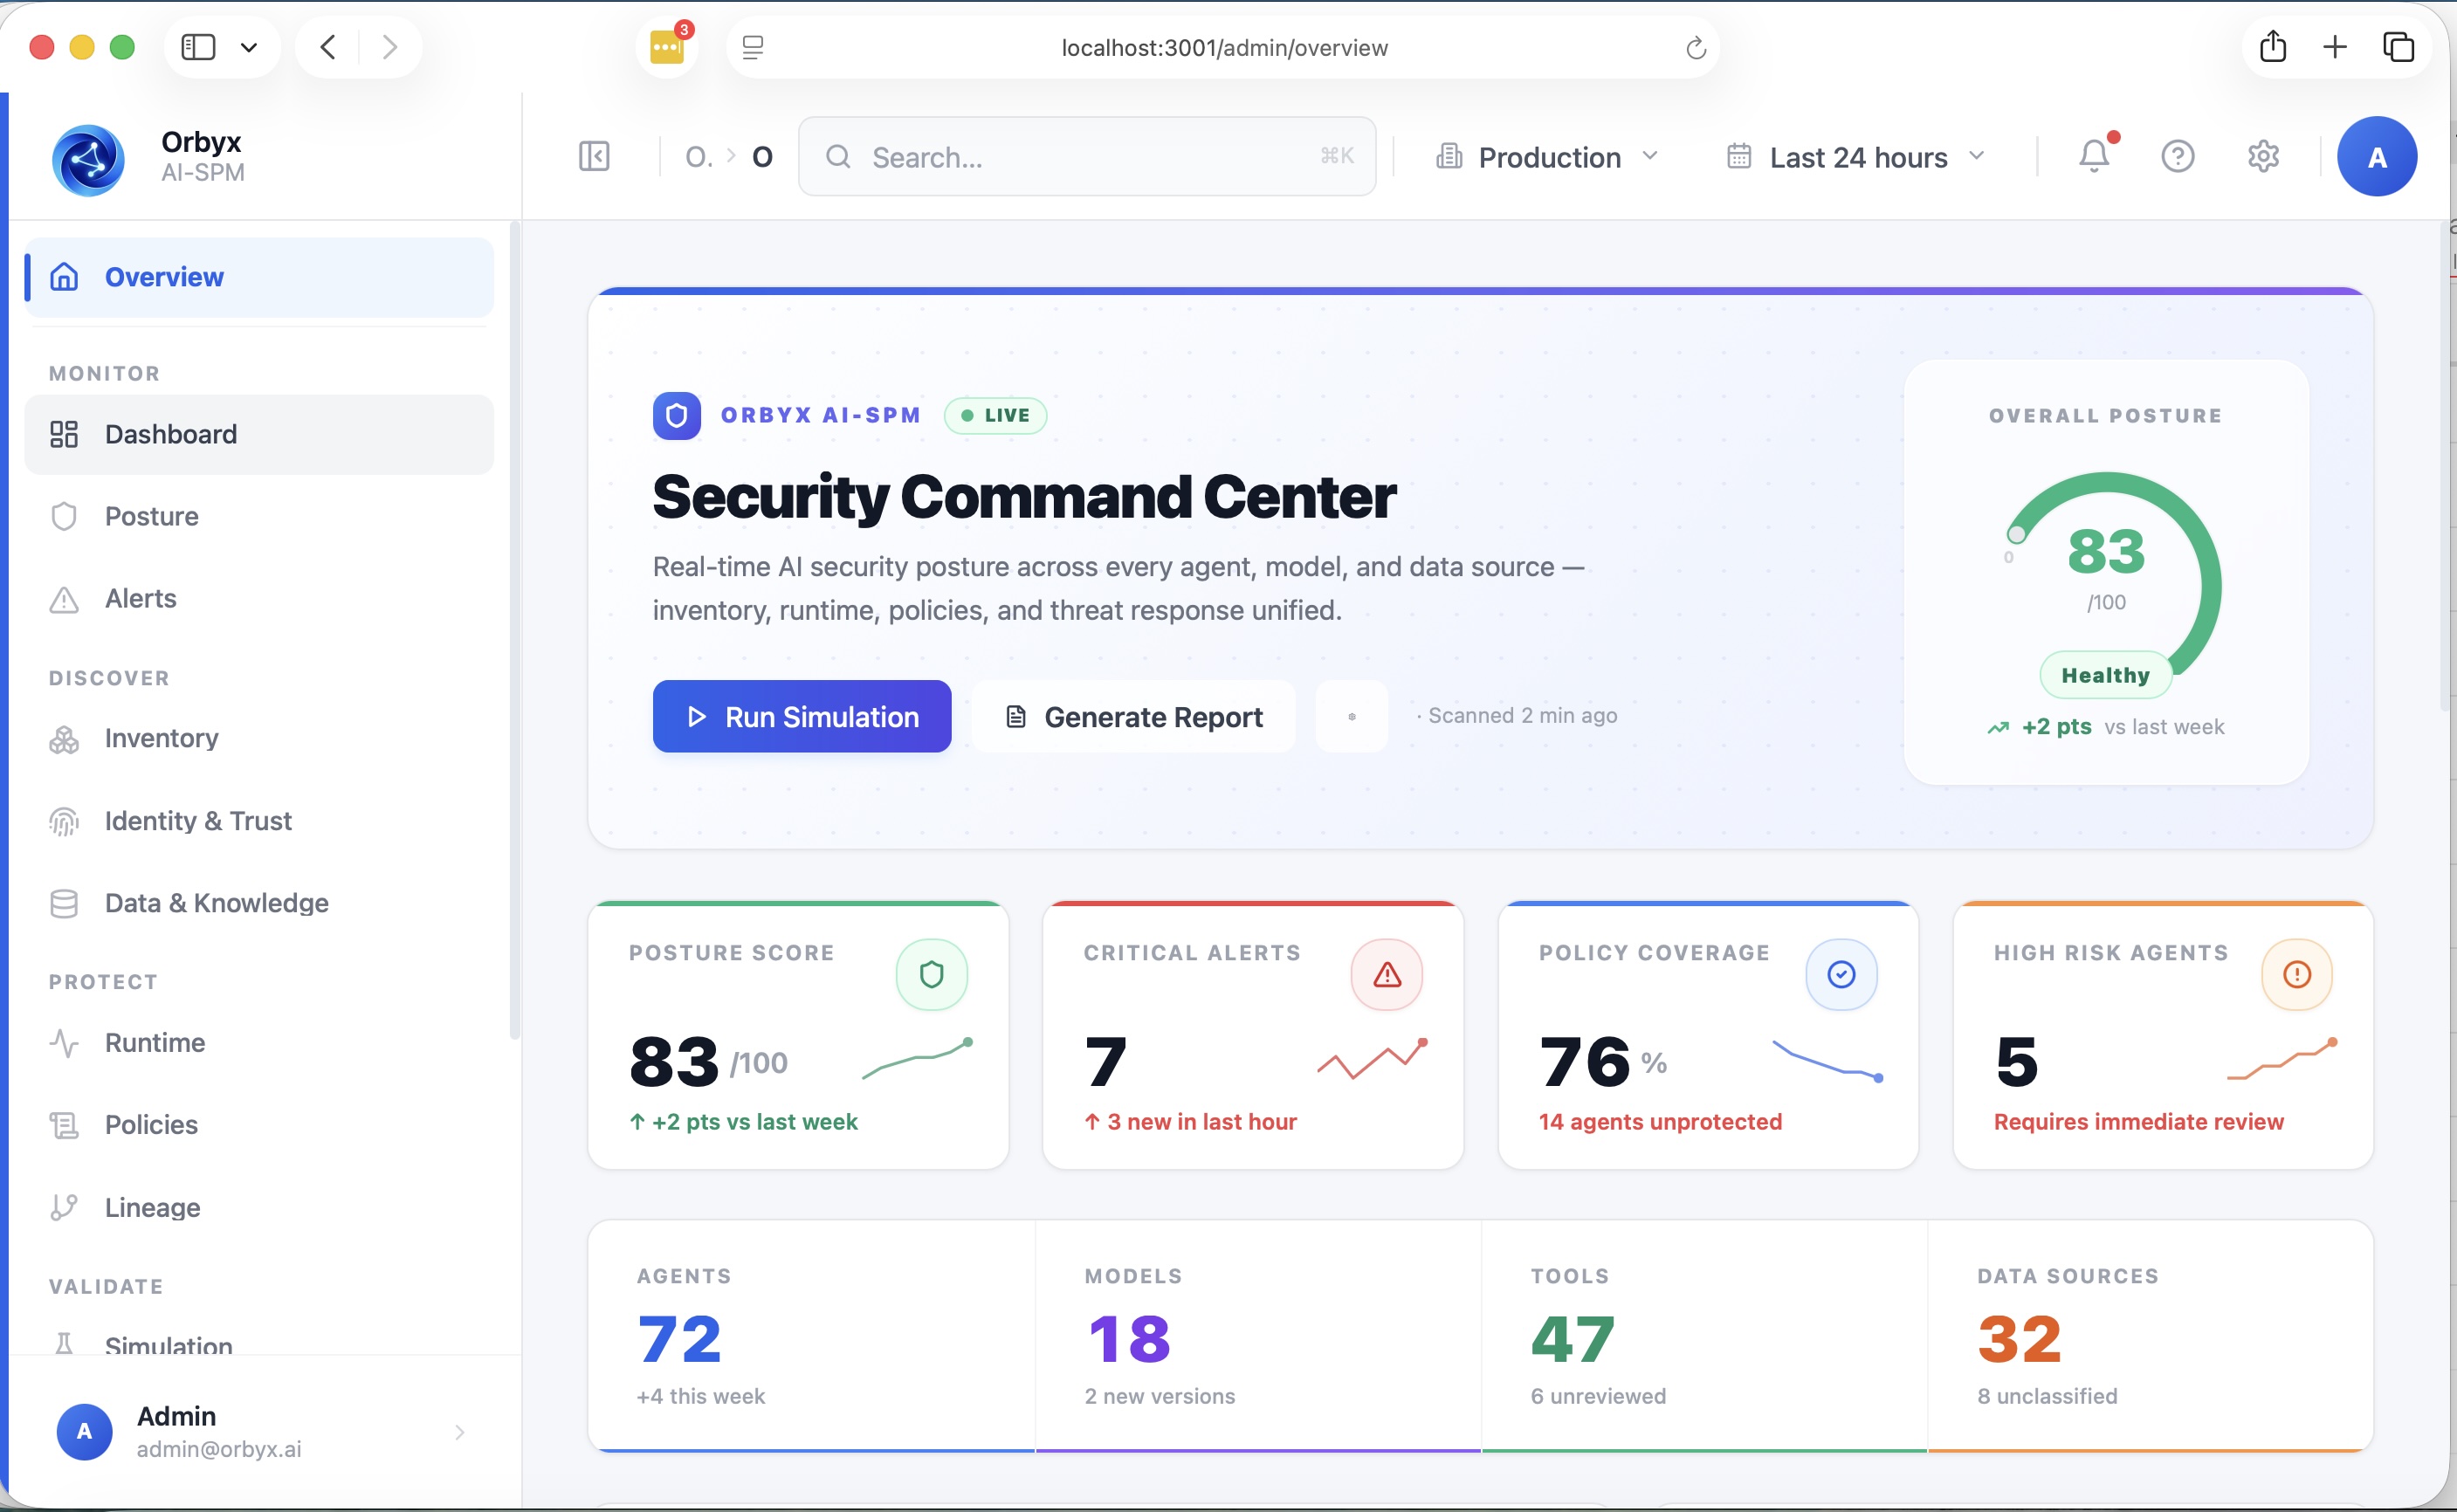
 dshapi/ai-spm
このオープンソースプロジェクトは、エンタープライズレベルのAI-SPMを実装することに専念しています。これにより、組織はAIシステムを脅威から積極的に保護し、データ露出を最小限に抑え、AIアプリケーション(エージェント、MPCサーバー、モデルなど)の信頼性を維持することができます。
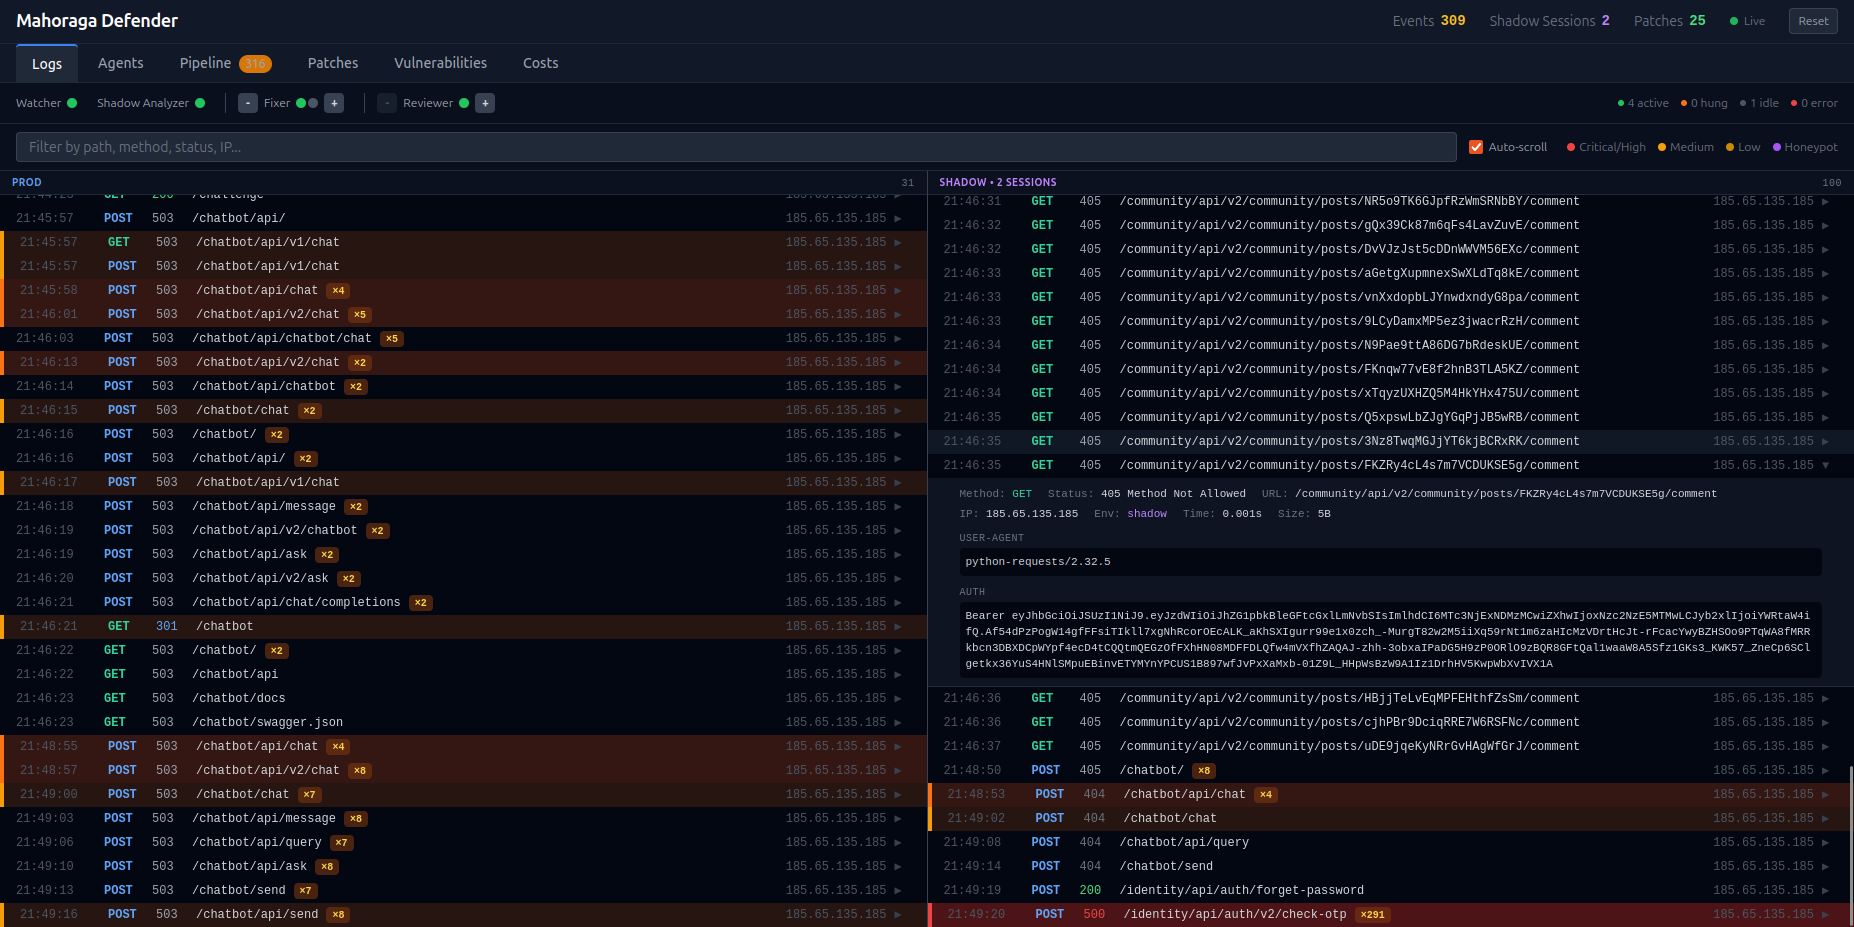 ageofalgorithms/mahoraga-webapp-defender
AIを活用したリアクティブなWebサイト防御システム。攻撃を検出し、分析し、LLMエージェントを使用してソースコードをリアルタイムで自律的に修正します。
 owasp/secureml
SecureML - ALモデルの保護とウォーターマーキング
 horkimhab/cve-2026-20685
CVE-2026-20685 - 下書きまたはTODO
 rootdirective-sec/cve-2026-33626-lab
Docker Composeラボで、LMDeployのビジョン言語画像ローダーにおけるCVE-2026-33626 SSRFを再現します。PoCスクリプトと内部カナリアサービスを用いて、脆弱なバージョン(0.12.0)とパッチ適用済みバージョン(0.12.3)の動作を比較します。
 otakuliu/cve-2026-22807_range
教育用のPythonターゲットレンジで、CVE-2026-22807をシミュレートします。これは、モデル読み込みにおけるTOCTOUを介したAIサプライチェーンRCEです。脆弱なライブラリ、PoCスクリプト、およびセキュリティ研究と教育のための動的ペイロード生成が含まれています。
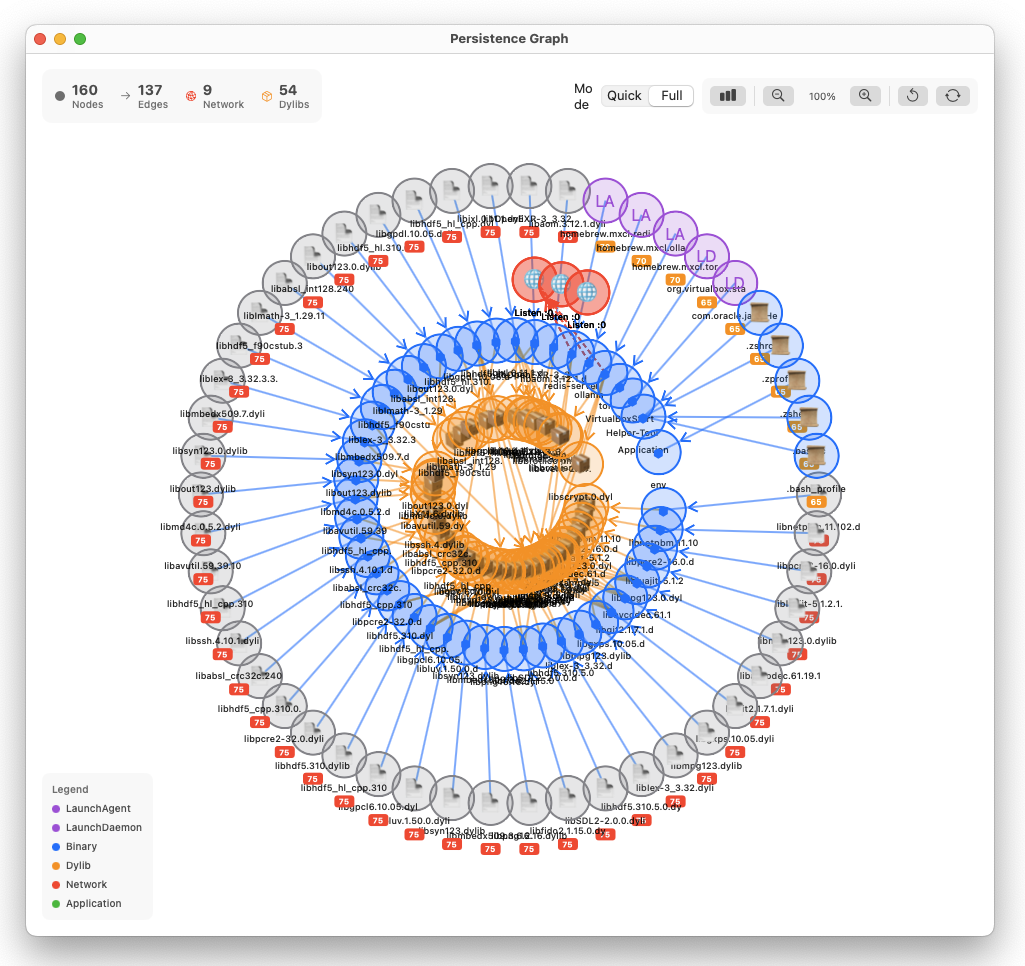 pinperepette/macpersistencechecker
コード署名検証とタイムライン追跡を備えたmacOS永続化メカニズムスキャナー
 skorokithakis/stavrobot
セキュリティに焦点を当てたAIパーソナルアシスタント
 securelayer7/promptpurify
LLMアプリケーション向けのプロンプトインジェクション防御(ガードレール)。より大規模なオープンソースのガードを凌駕するコンパクトなモデル。正規表現もシグネチャも不要。デモ: anton.securelayer7.net
 manishrawat21/cisa-kev-threat-intel-orchestrator
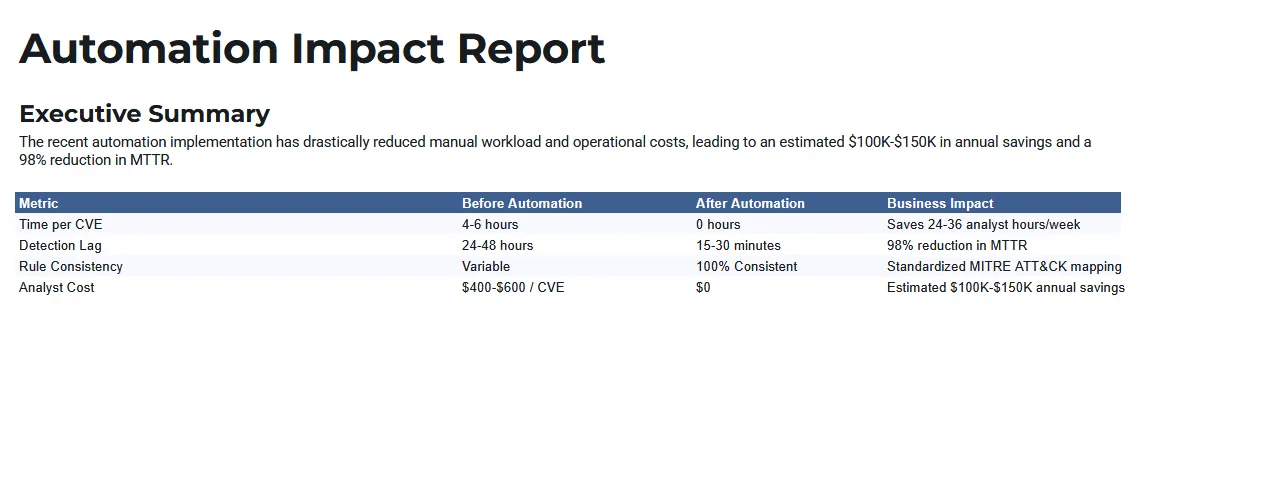
新たに悪用されるCVEをCISA Known Exploited Vulnerabilities (KEV) カタログから、毎週自動的に本番対応のSigma検出ルールに変換するゼロタッチパイプライン。
 fran-cics/exploittensorflowcve-2021-37678
UTN FRBA 情報セキュリティ実習課題 2021
 george0papasotiriou/cve-2026-1337-ai-coding-assistant-prompt-injection-to-sandbox-escape
サンドボックス内でAI生成の修正を実行するコードレビューボットにおけるプロンプトインジェクション。サンドボックスは危険なコマンドを防ぐためにブラックリストを使用しているが、ポリグロットペイロードがフィルターをバイパスしてリモートコード実行を達成する。
 ololadeabiola03/aisecplus-week01-servicenow-ai-security-incident
ServiceNow Virtual Agent の脆弱性(CVE-2025-12420)に関する調査と分析。攻撃フロー、MITRE ATT&CK マッピング、検出戦略、および緩和策の推奨事項を含む。
 imthecopilotnow/cve-2025-492025
CVE-2025-492025の詳細なセキュリティアドバイザリ。Copilot AIにおけるUIの誤表示の脆弱性を文書化したもので、Webクエリ結果に意図しないハイパーリンクを注入します。
 balajigund/research-on-cve-2025-9998
CVE 2025-9998 の脆弱性と、その脆弱性に対する人工知能を活用した解決策
 tencent-hunyuan/diagsafe
3,489件のバイリンガルプロンプト、84ラベルの分類体系、プロンプト単位のルーブリック判定を備えた診断用LLM安全性ベンチマークで、説明可能で細粒度なモデル安全性評価を実現します。