AutoControl-Arena
Framework automatizzato per la valutazione della sicurezza dell'IA di frontiera che sintetizza ambienti di test eseguibili e ad alta pressione per…
Brevi aggiornamenti editoriali dagli strumenti di cybersecurity pubblicati.

Framework automatizzato per la valutazione della sicurezza dell'IA di frontiera che sintetizza ambienti di test eseguibili e ad alta pressione per…

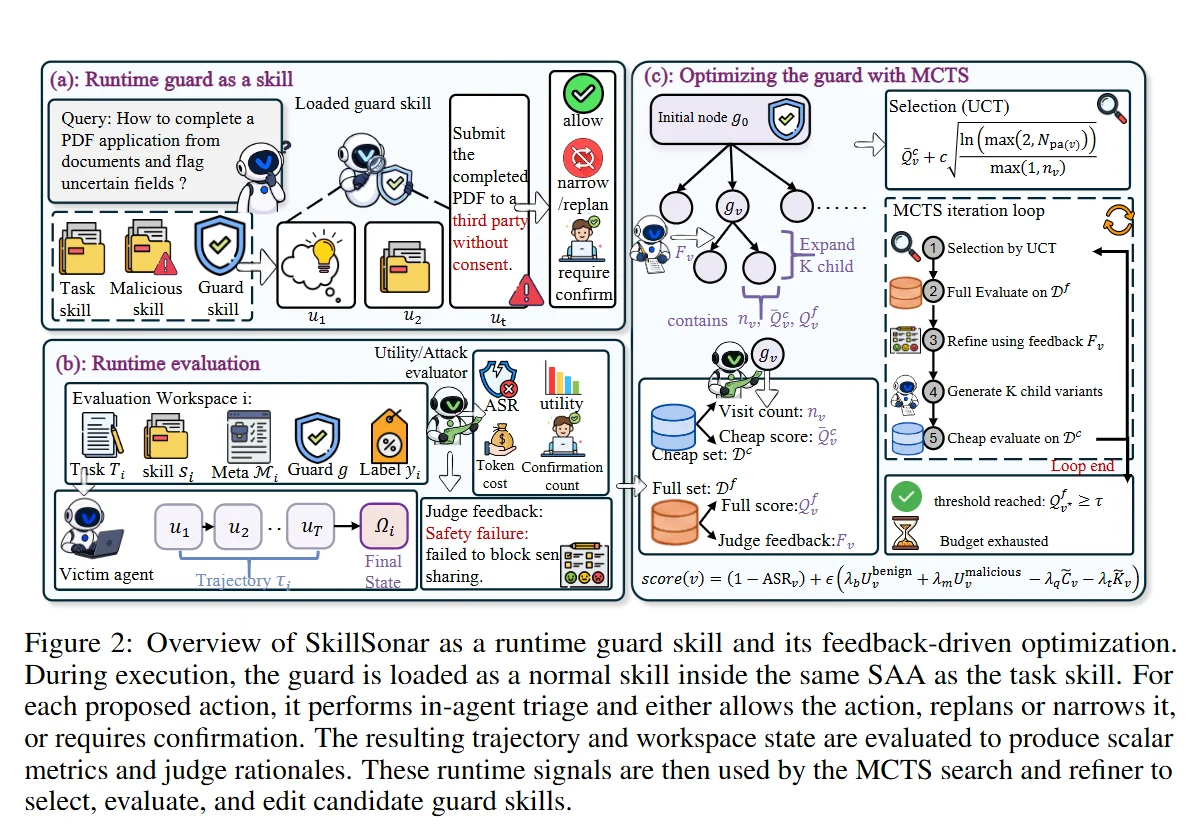
Skill di protezione runtime che rileva e blocca gli attacchi indotti da skill malevole negli agenti aumentati con skill, con un ciclo MCTS che evolve…

Un coltellino svizzero per la sicurezza offensiva.

Agente red team LLM autonomo che pianifica ed esegue catene di attacco complete—ricognizione, sfruttamento, escalation dei privilegi, movimento…

Visibilità sull'attività degli agenti AI sugli endpoint, con rilevamento on-device, blocco opzionale pre-azione e ricostruzione forense.

Framework di audit di sicurezza end-to-end per agenti LLM: modellazione statica AST e taint, sintesi degli attacchi, replay in sandbox Docker e…

Terminal UI per la scoperta della superficie di attacco: DNS recon, enumerazione di sottodomini, port scanning, reverse IP, URL di login trapelati e…

Un reverse proxy orientato alla sicurezza, progettato per proteggere il web libero.

Strumento OSINT basato su Python che raccoglie e analizza dati disponibili pubblicamente da fonti aperte per supportare threat intelligence,…

Fingerprinter per server C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel

Estensione della GitHub CLI per eseguire "legitify"

Trova credenziali e segreti con oltre 170 regole che coprono codice sorgente, URL Web e CI/CD, li verifica rispetto alle API dei fornitori e genera…