xssearch
Scanner XSS basato su Rust con selezione del payload context-aware, rilevamento e bypass del WAF, crawling, callback XSS cieco e analisi statica dei…
Brevi aggiornamenti editoriali dagli strumenti di cybersecurity pubblicati.

Scanner XSS basato su Rust con selezione del payload context-aware, rilevamento e bypass del WAF, crawling, callback XSS cieco e analisi statica dei…

Strumento di enumerazione SNMP che interroga host SNMPv1/v2c per estrarre informazioni di sistema, connessioni TCP e accesso in scrittura per…

CLI Rust per il penetration testing MQTT: subscribe/publish, fingerprinting del broker, probing ACL, enumerazione dei topic, brute-force delle…

Ricognizione di Active Directory e audit di sicurezza in sola lettura su ADWS (net.tcp/9389), in Go

Una shell interattiva a riga di comando per l'API di BloodHound.

Strumento GUI PowerShell che esegue 54 controlli di integrità e sicurezza secondo le best practice su Active Directory, segnalando Kerberoasting,…

Esegui Hayabusa in blocco su una cartella di raccolte KAPE, un'esecuzione per host, con report per host e una dashboard di triage cross-host

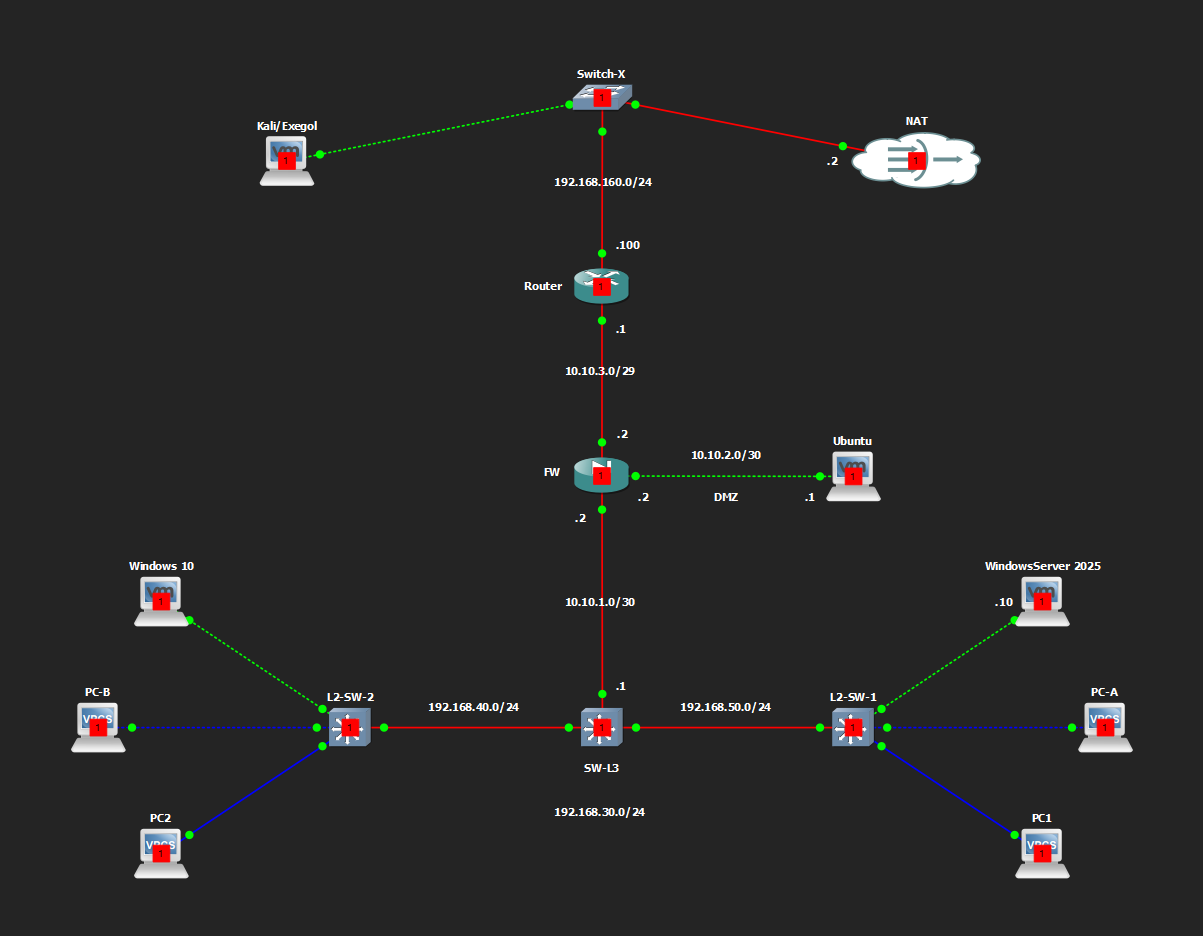
GNS3 home lab che documenta una rete segmentata con firewall Cisco ASAv, core L3, DMZ e un dominio Active Directory per esercitarsi in networking,…

Trova ogni richiesta API effettuata da un'app web, dal JavaScript che distribuisce: metodo, URL, body, header e operazioni GraphQL. Un solo comando.

Strumento di escalation dei privilegi per Windows che applica patch a ETW e AMSI e utilizza syscall indirette per abusare di SeImpersonatePrivilege,…

Individua i servizi SaaS a cui un'organizzazione è abbonata, utilizzando esclusivamente dati osservabili dall'esterno. Progettato per la scoperta…

Codice di simulazione e risultati per un protocollo di rilevamento delle intrusioni federato, privato, verificabile e robusto ai bizantini, che…