test-fuzz
Macro Rust e sottocomando Cargo per automatizzare il fuzzing con afl.rs, inclusa la generazione di corpus e l'implementazione di harness, integrati…
Brevi aggiornamenti editoriali dagli strumenti di cybersecurity pubblicati.

Macro Rust e sottocomando Cargo per automatizzare il fuzzing con afl.rs, inclusa la generazione di corpus e l'implementazione di harness, integrati…

Decompilatore e analizzatore statico per il pickling di Python.

Strumento di scansione della sicurezza del codice (SAST) per scoprire, filtrare e dare priorità ai rischi per la sicurezza e la privacy.

Framework automatizzato per Penetration Testing - Scanner di vulnerabilità Open-Source - Gestione delle vulnerabilità

Il primo hazard checker al mondo per NVIDIA Blackwell (sm_120), con un assembler e uno scheduler confrontati byte per byte con il loro stesso…

Analisi di reverse engineering di AcrStealer, un sofisticato info-stealer che utilizza protocolli personalizzati, furto di credenziali del browser ed…

Runtime container e sandbox rootless che esegue immagini OCI applicate dal kernel in millisecondi, senza daemon, con profili delle risorse, allowlist…

Strumento di audit della sicurezza per app mobili, focalizzato sull'automazione dell'analisi SAST, sull'identificazione delle tecnologie sottostanti…

Monitor delle chiamate di sistema per Linux che usa ptrace per tracciare l'attività di file, processi, rete e memoria, con isolamento dei namespace e…

Piattaforma di analisi intelligente dei componenti che sfrutta gli SBOM per identificare e ridurre il rischio della supply chain software attraverso…

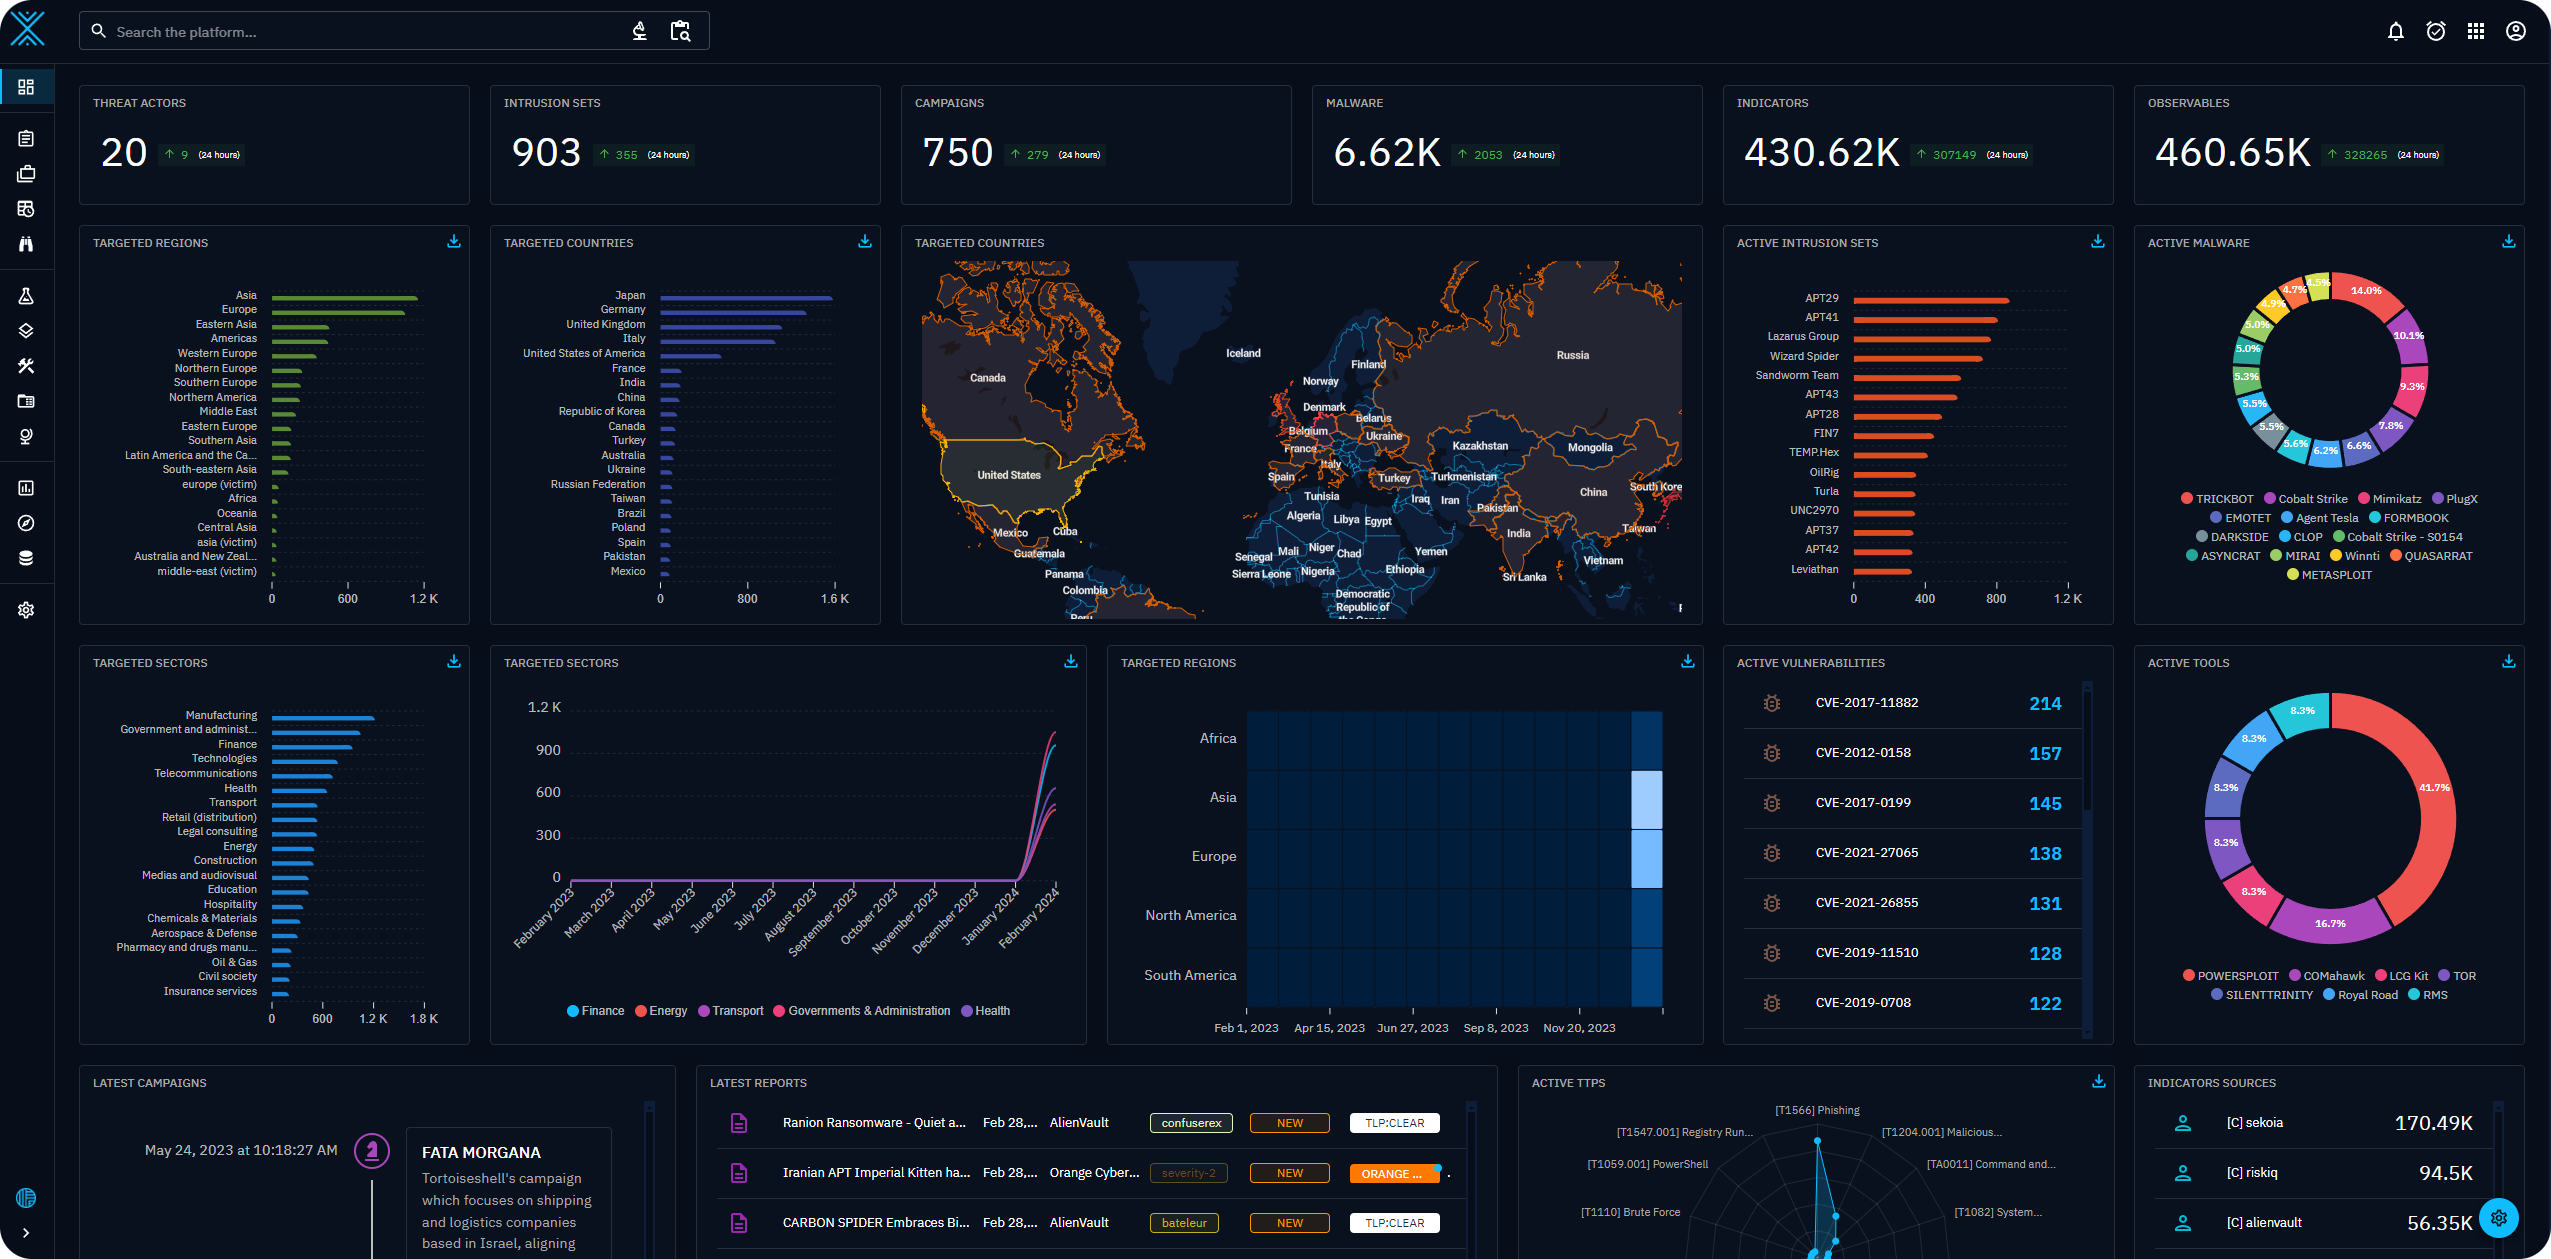
Piattaforma aperta di intelligence sulle minacce informatiche

Golf di crittanalisi: rompi gli schemi e dimostralo in Lean 4. Bacheca proof-of-concept.