IPI-exposure-signal
Pipeline di ricerca per rilevare segnali latenti di esposizione a prompt injection indiretti in LLM agentici tramite sonde sugli stati nascosti,…
Brevi aggiornamenti editoriali dagli strumenti di cybersecurity pubblicati.

Pipeline di ricerca per rilevare segnali latenti di esposizione a prompt injection indiretti in LLM agentici tramite sonde sugli stati nascosti,…

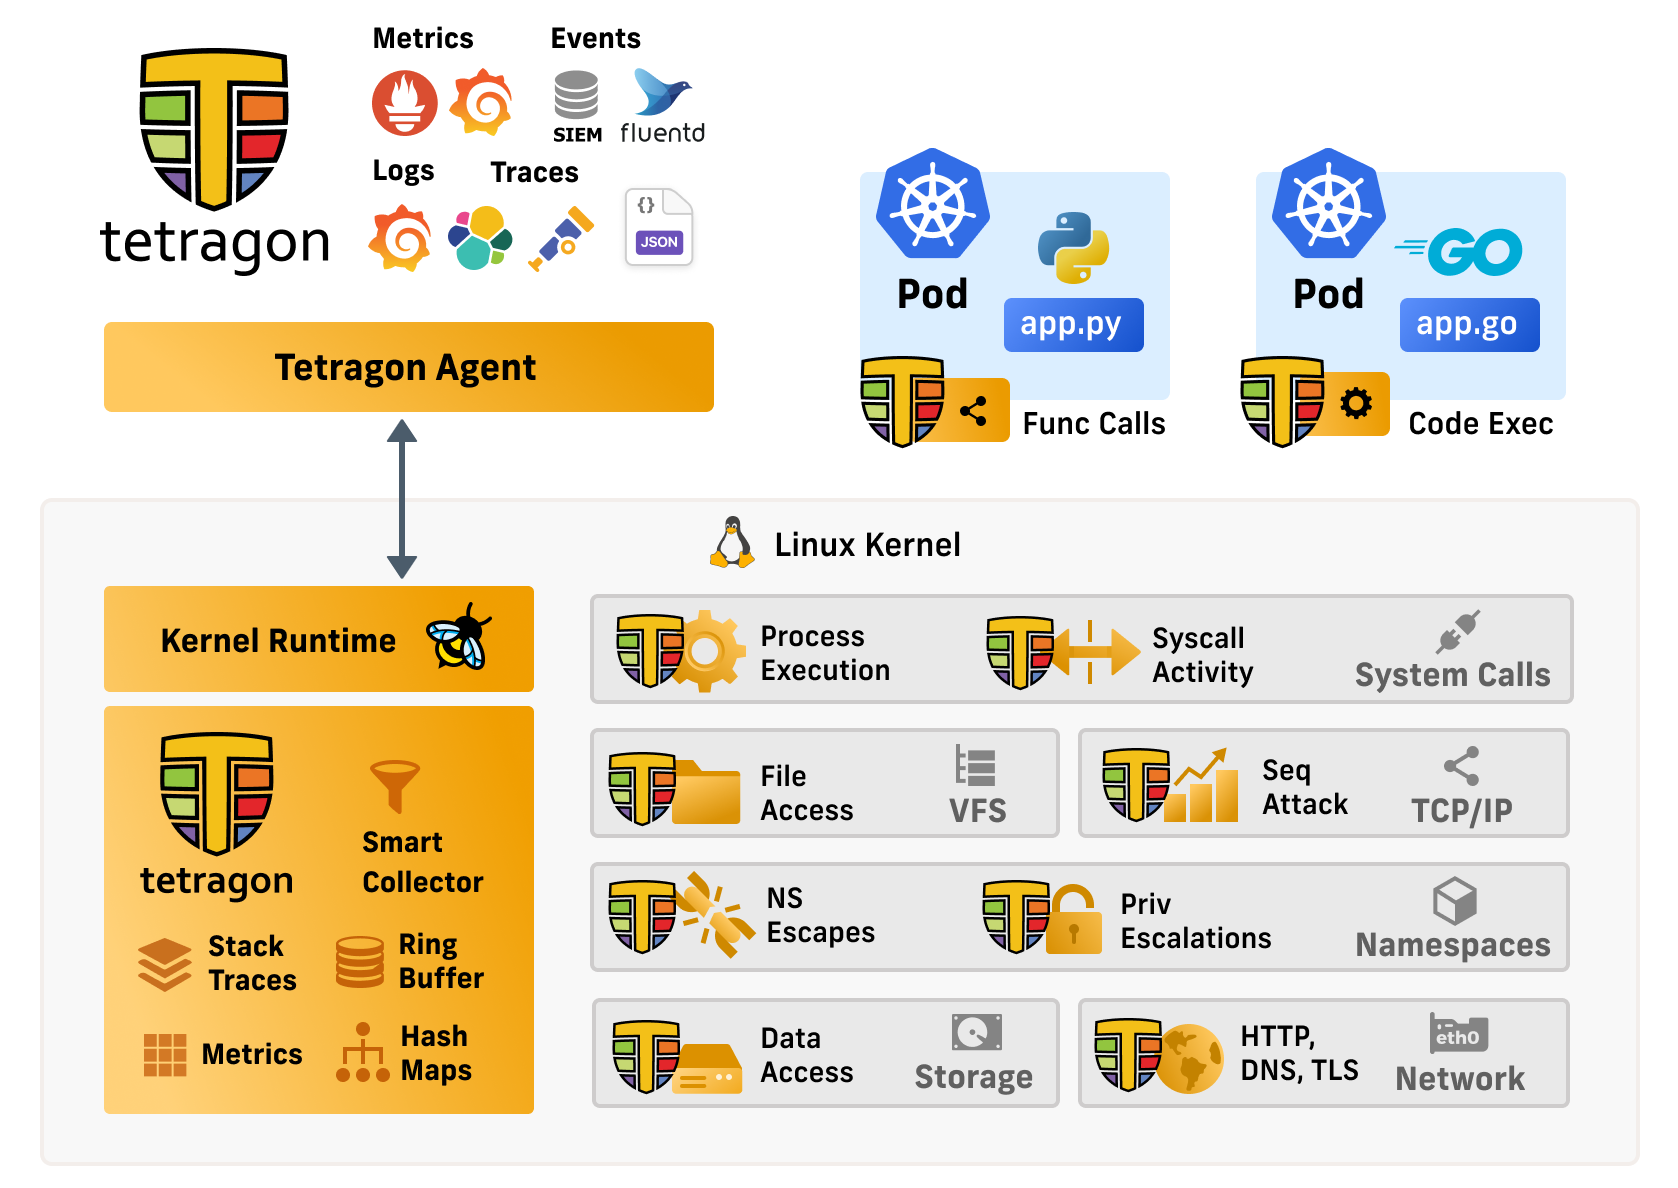
Osservabilità della sicurezza e applicazione del runtime basate su eBPF

Simulatore di trojan educativo per la formazione sulla cybersicurezza, che simula attacchi di phishing con ingegneria sociale, ricognizione di…

Framework avanzato di stress test multi-tecnologia Strumento didattico di cybersecurity per test di rete ad alte prestazioni

Implementazione di ricerca per mitigare le iniezioni di prompt adattive tramite distillazione on-policy, con ricette di addestramento e valutatori…

Recupera continuamente e verifica crittograficamente gli aggiornamenti del registro di trasparenza delle chiavi, mantiene una vista condensata del…

Crystal Palace PICO loader per Sliver C2 bypass AMSI a doppio strato, silenziamento ETW, payload crittografati AES-256-CBC, 6 varianti di consegna

Raccolta di regole Semgrep per l'analisi statica del codice, il rilevamento delle vulnerabilità di sicurezza e l'applicazione di pratiche di codifica…

Rimuovi contenuti simili a credenziali da stringhe di forma libera prima che raggiungano log o telemetria. Parte del toolkit Go phpboyscout. ·…

Libreria e utility per l'interrogazione di CVE che utilizza un archivio locale sincronizzato direttamente con il National Vulnerability Database

Uno strumento di instrumentazione basato su LLVM per il taint tracking universale, l'analisi dei flussi di dati e il tracing.

Piattaforma di rilevamento delle minacce e monitoraggio continuo basata su ML, progettata per architetture federali zero trust.