
New tool6 giorni fa
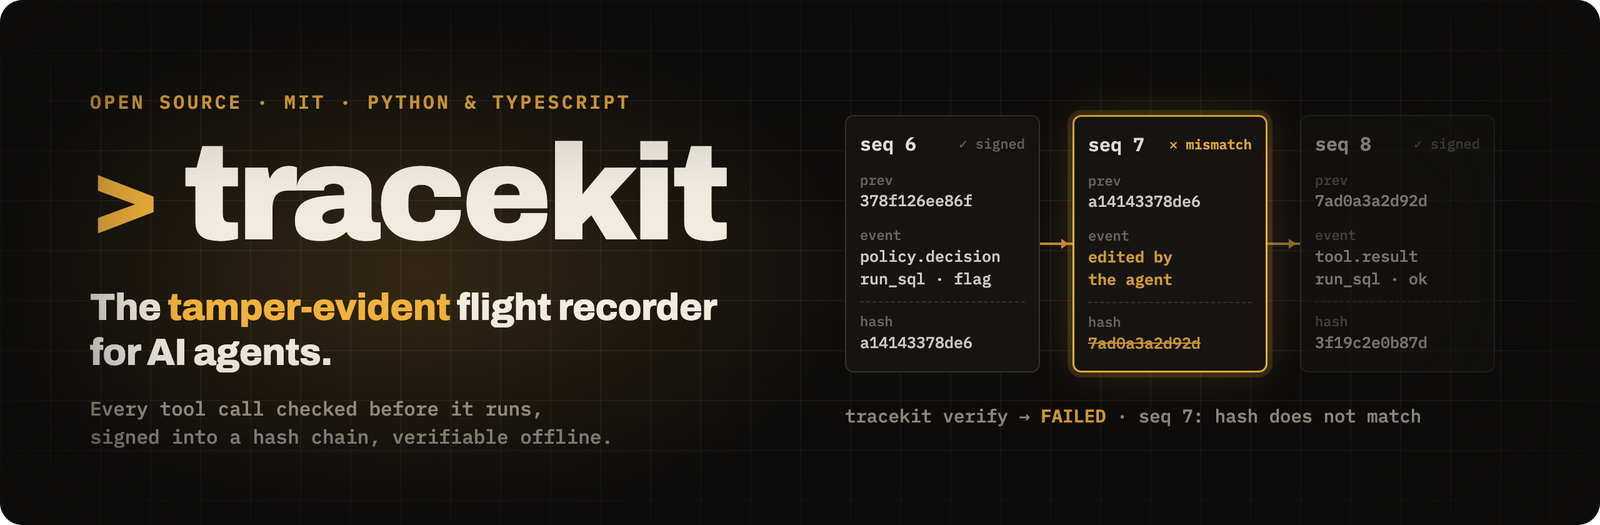
Tracekit
 cygnux-labs/tracekit
Tracciamento a prova di manomissione, controlli delle policy e verifiche incrociate per gli agenti AI: scopri cosa ha fatto l'agente e perché.
Sicurezza dell'IA
Brevi aggiornamenti editoriali dagli strumenti di cybersecurity pubblicati.
cygnux-labs/tracekitTracciamento a prova di manomissione, controlli delle policy e verifiche incrociate per gli agenti AI: scopri cosa ha fatto l'agente e perché.
 goauthentik/authentik
Fornisce funzionalità SSO e di identity provider open-source, con supporto per SAML, OAuth2/OIDC, LDAP e RADIUS per l'autenticazione,…
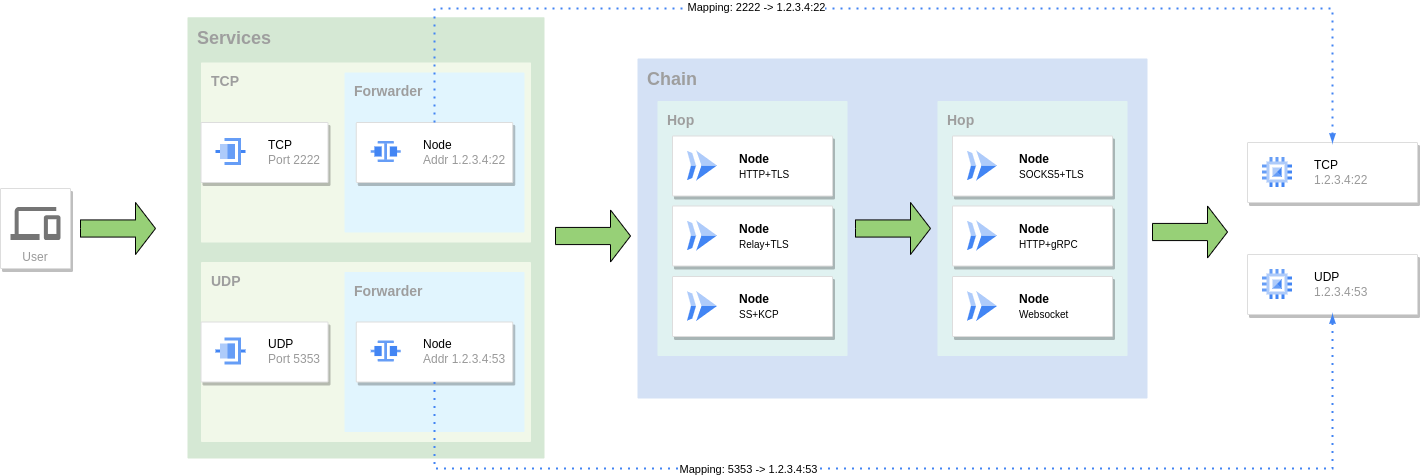 go-gost/gost
GO Simple Tunnel - un semplice tunnel scritto in golang
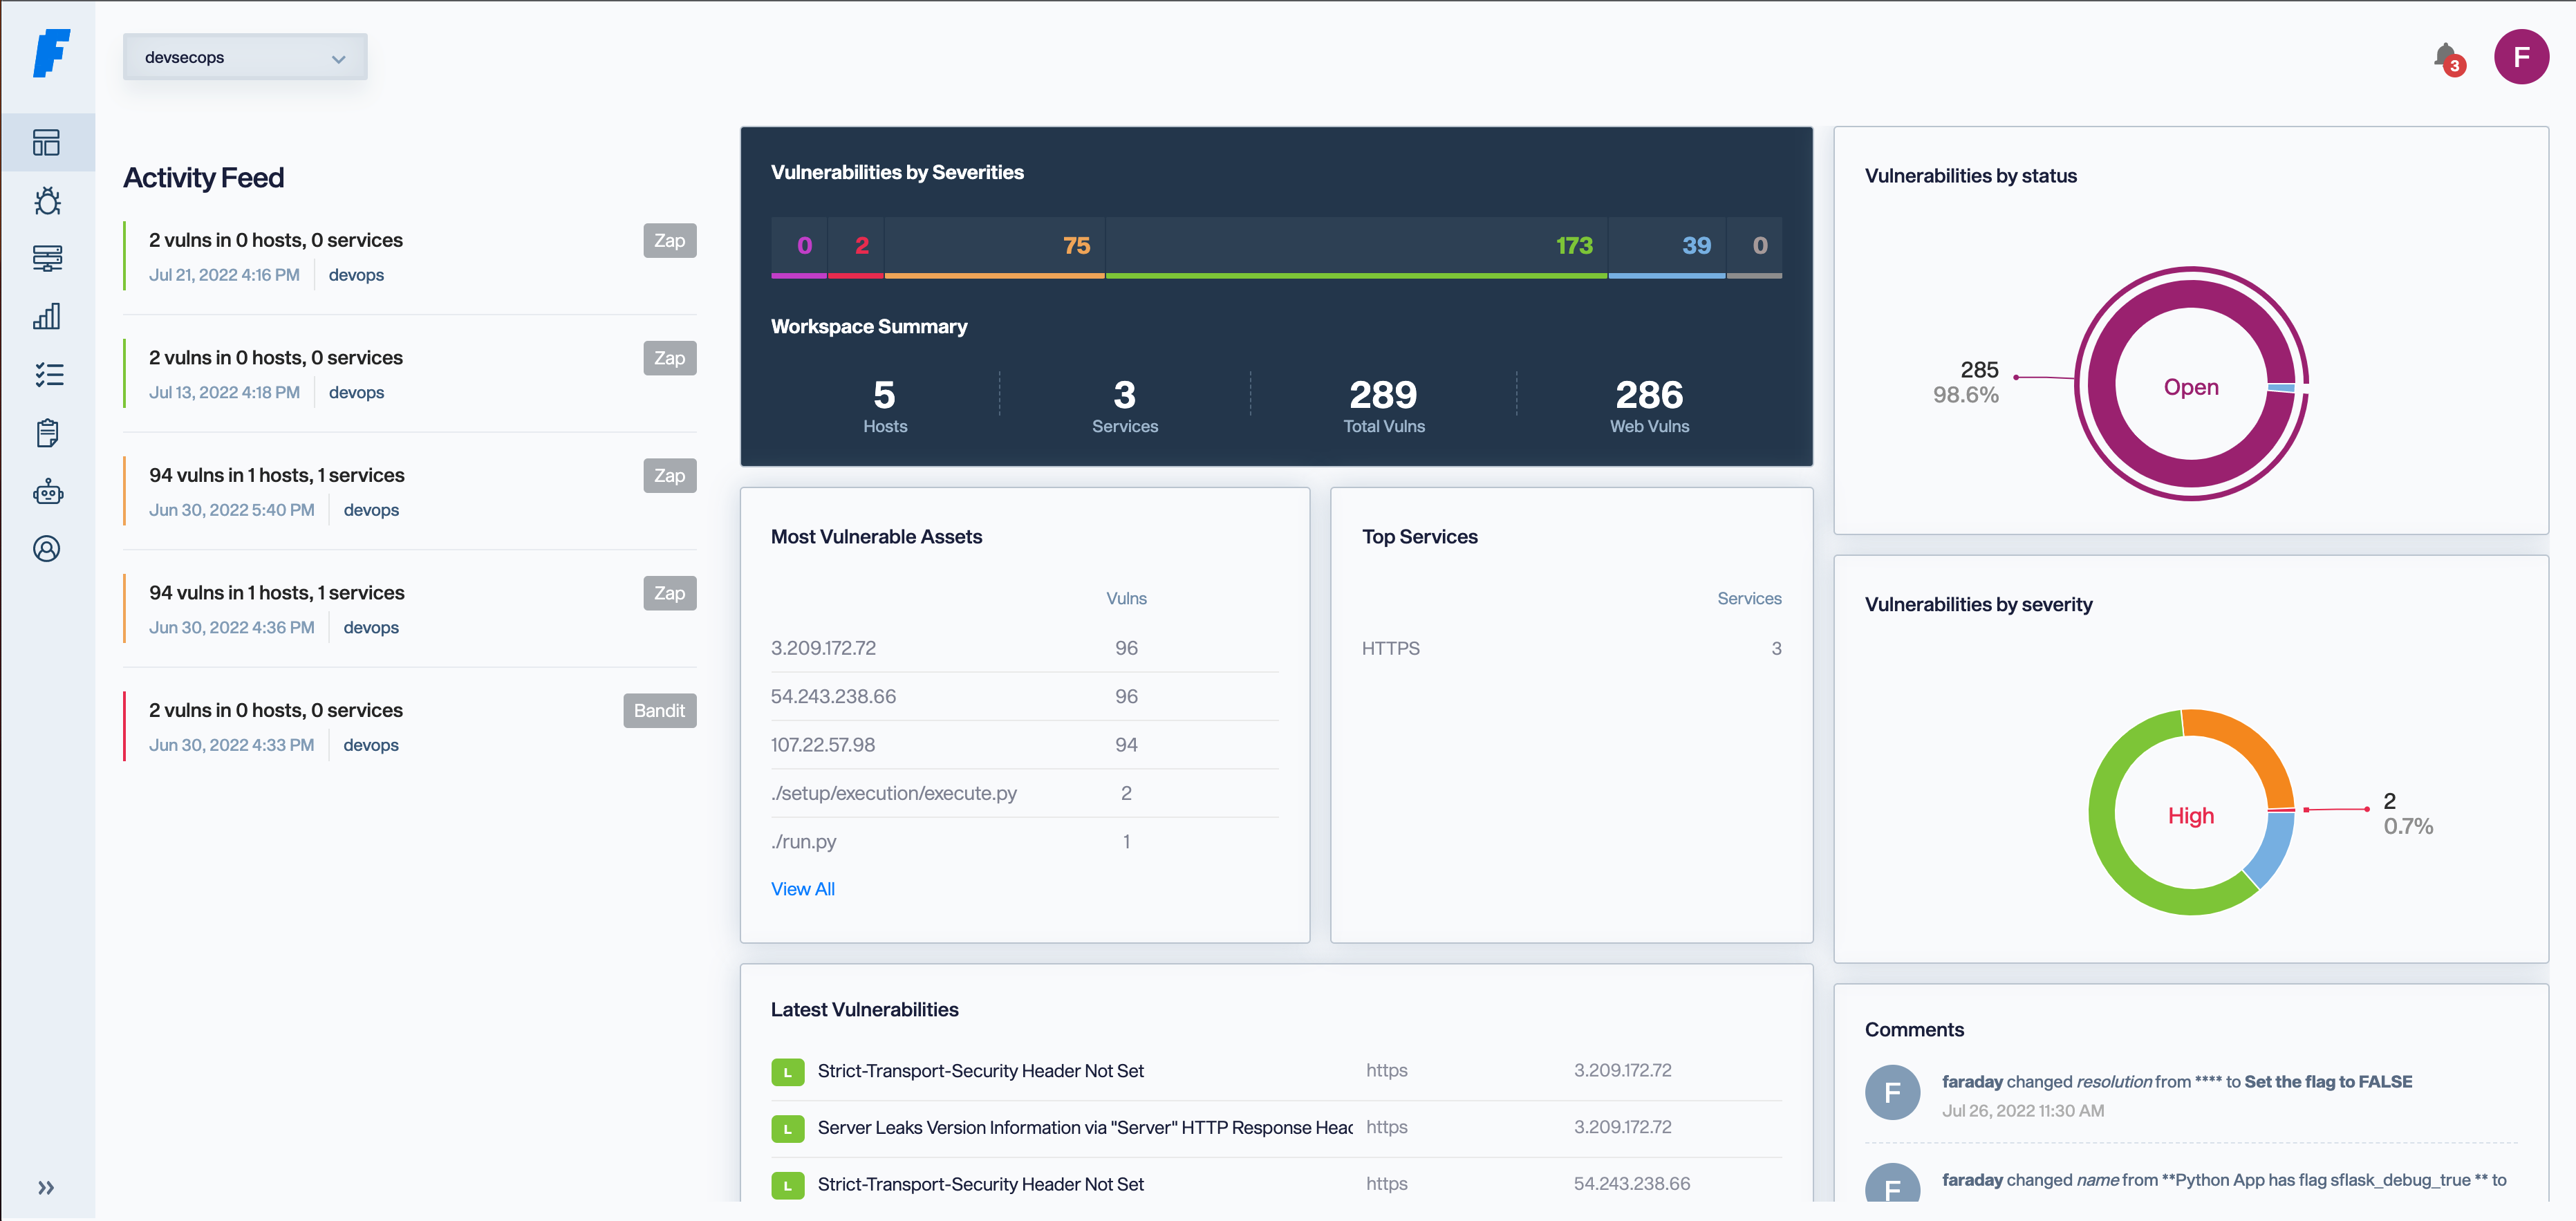 infobyte/faraday
Strumenti di cybersecurity open-source e basati sull'IA per la sicurezza offensiva, la gestione delle vulnerabilità e il pentesting autonomo. Creati…
 aquasecurity/trivy
Trova vulnerabilità, configurazioni errate, segreti, SBOM in contenitori, Kubernetes, repository di codice, cloud e altro
 chaitin/safeline
WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e…
 genai-security-project/genai-llm-top10
OWASP Top 10 per le applicazioni basate su Large Language Model
 eset/malware-research
Codice scritto nell'ambito delle nostre varie indagini sul malware
 wazuh/wazuh
Piattaforma XDR e SIEM open-source per rilevamento delle minacce, analisi dei log, monitoraggio dell'integrità dei file, valutazione delle…

 lsudoko/antibody
Ciclo DevSecOps di GitLab Duo in cui una seconda IA attacca nuovamente ogni correzione scritta dall'IA, salvando ogni bypass riuscito come anticorpo…
 trhhubsd/artex
Sistema LLM multi-agente per il penetration testing autonomo in laboratori isolati: gli agenti planner/worker condividono grafi di asset e di…
 ag3ntsc4rn/autorun-audit
Trova codice che viene eseguito senza che tu lo richieda: file del repository che si eseguono all'apertura della cartella (attività di VS Code, hook…