
Sitadel
 shenril/sitadel
Scanner di sicurezza per applicazioni web
vulnerability-scannersweb-vulnerability-scannersweb-application-exploitation+3
6128 giorni fa
shenril/sitadelScanner di sicurezza per applicazioni web
 devcop95/bugbounty-lab101
Un workspace completo per bug bounty per ricercatori HackerOne. Include l'applicazione dello scope, una pipeline automatizzata di recon/vuln (oltre…
 affolter-engineering/xssearch
Scanner XSS basato su Rust con selezione del payload context-aware, rilevamento e bypass del WAF, crawling, callback XSS cieco e analisi statica dei…
 stanislav-web/opendoor
Piattaforma OWASP per ricognizione web e scoperta di directory
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 owasp/nettacker
Framework automatizzato per Penetration Testing - Scanner di vulnerabilità Open-Source - Gestione delle vulnerabilità
 awarexone/agentic-bug-hunter
Kit di caccia ai bug bounty basato sull'intelligenza artificiale che funziona con o senza abbonamento.
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 vighnesh91/-logicsentry-ai
Motore di triage SAST/DAST offline che analizza il codice sorgente e riproduce il traffico HAR per rilevare difetti di logica di business, BOLA, race…
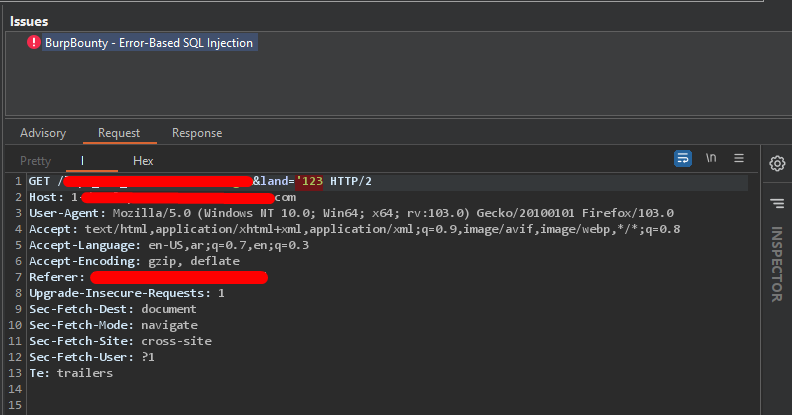 eslam3kl/sqlidetector
Semplice script Python supportato con profilo BurpBouty che ti aiuta a rilevare SQL injection "basata su errori" inviando più richieste con 14…
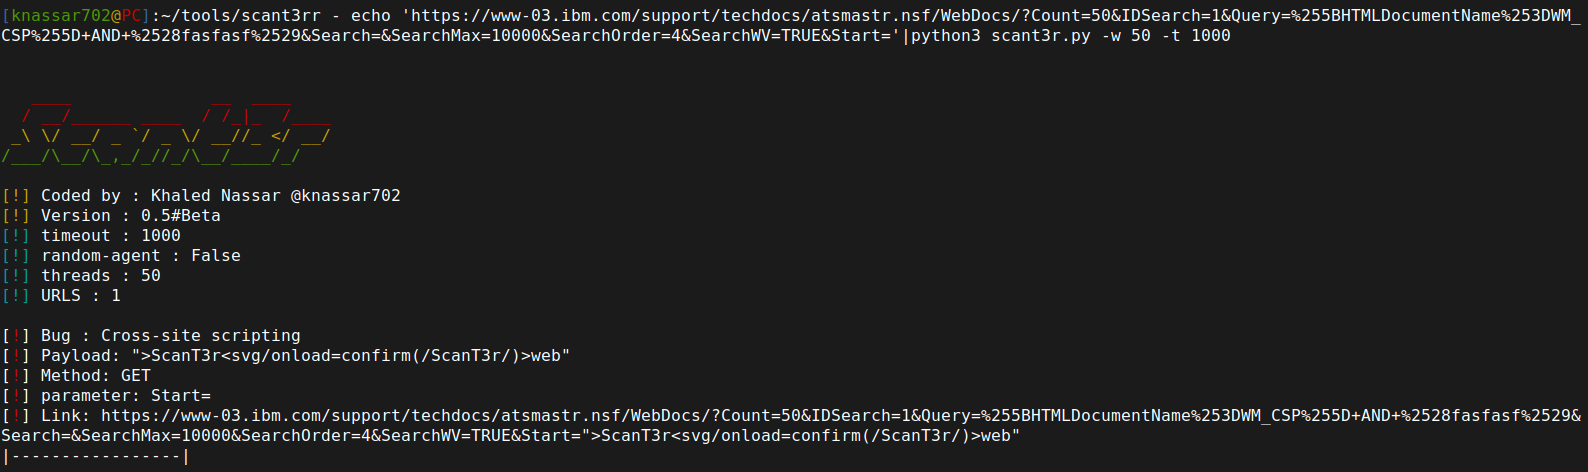 mindpatch/scant3r
Scanner di vulnerabilità web basato su moduli e framework di automazione per bug bounty con motori di rilevamento integrati per XSS, SSTI, SSRF e…
 wapiti-scanner/wapiti
Scanner di vulnerabilità web scritto in Python3
 vighnesh91/securiscan
Motore di triage di sicurezza Python basato sulla libreria standard che analizza app web, API, LLM e pacchetti mobili tramite ispezione passiva degli…

 valtersit/wordpress-cve-scanner
Analizza il core, i temi e i plugin di WordPress alla ricerca di CVE note dalla riga di comando. Open source, verificabile, privacy-first — basato…
 wpscanteam/wpscan
Scanner di sicurezza WordPress che rileva vulnerabilità, enumera plugin/temi/utenti e verifica la presenza di password deboli. Si integra con l'API…
 ffuf/ffuf
Fuzzer web veloce scritto in Go
 fgeek/pyfiscan
Scanner gratuito di vulnerabilità e versioni per applicazioni web
 wallarm/gotestwaf
Un progetto open-source in Golang per valutare diversi strumenti di sicurezza API e WAF per la logica di rilevamento e i bypass.