
secure-coding-practices-quick-reference-guide
 owasp/secure-coding-practices-quick-reference-guide
La guida di riferimento rapido alle pratiche di codifica sicura di OWASP
static-code-analysiscode-analysiseducation+2
49
owasp/secure-coding-practices-quick-reference-guideLa guida di riferimento rapido alle pratiche di codifica sicura di OWASP
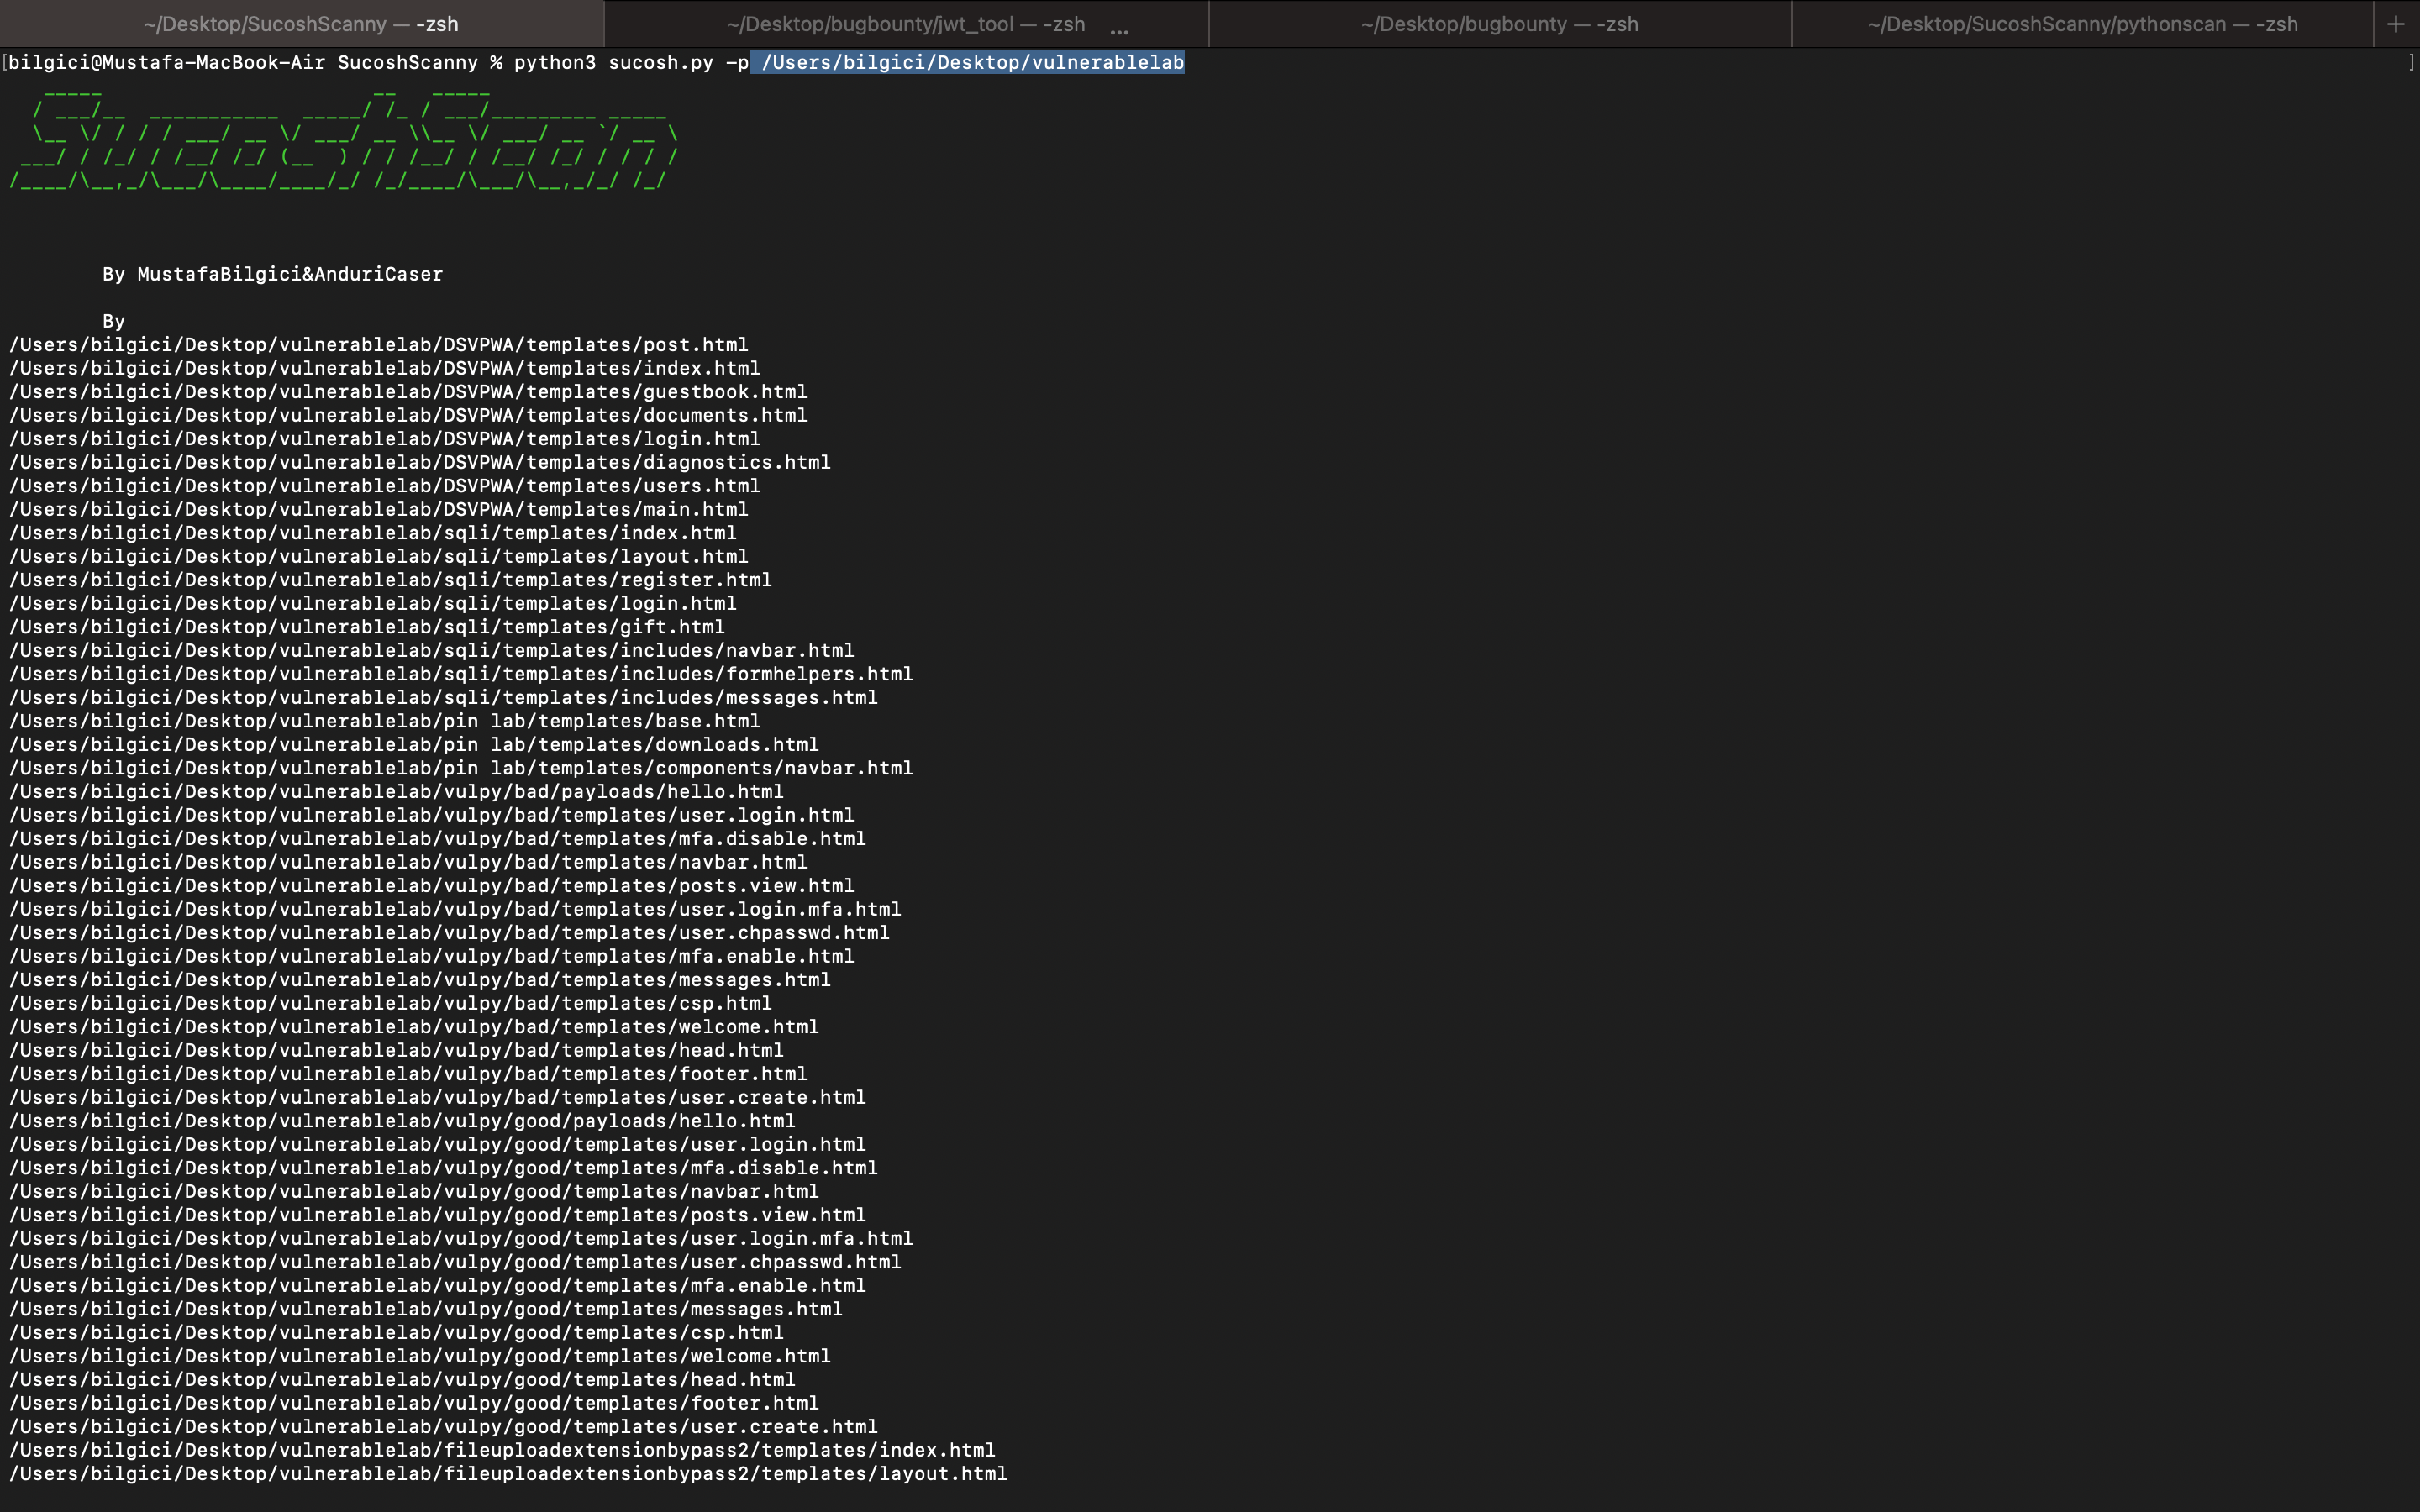 mustafabilgici/sucoshscanny
"Sucosh" è uno scanner automatizzato di vulnerabilità del codice sorgente e un framework di valutazione per Python(Flask-Django) e NodeJs, in grado…
 0x3c3e/slides
CodeQL + DTrace = Vulnerabilità di divulgazione di memoria in XNU
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 nationwide-group-oss/cryptoptic
Scanner basato su CodeQL che cataloga le chiamate a funzioni crittografiche su repository e organizzazioni GitHub, producendo una Cryptographic Bill…
 nightwatchcybersecurity/airflowscan
Checklist e strumenti per aumentare la sicurezza di Apache Airflow
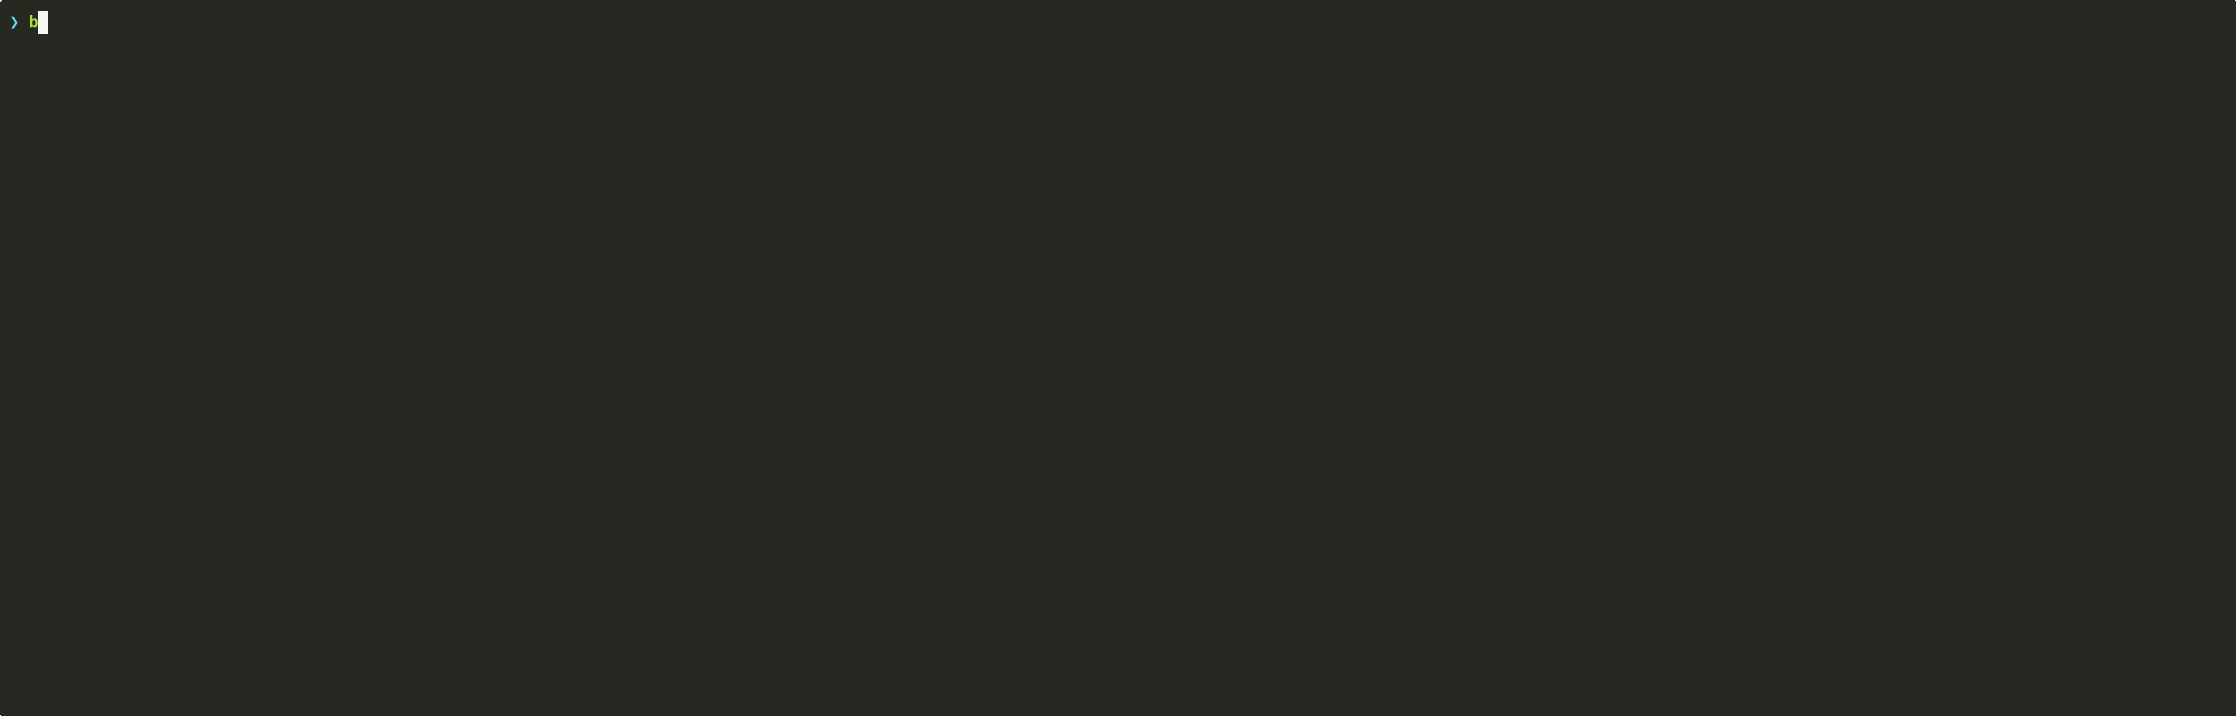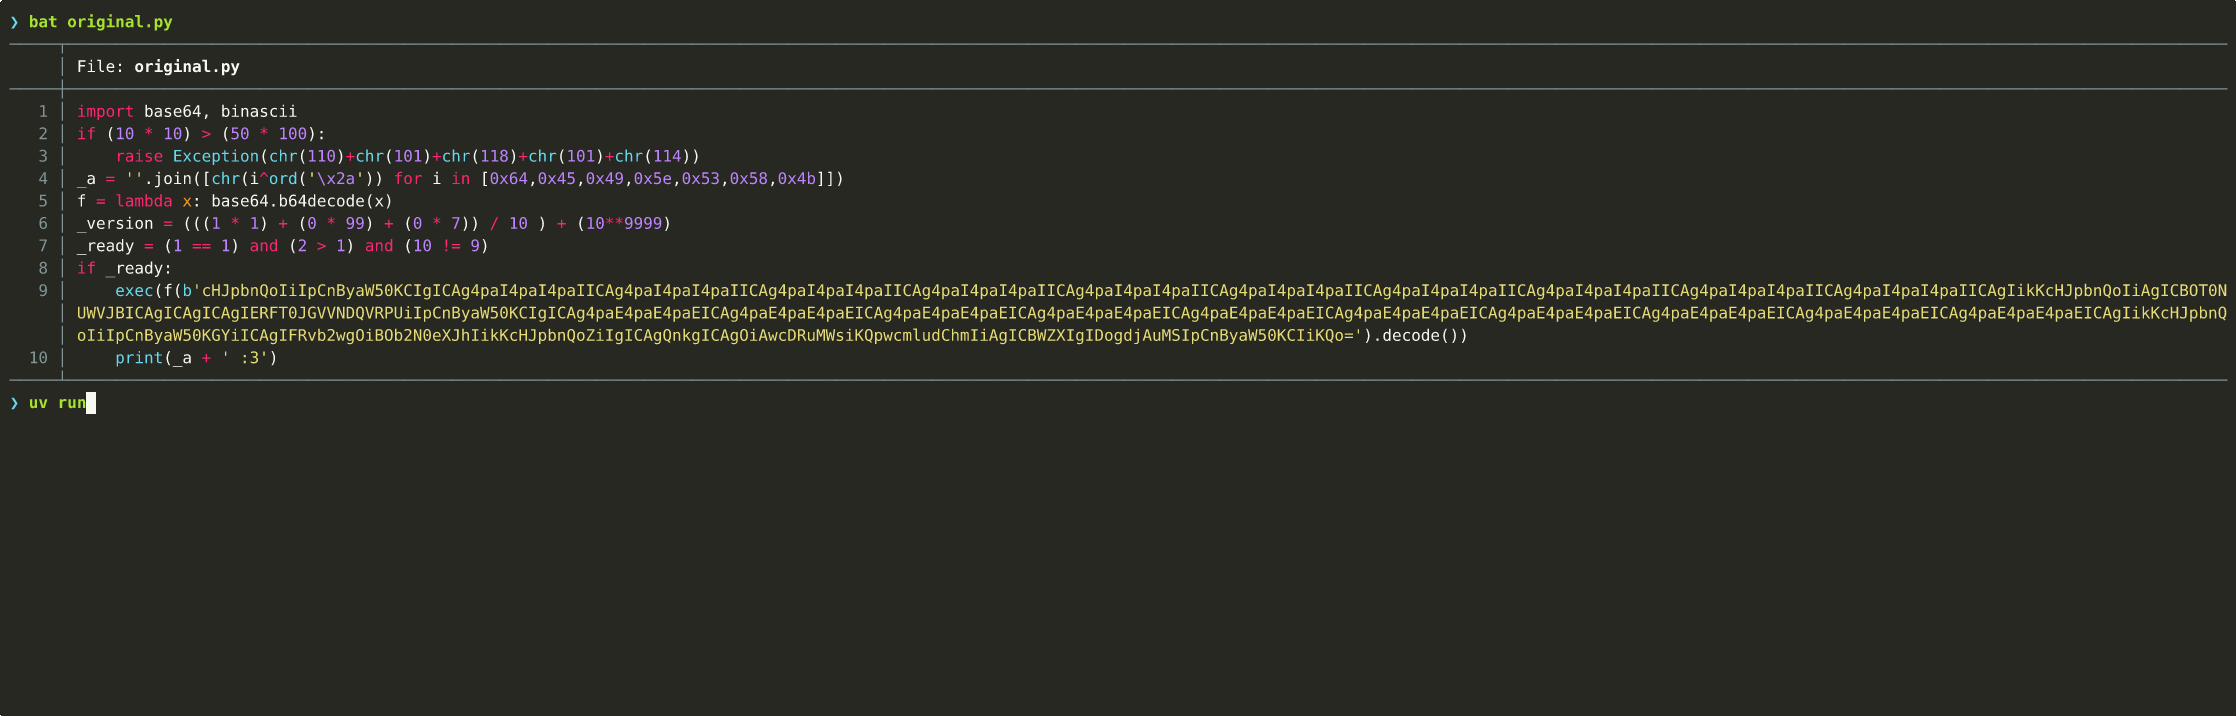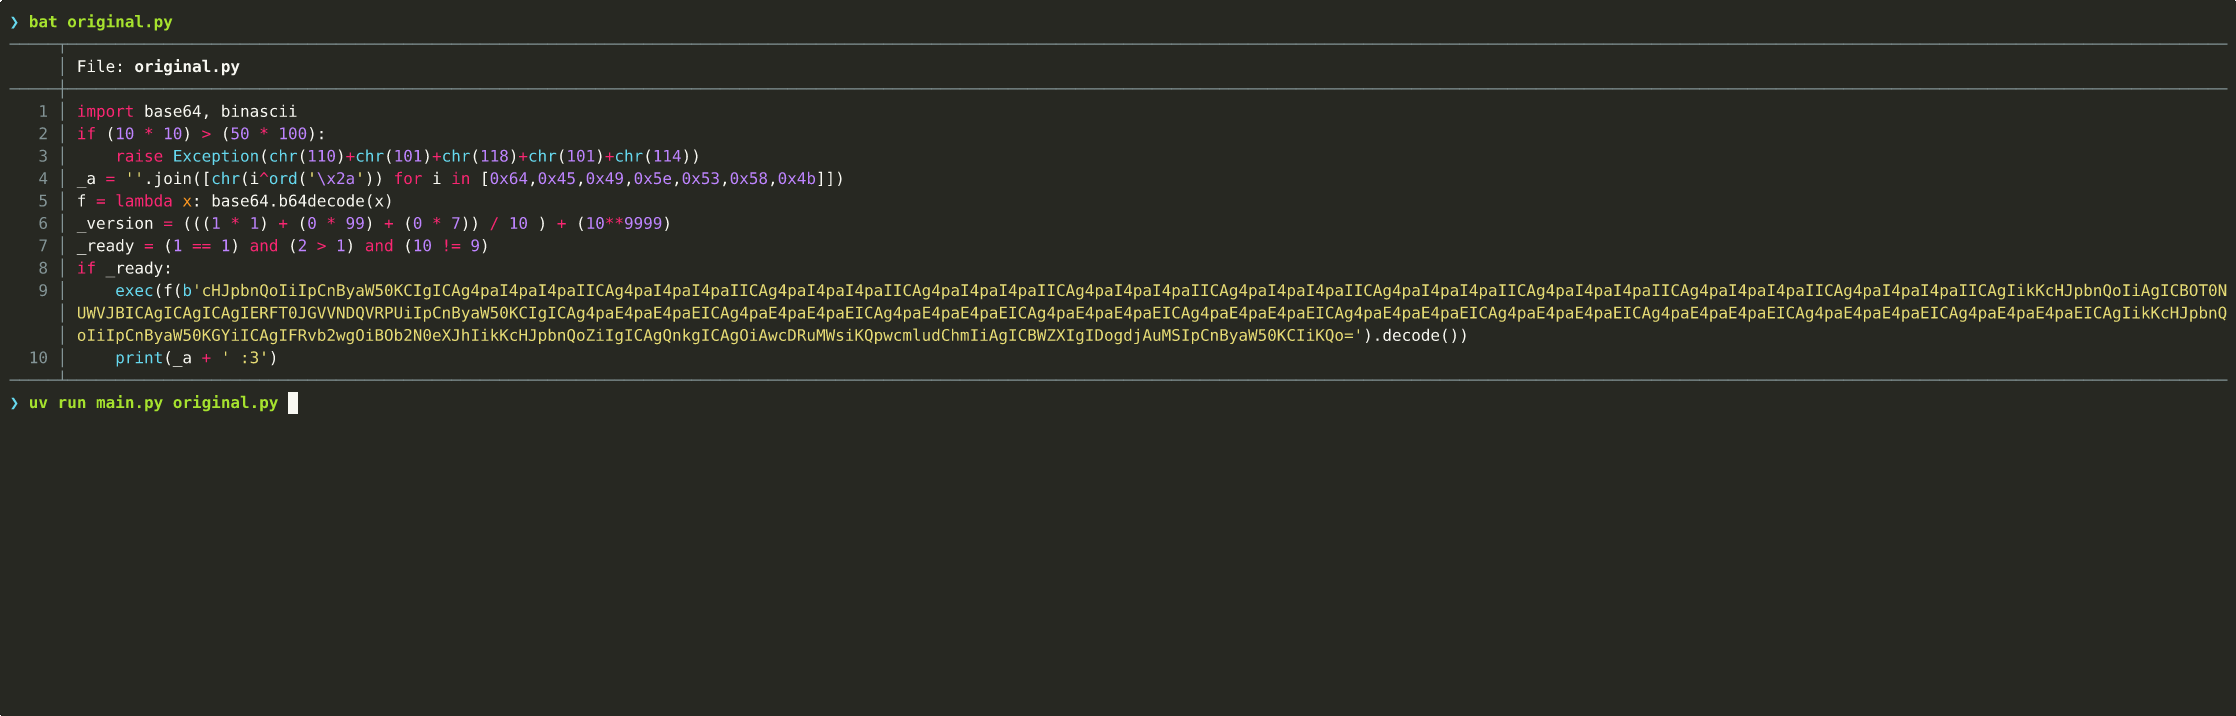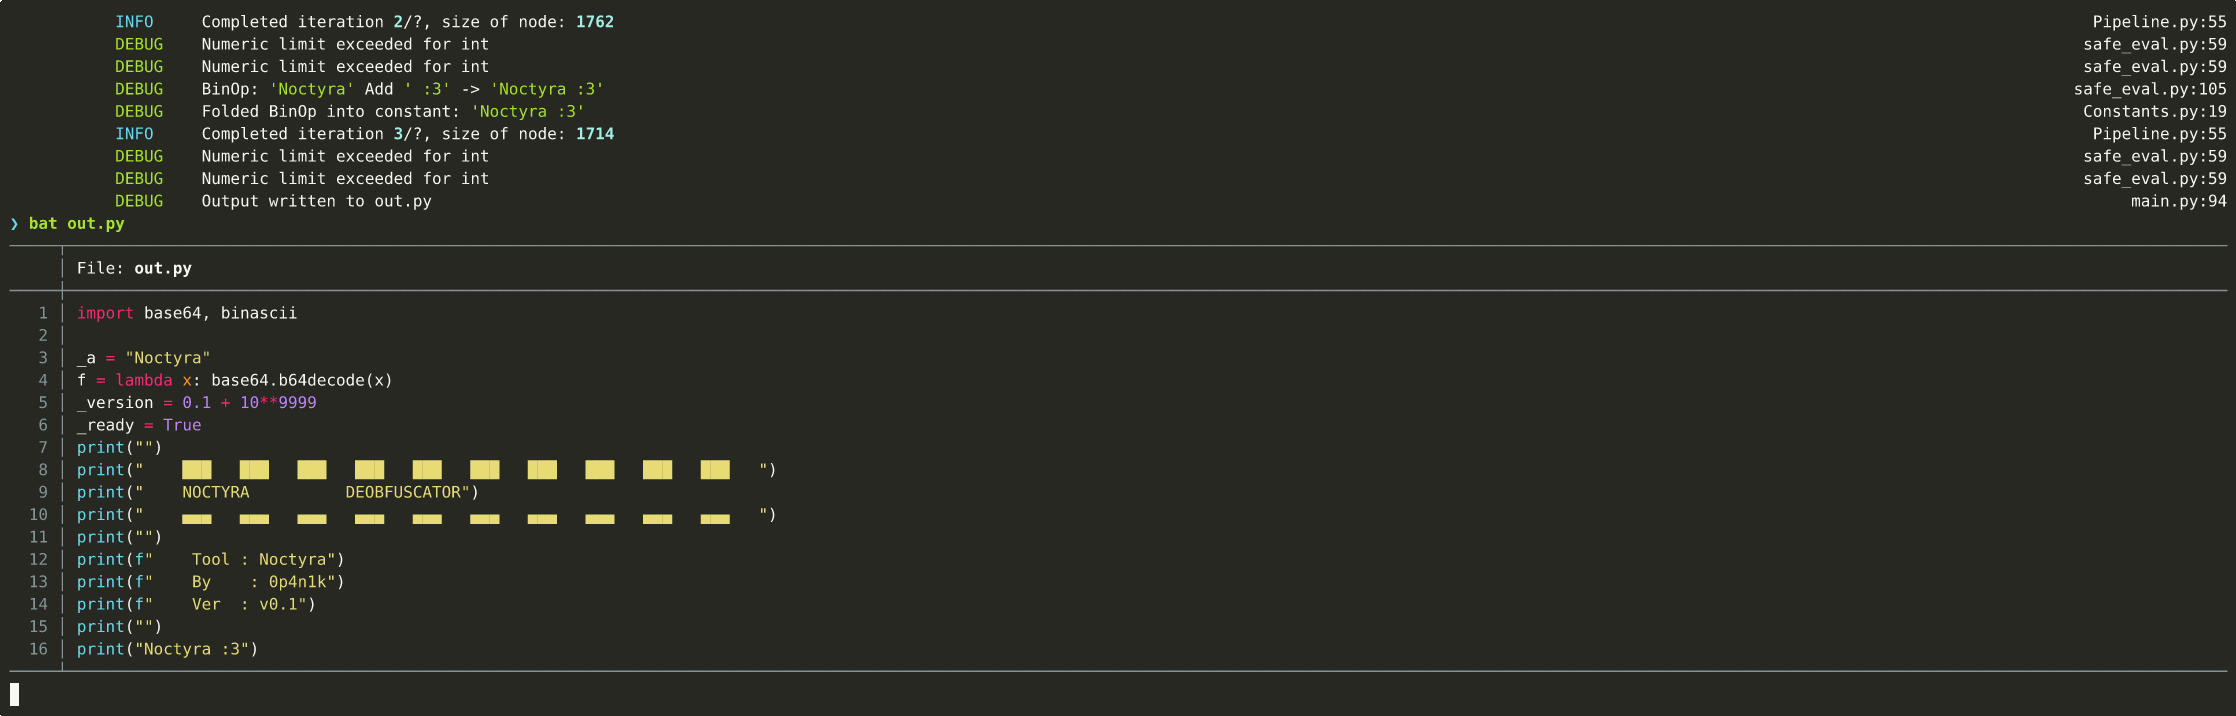 0p4n1k/noctyra
Framework di trasformazione e deoffuscamento del codice Python basato su AST
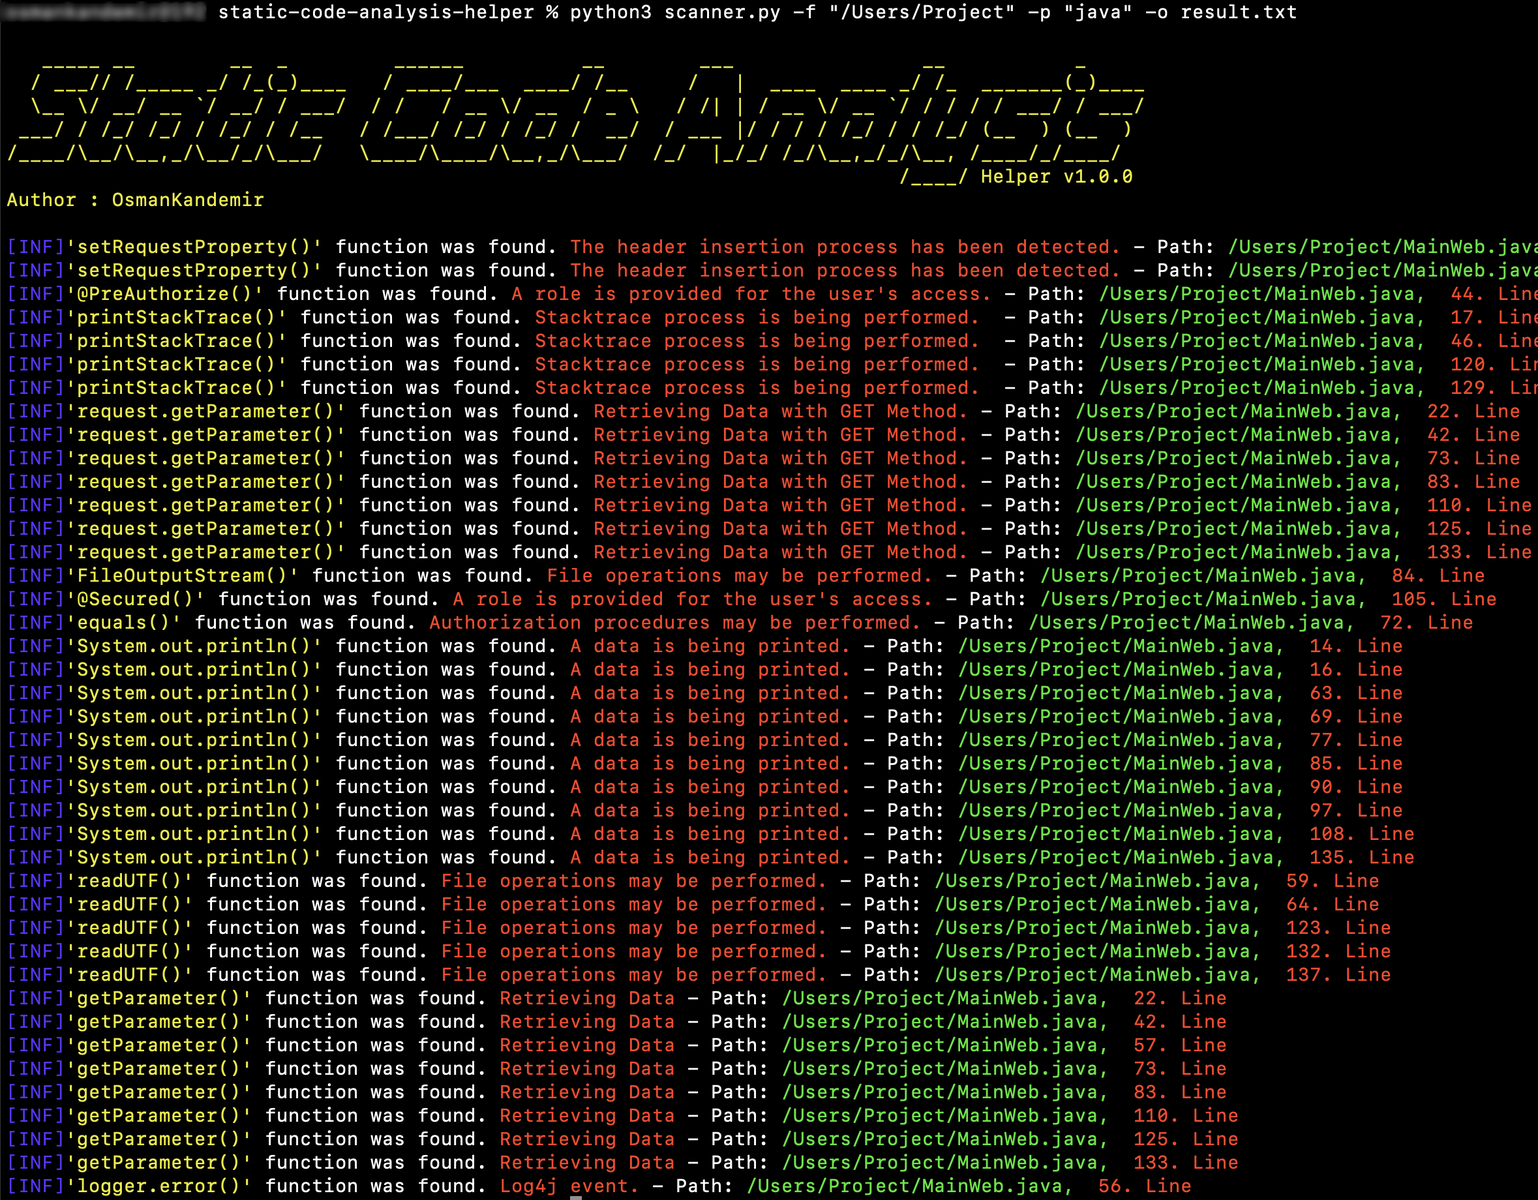 osmankandemir/static-code-analysis-helper
Analizza il codice sorgente dei progetti in 16 linguaggi di programmazione per segnalare funzioni pericolose associate a SQLi, XSS, SSRF, iniezione…
 nccgroup/call_map
Lo sviluppo attuale di Call Map avviene su https://github.com/ajylee/call_map. Call Map è uno strumento per navigare i grafi delle chiamate in Python.
 nccgroup/glasgo
Strumento di analisi statica Go che verifica problemi di sicurezza utilizzando un AST.
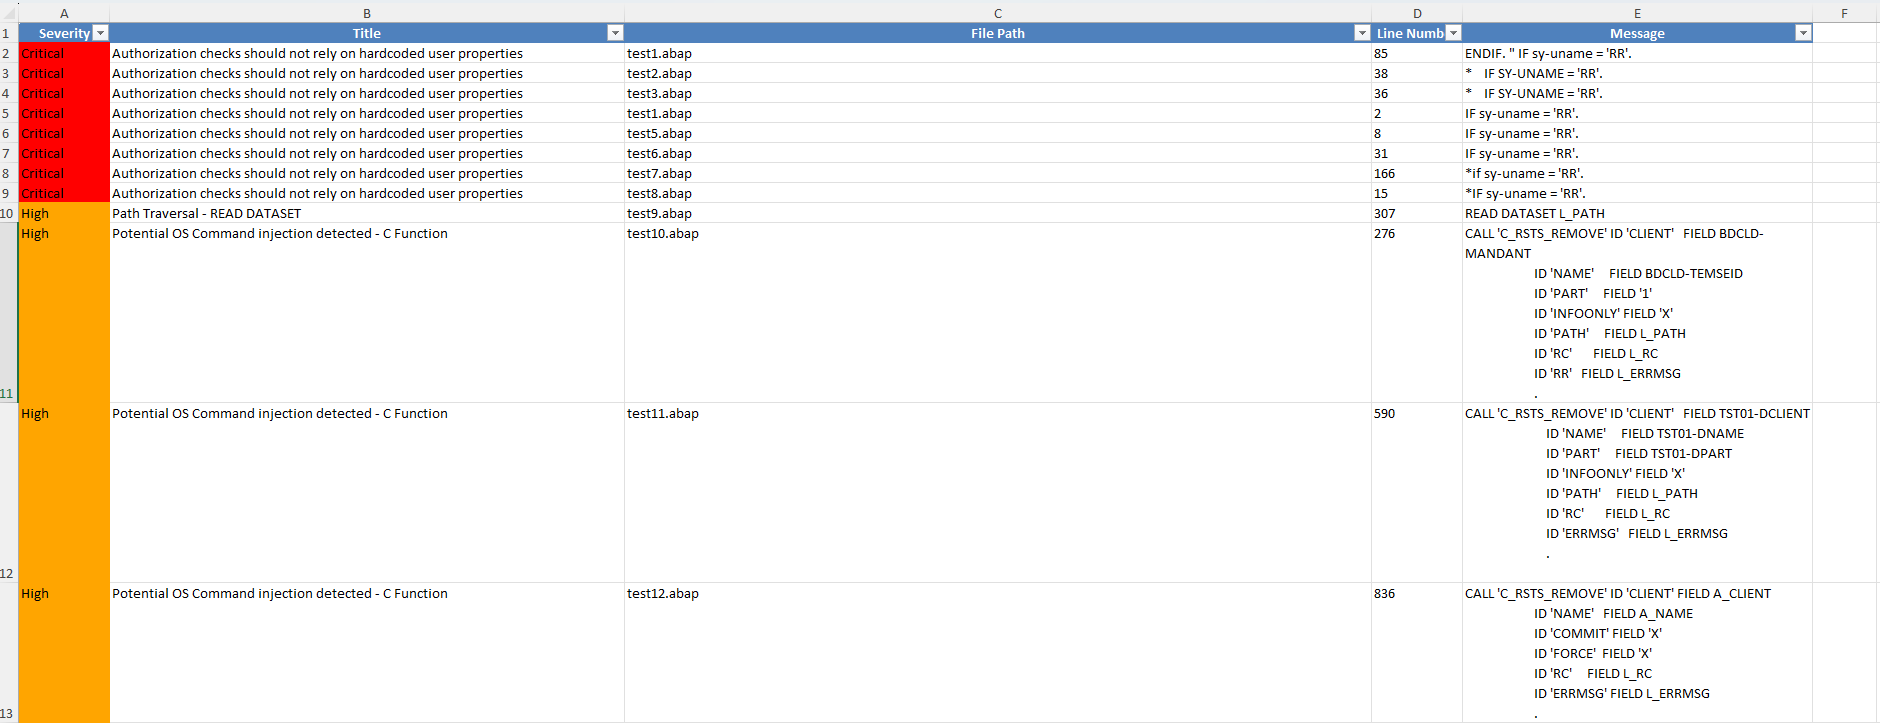 owasp/abap-code-scanner
Analizzatore di codice ABAP
 synacktiv/weggli_rules_sstic2023
Query weggli curate per l'analisi statica di codice C/C++ per identificare funzioni pericolose, problemi di stack e vulnerabilità di overflow di…
 zappaboy/vuln-scanner
Scanner di Valutazione delle Vulnerabilità con Generazione di Report
 synacktiv/appledb_rs
Database curato di artefatti interni di Apple (entitlements, frameworks, versioni dei dispositivi) con API, CLI e WebUI per la ricerca sulla…
 bekk/retire.js
retire.js ha una nuova casa
 contrastsecurity/contrast
CLI SAST per la scansione di applicazioni Java, JavaScript e .NET, oltre a funzioni AWS Lambda, per rilevare vulnerabilità del codice e policy IAM…
 nccgroup/lightweight_static_analysis
Crea utili e leggere analisi statiche utilizzando strumenti open source + un pizzico del tuo codice
 martyx00/vulnfanatic-ng
Plugin per BianryNinja che identifica vulnerabilità nei binari decompilati, con scansioni programmatiche e supporto LLM.