

Sighthound
 corgea/sighthound
Scanner di vulnerabilità statico basato su Tree-sitter con pattern matching e analisi del flusso di taint per codice sorgente multi-linguaggio.…
static-analysisvulnerability-scannersstatic-code-analysis+4
275
corgea/sighthoundScanner di vulnerabilità statico basato su Tree-sitter con pattern matching e analisi del flusso di taint per codice sorgente multi-linguaggio.…
 flankerhqd/jebmcp
Plugin del server MCP per JEB Pro che consente decompilazione assistita dall'IA, ispezione di metodi/campi e rinomina automatica durante il reverse…
 designsecurity/progpilot
Strumento di test di sicurezza statico delle applicazioni PHP (SAST) che esegue analisi del taint per rilevare XSS, SQL injection e altre…
 robocoder/rips-scanner
RIPS - Un analizzatore statico del codice sorgente per vulnerabilità negli script PHP
 0x999-x/jsluicepp
jsluice++ è un'estensione di Burp Suite progettata per la scansione passiva e attiva del traffico JavaScript utilizzando lo strumento CLI jsluice
 mhaskar/bughound
Strumento di analisi statica del codice basato su Elasticsearch
 owasp/asst
OWASP ASST (Toolkit automatizzato per la sicurezza software) | Un nuovo scanner di sicurezza web open source.
 noveogroup/android-check
Plugin di analisi statica del codice per progetti Android. (Checkstyle, PMD)
 xoreaxeaxeax/schrodingers-toctou
Rileva i caricamenti di memoria inventati dal compilatore che trasformano C sicuro in vulnerabilità TOCTOU. Include audit automatici del codice…
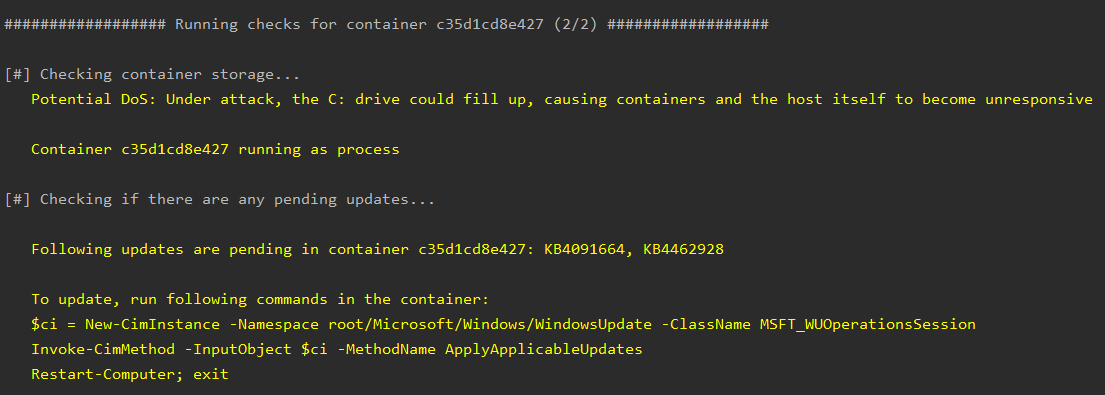 nccgroup/whalescan
Whalescan è uno scanner di vulnerabilità per container Windows, che esegue diversi controlli benchmark, oltre a verificare la presenza di…
 0xdea/haruspex
Assistente per la ricerca di vulnerabilità che estrae pseudocodice dal decompilatore IDA Hex-Rays.
 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
 s0md3v/hardcodes
trova stringhe hardcoded dal codice sorgente
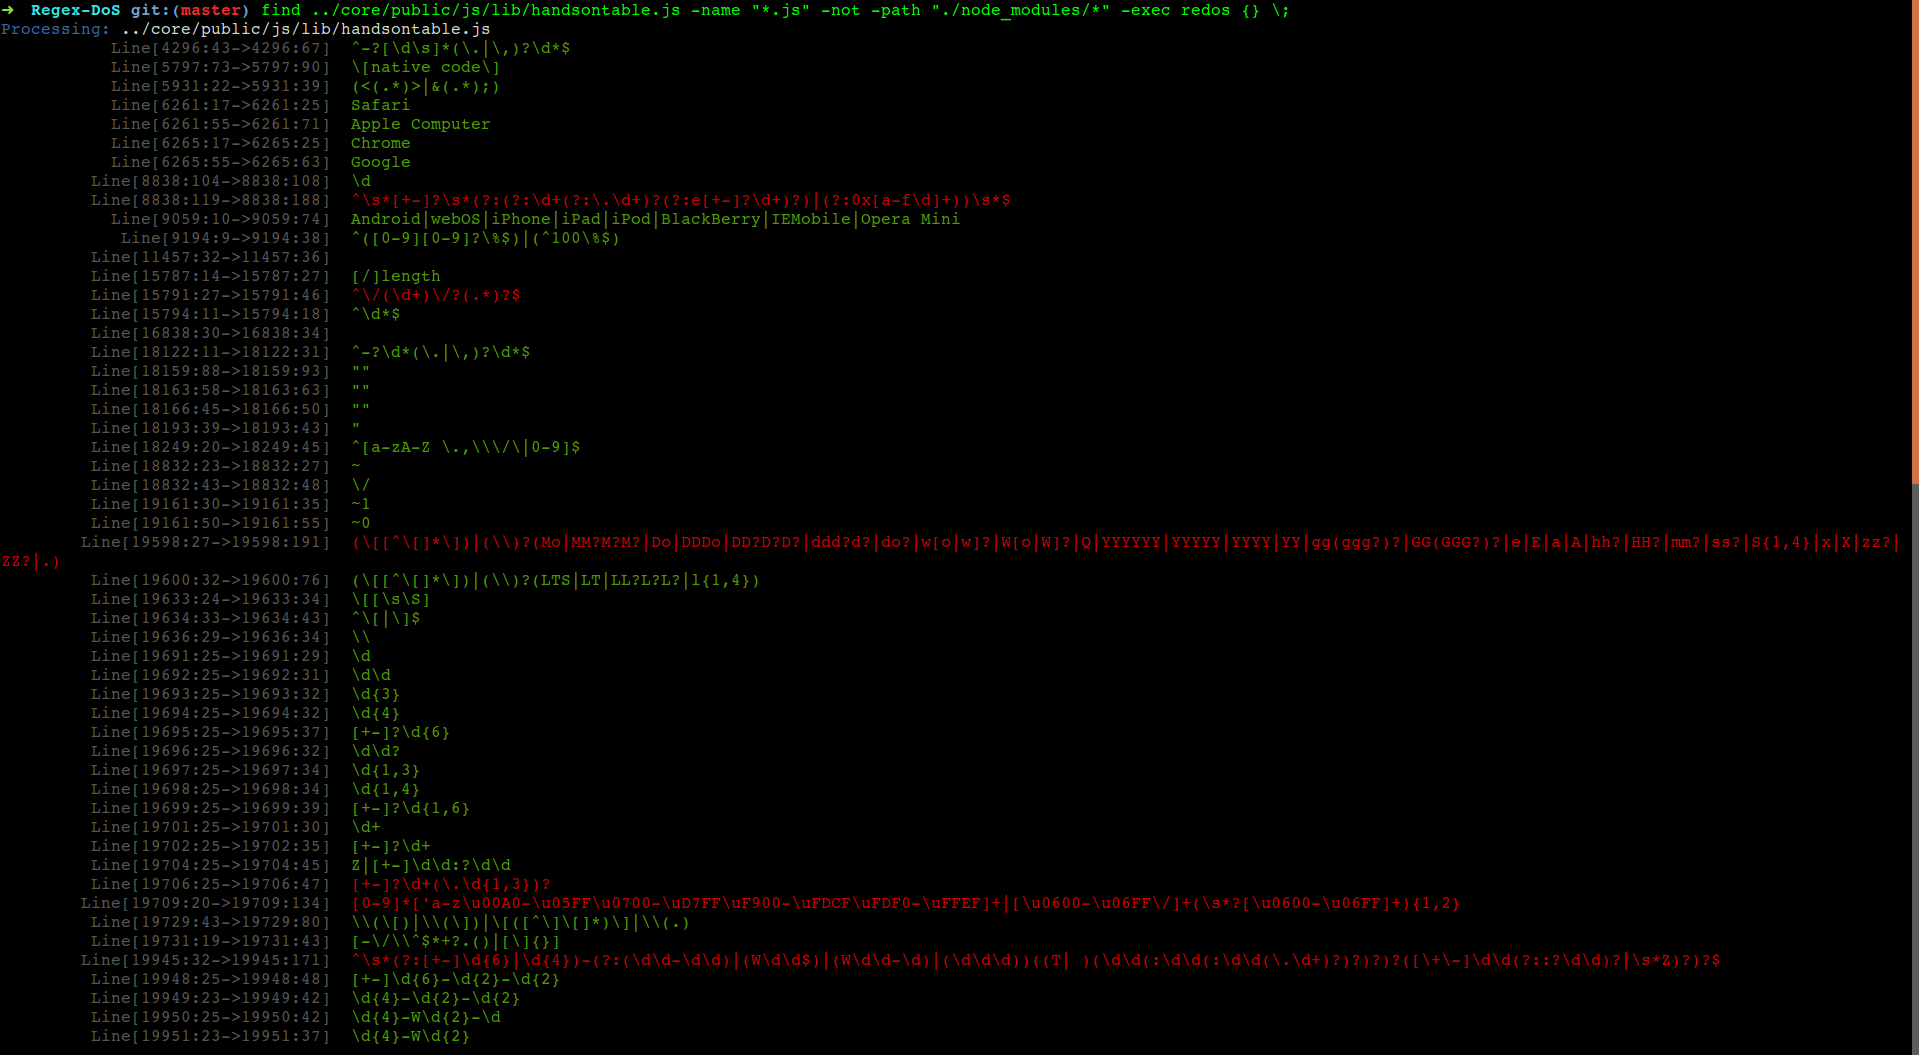 jagracey/regex-dos
👮 👊 Scanner per Denial of Service (ReDos) tramite RegEx
 kira2040k/php_code_analysis
Scanner di codice PHP statico che rileva SQL injection, XSS, SSRF, LFI, command injection, deserializzazione non sicura e altre vulnerabilità web in…
 m14r41/scan4secrets
Trova credenziali e segreti con oltre 170 regole che coprono codice sorgente, URL Web e CI/CD, li verifica rispetto alle API dei fornitori e genera…
 slowql/slowql
Analizzatore statico SQL di nuova generazione scritto in Rust. 282+ regole. Zero falsi positivi. Sicurezza, prestazioni, affidabilità, costi,…
 shubhamshubhankar/autosource
Framework automatizzato di analisi statica del codice integrato con SonarQube per la rilevazione precoce delle vulnerabilità nel codice sorgente…