

ThreadlessInject
 ccob/threadlessinject
Iniezione di processo Threadless tramite hooking di funzioni remote.
payload-generationshellcodepost-exploitation+4
824
ccob/threadlessinjectIniezione di processo Threadless tramite hooking di funzioni remote.
 nytrorst/shellcodecompiler
Compilatore di shellcode
 rvn0xsy/cooolis-ms
Cooolis-ms è uno strumento di esecuzione di codice che include Metasploit Payload Loader, Cobalt Strike External C2 Loader e Reflective DLL…
 epi052/osed-scripts
strumenti su misura per il corso di sviluppo exploit in user mode Windows di Offensive Security (OSED)
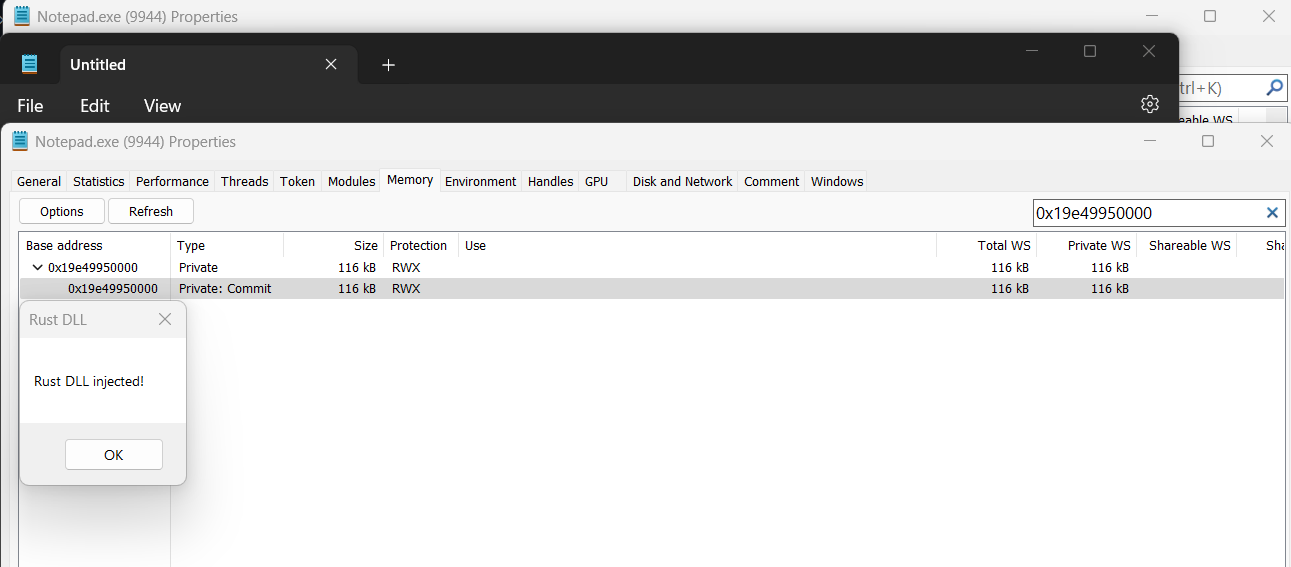 memn0ps/venom-rs
Rusty Injection - Shellcode Reflective DLL Injection (sRDI) in Rust (Nome in codice: Venom)
 klezvirus/syswhispers3
SysWhispers on Steroids - evasione di AV/EDR tramite chiamate di sistema dirette.
 owasp/zsc
OWASP ZSC - Generatore di shellcode/codice offuscato https://www.secologist.com/
 spiralbl0ck/bypass-payloadrestrictions.dll-wdeg-rop-mitigation-
PoC basato su C per bypassare Windows PayloadRestrictions.dll e la mitigazione ROP di wdeg, consentendo l'esecuzione di payload e la binary…
 aetsu/offensivepipeline
OfensivePipeline ti permette di scaricare e compilare strumenti C#, applicando alcune modifiche al fine di migliorare la loro evasione per esercizi…
 machine1337/fudshell
Uno script efficiente per generare una reverse shell persistente FUD per Red Teaming. Non caricare lo stub generato su Virustotal.
 oddcod3/phantom-evasion
Strumento di evasione antivirus in Python
 veil-framework/veil
Veil 3.1.X (Controlla le informazioni sulla versione di Veil in fase di esecuzione)
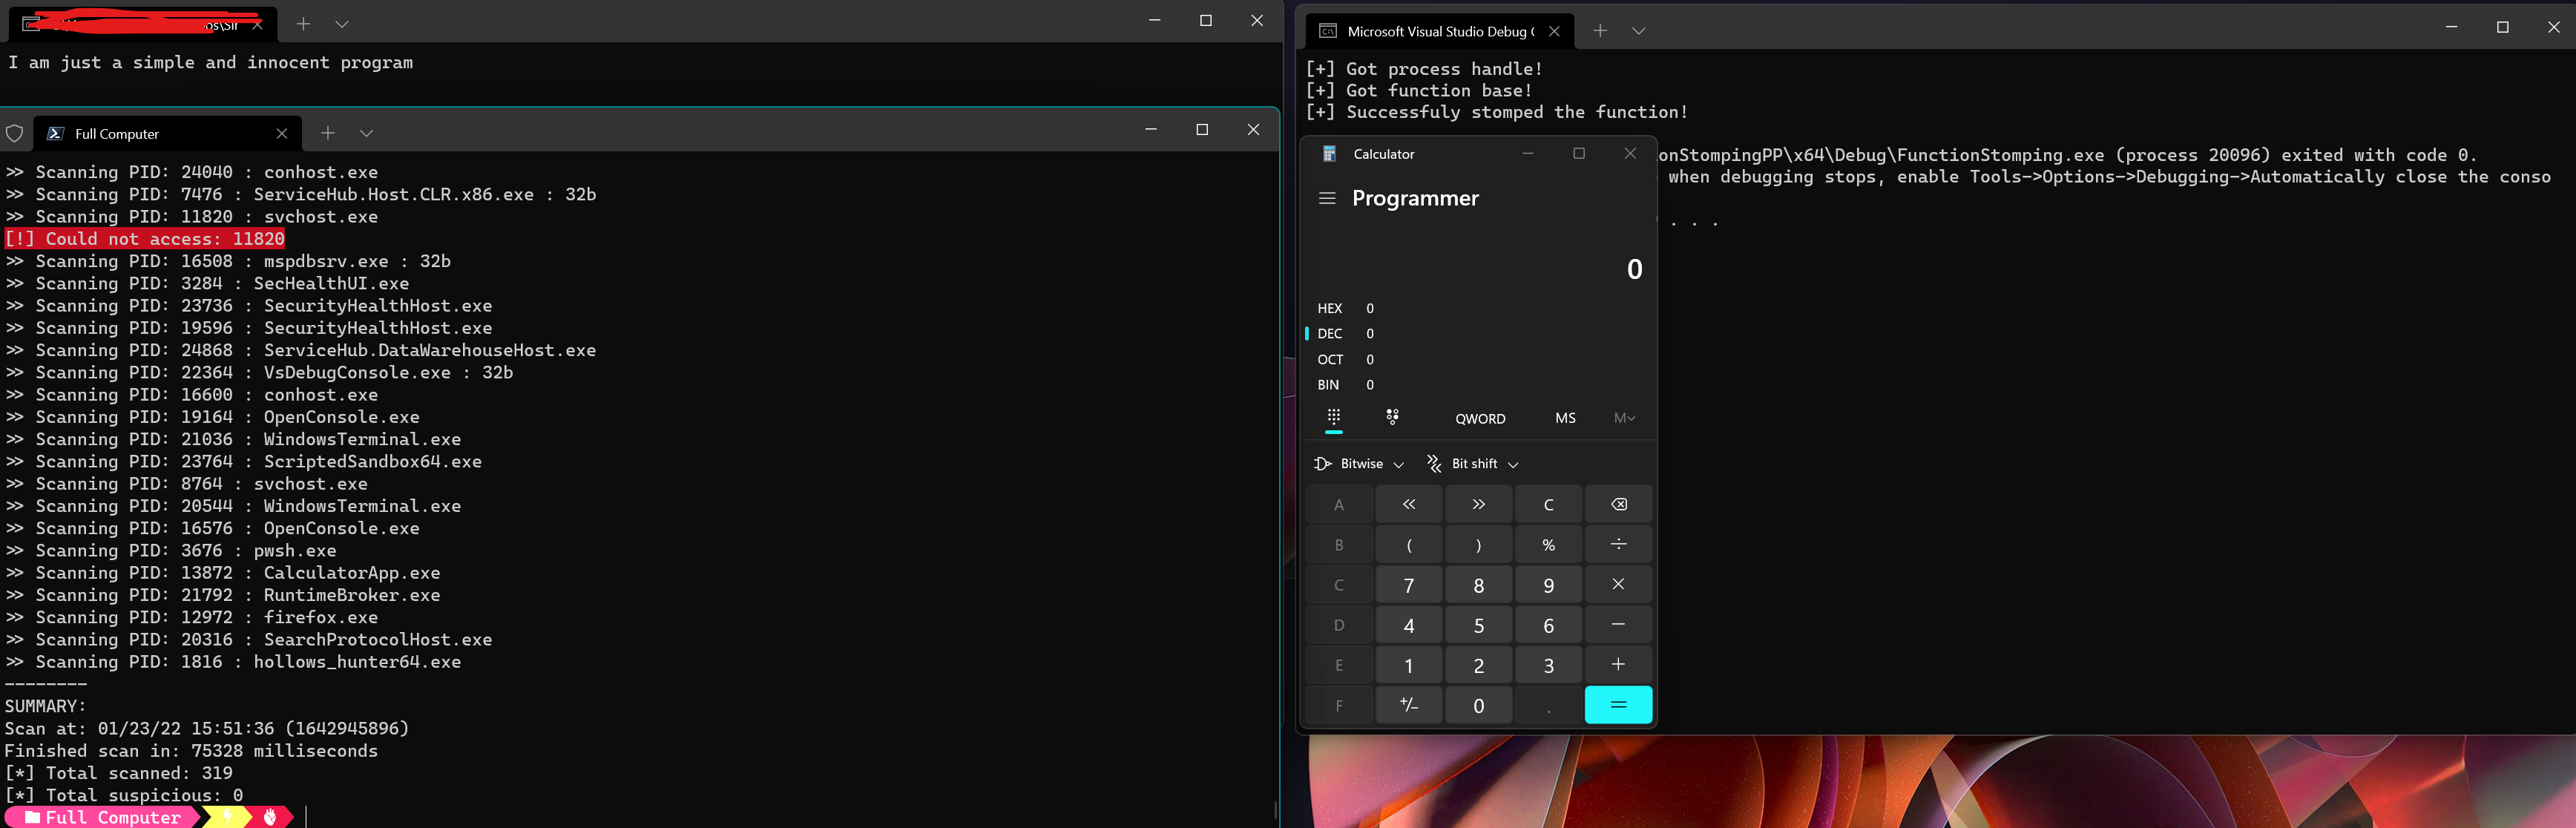 idov31/functionstomping
Tecnica di iniezione di shellcode. Fornita come header C++, programma Rust autonomo o libreria.
 optiv/mangle
Mangle è uno strumento che manipola aspetti di eseguibili compilati (.exe o DLL) per evitare il rilevamento da parte degli EDR.
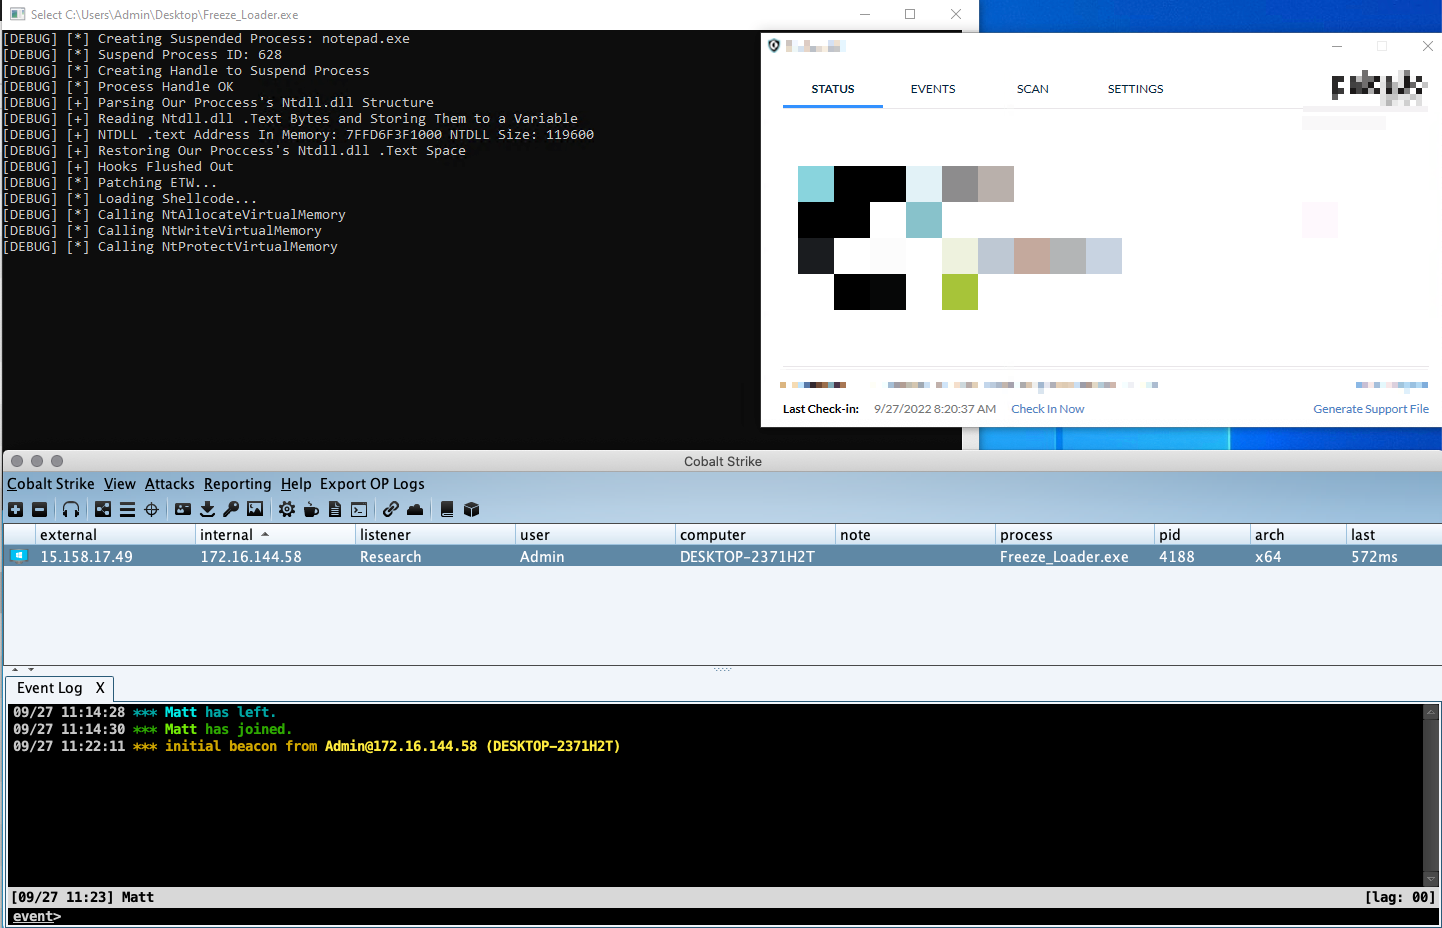 optiv/freeze
Freeze è un toolkit per payload progettato per bypassare gli EDR utilizzando processi sospesi, syscall dirette e metodi di esecuzione alternativi.
 therealdreg/shellex
Convertitore da C-shellcode a hex, strumento utile per incollare & eseguire shellcode in IDA PRO, gdb, windbg, radare2, ollydbg, x64dbg, immunity…
 florylsk/recycledinjector
Iniettore di shellcode tramite syscall nativo che utilizza HellsGate/HalosGate/TartarusGate per un'esecuzione non rilevabile, con caricamento di…
