

glimmer
 linnemanlabs/glimmer
Framework di emulazione dell'avversario e C2 per la ricerca sulla sicurezza
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+8
5
linnemanlabs/glimmerFramework di emulazione dell'avversario e C2 per la ricerca sulla sicurezza
 0xrootpls/fritter
Generatore di shellcode polimorfico per l'esecuzione in memoria di EXE, DLL, .NET, VBScript e JScript con randomizzazione per output e per build per…
 s3cur3th1ssh1t/nimsyscallpacker
Impacchetta assembly C#, file PE o shellcode in binari Nim crittografati con funzionalità evasive avanzate, inclusi bypass di AMSI/ETW, rilevamento…
 taviso/avscript
Avast Shell interattiva JavaScript
 trustedsec/lazzzy_dump
Estrae staticamente e decifra shellcode offuscato con AES-CBC/XOR da binari PE wrappati con laZzzy tramite signature matching e risoluzione di…
 redsiege/excelntdonut
Generatore di macro Excel 4.0 (XLM) per iniettare DLL ed EXE in memoria.
 doudoudedi/hackembedded
Questo strumento viene utilizzato per la crittografia di backdoor, la generazione di shellcode e proxy socks5, il recupero di informazioni e la…
 ohjeongwook/shellcodeemulator
Emulatore di shellcode scritto con Unicorn Framework con ambiente di emulazione di dump di processo
 blacksnufkin/novaldr
Threadless Module Stomping in Rust con alcune funzionalità (In memoria di coloro che furono assassinati nel massacro della festa Nova)
 konatabrk/shellen
:cherry_blossom: Ambiente interattivo di shellcoding per creare facilmente shellcode
 capt-meelo/lazzzy
Caricatore di shellcode che dimostra molteplici tecniche di esecuzione tra cui syscall dirette, evasione IAT, payload crittografati, spoofing PPID e…
 chris1sflaggin/lcsajdump
Un approccio multi-architettura basato su grafi potenziato da ML per il rilevamento di gadget ROP
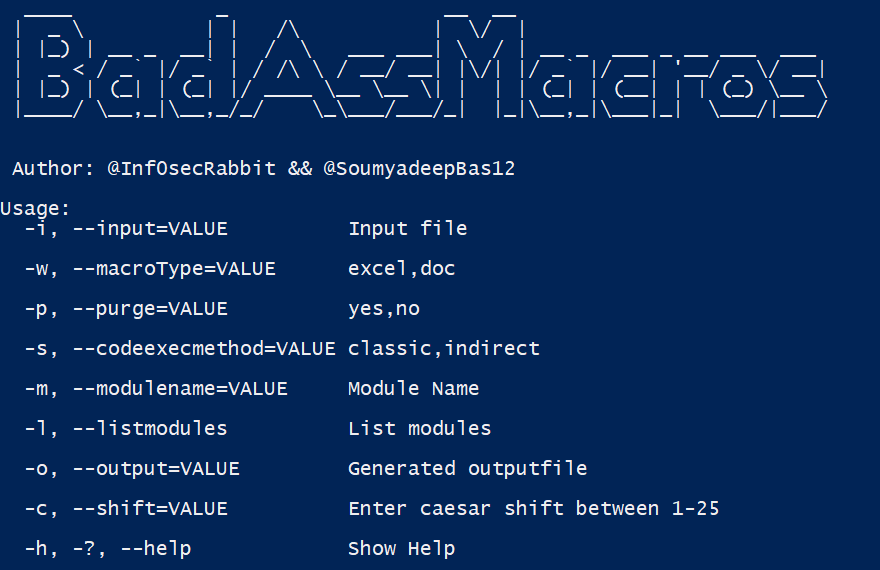 inf0secrabbit/badassmacros
Strumento in C# che genera macro VBA dannose con iniezione di shellcode, purging VBA e rilevamento sandbox per operazioni red team.
 thewover/donut
Genera shellcode indipendente dalla posizione per x86, x64 o AMD64+x86 che carica assembly .NET, file PE e altri payload Windows dalla memoria e li…
 redcode-labs/gosh
Generatore di reverse/bind shell in Golang
 allevon412/teamsimplant
Impianto furtivo di proxy DLL per Microsoft Teams che inietta shellcode crittografato AES tramite tecniche di unhooking, fornendo accesso backdoor…
 kasturixbm5/staged-dll-injection-smb-
Prova di concetto di iniezione DLL a stadi sviluppato in C utilizzando le API Win32 — sviluppato in un ambiente di laboratorio isolato per lo studio…
 egebalci/sgn
Codificatore binario polimorfico per payload di sicurezza offensiva. Codifica shellcode con loop di feedback basato su LFSR, iniezione di istruzioni…