gopacket
Un port Go completo di Impacket - 63 strumenti CLI e 24 librerie per attacchi ai protocolli Windows e Active Directory, compilati in un unico binario…

Un port Go completo di Impacket - 63 strumenti CLI e 24 librerie per attacchi ai protocolli Windows e Active Directory, compilati in un unico binario…

Capture SSL/TLS plaintext with eBPF—no MITM proxy or custom CA installation. Supports Linux and Android on x86_64 and arm64.

Un sistema di difesa attiva basato su eBPF che trasforma il tuo server Linux in un honeypot ingannevole. Include reindirizzamento trasparente del…

A fast reverse proxy to help you expose a local server behind a NAT or firewall to the internet.

🛡️ Strumento ad alte prestazioni per il rilevamento di WAF e CDN. Identifica i livelli di protezione (Cloudflare, Akamai, AWS, Fastly e altri),…

Motore open-source IDS/IPS/NSM di rete per l'ispezione del traffico in tempo reale, rilevamento e prevenzione delle intrusioni, analisi dei…

Trova vulnerabilità, configurazioni errate, segreti, SBOM in contenitori, Kubernetes, repository di codice, cloud e altro

Strumento che monitora, analizza e limita la larghezza di banda dei dispositivi sulla rete locale senza accesso amministrativo

Fingerprinter per server C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel

Server MCP che consente agli agenti AI di eseguire autonomamente oltre 150 strumenti di cybersecurity per test di penetrazione automatizzati,…

AirStrike è un framework avanzato per la valutazione della sicurezza wireless progettato per semplificare e migliorare i test di penetrazione Wi-Fi…

Cowrie Honeypot SSH/Telnet https://docs.cowrie.org/

Una distribuzione basata su ArchLinux per penetration tester e ricercatori di sicurezza.

Uno strumento di rete programmabile multipiattaforma

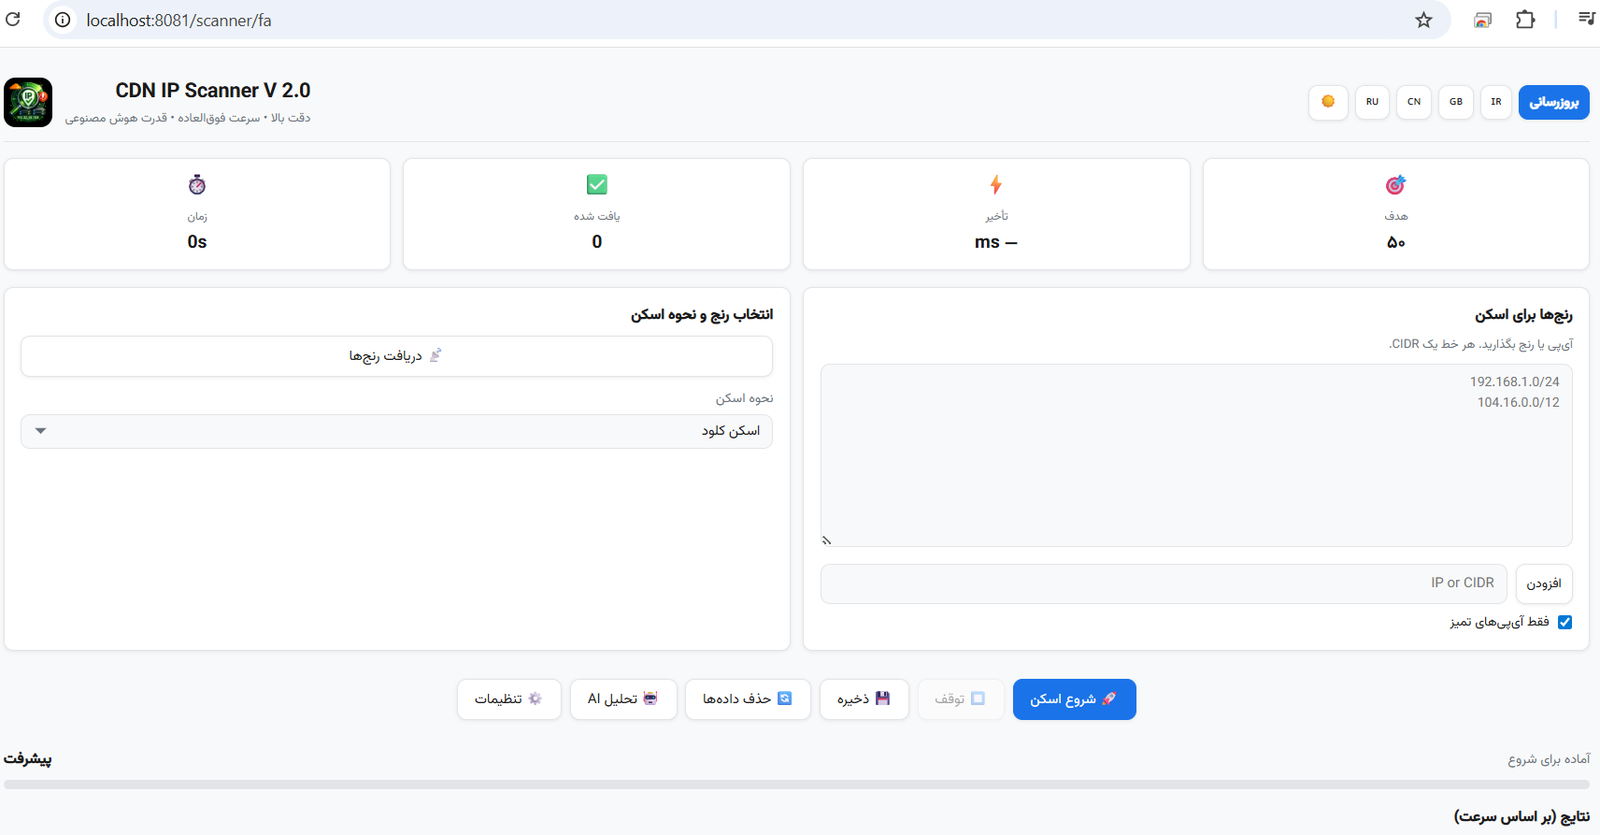
Web-based scanner that discovers fast, low-latency CDN IP addresses from Cloudflare, Fastly and other providers using multi-threaded 5-attempt…

Scanner di vulnerabilità senza agente per Linux, FreeBSD, Container, WordPress, Librerie di linguaggi di programmazione, Dispositivi di rete

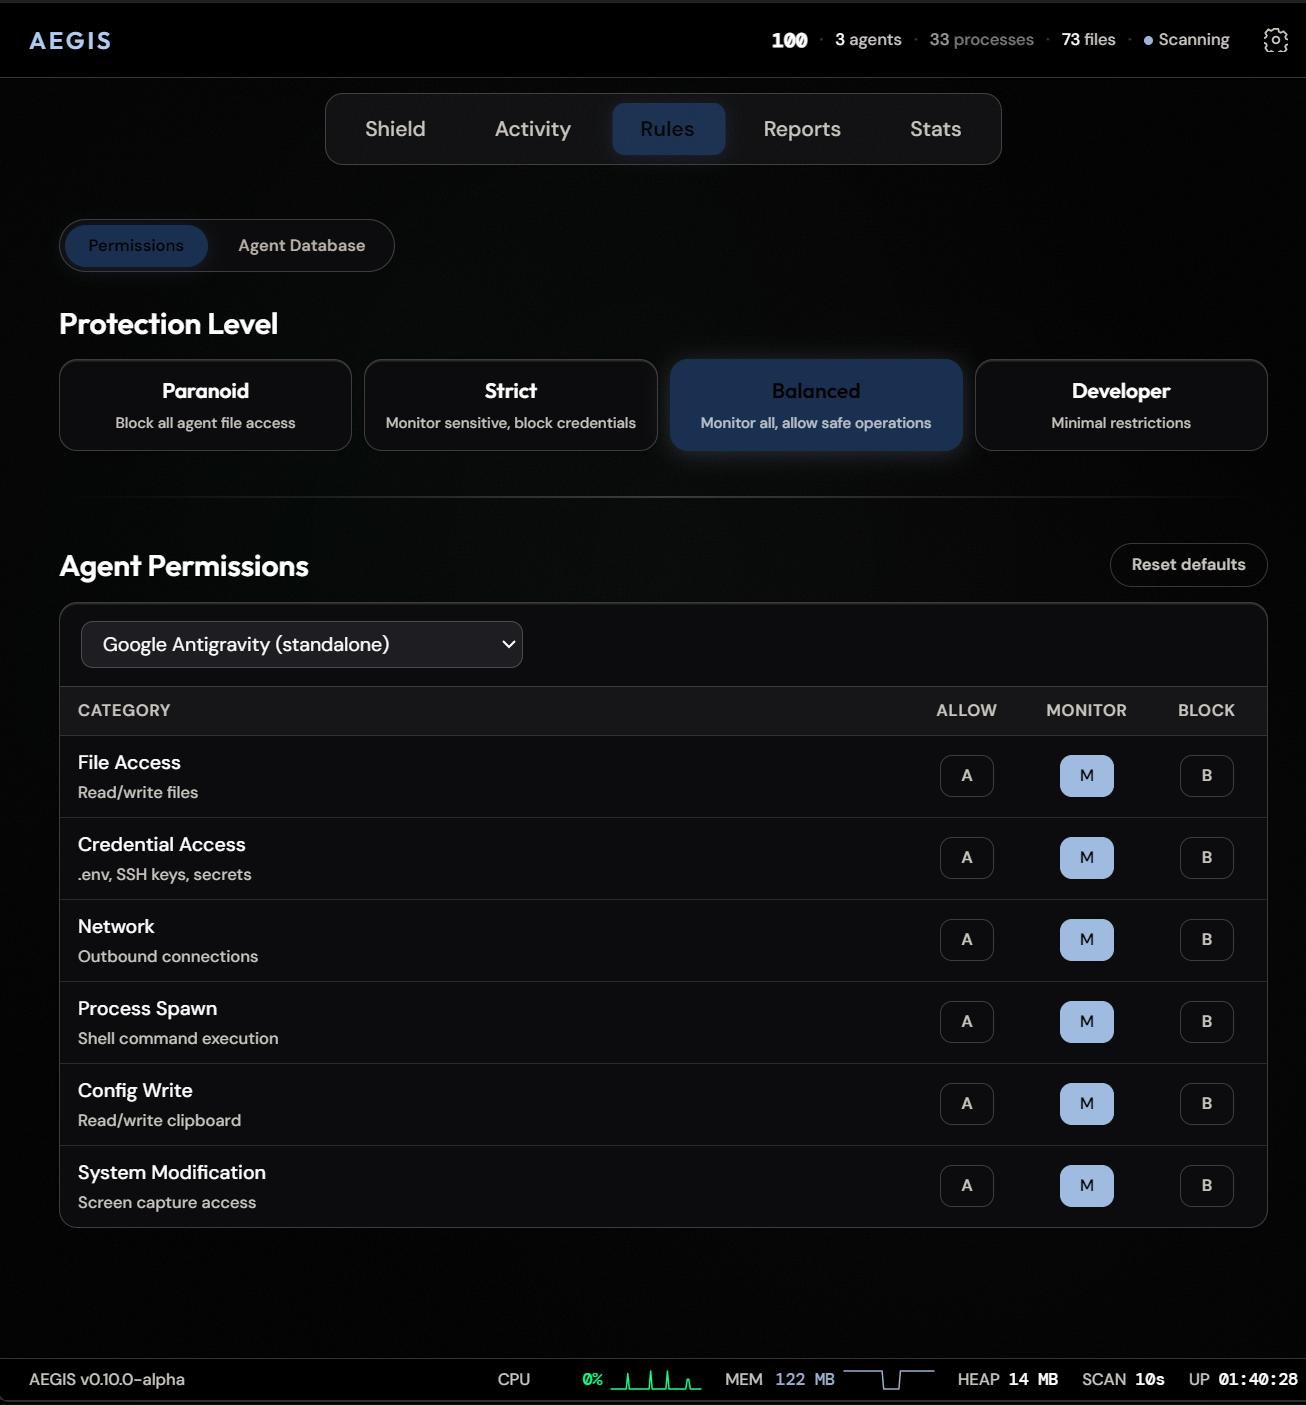
Windows-first desktop oversight for AI agents: live monitoring, local security reviews, token usage, audit reports and opt-in action policies/MCP…

Agente autonomo di sicurezza endpoint in Rust che combina driver Windows Ring-0 e blocco pre-esecuzione eBPF su Linux, rilevamento YARA, mappatura…