

loki
 grafana/loki
Sistema di aggregazione dei log multi-tenant e scalabile orizzontalmente che indicizza le labels invece del testo completo, si integra con Grafana ed…
general-purpose-utilitiesutilities-frameworksincident-response+1
29.0k
grafana/lokiSistema di aggregazione dei log multi-tenant e scalabile orizzontalmente che indicizza le labels invece del testo completo, si integra con Grafana ed…
 lore-hex/quill-router
Repo TrustedRouter.com per proxy sicuro di LLM
 omerbenamram/evtx
Un parser veloce (e sicuro) per il formato Windows XML Event Log (EVTX)
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
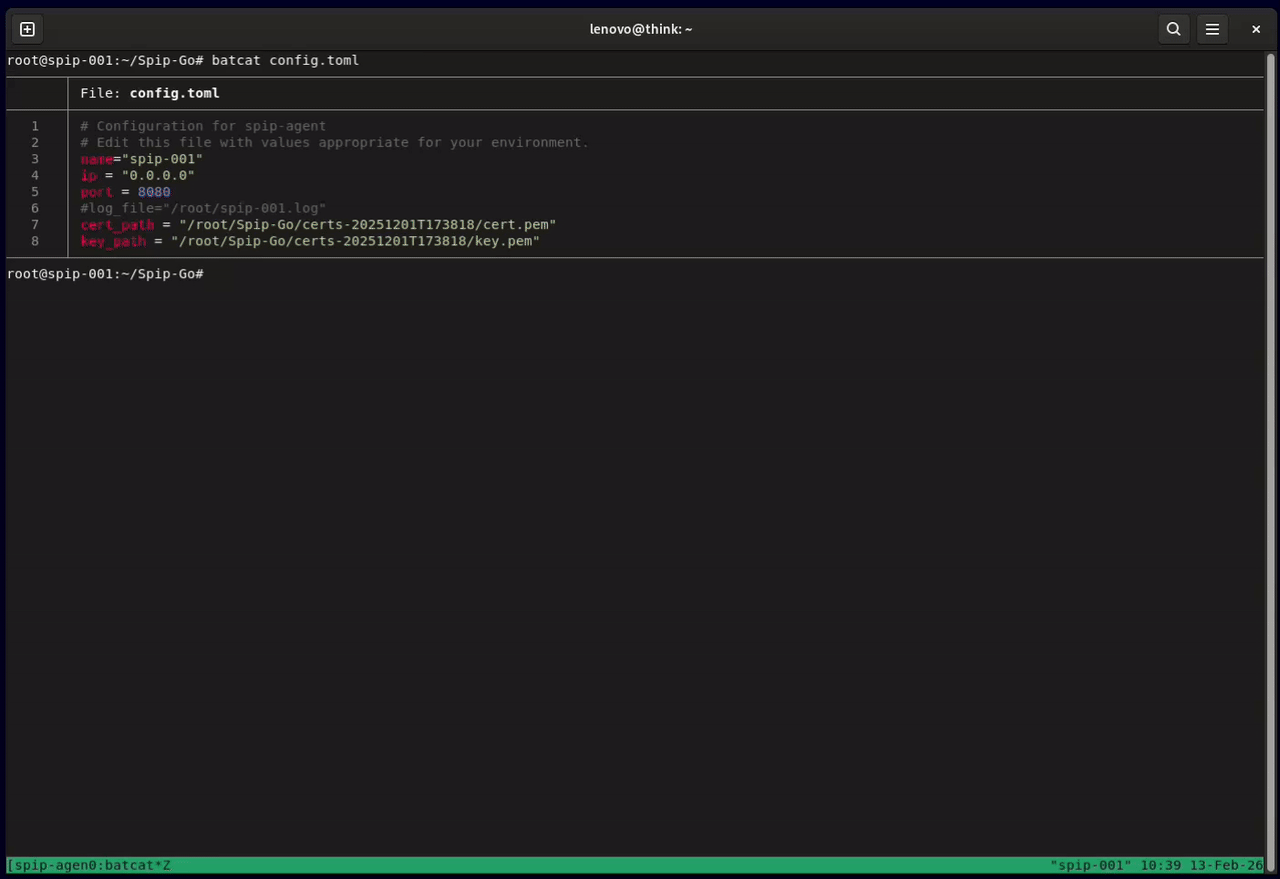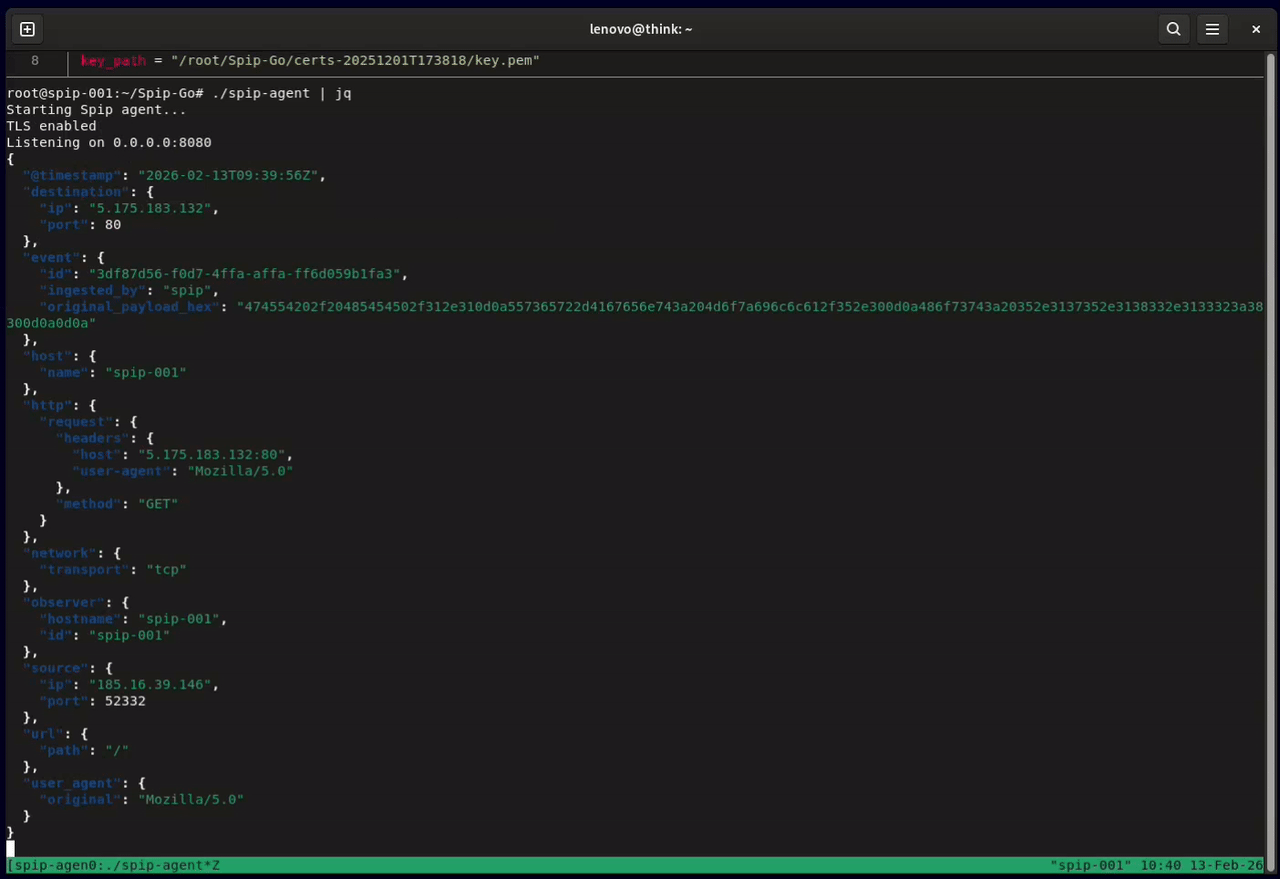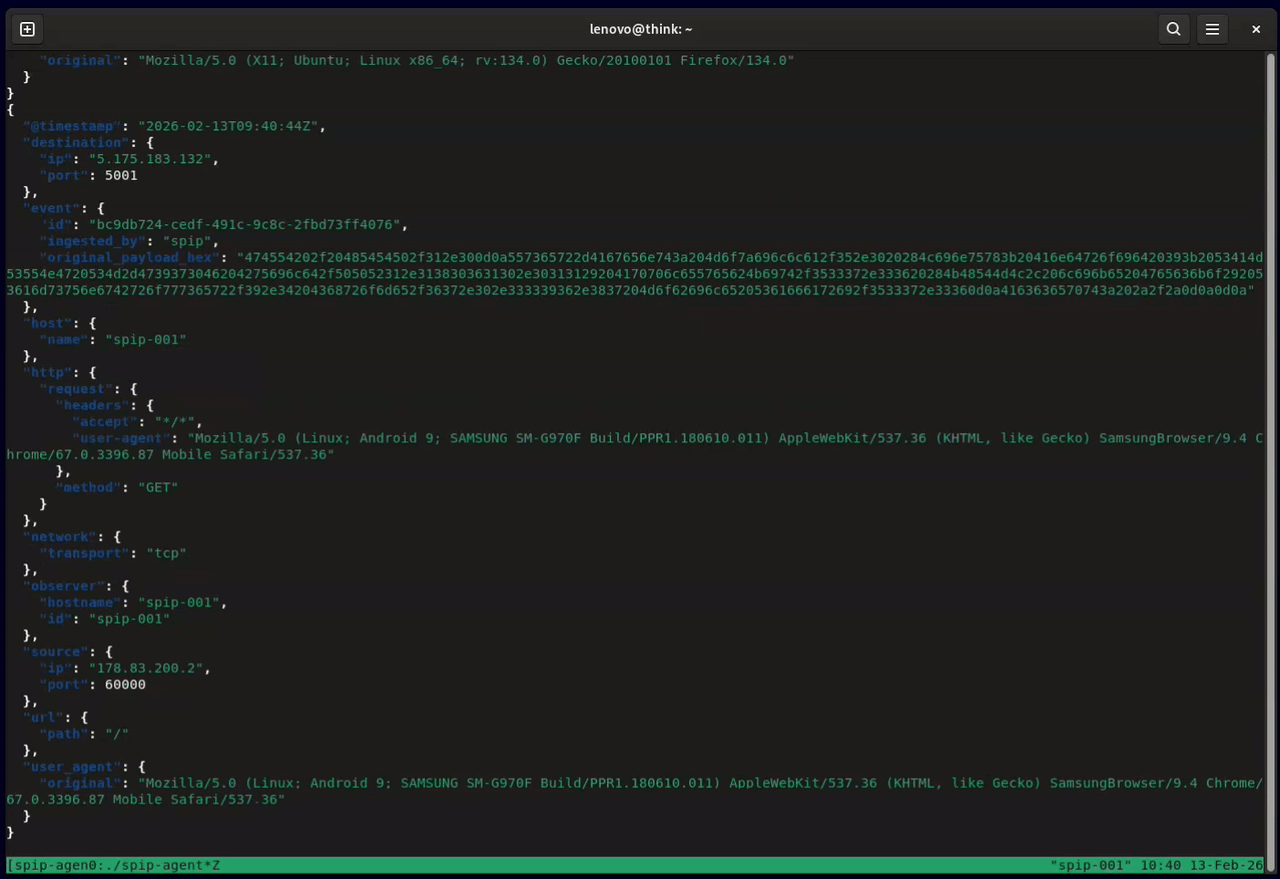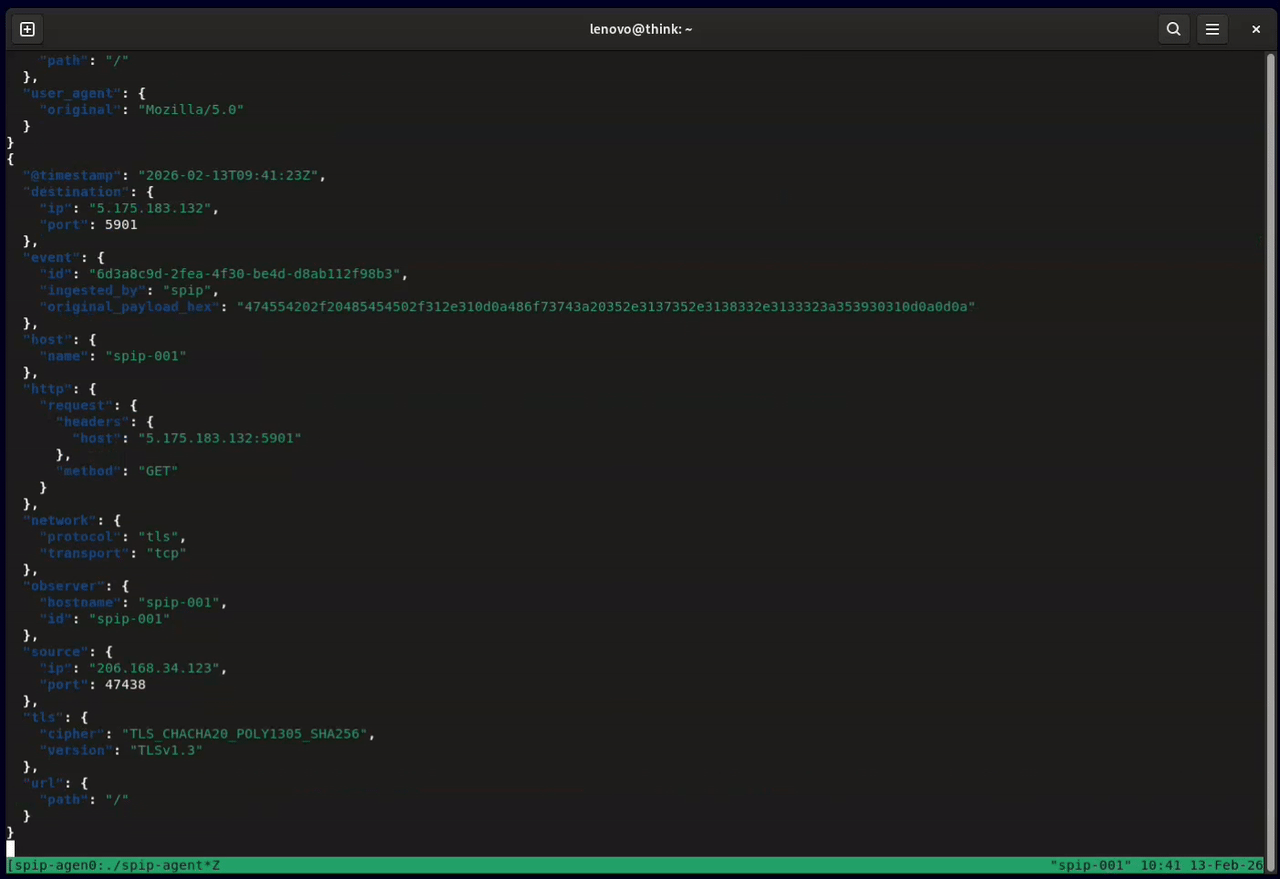 honeylabshq/spip-go
Spip network sensor written in Go
 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 ossec/ossec-hids
OSSEC è un sistema open source di rilevamento delle intrusioni basato su host (HIDS) che esegue analisi dei log, controllo dell'integrità dei file,…
 the-tcpdump-group/tcpdump
il dissector di rete TCPdump
 crowdsecurity/crowdsec
Motore IDS/IPS e WAF open-source che analizza log e richieste HTTP per rilevare e bloccare IP malintenzionati, sfruttando una blocklist comunitaria…
 ntop/ntopng
Monitoraggio del traffico basato sul web e del traffico di rete per la cybersecurity
 corelight/suricata_exporter
Un exporter Prometheus per Suricata
 wagga40/zircolite
A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs
 domainaware/parsedmarc
Un pacchetto Python e CLI per analizzare report DMARC aggregati e forensi
 cisco-ai-defense/defenseclaw
Governance della sicurezza per l'IA agentica
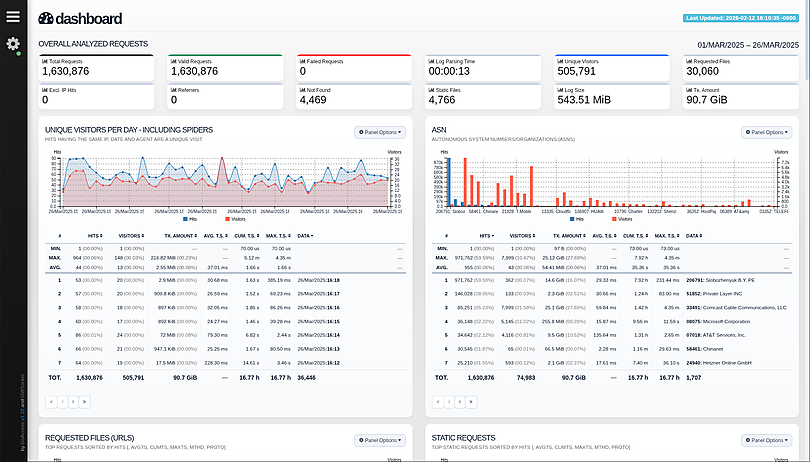 allinurl/goaccess
GoAccess è un analizzatore di log web in tempo reale e un visualizzatore interattivo che gira in un terminale in sistemi *nix o tramite il tuo…
 stamparm/maltrail
Sistema di rilevamento del traffico malevolo in tempo reale che utilizza blacklist pubbliche, tracce statiche di malware e analisi euristica per…
 bruneaug/dshield-siem
DShield Sensor Log Collection with ELK
 arkime/arkime
Arkime è un sistema open source, su larga scala, per la cattura completa di pacchetti, l'indicizzazione e il database.