frida-interception-and-unpinning

Script Frida per riscrivere le applicazioni mobili in fase di esecuzione per intercettare direttamente (MitM) tutto il traffico HTTPS

Script Frida per riscrivere le applicazioni mobili in fase di esecuzione per intercettare direttamente (MitM) tutto il traffico HTTPS

Flussi di lavoro di esempio per agenti AI e server MCP per l'auditing del codice sorgente, la triage delle issue e il rilevamento di vulnerabilità in…

Un browser web open-source per iOS, che migliora la privacy e utilizza la rete di anonimato Tor.

Framework automatizzato per test di sicurezza delle applicazioni mobili per Android, iOS e Windows. Esegue analisi statiche e dinamiche, rilevamento…

Dependency-free Python CLI to unpack, inspect, edit, and rebuild iOS .ipa archives, converting plists and strings to XML while preserving Mach-O…


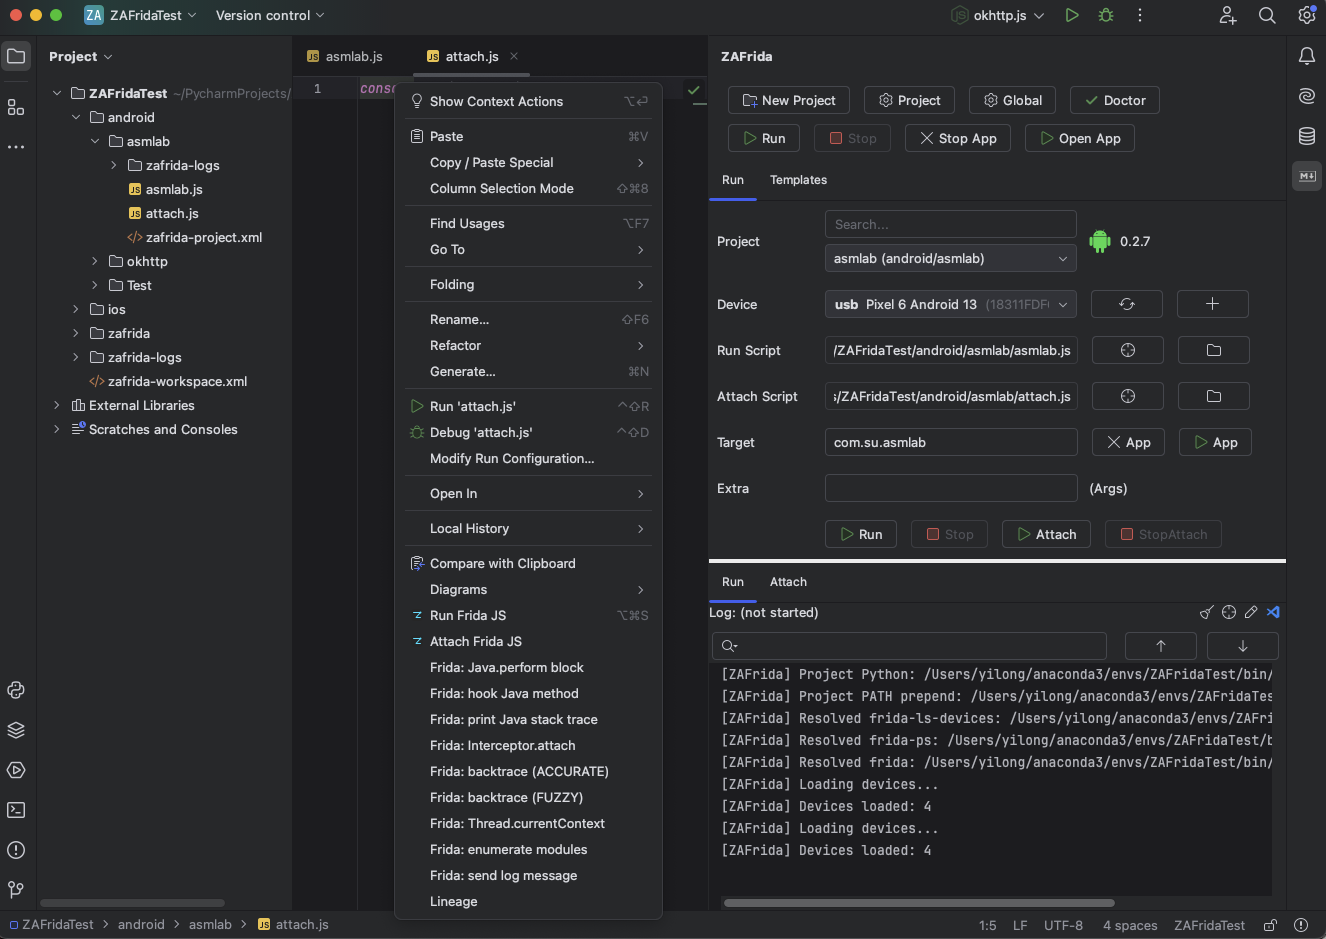
Una finestra dello strumento UI di Frida all'interno di PyCharm / JetBrains IDEs.

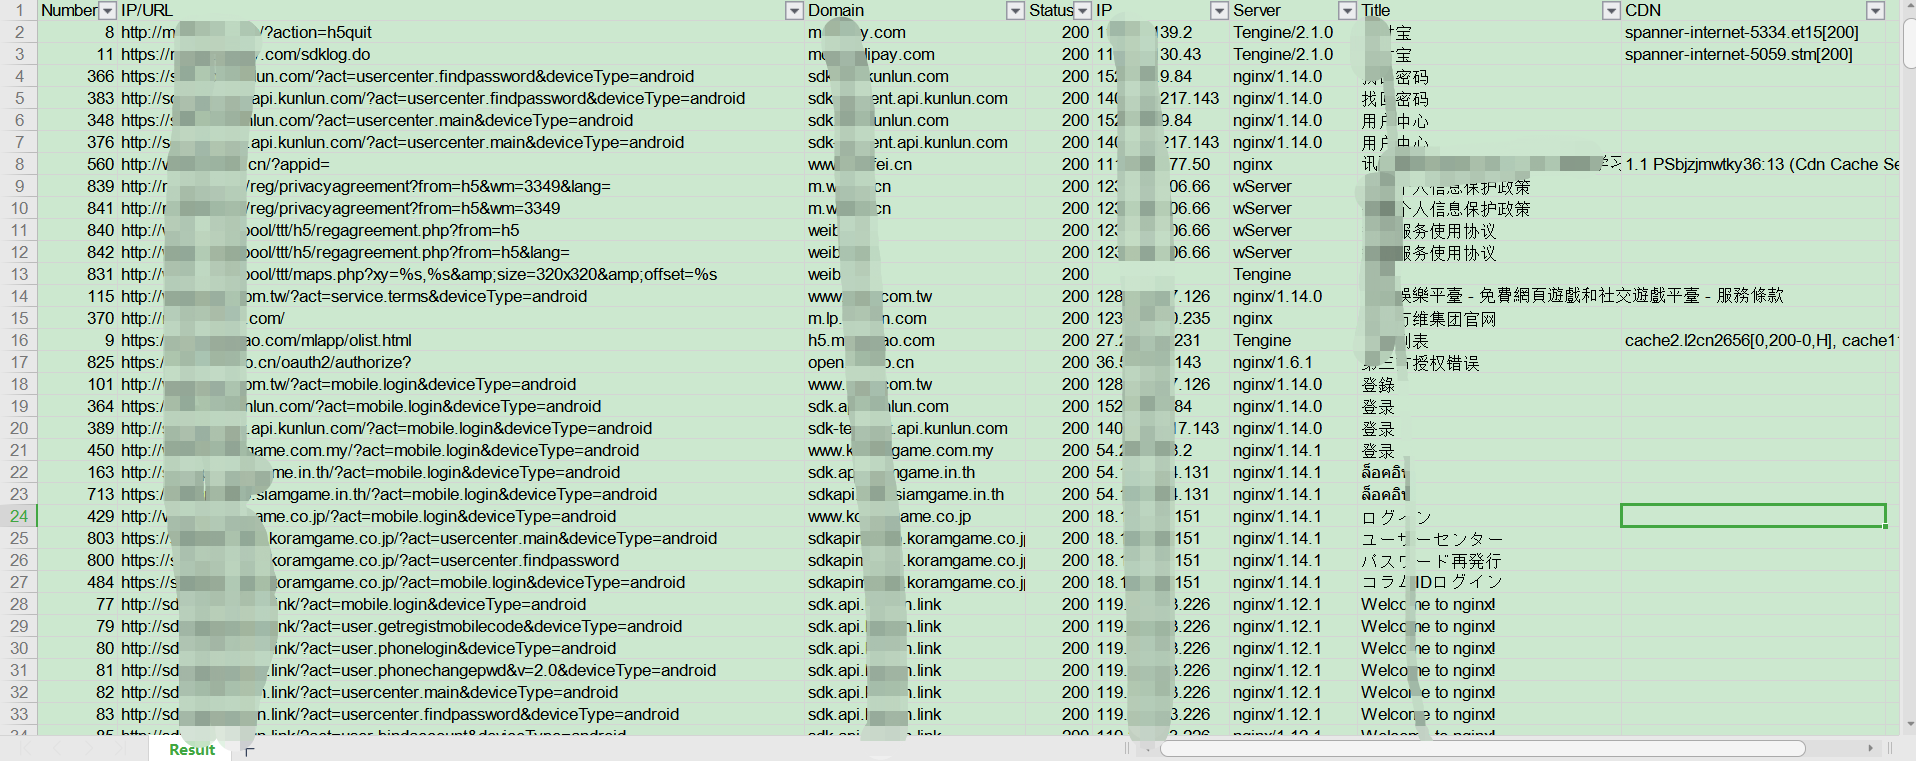
一款适用于以HW行动/红队/渗透测试团队为场景的移动端(Android、iOS、WEB、H5、静态网站)信息收集扫描工具,可以帮助渗透测试工程师、攻击队成员、红队成员快速收集到移动端或者静态WEB站点中关键的资产信息并提供基本的信息输出,如:Title、Domain、CDN、指纹信息、状态信息等。

Toolkit di raccolta e analisi forense per dispositivi Android e iOS per identificare potenziali compromissioni da spyware noti utilizzando indicatori…

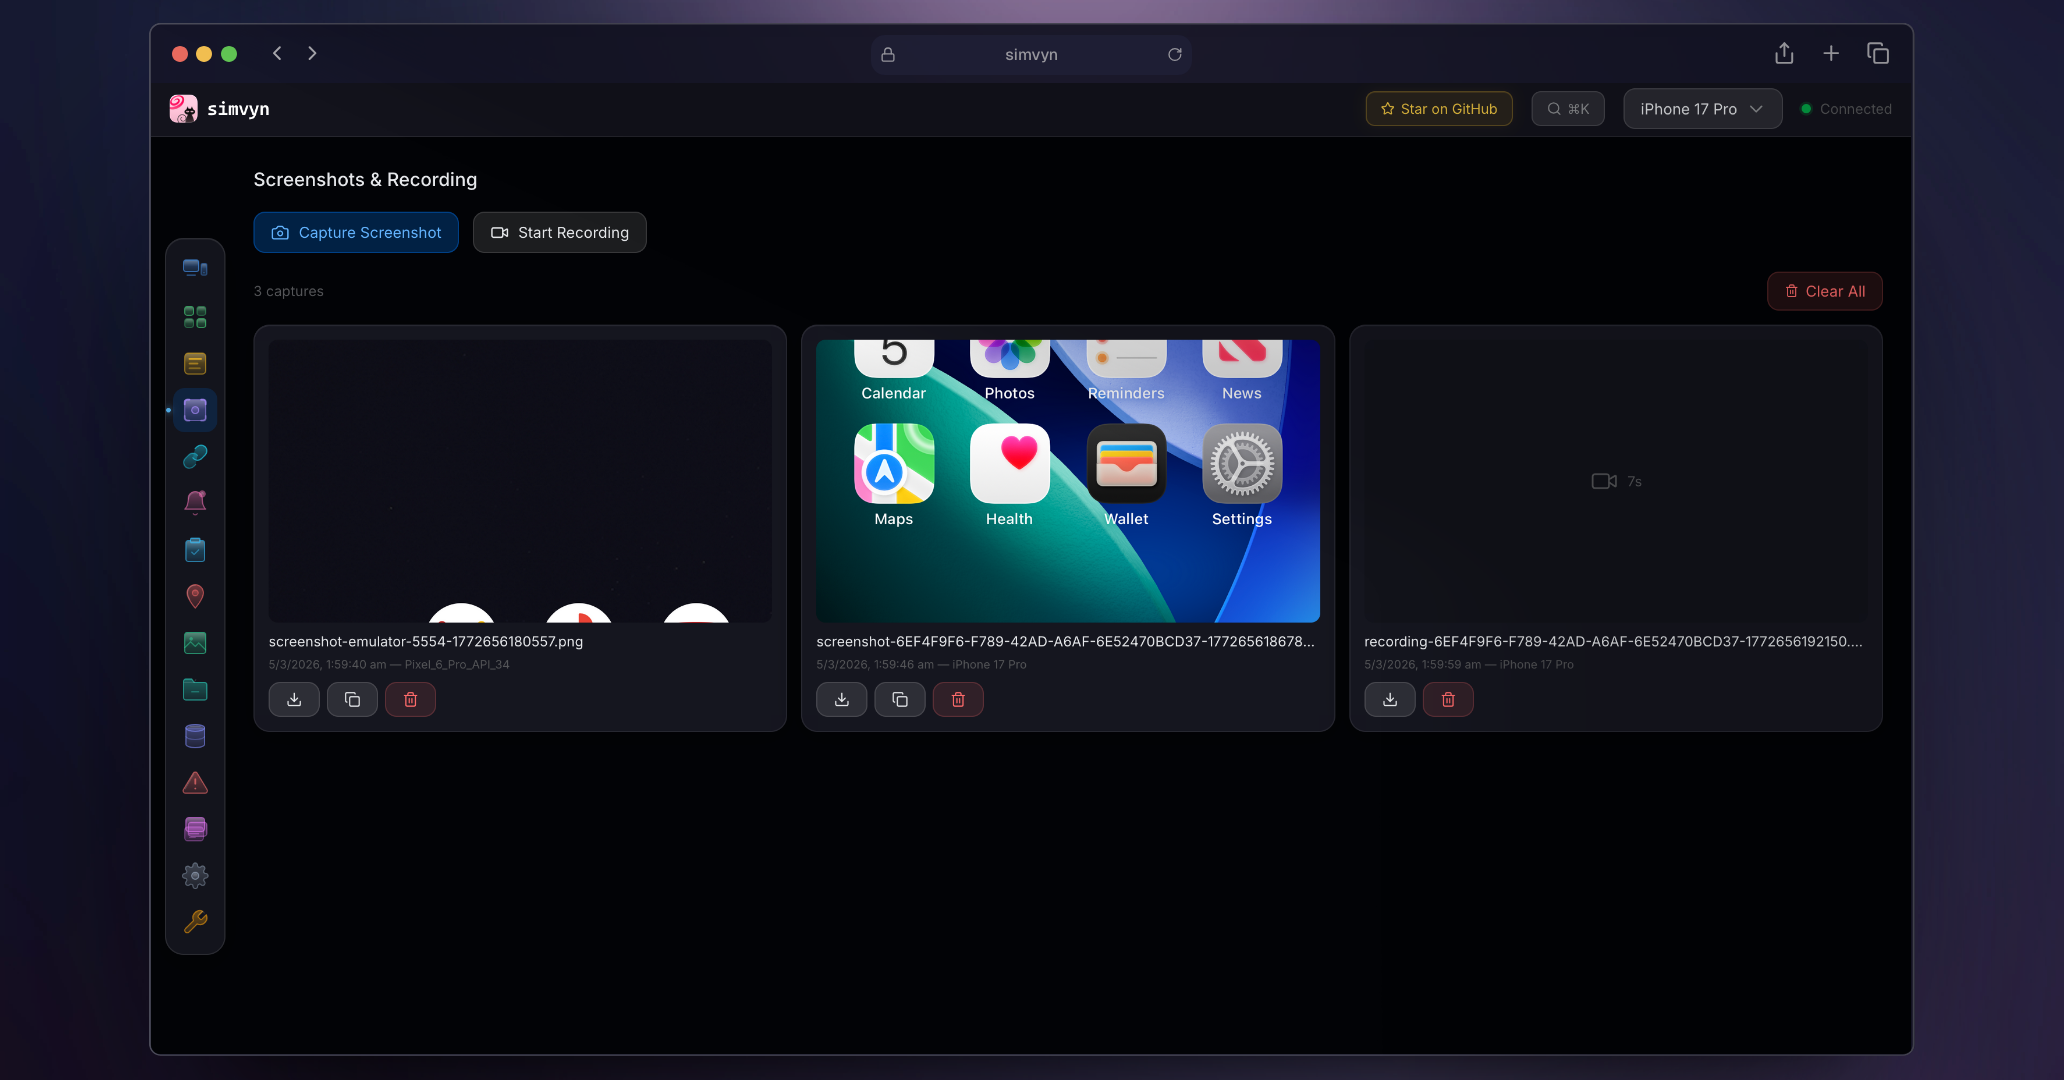
Strumento di sviluppo mobile universale per Agenti e Umani - controlla simulatori iOS, emulatori Android e dispositivi reali da un unico cruscotto e…

Consente di emulare una libreria nativa Android e un'emulazione iOS sperimentale.

Suite di test di sicurezza mobile open-source per iOS e Android. Precedentemente Passionfruit

Publishes per-build diffs of iOS, iPadOS, and macOS IPSW firmware releases, enabling binary-level comparison of system components across versions and…

Analizzatore di snapshot AOT Dart basato su configurazione che esporta simboli e struct compatibili con blutter per IDA, radare2 e Frida, e decompila…

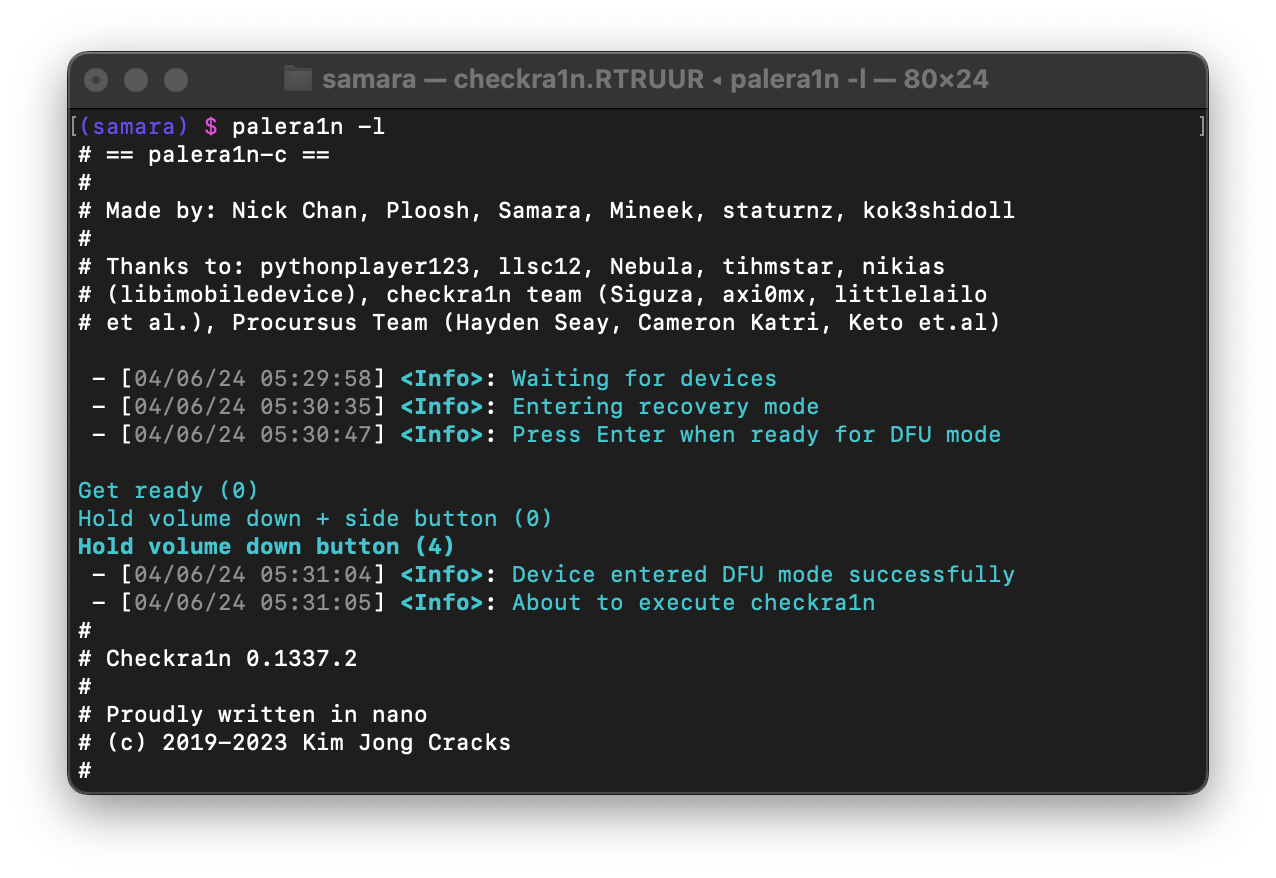
Jailbreak per dispositivi da A8 ad A11, T2, su iOS/iPadOS/tvOS 15.0, bridgeOS 5.0 e versioni successive.

strumento di gestione iDevice open-source, gratuito e attento alla privacy, scritto in Rust e Qt

Un potente decompilatore che consente di eseguire il reverse engineering di app mobili React Native convertendo i loro file bytecode Hermes compilati…