
Winstrument
 nccgroup/winstrument
Winstrument è un framework di script modulari per assistere nella strumentazione di software Windows utilizzando Frida per il reverse engineering e…
vulnerability-analysisdynamic-code-analysisreverse-engineering+1
68
nccgroup/winstrumentWinstrument è un framework di script modulari per assistere nella strumentazione di software Windows utilizzando Frida per il reverse engineering e…
 avast/yari
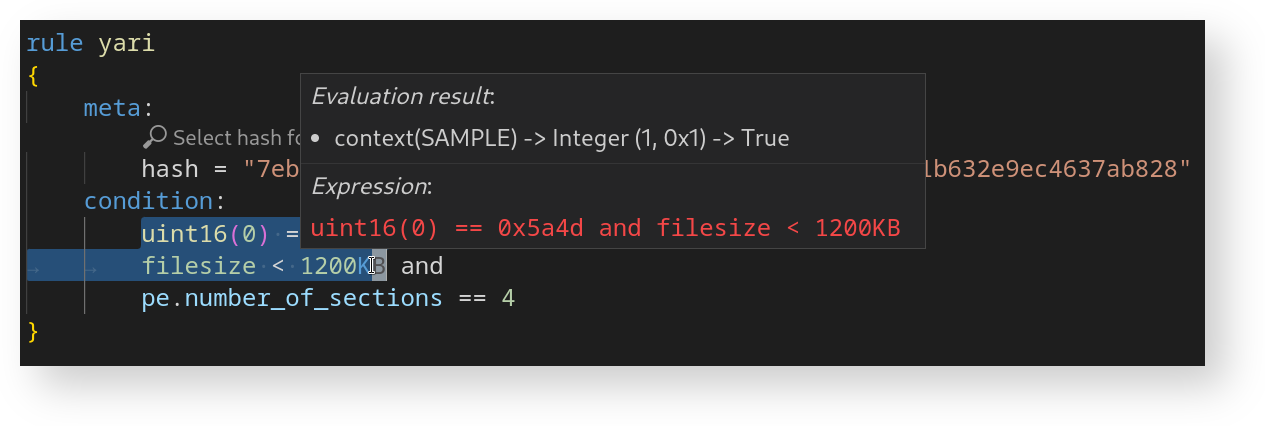
YARI è un debugger interattivo per il linguaggio YARA.
 awrped/splinter
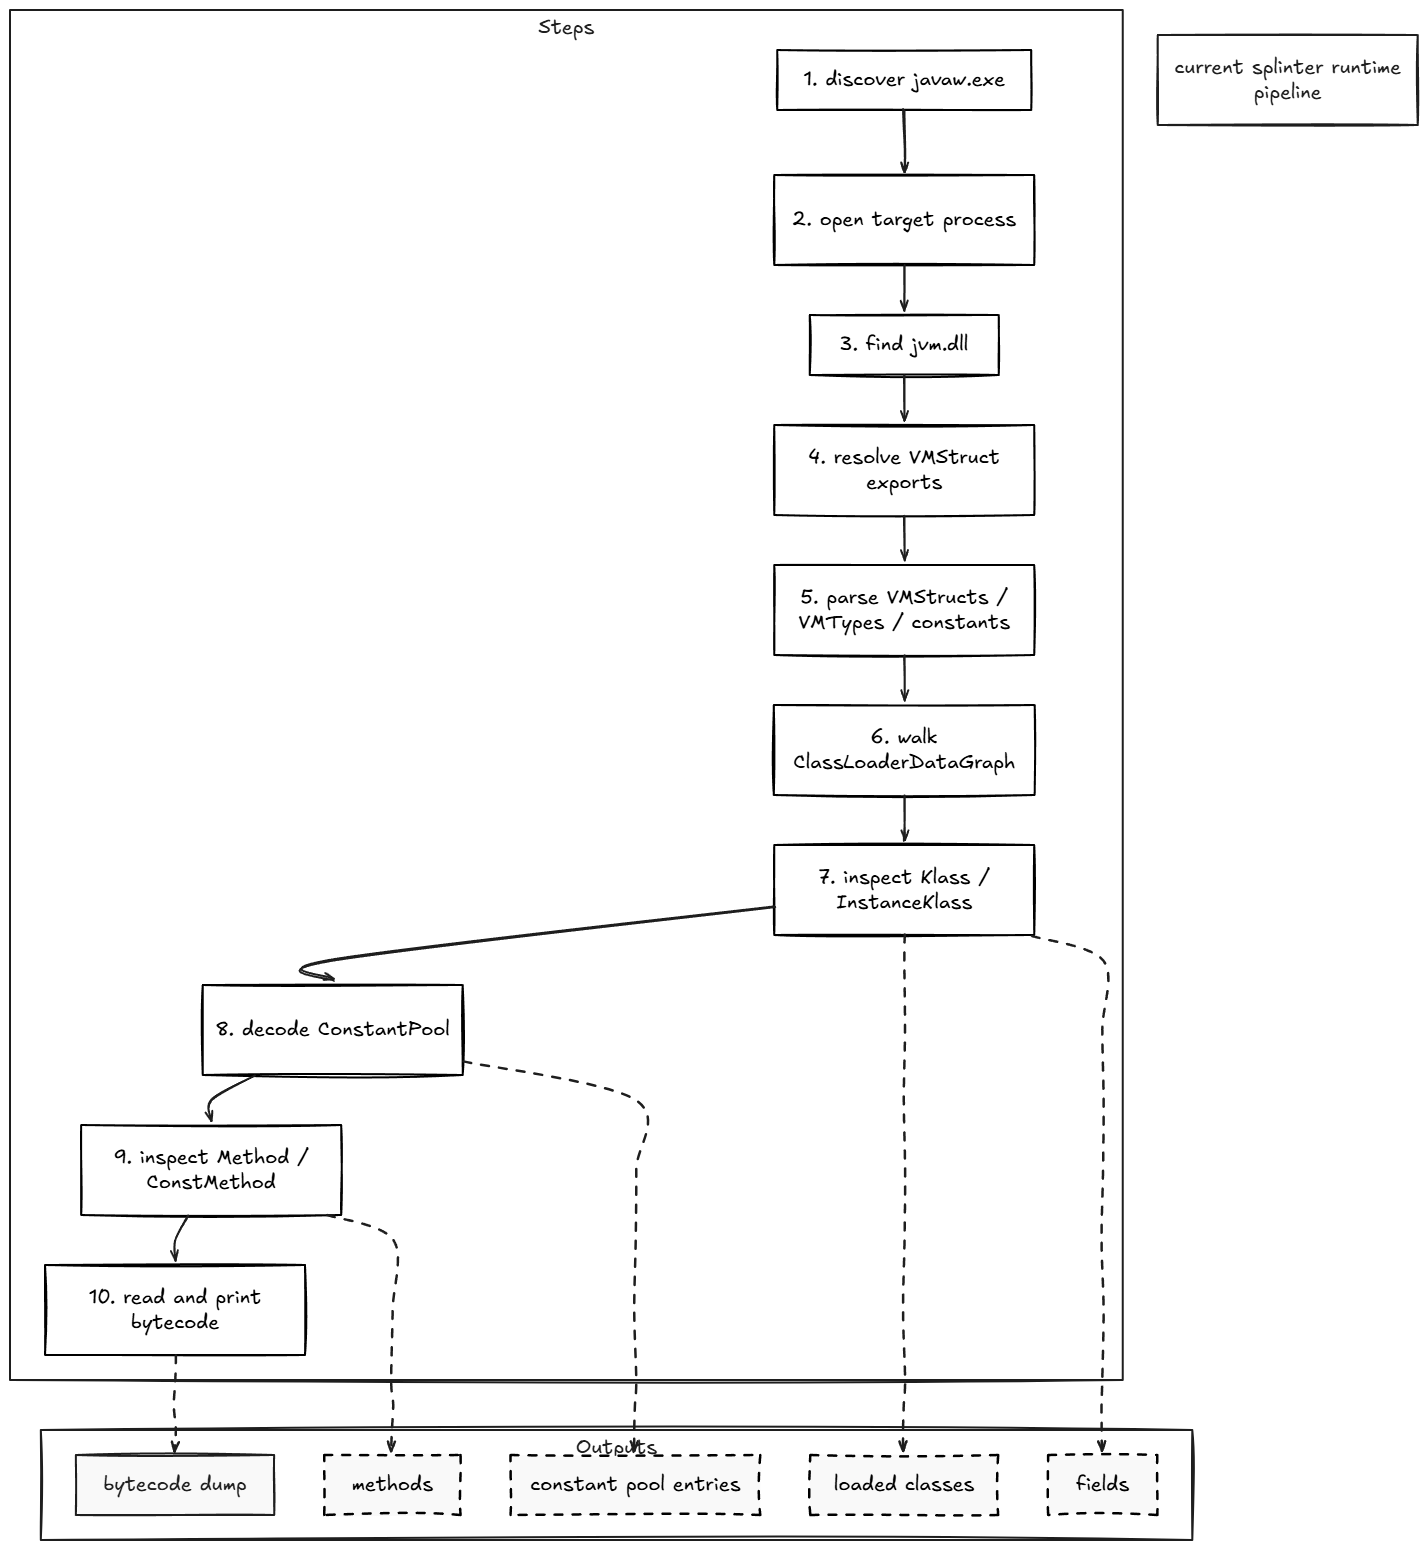
Kit di analisi runtime JVM per ispezionare classi, metodi, campi, pool costanti e bytecode
 dvyukov/centipede
Motore di fuzzing distribuito guidato dalla copertura, compatibile con i target libFuzzer; scalabile fino a migliaia di job concorrenti, utilizza…
 ddudle/ctxdebug
MCP-powered reverse engineering platform connecting WinDbg, IDA Pro & x64dbg with 160+ AI-accessible debugging and analysis tools.
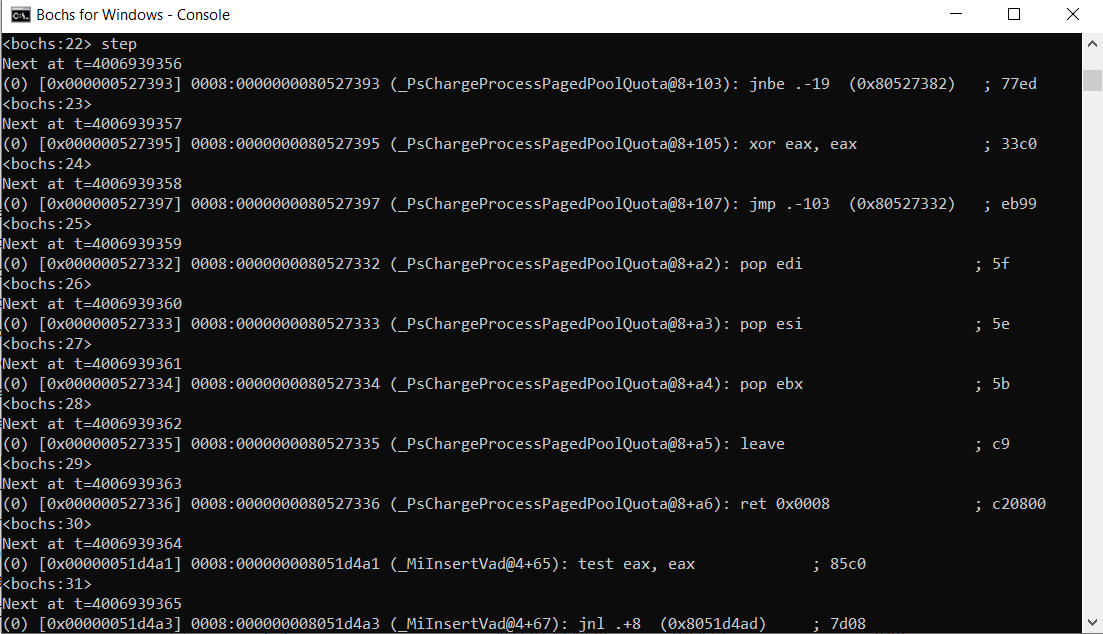 therealdreg/ida_bochs_windows
Script di supporto per il debug del kernel di Windows con IDA Pro sul debugger Bochs nativo (inclusi i simboli PDB)
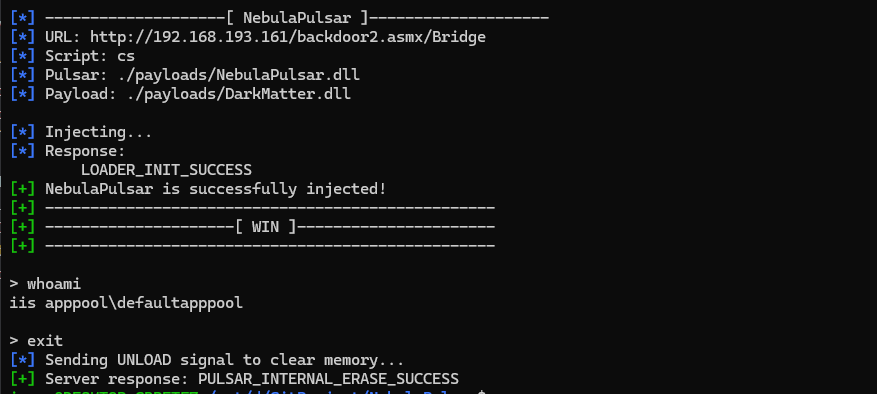 iss4cf0ng/nebulapulsar
NebulaPulsar è un framework di impianti in-memory proof-of-concept per webshell Java (JSP) e ASP.NET (ASPX/ASHX/ASMX), sviluppato originariamente…
 0x3c3e/slides
CodeQL + DTrace = Vulnerabilità di divulgazione di memoria in XNU
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 kashithecomfy/comfyengine
ComfyEngine è un toolkit di esplorazione della memoria progettato per persone che hanno bisogno di monitorare, patchare e scrivere script per un…
 momalab/icsfuzz
Fuzzer strumentato per applicazioni di controllo ICS basate su PLC, rivolto al runtime Codesys sui controller Wago per scoprire corruzione della…
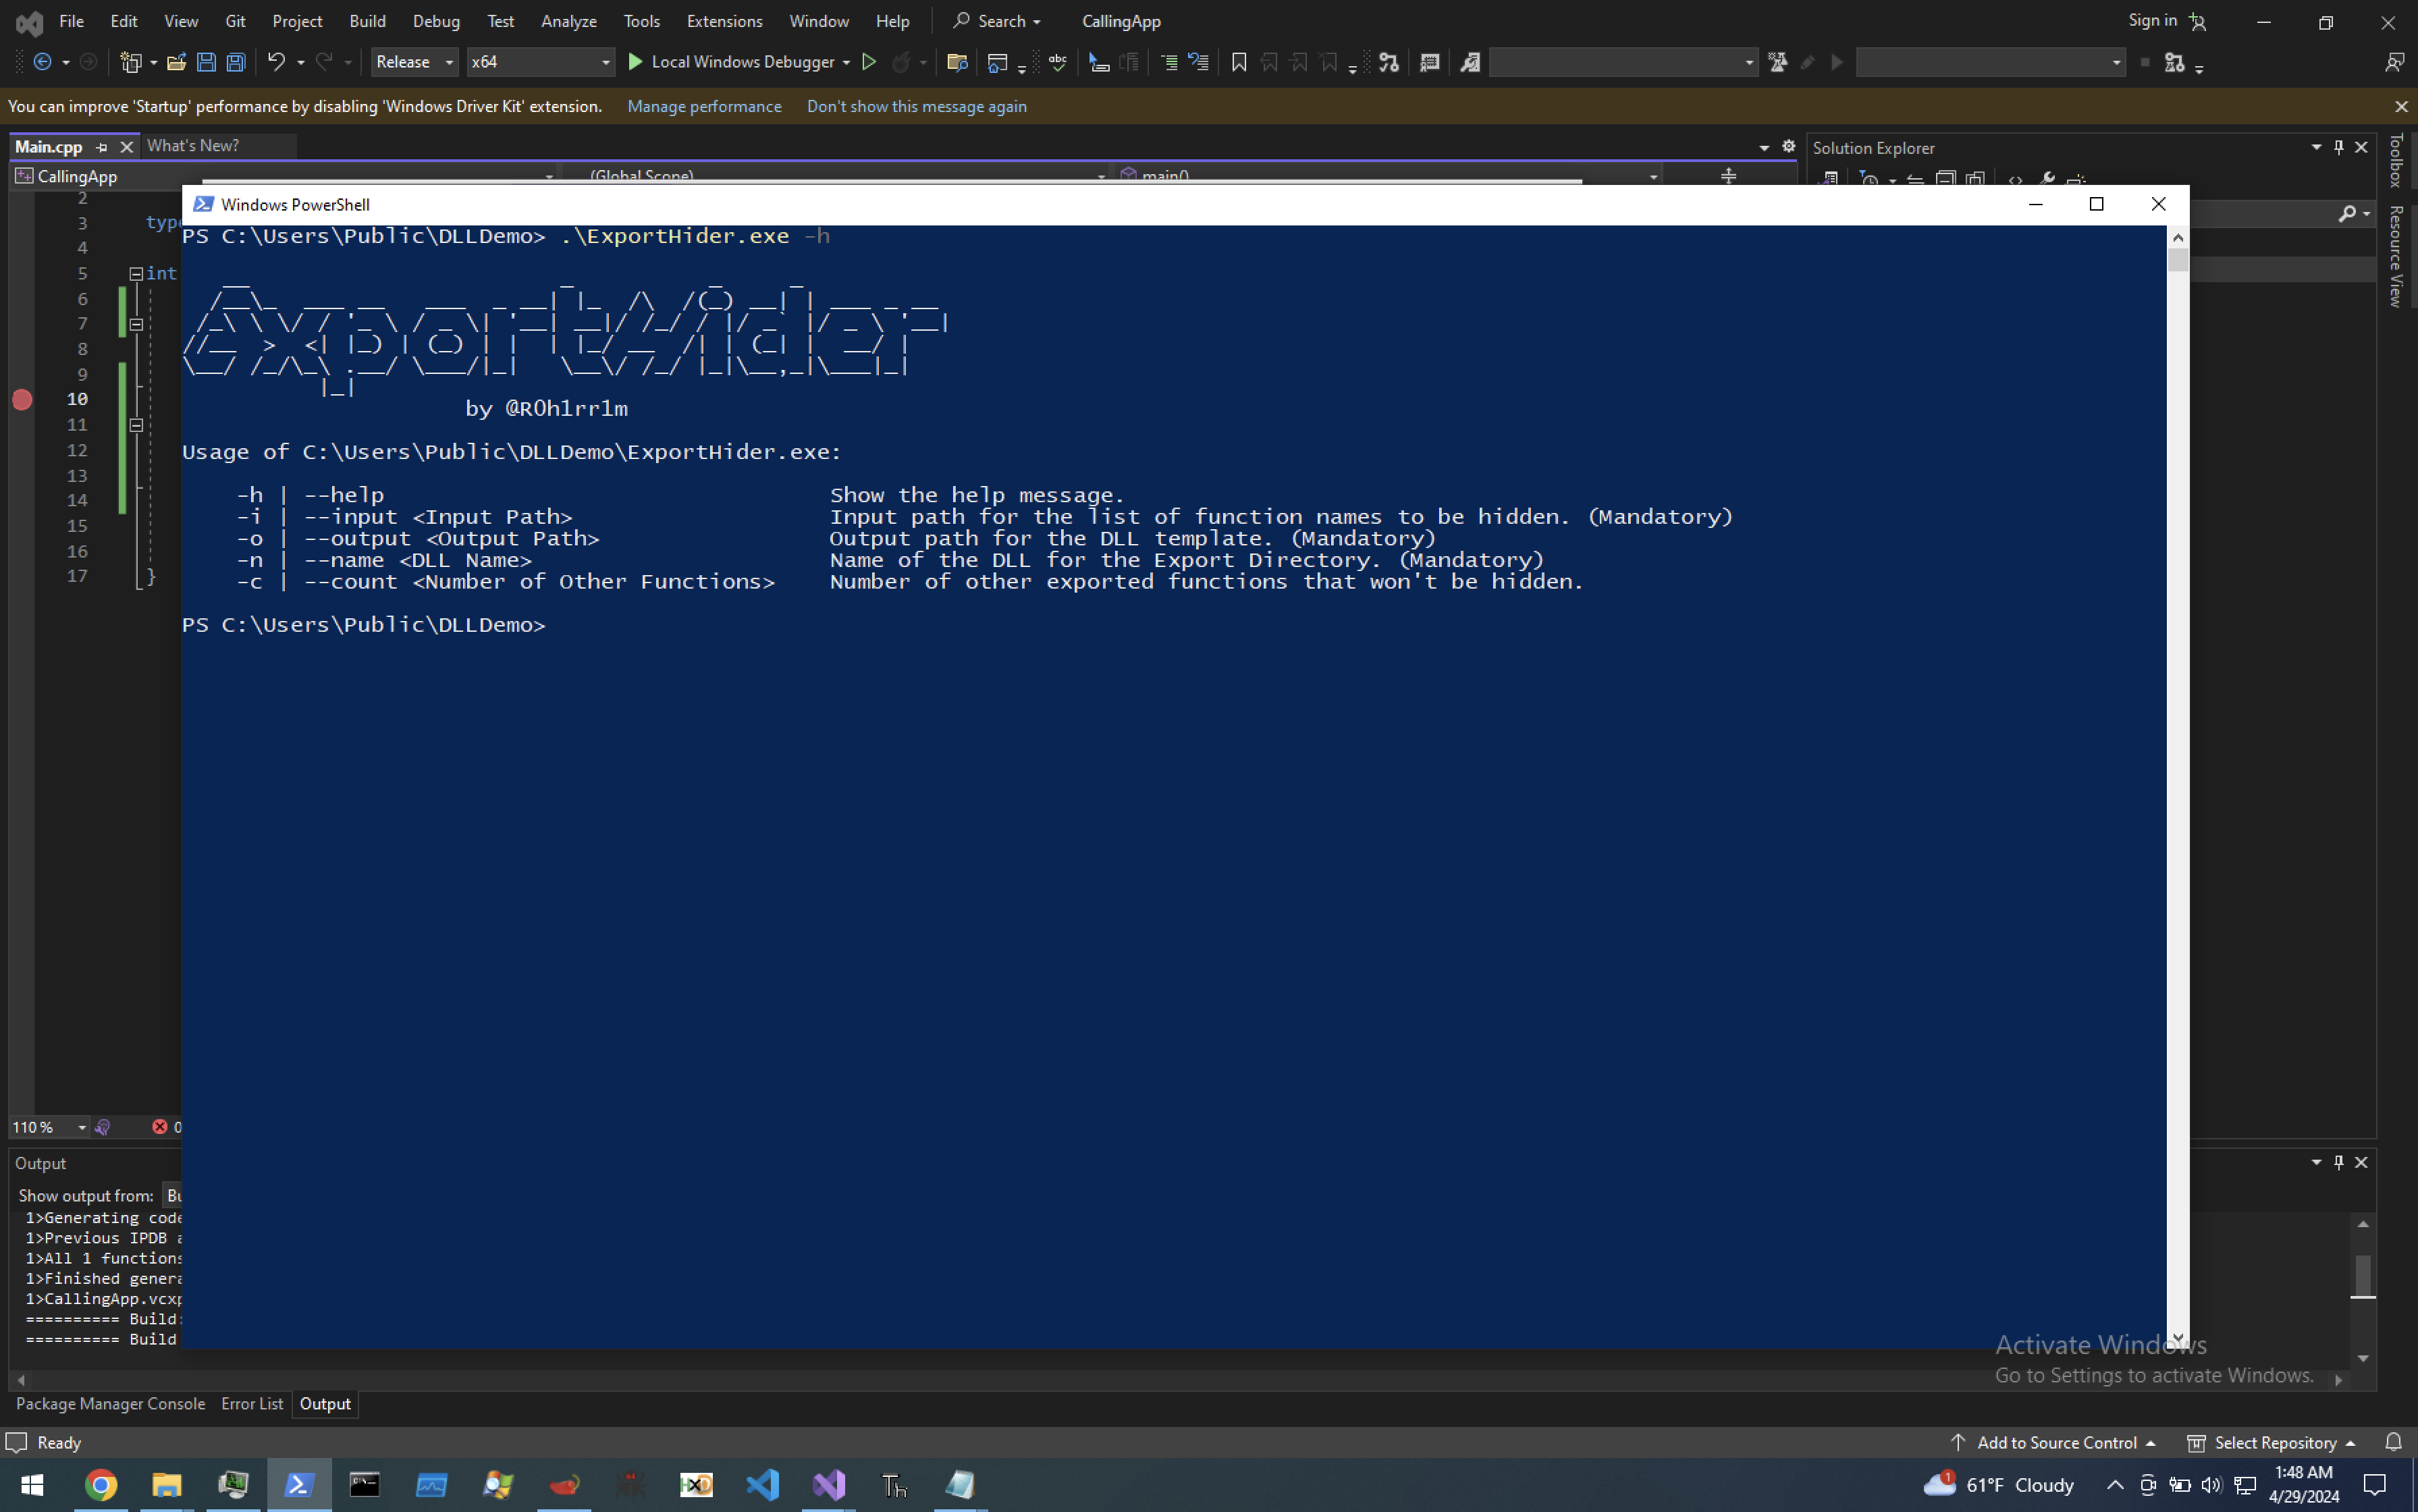 frkngksl/exporthider
ExportHider: Generazione della tabella di esportazione durante l'esecuzione per nascondere le funzioni esportate dal file DLL.
 owasp/fiasse
Un framework per l'integrazione della sicurezza delle applicazioni nell'ingegneria del software (FIASSE) basato sul Securable Software Engineering…
 ylca0/idalib-cli
CLI nativo per agenti che incapsula IDA Pro IDALib per l'analisi binaria stateless con output JSON: disassemblaggio, decompilazione Hex-Rays, CFG,…
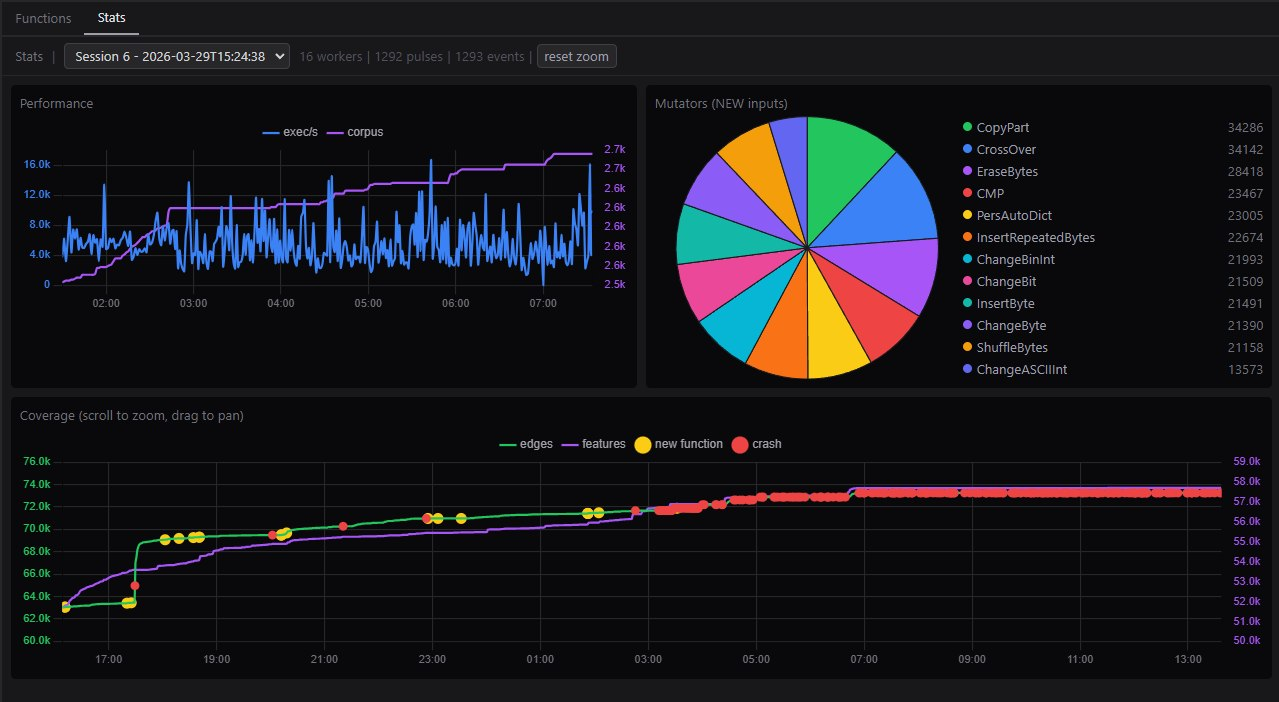 0xbigshaq/apatchy
Framework di fuzzing per moduli del server Apache HTTPD
 nccgroup/dapr
Piattaforma di attacco per Linux
 zxgio/ghidra_stack_strings
Uno script per rilevare stack-strings tramite emulazione (sfruttando Unicorn)
 hasherezade/pesieve-go
Binding Golang per PE-sieve