

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/awrped/splinter
Analisi Dinamica (Sandboxing)Memory ForensicsAnalisi Dinamica del Codice (DAST)Reverse EngineeringDebuggerAnalisi MalwareAnalisi di Binari
GitHubawrped/splinter

splinter

Kit di analisi runtime JVM per ispezionare classi, metodi, campi, pool costanti e bytecode

Vedi Repository
80623 mesi faRevisionato da Kitploit
Condividi

splinter

splinter è un toolkit di analisi della jvm, che permette all'utente di visualizzare classi, metodi, campi, pool costanti e bytecode in esecuzione. è stato creato e testato su openjdk build 22.0.2+9-70

cos'è splinter?

di solito, quando si pensa a un toolkit di analisi per la jvm, si pensa che usi jni o jvmti, ma non splinter!

splinter è in realtà esterno e ha queste capacità al momento:

  • può leggere gli hotspot vmstructs da un processo in esecuzione
  • può decodificare bytecode in tempo reale su Method e ConstMethod

l'obiettivo a lungo termine è che diventi un toolkit di analisi jvm runtime per:
  • ispezione delle classi caricate
  • ispezione di metodi e campi
  • decodifica del pool costante
  • disassemblaggio del bytecode
  • analisi del grafo delle classi e dei metadati

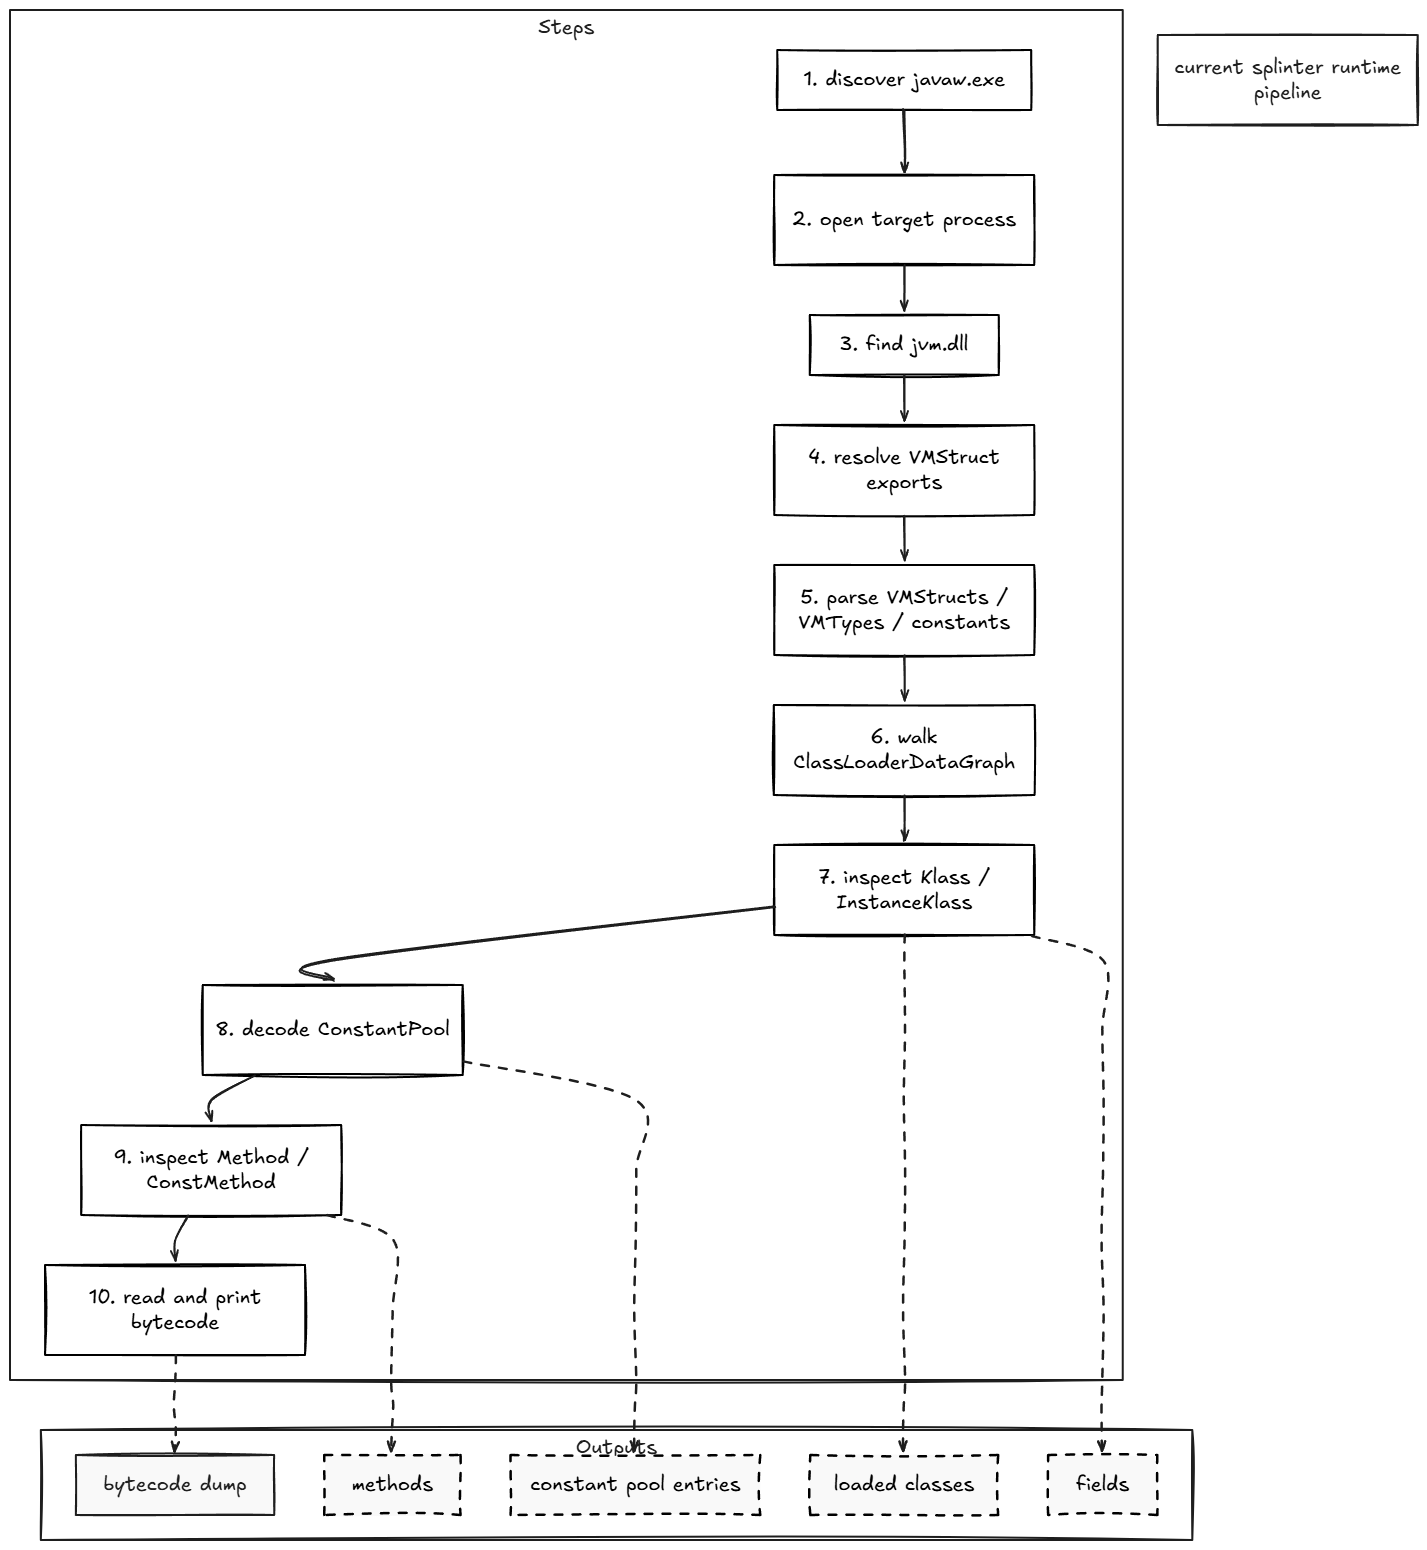
pipeline runtime corrente di splinter

stato attuale

l'attuale base di codice è attualmente un fondamento, ma funziona ancora

al momento della scrittura (3/11/2026), splinter può:

  • collegarsi automaticamente a un processo javaw.exe leggibile
  • individuare jvm.dll nel processo di destinazione
  • risolvere le tabelle VMStruct esportate da HotSpot da jvm.dll
  • analizzare:
    • campi VMStruct
    • VMTypes
    • costanti int di HotSpot
    • costanti long di HotSpot
  • elencare le classi caricate tramite ClassLoaderDataGraph
  • ispezionare Klass e InstanceKlass
  • decodificare le voci del pool costante
  • decodificare i flussi di campo HotSpot da InstanceKlass::_fieldinfo_stream
  • ispezionare Method / ConstMethod
  • leggere bytecode in tempo reale
  • disassemblare bytecode con supporto per bytecode riscritto/runtime di HotSpot

bytecode

una delle parti più interessanti di splinter è che non utilizza bytecode in formato classfile, ma utilizza effettivamente istruzioni bytecode runtime dall'interprete di HotSpot che vengono poi lette come riferimenti simbolici a classi/metodi/campi.

è importante perché HotSpot tende effettivamente a riscrivere alcune istruzioni in fase di esecuzione. attualmente gestiamo:

  • indici codificati di invokedynamic
  • bytecode veloci di HotSpot come:
    • fast_iaccess_0
    • fast_igetfield
    • fast_aldc
    • invokehandle

risoluzione bytecode riscritto di splinter

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






