
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi Dinamica del Codice (DAST) — Strumenti — Pagina 5 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
134 risultati
Elite preview

Elite

GitHubcobbr/elite

Elite è il componente lato client del progetto Covenant. Covenant è un framework di comando e controllo .NET che mira a evidenziare la superficie…
penetration-testing-frameworksprivilege-escalationencryption-decryption-tools+6
121
7 anni fa
java-stager preview

java-stager

GitHubcornerpirate/java-stager

Uno Stager Java PoC che può scaricare, compilare ed eseguire un file Java in memoria.
memory-forensicspayload-generationdynamic-code-analysis+7
1078 anni fa
BurpSentinel preview

BurpSentinel

GitHubdobin/burpsentinel

Plugin GUI per Burp per facilitare la scoperta di falle di sicurezza nelle applicazioni web

web-vulnerability-scannersvulnerability-analysisdynamic-code-analysis+3
1539 anni fa
Brovan preview

Brovan

GitHubadvdebug/brovan

Emulatore di binari x86_64 in modalità utente per l'analisi di malware e il reverse engineering. Supporta PE, ELF, dump di memoria e binari grezzi…
dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+3
15514h 32m fa
Flerken preview

Flerken

GitHubwe5ter/flerken

Una soluzione per il rilevamento di comandi offuscati cross-platform presentata al CIS2019 China. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会
defensive-toolsstatic-analysiscode-analysis+3
1637 anni fa
ARTful preview

ARTful

GitHublauriewired/artful

La libreria ARTful per modificare dinamicamente il runtime Android

android-securitydynamic-code-analysismobile-app-pentesting+2
3532 anni fa
rdx preview

rdx

GitHubch0pin/rdx

A native APK and DEX decompiler written in Rust
android-securitystatic-analysiscode-analysis+6
1563 giorni fa
GhidraEmu preview

GhidraEmu

GitHubnalen98/ghidraemu

Emulatore Pcode nativo

dynamic-code-analysisreverse-engineeringdebuggers+1
3052 anni fa
DIBF preview

DIBF

GitHubnccgroup/dibf

Bruteforcer di ioctl per Windows NT e fuzzer modulare
vulnerability-analysisdynamic-code-analysisreverse-engineering+3
1277 anni fa
NtDetours preview

NtDetours

GitHubrbmm/ntdetours

Implementazione di Detours (x64/x86) che utilizza solo l'import di ntdll.
code-analysisdynamic-code-analysisreverse-engineering+3
932 mesi fa
lightkeeper preview

lightkeeper

GitHubworksbutnottested/lightkeeper

Mappa i dati di copertura dell'esecuzione sul disassembly di Ghidra per evidenziare i percorsi di codice visitati e accelerare i flussi di lavoro di…
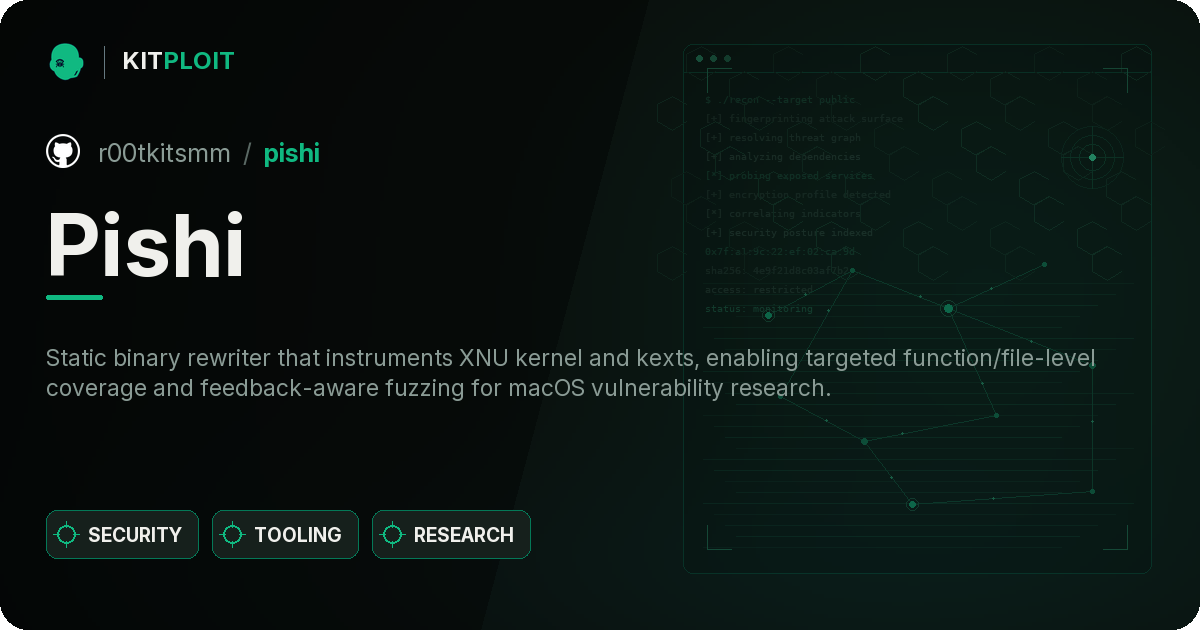
code-analysisdynamic-code-analysisreverse-engineering+1
751 mese fa
Pishi preview

Pishi

GitHubr00tkitsmm/pishi

Pishi è uno strumento di copertura del codice come kcov per macOS.
vulnerability-analysiscode-analysisdynamic-code-analysis+3
762 mesi fa
Cooper-ndss-2022 preview

Cooper-ndss-2022

GitHubtca-iscas/cooper-ndss-2022

Uno strumento per testare efficacemente il livello di binding dei linguaggi di scripting

vulnerability-analysisdynamic-code-analysisfuzzing+2
814 anni fa
dezlock-dump preview

dezlock-dump

GitHubdougwithseismic/dezlock-dump

Strumento di estrazione dello schema in runtime e RTTI per Deadlock, CS2, Dota e altri (Source 2). Nessun source2gen richiesto.
reconnaissancememory-forensicsdynamic-code-analysis+6
8210h 33m fa
xyntia preview

xyntia

GitHubbinsec/xyntia

Xyntia, il deoffuscatore black-box

code-analysisdynamic-code-analysisreverse-engineering+1
961 mese fa
fnprint preview

fnprint

GitHub1rhino2/fnprint

Abbina le funzioni nei binari in base a ciò che fanno, non a come appaiono i loro byte. fingerprinting comportamentale delle funzioni tramite…
vulnerability-analysisdynamic-code-analysisreverse-engineering+3
5510 giorni fa
MaFrida preview

MaFrida

GitHubtheshinigami/mafrida

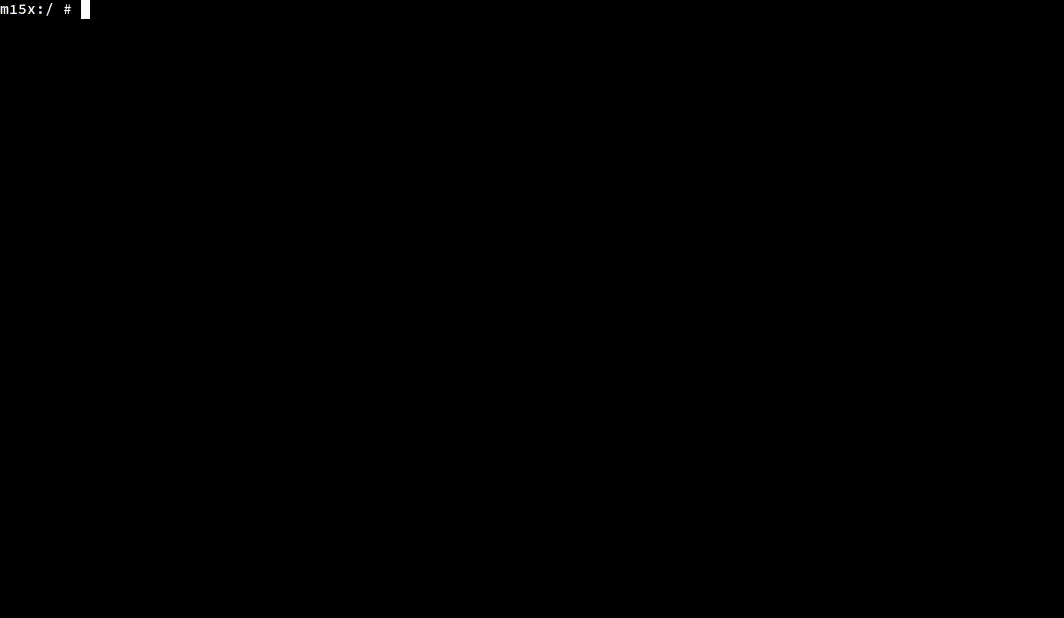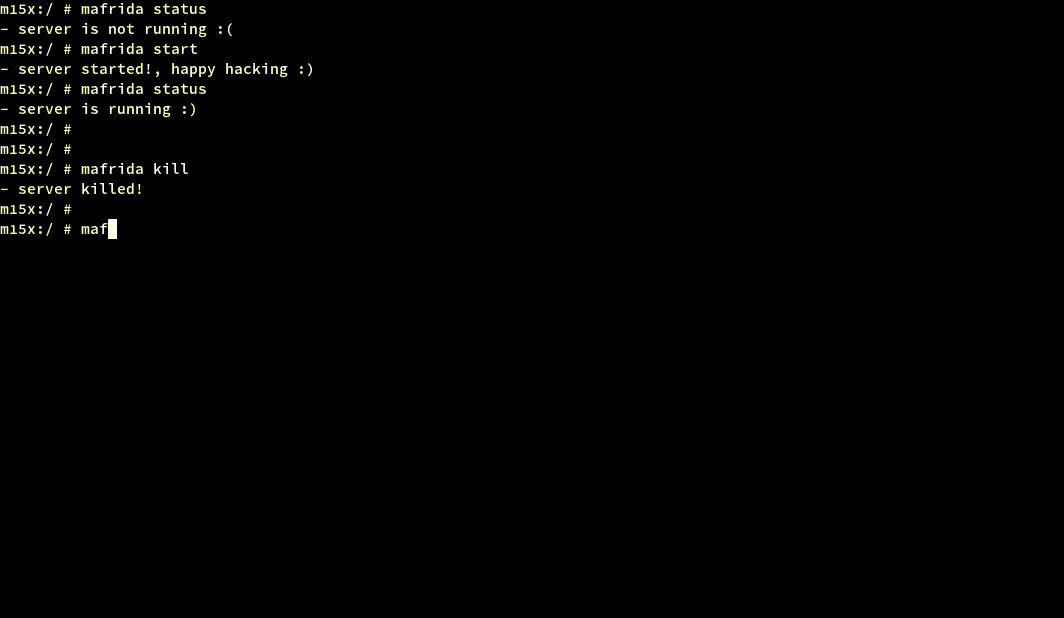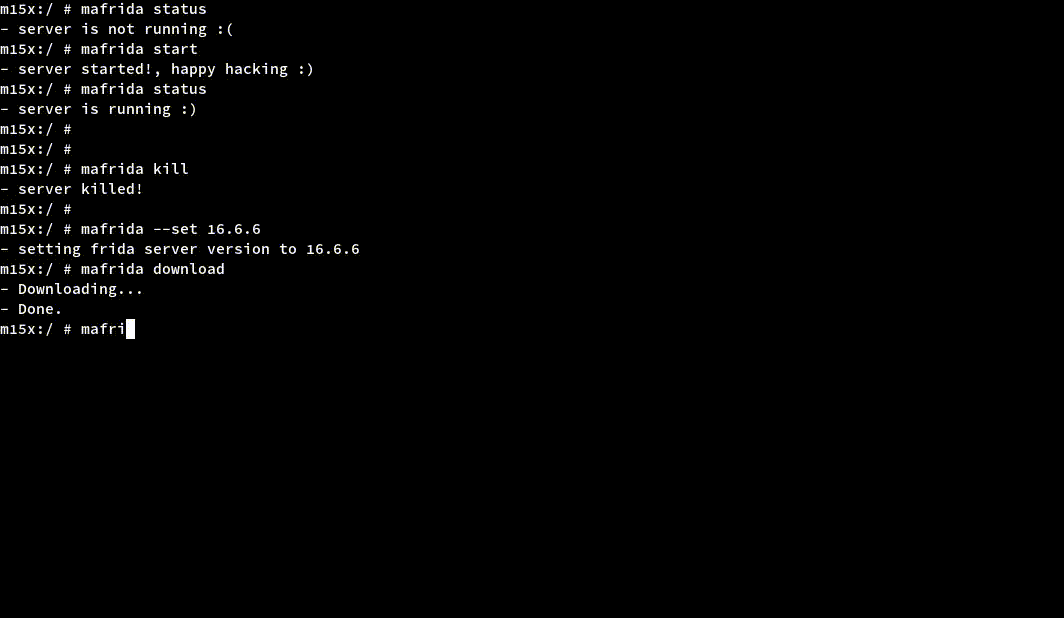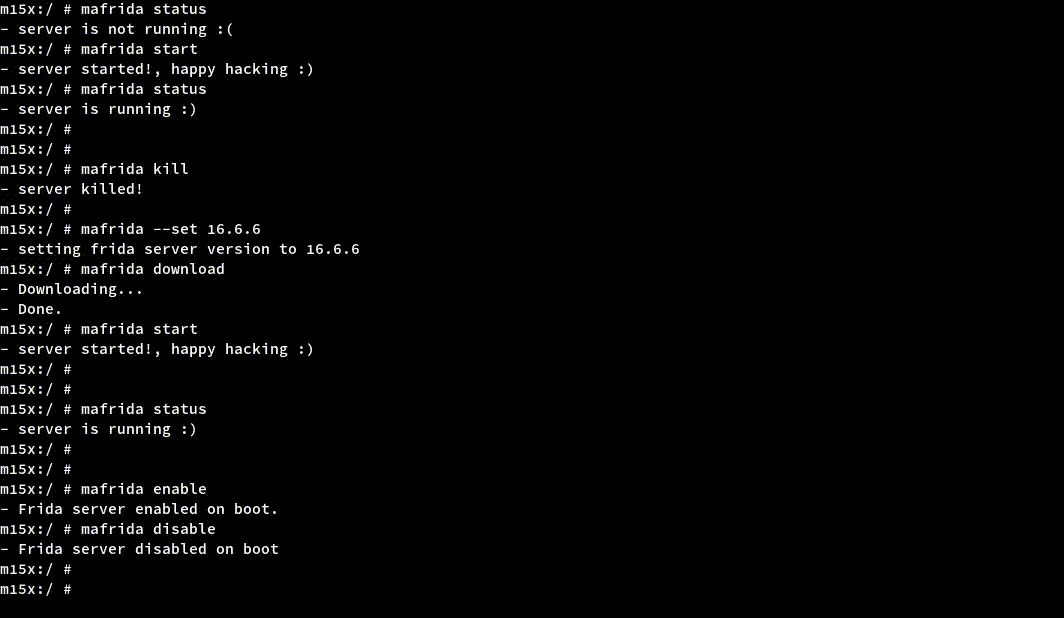
Un modulo Magisk che semplifica l'esecuzione del server Frida su Android, con comandi di gestione facili per scaricare versioni specifiche, abilitare…
android-securitydynamic-analysis-sandboxingdynamic-code-analysis+5
3818 giorni fa
wordpress-hacking preview

wordpress-hacking

GitHubstealthcopter/wordpress-hacking

Una raccolta di risorse utili per hackerare WordPress e i suoi plugin e temi

vulnerability-analysisdynamic-code-analysisexploitation+4
897 mesi fa
Precedente1…456…8Successivo