
http-garden
 narfindustries/http-garden
Framework di test differenziale per implementazioni HTTP
vulnerability-analysisdynamic-code-analysisweb-security+1
941
narfindustries/http-gardenFramework di test differenziale per implementazioni HTTP
 dolevf/graphw00f
Strumento di fingerprinting del motore server GraphQL che invia query benigne e malformate per identificare la tecnologia backend e valutare le…
 steven-michaud/hookcase
Strumento per il reverse engineering di macOS/OS X
 memn0ps/matrix-rs
Rusty Hypervisor - Hypervisor Blue Pill di Tipo 2 per il kernel Windows, scritto in Rust (Nome in codice: Matrix)
 hackmanit/tinja
TInjA è uno strumento CLI per testare le pagine web per vulnerabilità di injection nei template e supporta 44 dei motori di template più rilevanti…
 enablesecurity/wafw00f
Strumento automatizzato di fingerprinting per Web Application Firewall che identifica e rileva oltre 200 prodotti WAF analizzando le risposte HTTP a…
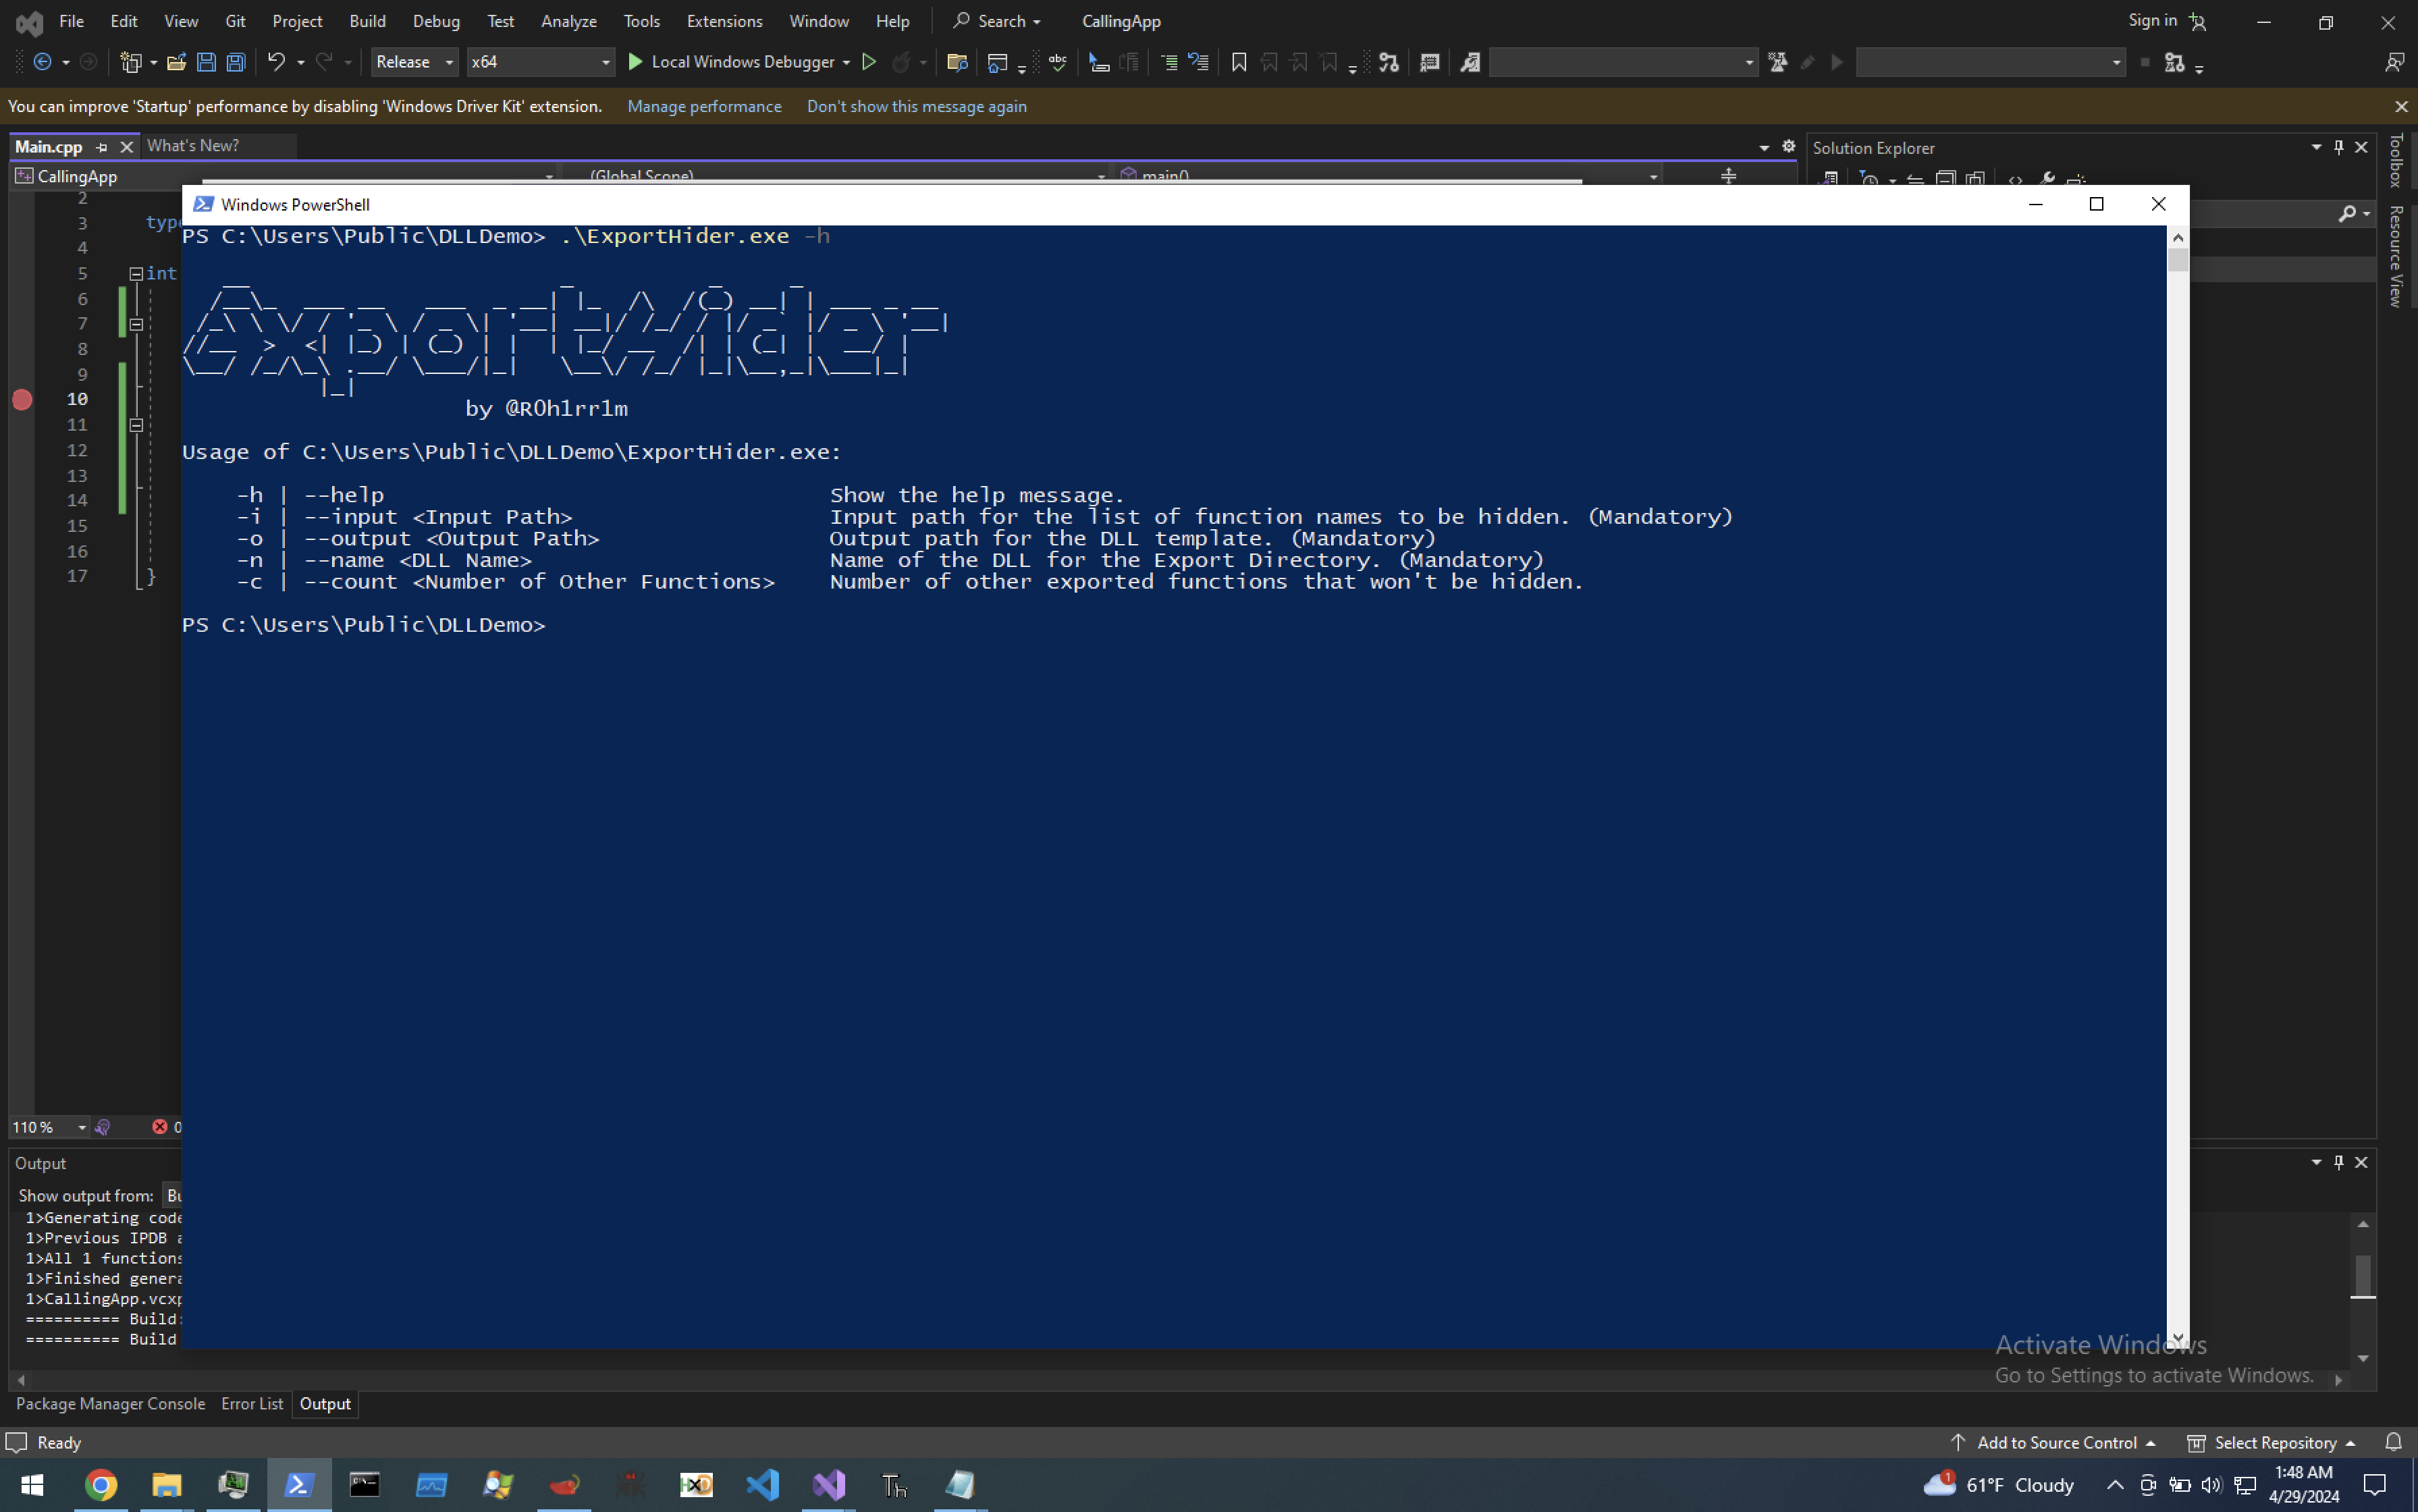 frkngksl/exporthider
ExportHider: Generazione della tabella di esportazione durante l'esecuzione per nascondere le funzioni esportate dal file DLL.
 urbanadventurer/whatweb
Scanner web di nuova generazione
 stealthcopter/wordpress-hacking
Una raccolta di risorse utili per hackerare WordPress e i suoi plugin e temi
 google/oss-fuzz-gen
Fuzzing potenziato da LLM tramite OSS-Fuzz.
 dere-ad2001/frida-labs
Il repository contiene una serie di sfide per imparare Frida per l'exploitation di Android.
 gmh5225/ida-claude-code-plugins
Plugin che integrano Claude Code con IDA Pro per supportare i flussi di lavoro di reverse engineering e analisi binaria attraverso disassemblaggio e…
 kashithecomfy/comfyengine
ComfyEngine è un toolkit di esplorazione della memoria progettato per persone che hanno bisogno di monitorare, patchare e scrivere script per un…
 zxgio/ghidra_stack_strings
Uno script per rilevare stack-strings tramite emulazione (sfruttando Unicorn)
 splx-ai/agentic-radar
Uno scanner di sicurezza per i tuoi workflow agentici LLM.
 aftermathlabs/vmp2
Spacchetta e deoffusca binari protetti da VMProtect 2 con un esploratore di VM basato su emulazione, un profiler di handler e un ricompilatore LLVM…
 dolevf/graphql-cop
Utilità Python leggera per il controllo di sicurezza automatizzato delle API GraphQL. Rileva configurazioni errate, fughe di informazioni e…
 google/buzzer
Toolchain fuzzer eBPF per generare programmi eBPF casuali e validare il comportamento del verifier/runtime del kernel. Supporta il fuzzing guidato…