
FIASSE
 owasp/fiasse
Un framework per l'integrazione della sicurezza delle applicazioni nell'ingegneria del software (FIASSE) basato sul Securable Software Engineering…
static-analysisvulnerability-analysiscode-analysis+7
10
owasp/fiasseUn framework per l'integrazione della sicurezza delle applicazioni nell'ingegneria del software (FIASSE) basato sul Securable Software Engineering…
 oscarsantanaarias/ida-ghidra-bridge
Server bridge JSON TCP per IDA Pro e Ghidra che espongono decompilazione, xref, simboli, vtable, RTTI e patching della memoria a script esterni e…
 ejfkdev/ddc
Android DEX → Java decompiler in Rust, built for speed — full apps in seconds, queries in milliseconds. Progressive analysis, javac-verified output,…
 xv4l3x/hermit
Ispeziona, decompila e applica patch strutturali al bytecode Hermes (HBC) delle app React Native, con una REPL in stile GDB, CFG, decompilatore e…
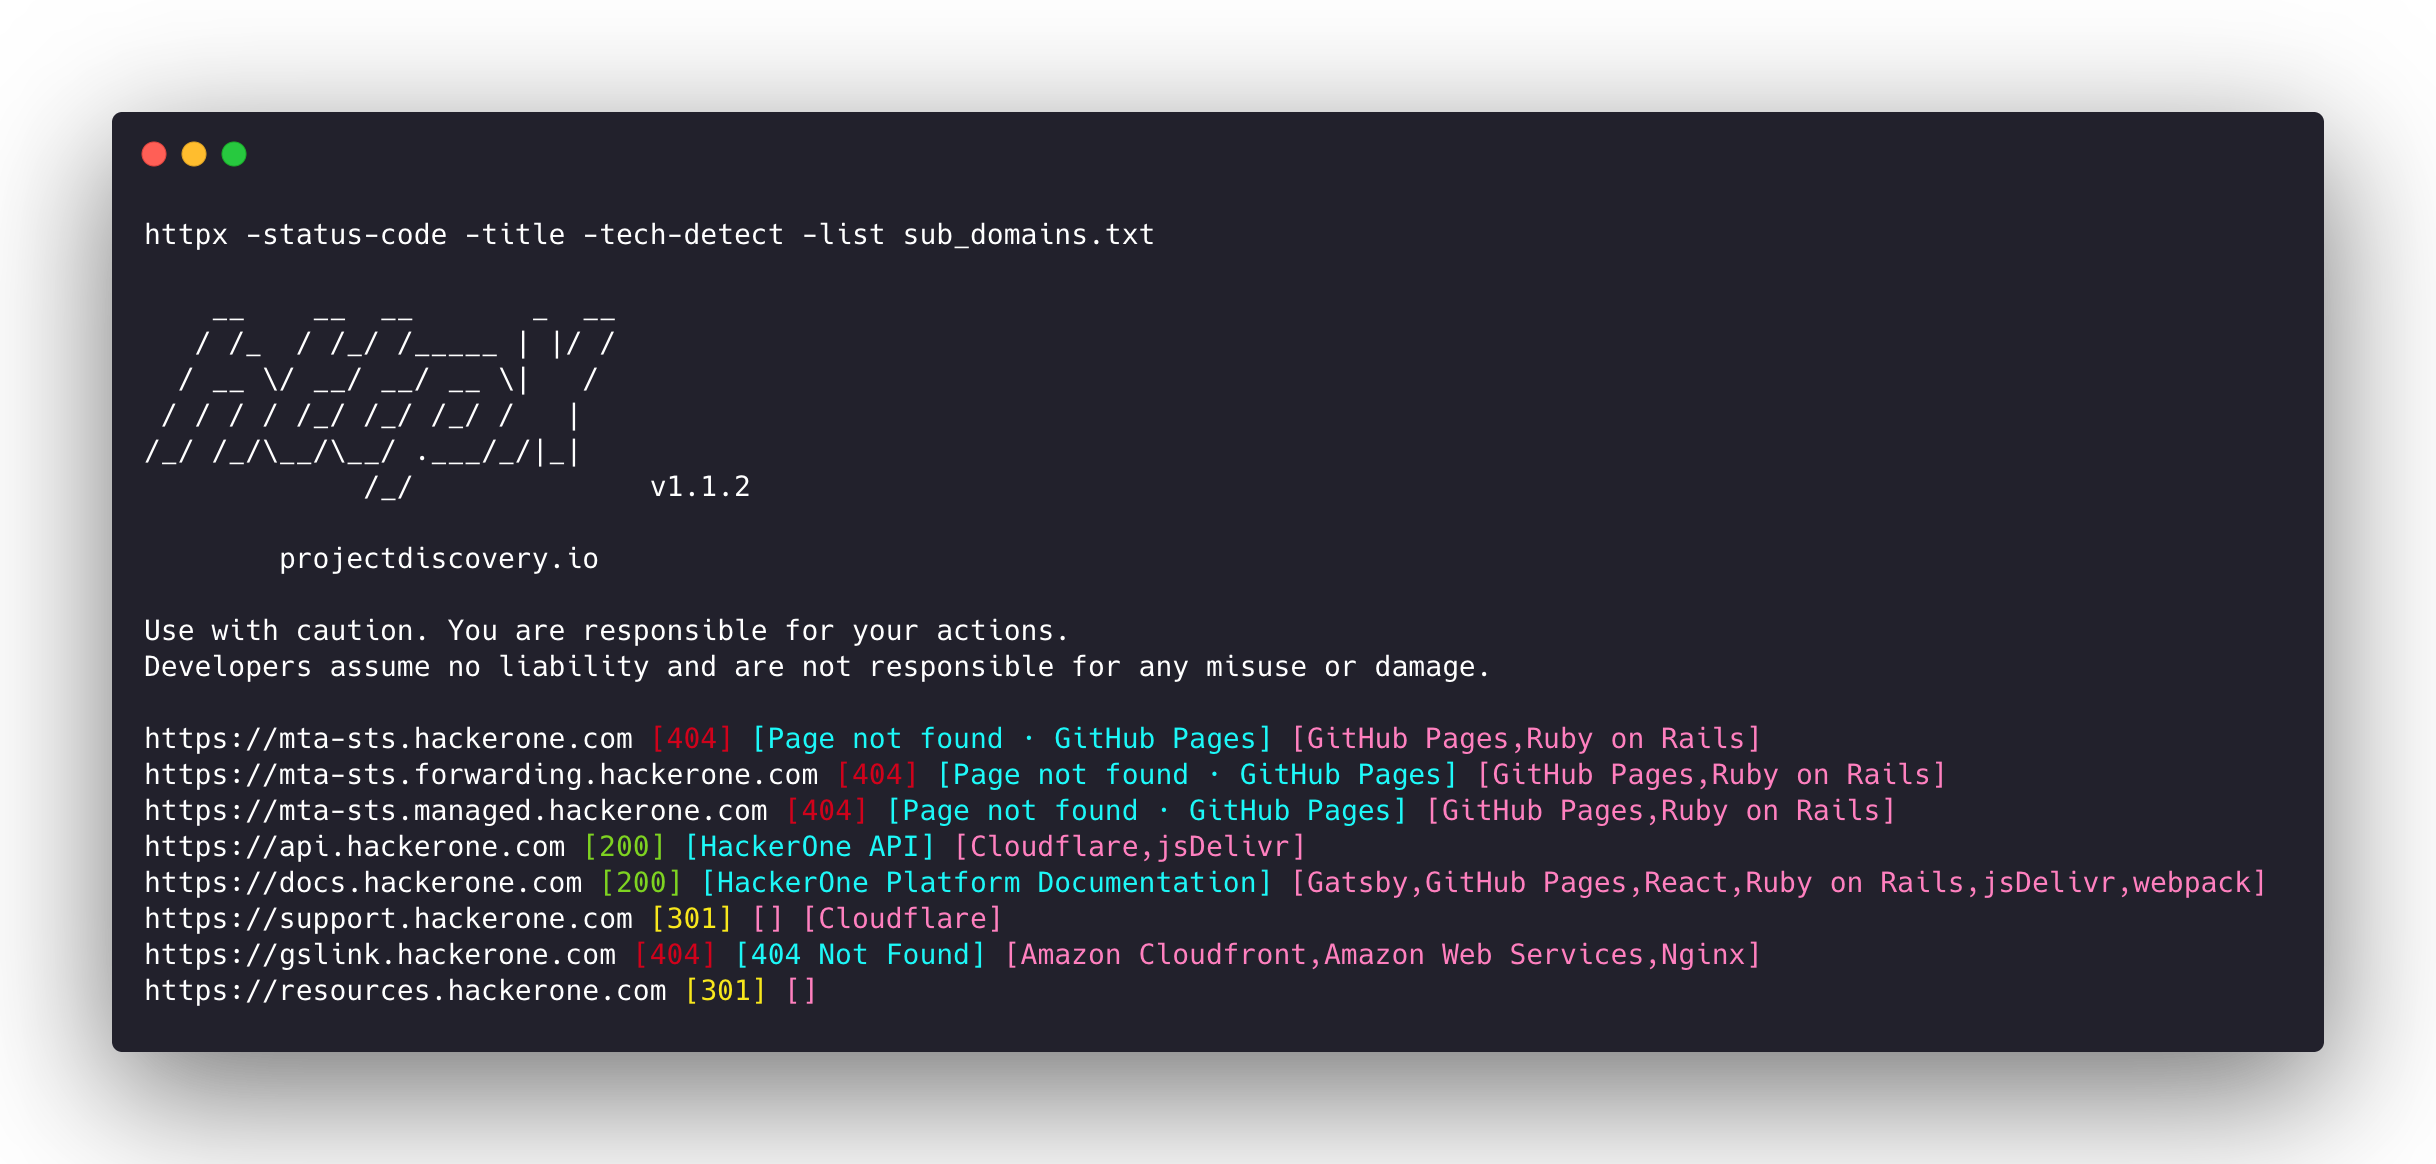 projectdiscovery/httpx
Toolkit HTTP veloce e multi-sonda per ricognizione e raccolta di informazioni. Sonda TLS, CSP, header, stack tecnologico e CDN. Supporta matcher,…
 owasp/nettacker
Framework automatizzato per Penetration Testing - Scanner di vulnerabilità Open-Source - Gestione delle vulnerabilità
 1rhino2/fnprint
Abbina le funzioni nei binari in base a ciò che fanno, non a come appaiono i loro byte. fingerprinting comportamentale delle funzioni tramite…
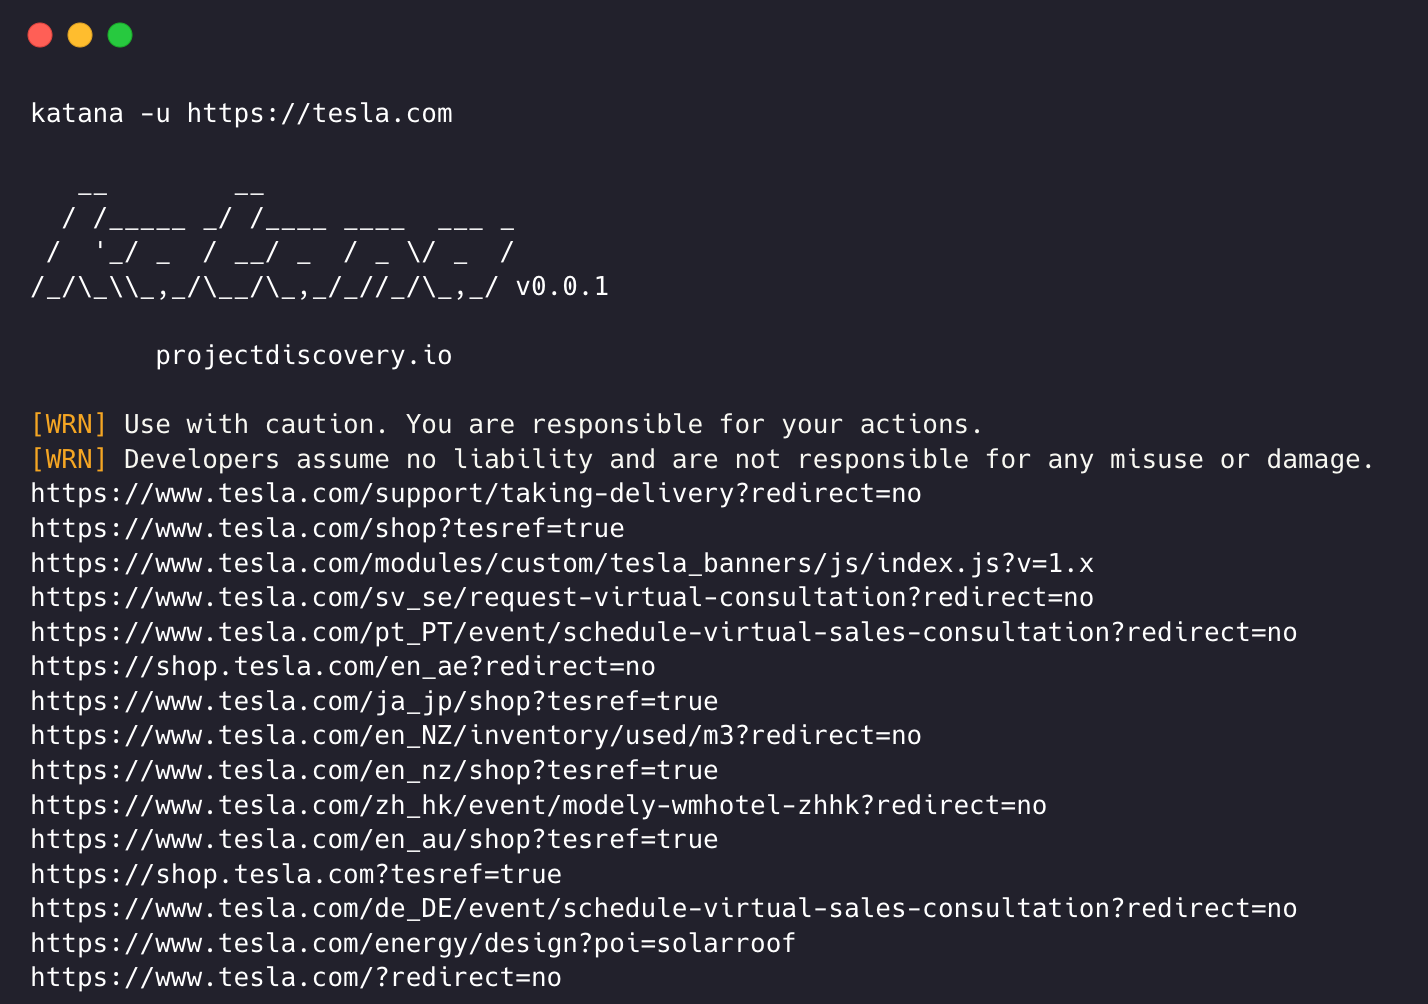 projectdiscovery/katana
Un framework di crawling e spidering di nuova generazione.
 go-delve/delve
Debugger a livello di sorgente per Go con modalità CLI, API e headless; supporta breakpoint, ispezione delle variabili e tracciamento dell'esecuzione…
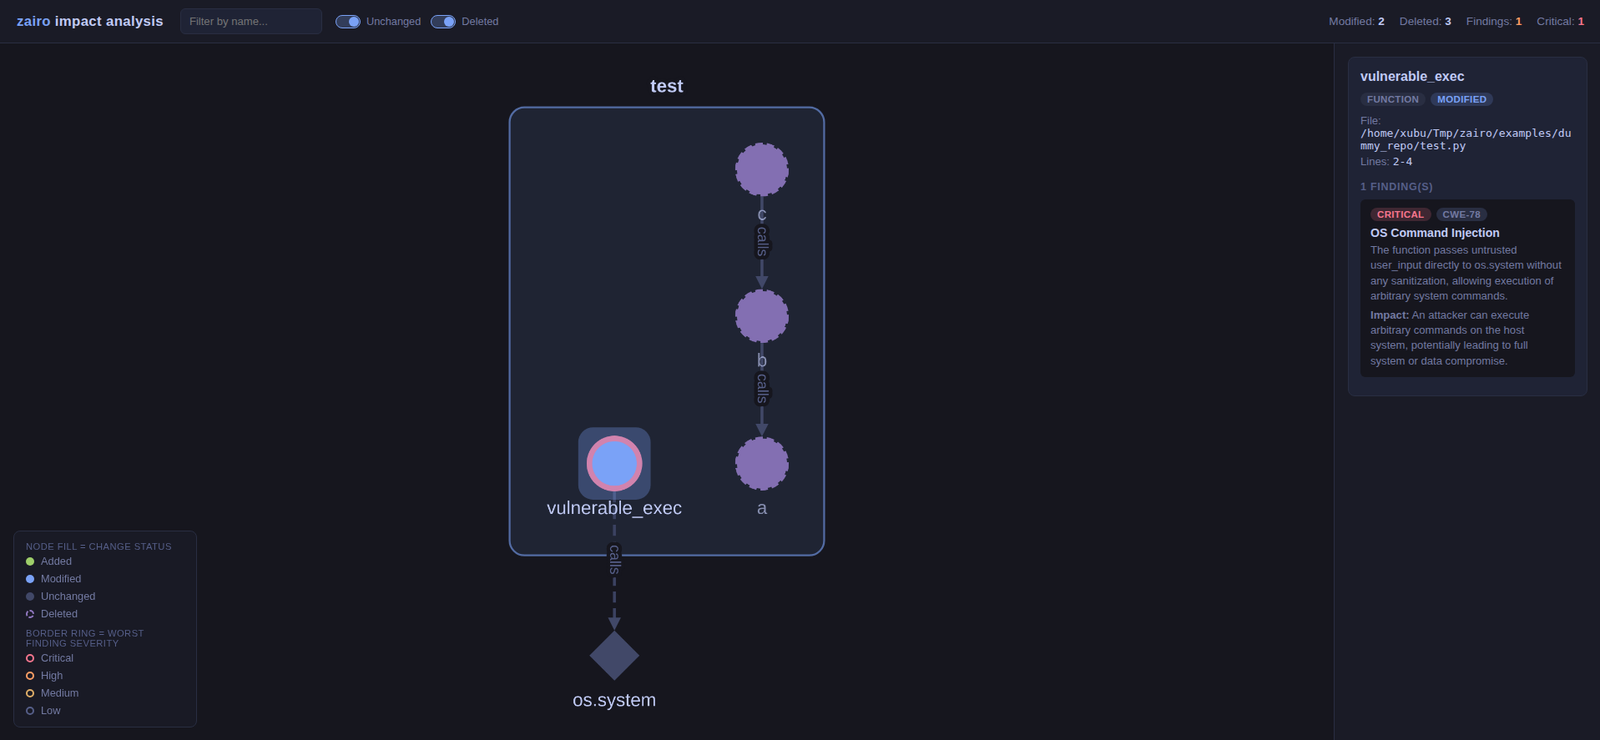 iamavu/zairo
Scans code diffs with context to build an impact graph and uses LLMs to find vulnerabilities, supporting multi-repo scans and CI gating with SARIF…
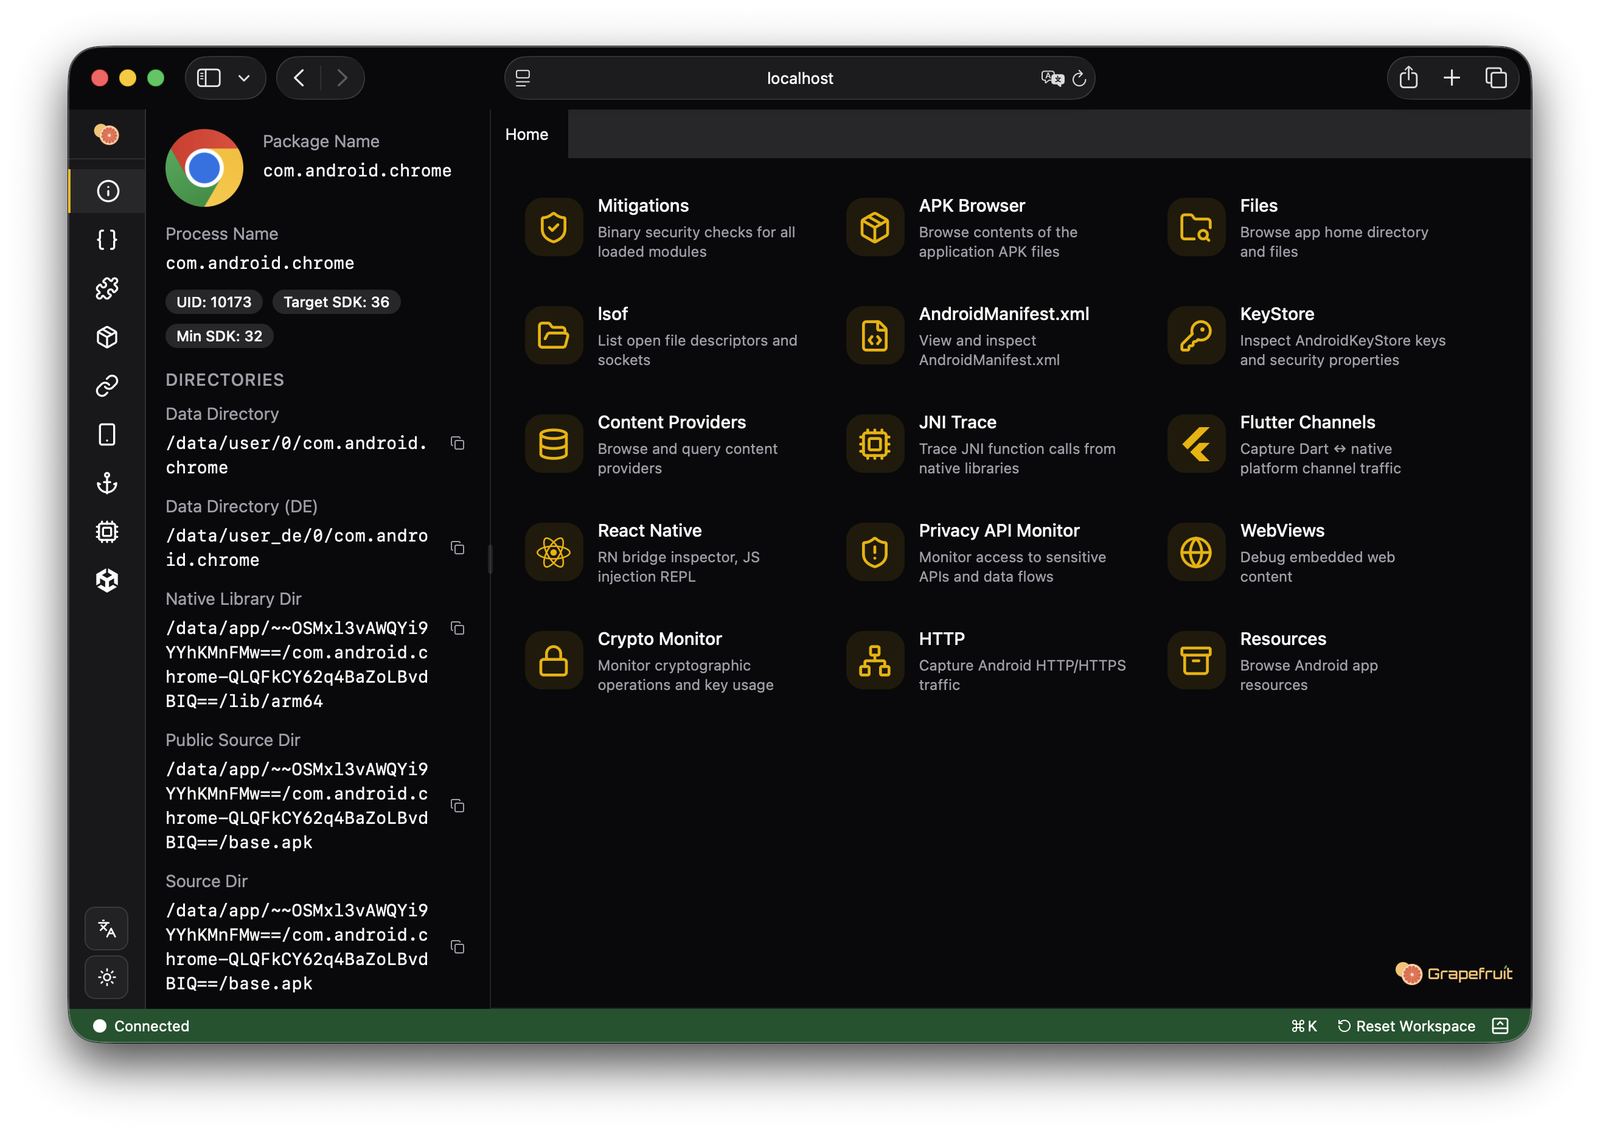 chichou/grapefruit
Suite di test di sicurezza mobile open-source per iOS e Android. Precedentemente Passionfruit
 lolcaken/javascript-deobfuscator
Deobfuscator per output di javascript-obfuscator 5.x (string arrays, control-flow flattening, self-defending, RC4/base64)
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 wapiti-scanner/wapiti
Scanner di vulnerabilità web scritto in Python3
 veridiff/veridiff
Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.
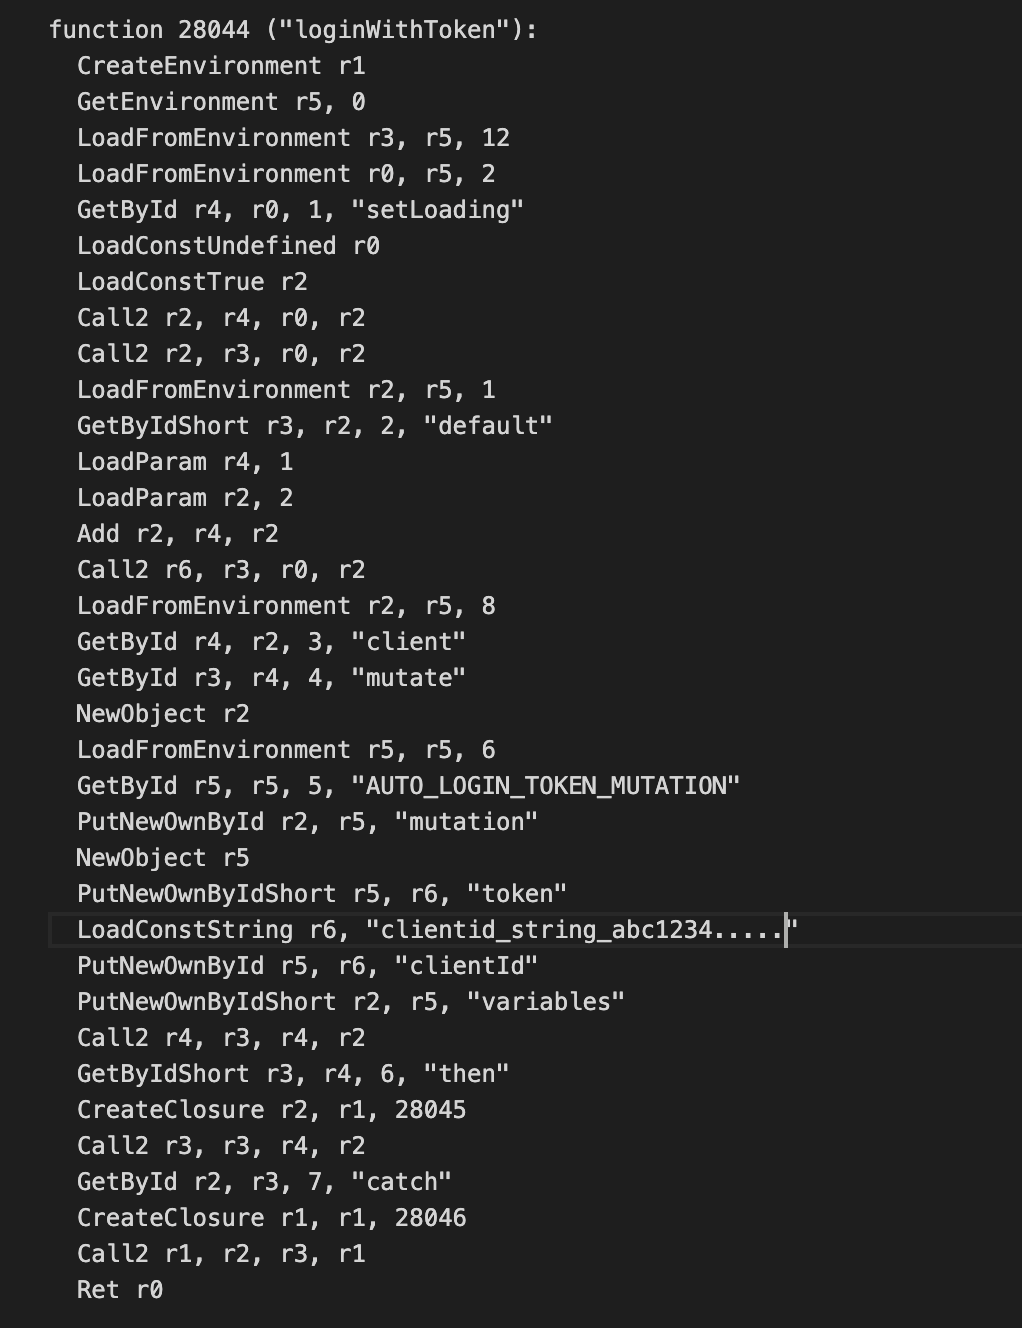 symbioticsec/hermes-decomp
Un potente decompilatore che consente di eseguire il reverse engineering di app mobili React Native convertendo i loro file bytecode Hermes compilati…
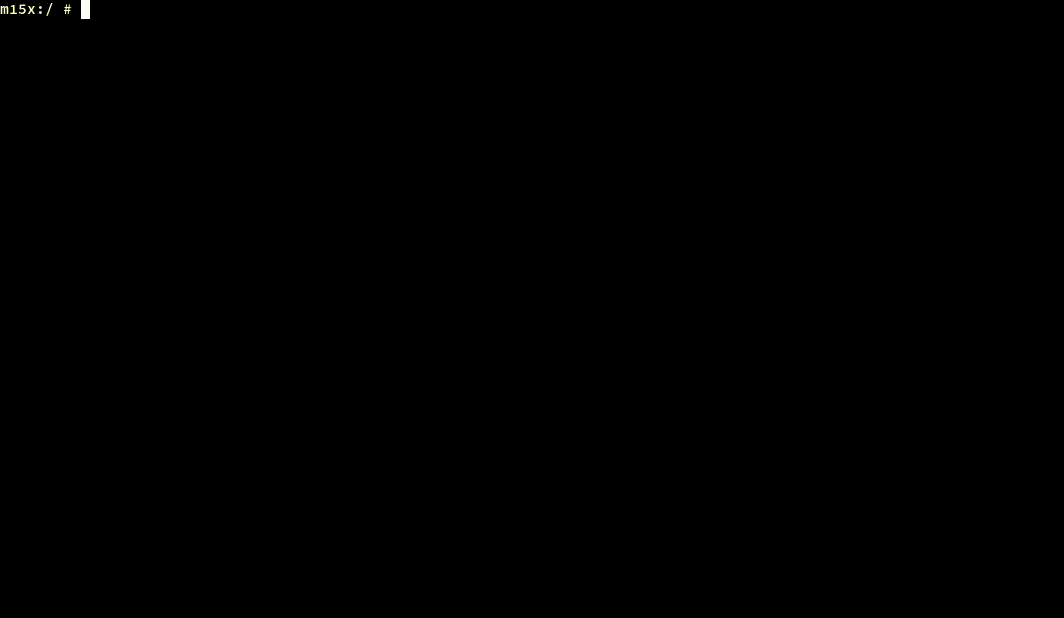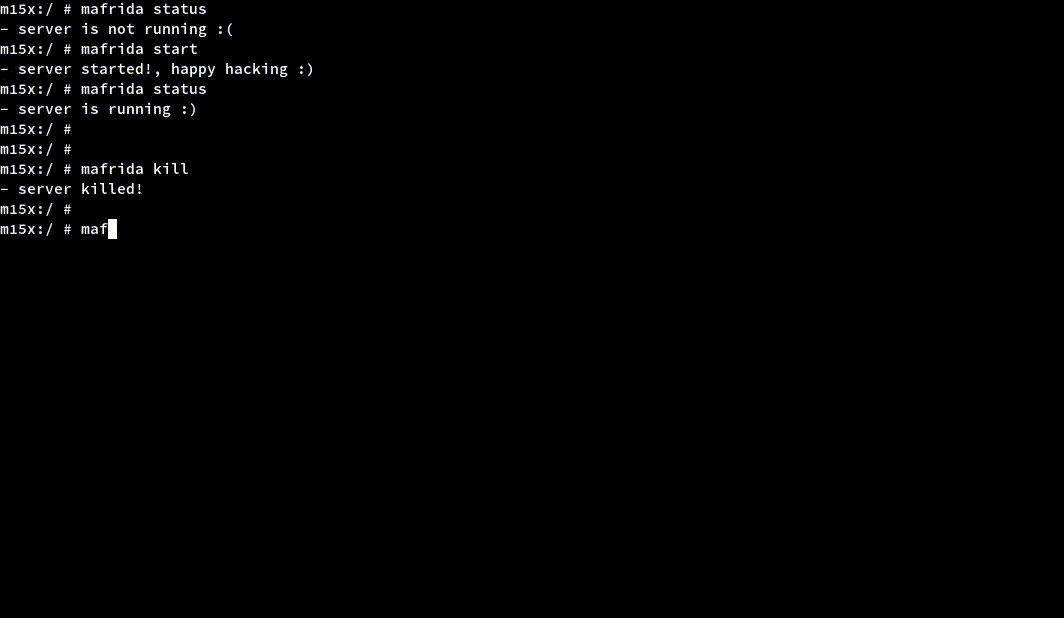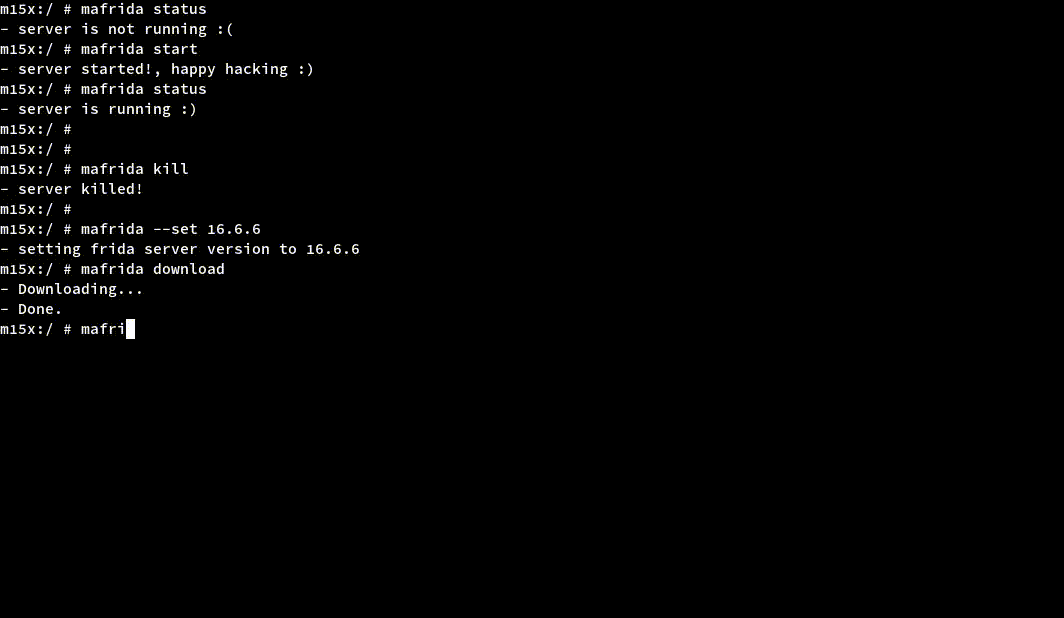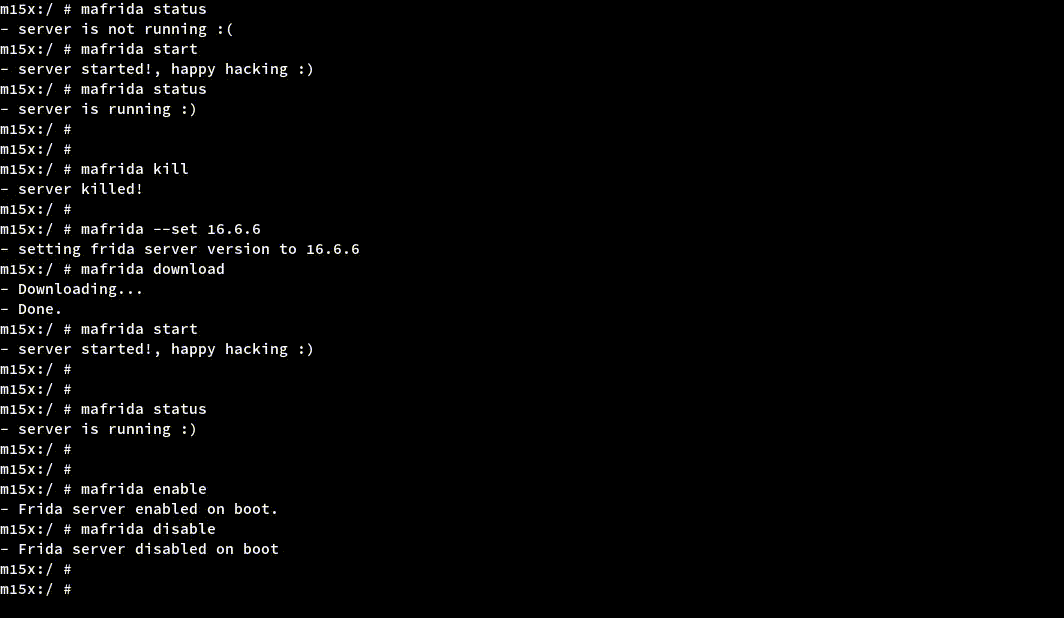 theshinigami/mafrida
Un modulo Magisk che semplifica l'esecuzione del server Frida su Android, con comandi di gestione facili per scaricare versioni specifiche, abilitare…
 microsoft/detours
Libreria di intercettazione delle API Windows in fase di esecuzione per hooking, monitoraggio e strumentazione delle chiamate di funzione. Supporta…