Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
955 risultati
caldera-crater preview
Archived

caldera-crater

GitHubmitre/caldera-crater

Impianto RAT (remote access trojan) in C# per il framework di emulazione dell'avversario Caldera, che consente comando e controllo post-exploitation…

post-exploitationpenetration-testingcommand-and-control+3
9
8 anni fa
ghost preview

ghost

GitHubahxr/ghost

RAT leggero che fornisce accesso remoto silenzioso alla riga di comando, download/esecuzione nascosta di file e meccanismi di persistenza per sistemi…

persistence-mechanismspost-exploitationmalware-analysis+5
1.1k8 anni fa
Daily-dose-of-malware preview

Daily-dose-of-malware

GitHubwoj-ciech/daily-dose-of-malware

Lo script ti consente di raccogliere software malevolo e server c&c da piattaforme open source come Malshare, Malcode, Google, Cymon - vxvault,…

osintinformation-gatheringmalware-analysis+2
408 anni fa
SkyRAT preview

SkyRAT

GitHubyschgroup/skyrat

SkyRAT - Strumento di amministrazione remota Powershell

password-attackspersistence-mechanismslateral-movement+5
348 anni fa
Loki.Rat preview

Loki.Rat

GitHubthegeekht/loki.rat

Loki.Rat è un fork di Ares RAT; integra nuovi moduli, come registrazione, blocco schermo e opzioni di localizzazione. Loki.Rat è uno strumento di…

privilege-escalationpayload-generationpersistence-mechanisms+6
768 anni fa
backdoorme preview

backdoorme

GitHubkkevsterrr/backdoorme

Potente strumento per backdoor automatico

privilege-escalationpayload-generationpersistence-mechanisms+5
7478 anni fa
caldera-agent preview
Archived

caldera-agent

GitHubmitre/caldera-agent

Agente di servizio Windows per la piattaforma di emulazione avversaria CALDERA. Installato sui computer target per comunicare con il server CALDERA,…

penetration-testing-frameworkspayload-generationlateral-movement+3
208 anni fa
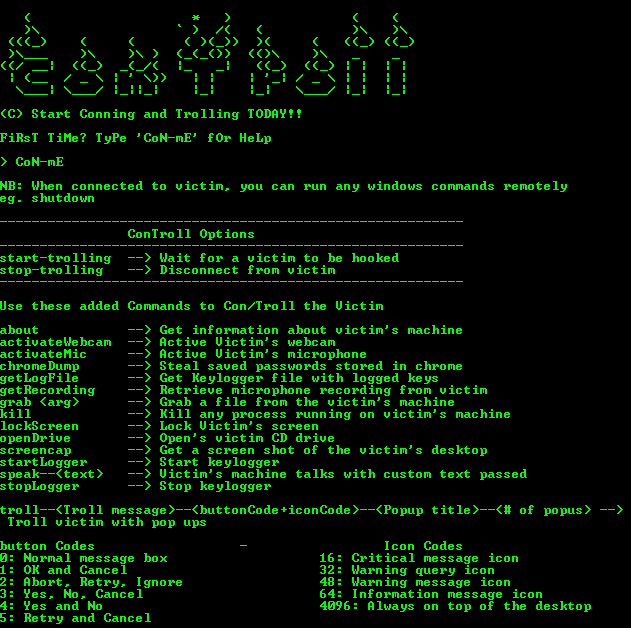
ConTroll_Remote_Access_Trojan preview

ConTroll_Remote_Access_Trojan

GitHublithium876/controll_remote_access_trojan

Creato un Trojan di accesso remoto MOLTO SEMPLICE che stabilirà il controllo amministrativo su qualsiasi macchina Windows che compromette.

privilege-escalationpersistence-mechanismsinformation-gathering+7
1028 anni fa
cromos preview

cromos

GitHubjimywork/cromos

Cromos è uno strumento per scaricare estensioni legittime dal Chrome Web Store e iniettare codici in background dell'applicazione.

password-crackingphishing-toolspersistence-mechanisms+5
1258 anni fa
C2-Pwn preview

C2-Pwn

GitHublukebob-zz/c2-pwn

Utilizza l'API di Shodan per recuperare i server C2 su cui eseguire exploit noti.

osintreconnaissancevulnerability-analysis+3
198 anni fa
Ares preview

Ares

GitHubsweetsoftware/ares

Botnet e backdoor Python

payload-generationpersistence-mechanismspost-exploitation+2
1.6k8 anni fa
FruityC2 preview

FruityC2

GitHubxtr4nge/fruityc2

FruityC2 è un framework post-esploitation (e open source) basato sul deployment di agent su macchine compromesse. Gli agent sono gestiti da…

penetration-testing-frameworksexploit-frameworkspayload-generation+4
2068 anni fa
hive preview

hive

GitHubinfoskirmish/hive

Il codice sorgente di CIA Hive come rilasciato da Wikileaks

data-exfiltrationcommand-and-controlred-teaming
1678 anni fa
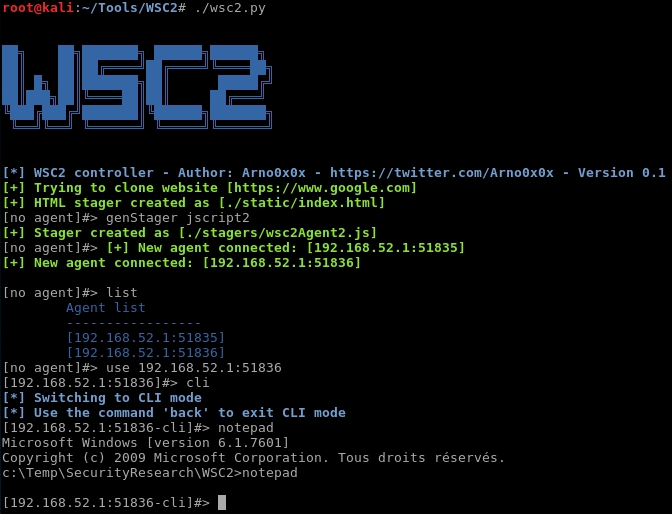
WSC2 preview

WSC2

GitHubarno0x/wsc2

Un tool C2 WebSocket

payload-generationexploitationpenetration-testing+2
4328 anni fa
ExternalC2 preview

ExternalC2

GitHubryhanson/externalc2

Una libreria per l'integrazione dei canali di comunicazione con il server Cobalt Strike External C2

penetration-testing-frameworksexploit-frameworksweb-proxies-interception+3
2898 anni fa
skyjack preview

skyjack

GitHubsamyk/skyjack

Un drone progettato per cercare autonomamente, hackerare e prendere il pieno controllo via wireless di qualsiasi altro drone Parrot o 3DR entro la…

wi-fi-auditingexploitationids-ips-evasion+5
1.8k8 anni fa
DNS-Persist preview

DNS-Persist

GitHub0x09al/dns-persist

DNS-Persist è un agente post-sfruttamento che utilizza il DNS per il comando e controllo.

payload-generationpersistence-mechanismsshellcode+5
2078 anni fa
njutils preview

njutils

GitHubseep1959/njutils

Un programma client e chat per njrat 0.6.4, 0.7d e 0.7d golden edition.

post-exploitationpenetration-testingcommand-and-control+3
68 anni fa
Precedente1…474849…54Successivo
Command and Control — Strumenti — Pagina 48 | Kitploit