

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi del Codice — Strumenti — Pagina 4 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
882 risultati
foxguard preview

foxguard

GitHub0sec-labs/foxguard

A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
static-analysisvulnerability-scannersencryption-decryption-tools+8
280
2 giorni fa
GuardScan preview

GuardScan

GitHubntanwir10/guardscan

100% Gratuito e Open Source • Scansione di sicurezza privacy-first e CLI di revisione del codice con IA

static-analysisvulnerability-scannerscode-analysis+8
152 giorni fa
Vigil preview

Vigil

GitHubvigiloss/vigil

AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…

penetration-testing-frameworksreconnaissancestatic-code-analysis+9
292 giorni fa
trajan preview

trajan

GitHubpraetorian-inc/trajan

Uno strumento multi-piattaforma di rilevamento delle vulnerabilità e automazione degli attacchi CI/CD per identificare le debolezze di sicurezza…

static-analysisvulnerability-scannerscode-analysis+7
1762 giorni fa
zizmor preview

zizmor

GitHubzizmorcore/zizmor

Strumento di analisi statica per sistemi CI/CD che rileva e corregge problemi di sicurezza nelle configurazioni di GitHub Actions, Dependabot e…
static-analysisvulnerability-analysiscode-analysis+5
6.0k2 giorni fa
heartwood preview

heartwood

GitHubradicle-dev/heartwood

Pila di collaborazione e pubblicazione di codice peer-to-peer con un protocollo sicuro e decentralizzato, strumento CLI e demone di rete per forge di…

authentication-authorizationcode-analysisnetwork-security+2
2572 giorni fa
vet preview

vet

GitHubsafedep/vet

Proteggiti da pacchetti open source dannosi 🤖

static-analysisvulnerability-scannerscontainer-security+3
1.1k2 giorni fa
semantic_firewall preview

semantic_firewall

GitHubblackvectorops/semantic_firewall

Genera impronte digitali semantiche deterministiche per le funzioni Go. Rileva backdoor in stile xz e verifica l'equivalenza semantica utilizzando…

defensive-toolsstatic-analysisstatic-code-analysis+6
362 giorni fa
semgrep-rules preview

semgrep-rules

GitHub0xdea/semgrep-rules

Una raccolta delle mie regole Semgrep per facilitare la ricerca di vulnerabilità.
static-code-analysisvulnerability-analysiscode-analysis+3
8662 giorni fa
chimera preview

chimera

GitHubpenberg/chimera

Sandbox codice non affidabile con accesso sicuro all'host.

dynamic-analysis-sandboxingcode-analysissecurity-virtualization+3
1232 giorni fa
vigolium preview

vigolium

GitHubvigolium/vigolium

Vigolium - Scanner di vulnerabilità ad alta fedeltà che fonde IA agentica con velocità nativa, modularità e precisione

vulnerability-scannersweb-vulnerability-scannersdynamic-analysis-sandboxing+9
9712 giorni fa
wrongsecrets-binaries preview

wrongsecrets-binaries

GitHubowasp/wrongsecrets-binaries

Codice sorgente dei binari di OWASP WrongSecrets
static-analysisvulnerability-analysiscode-analysis+6
112 giorni fa
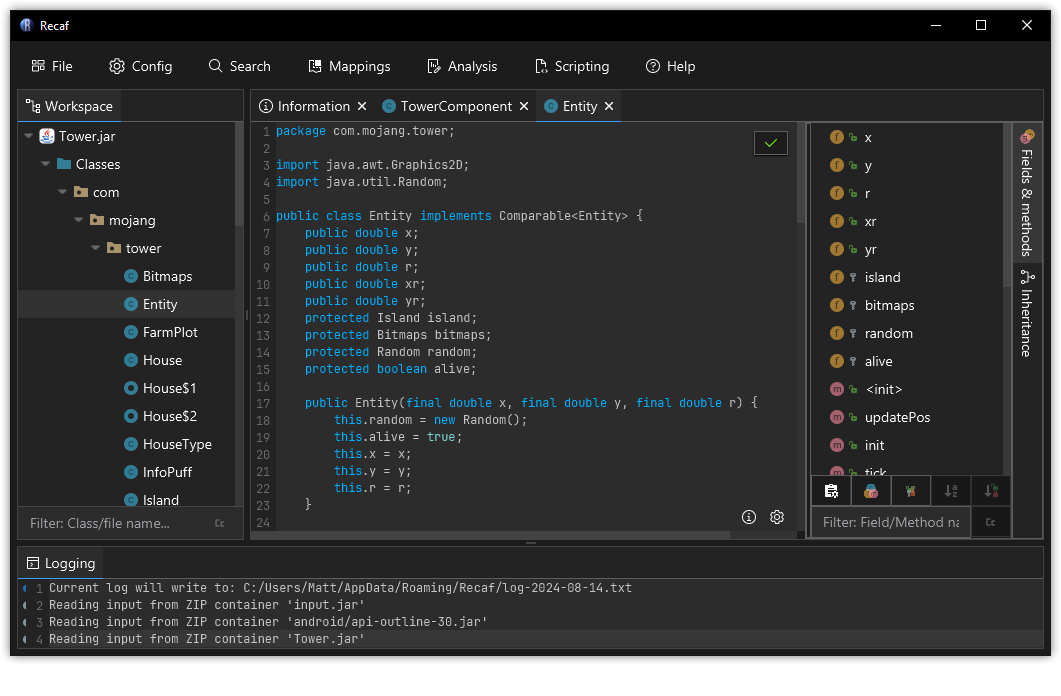
Recaf preview

Recaf

GitHubcol-e/recaf

The modern Java bytecode editor

static-analysiscode-analysisreverse-engineering+2
7.3k2 giorni fa
FIASSE preview

FIASSE

GitHubowasp/fiasse

Un framework per l'integrazione della sicurezza delle applicazioni nell'ingegneria del software (FIASSE) basato sul Securable Software Engineering…

static-analysisvulnerability-analysiscode-analysis+7
102 giorni fa
awesome-nodejs-security preview

awesome-nodejs-security

GitHublirantal/awesome-nodejs-security

Elenco curato di strumenti di sicurezza Node.js, analizzatori statici, scanner di vulnerabilità e risorse educative che coprono OWASP Top 10,…

vulnerability-scannersstatic-code-analysiscode-analysis+5
3.0k3 giorni fa
ghidra-llm-pipeline preview

ghidra-llm-pipeline

GitHubhappytotoro116/ghidra-llm-pipeline

Pipeline deterministico di estrazione, triage e backend del compilatore LLM locale basato su PyGhidra per la reimplementazione in C.
static-analysiscode-analysisreverse-engineering+5
43 giorni fa
recheck preview

recheck

GitHubmakenowjust-labs/recheck

Strumento di analisi statica per rilevare vulnerabilità ReDoS (Denial of Service tramite Espressioni Regolari) in codebase JavaScript e Scala,…

static-code-analysisvulnerability-analysiscode-analysis
3003 giorni fa
nuguard preview

nuguard

GitHubnuguardai/nuguard

repository open source per la validazione di applicazioni AI agentiche: redteam, comportamento, catena di fornitura, analisi statica

static-analysisvulnerability-scannersdynamic-analysis-sandboxing+8
213 giorni fa
Precedente1…345…49Successivo
