
flounder
 adshao/flounder
Auditor di sicurezza white-hat autonomo per la revisione del codice basata su IA, ricerca bug bounty, costruzione di exploit e verifica ancorata…
penetration-testing-frameworksstatic-analysisdynamic-analysis-sandboxing+5
327
adshao/flounderAuditor di sicurezza white-hat autonomo per la revisione del codice basata su IA, ricerca bug bounty, costruzione di exploit e verifica ancorata…
 traceforce/mcp-xray
Unified security scanner for MCP servers with config, pentest, and repo-scan modes. Generates SARIF reports for CI/CD integration, detects secrets,…
 owasp/pytm
Un framework Pythonic per la modellazione delle minacce.
 studiomeyer-io/mcp-server-attestation
Indurimento della catena di fornitura Layer-2 per server MCP — manifesti degli strumenti firmati con Ed25519, attestazione di spawn runtime,…
 akanthed/secureai-scan
SecureAI-Scan is a CLI tool that scans TypeScript and JavaScript codebases for security issues specific to AI-powered apps — prompt injection, MCP…
 ejfkdev/jscd
Reverse bytenode .jsc (V8 code cache) to JavaScript — static, pure Rust, no patched V8/Node. Node 8→26 / V8 5.8–14.6; 25k .jsc tested, 0 fail.
 owasp/vulnreach
SCA consapevole del runtime — dimostra quali CVE sono effettivamente raggiungibili, non solo installati.
 javascript-obfuscator/javascript-obfuscator
Offusca il codice JavaScript e Node.js con rinomina delle variabili, crittografia delle stringhe, appiattimento del flusso di controllo e…
 silentchainai/silentchain
Estensione scanner di vulnerabilità basata sull'IA per Burp Suite con supporto multi-provider (Ollama, OpenAI, Claude, Gemini)
 awslabs/threat-modeling-mcp-server
Server MCP per modellazione delle minacce strutturata basata su STRIDE con validazione automatica del codice, analisi del contesto aziendale e…
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
 viralmaniar/vulnvault
Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…
 veridiff/veridiff
Finder dinamico di divergenze tra rami per codice nativo -- traccia due esecuzioni Frida e individua l'istruzione esatta in cui divergono.
 symbioticsec/hermes-decomp
Un potente decompilatore che consente di eseguire il reverse engineering di app mobili React Native convertendo i loro file bytecode Hermes compilati…
 gmh5225/awesome-llvm-security
Collezione curata di risorse di sicurezza LLVM che coprono binary lifting, offuscamento del codice, analisi statica, esecuzione simbolica, sanitizer…
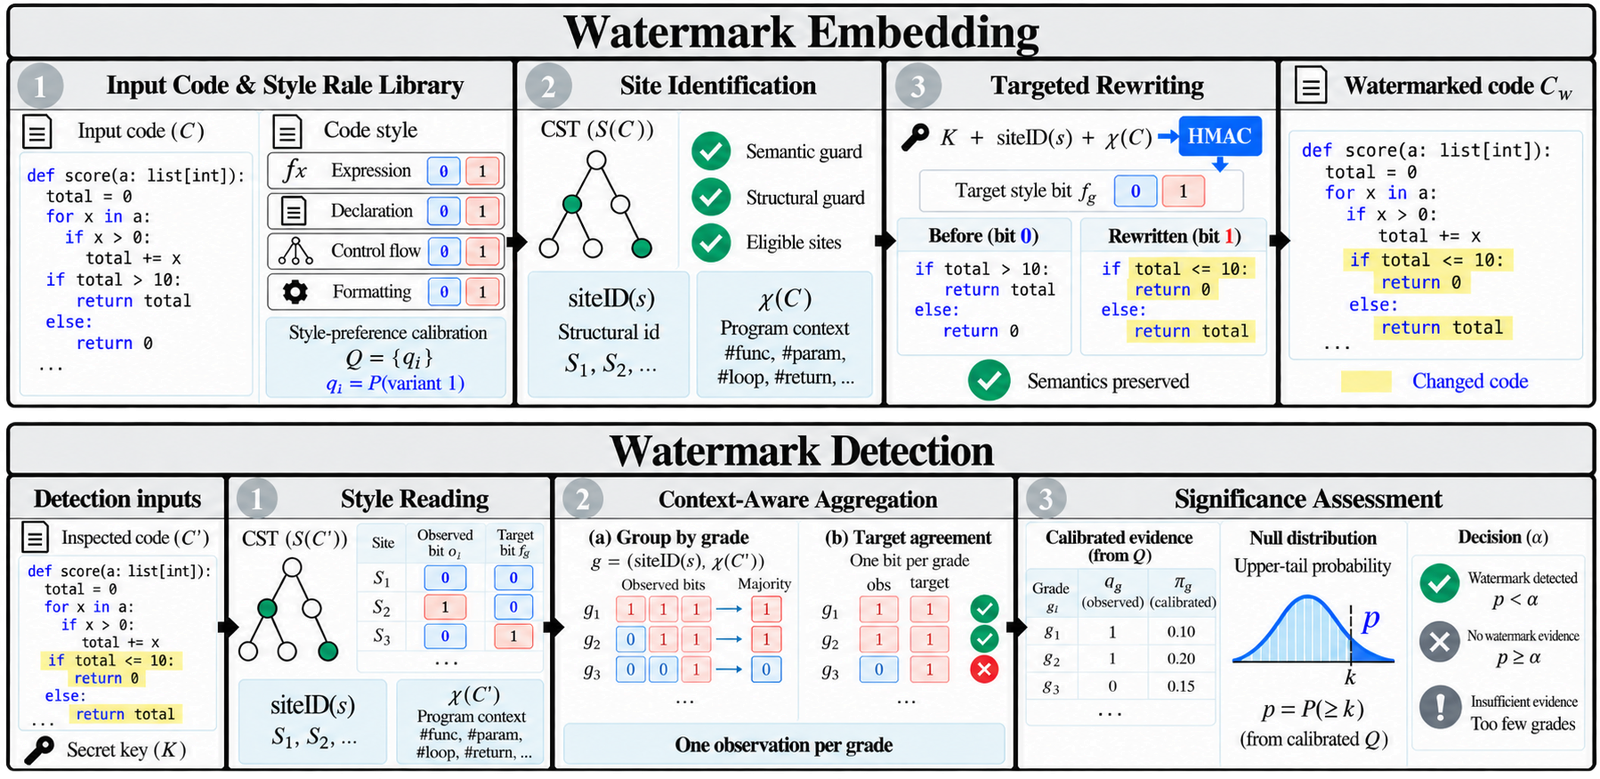 suhanmen/sew
Inserisce e rileva watermark basati su stile e chiave nel codice Python, Java e C++ generato da LLM tramite riscrittura del CST, preservando la…
 squid-protocol1/gitgalaxy
Motore di knowledge graph euristico senza AST per un'intelligenza approfondita dei repository e scansione di sicurezza zero-trust. Si integra come…
 presidentbeef/brakeman
Uno scanner di vulnerabilità di sicurezza tramite analisi statica per applicazioni Ruby on Rails