moltis
Un server agente personale persistente e sicuro in Rust. Un singolo binario, esecuzione in sandbox, LLM multi-provider, voce, memoria, strumenti per…

Un server agente personale persistente e sicuro in Rust. Un singolo binario, esecuzione in sandbox, LLM multi-provider, voce, memoria, strumenti per…

Un fantastico scanner di vulnerabilità.

Validazione delle buone pratiche nei tuoi cluster Kubernetes

Il framework di exploitation per AWS, progettato per testare la sicurezza degli ambienti Amazon Web Services.

Uno strumento che consente di creare ambienti vulnerabili strumentati, locali o nel cloud, per simulare attacchi e raccogliere i dati in Splunk.

📦 Rendi più facile il test di sicurezza di K8s, Docker e Containerd.

Un proxy / API (IAP) di identità e accesso cloud native e un'API per le decisioni di controllo degli accessi che autentica, autorizza e modifica le…

Una raccolta di hackathon basati su sfide che include guida per studenti, guida per coach, presentazioni di lezioni, codice di esempio/didattico e…

:cloud: :zap: Emulazione granulare e azionabile degli avversari per il cloud

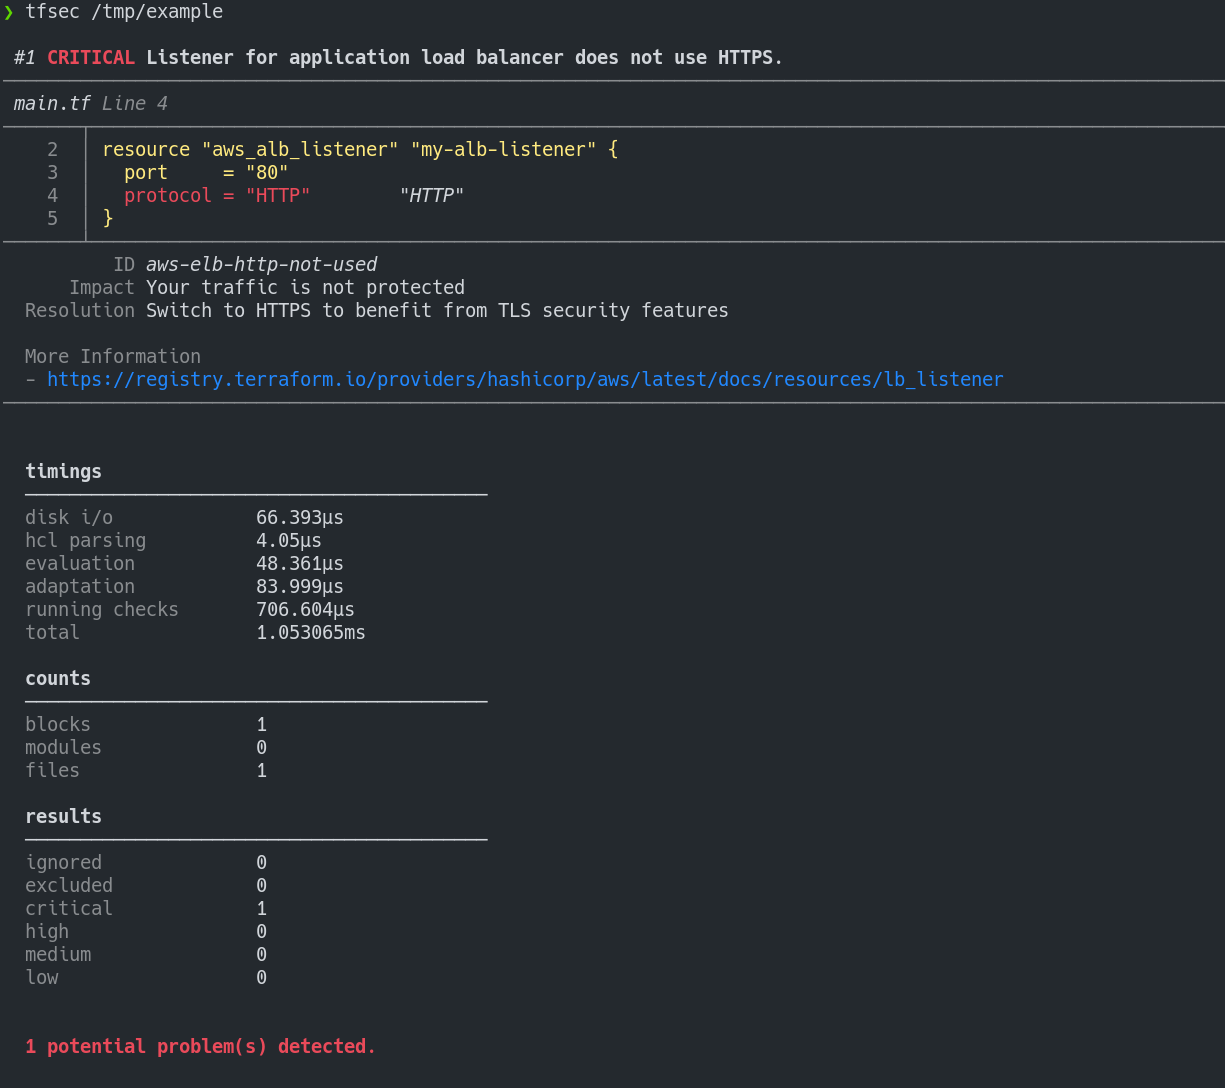
Tfsec ora fa parte di Trivy

Uno strumento per utilizzare le credenziali AWS IAM per autenticarsi a un cluster Kubernetes

Una raccolta di più di 170+ strumenti, script, cheatsheet e altri strumenti che ho sviluppato negli anni per scopi di Red Teaming/Pentesting/audit di…

Una raccolta di script per valutare la sicurezza di Microsoft Azure.

La guida OWASP DevSecOps può aiutarci a integrare la sicurezza come parte della pipeline di sviluppo.

Questa repository contiene una raccolta di cheatsheet che ho preparato per strumenti legati al pentesting di organizzazioni che sfruttano i provider…

AWSGoat : Un'infrastruttura AWS dannatamente vulnerabile

Gestore collaborativo di password

Caccia alle debolezze di sicurezza nei cluster Kubernetes