
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/splunk/attack_range
Penetration TestingSicurezza CloudApprendimento e FormazioneLab e Pratica
GitHubsplunk/attack_range

attack_range

Uno strumento che consente di creare ambienti vulnerabili strumentati, locali o nel cloud, per simulare attacchi e raccogliere i dati in Splunk.

Vedi Repository
2.5k4154416 giorni faRevisionato da Kitploit
Condividi

Splunk Attack Range v5

Attack Range Logo

L'Attack Range di Splunk costruisce ambienti cloud strumentati (AWS, Azure, GCP), simula attacchi e inoltra dati a Splunk per lo sviluppo e il test di rilevamenti.
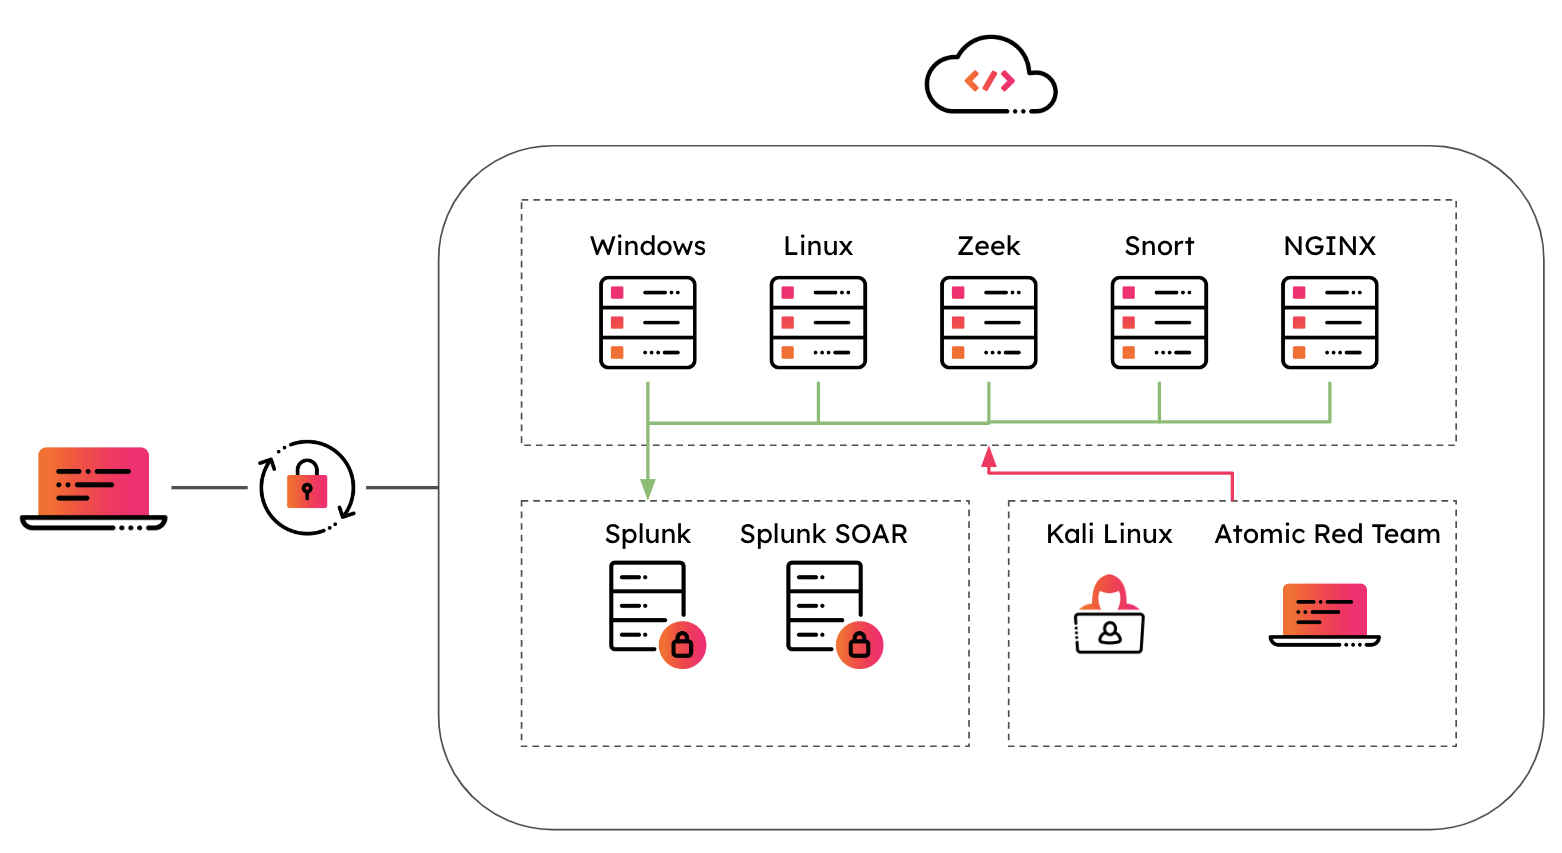
Attack Range Architecture

Cosa fa:

  • Costruisci laboratori — Distribuisci un piccolo laboratorio simile a quello di produzione (Splunk, server Windows/Linux, Kali opzionale, Zeek, ecc.) tramite Terraform e Ansible.
  • Simula attacchi — Esegui tecniche Atomic Red Team (e altre) per generare telemetria reale.
  • Condividi l'accesso — Usa WireGuard VPN; genera configurazioni client aggiuntive per condividere l'ambiente con altri.

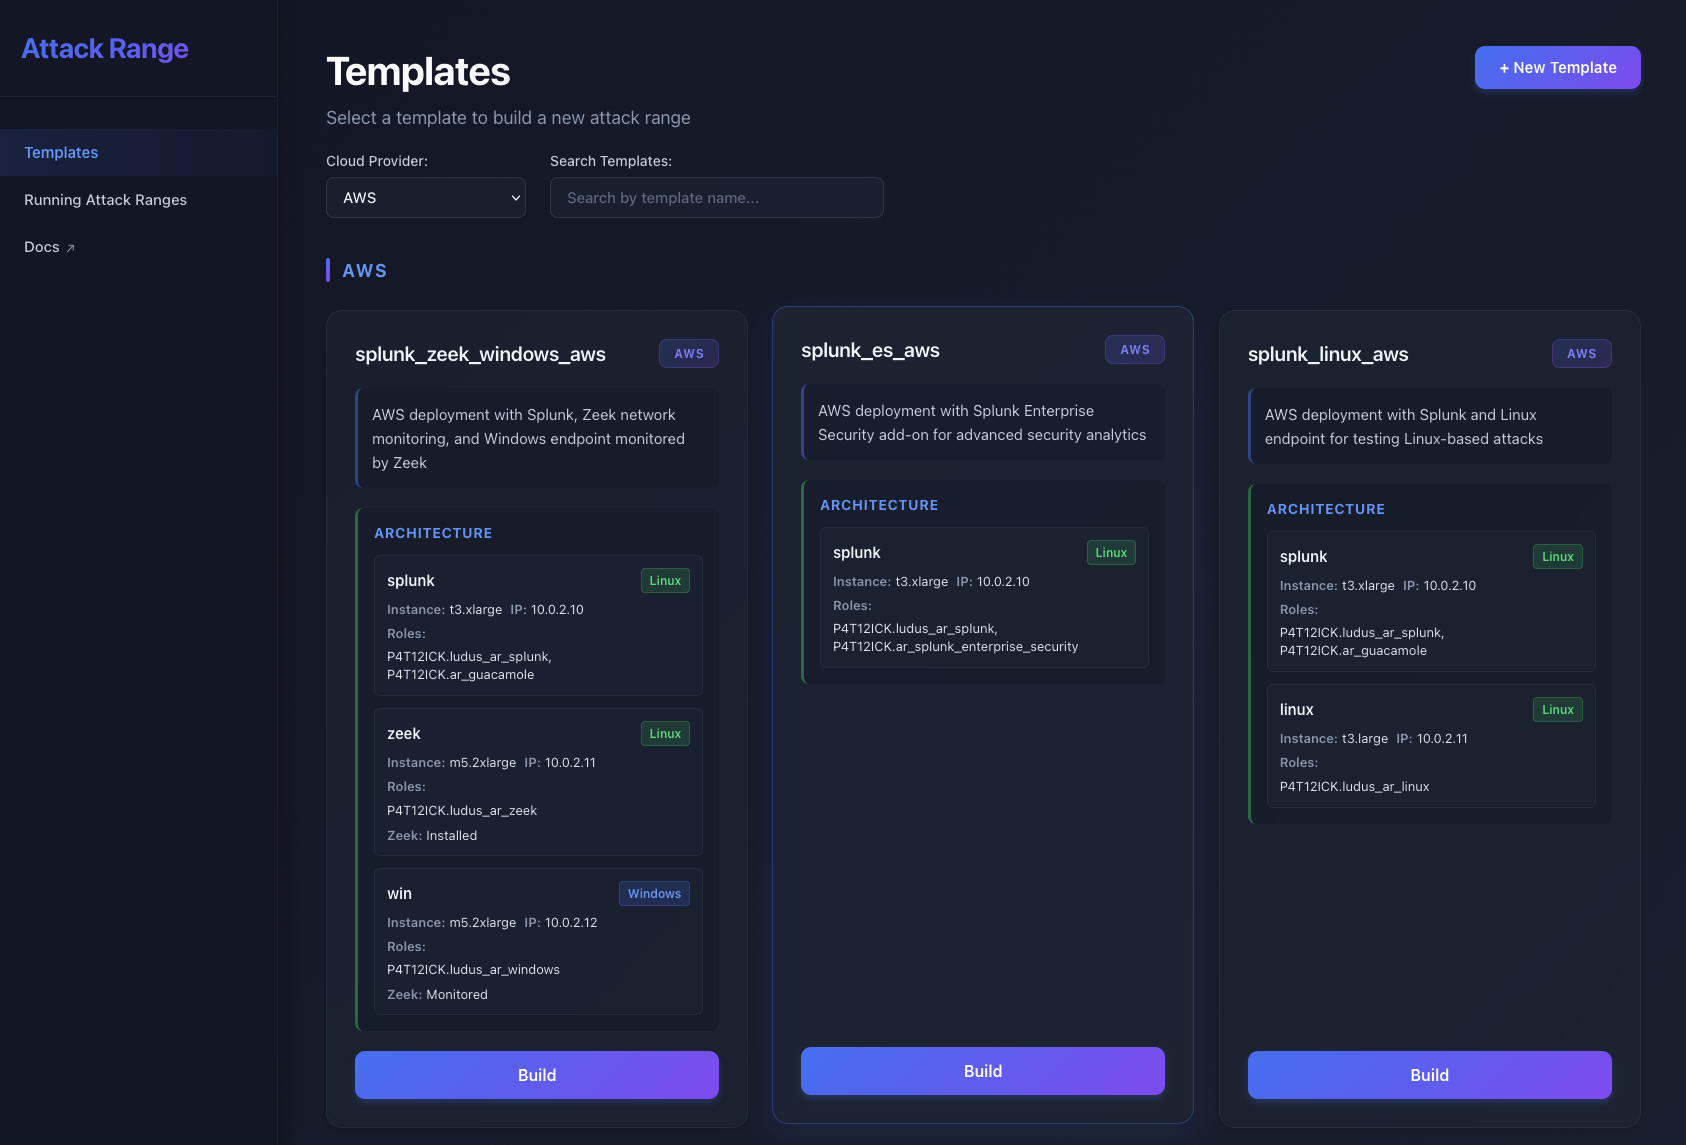
Clicca sull'immagine per guardare la demo 👇
Watch the demo

Per iniziare

Preferito: Docker Compose

  1. Prerequisiti: Docker e Docker Compose. Configura il tuo provider cloud (AWS, Azure o GCP) e monta le credenziali come indicato di seguito.

  2. Clona e avvia:

    git clone <repo-url>
    cd attack_range_2
    docker compose -f docker/docker-compose.yml up
    
  3. Usa l'app o l'API:

    • Web app: apri http://localhost:4321 — crea/distruggi ambienti, visualizza lo stato, esegui simulazioni, condividi l'accesso.
    • API: http://localhost:4000 — API REST; documentazione interattiva su http://localhost:4000/openapi/swagger.
  4. Crea un ambiente (due passaggi):

    • Nell'app: scegli un template (ad es. aws/splunk_minimal_aws) e avvia la creazione. Quando lo stato è In attesa di VPN, scarica la configurazione WireGuard, connettiti con WireGuard, poi prosegui con la creazione.
    • Oppure tramite API: POST /attack-range/build con {"template": "aws/splunk_minimal_aws"}, interroga GET /attack-range/status/<id>, usa la configurazione WireGuard restituita, connettiti, poi POST /attack-range/build con {"attack_range_id": "<id>"}.
  5. CLI in Docker (opzionale):

    docker compose --profile cli -f docker/docker-compose.yml run --rm attack_range build -t aws/splunk_minimal_aws
    

    Altre azioni: destroy, simulate, apply-role, share. Consulta la Documentazione dettagliata per l'uso e i flag della CLI.


Modalità di esecuzione

MethodUse case
Docker Compose (consigliato)Esegui API + web app + CLI opzionale con un solo docker compose; nessun Python/Ansible/Terraform locale.
Web appCrea, distruggi, simula e condividi tramite l'interfaccia utente sulla porta 4321.
REST APIAutomatizza da script o CI; documentazione OpenAPI completa su /openapi/swagger.
CLI`attack_range.py build

Documentazione

  • Documentazione completa (Read the Docs): https://attack-range.readthedocs.io/
  • Capitoli: Per iniziare, Configurazione, Rete, Condivisione, Template, Ruoli Ansible

Riferimento rapido

  • Configurazioni: Ogni ambiente ha una configurazione in config/<attack_range_id>.yml. I template si trovano in templates/{aws,azure,gcp}/.
  • Credenziali: Configura ~/.aws, ~/.azure o ~/.config/gcloud e montali nei container (vedi docker/docker-compose.yml).
  • Supporto: Segnalazioni GitHub e CONTRIBUTING.

Supporto

Utilizza il tracciatore di problemi GitHub per segnalare bug o richiedere funzionalità.

Se hai domande o hai bisogno di supporto, puoi:

  • Unisciti alla stanza #security-research nel canale Slack di Splunk
  • Poni una domanda su Splunk Answers
  • Se sei un cliente Splunk Enterprise con un contratto di supporto valido e hai una domanda relativa a Splunk, puoi anche aprire un caso di supporto sul portale di supporto https://www.splunk.com/

Contributi

Accogliamo con favore feedback e contributi dalla comunità! Consulta le nostre linee guida per i contributi per maggiori informazioni su come partecipare.



Autori

  • Jose Hernandez
  • Patrick Bareiß

Collaboratori

  • Bhavin Patel
  • Rod Soto
  • Russ Nolen
  • Phil Royer
  • Joseph Zadeh
  • Rico Valdez
  • Dimitris Lambrou
  • Dave Herrald
  • Ignacio Bermudez Corrales
  • Peter Gael
  • Josef Kuepker
  • Shannon Davis
  • Mauricio Velazco
  • Teoderick Contreras
  • Lou Stella
  • Christian Cloutier
  • Eric McGinnis
  • Micheal Haag
  • Gowthamaraj Rajendran
  • Christopher Caldwell
  • Zachary Christensen
  • JerinSaji0
  • Michal Cichorz
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →



