
Arisu
 razureink/arisu
Scansiona repository di codice pubblici e piattaforme di snippet di codice per estrarre e validare chiavi API di servizi AI, con dashboard in tempo…
osintapi-security-testinginformation-gathering+2
razureink/arisuScansiona repository di codice pubblici e piattaforme di snippet di codice per estrarre e validare chiavi API di servizi AI, con dashboard in tempo…
 wi3memake/react2shell-scanner
Strumento di valutazione della sicurezza da riga di comando per applicazioni React e Next.js, che analizza i React Server Components per individuare…
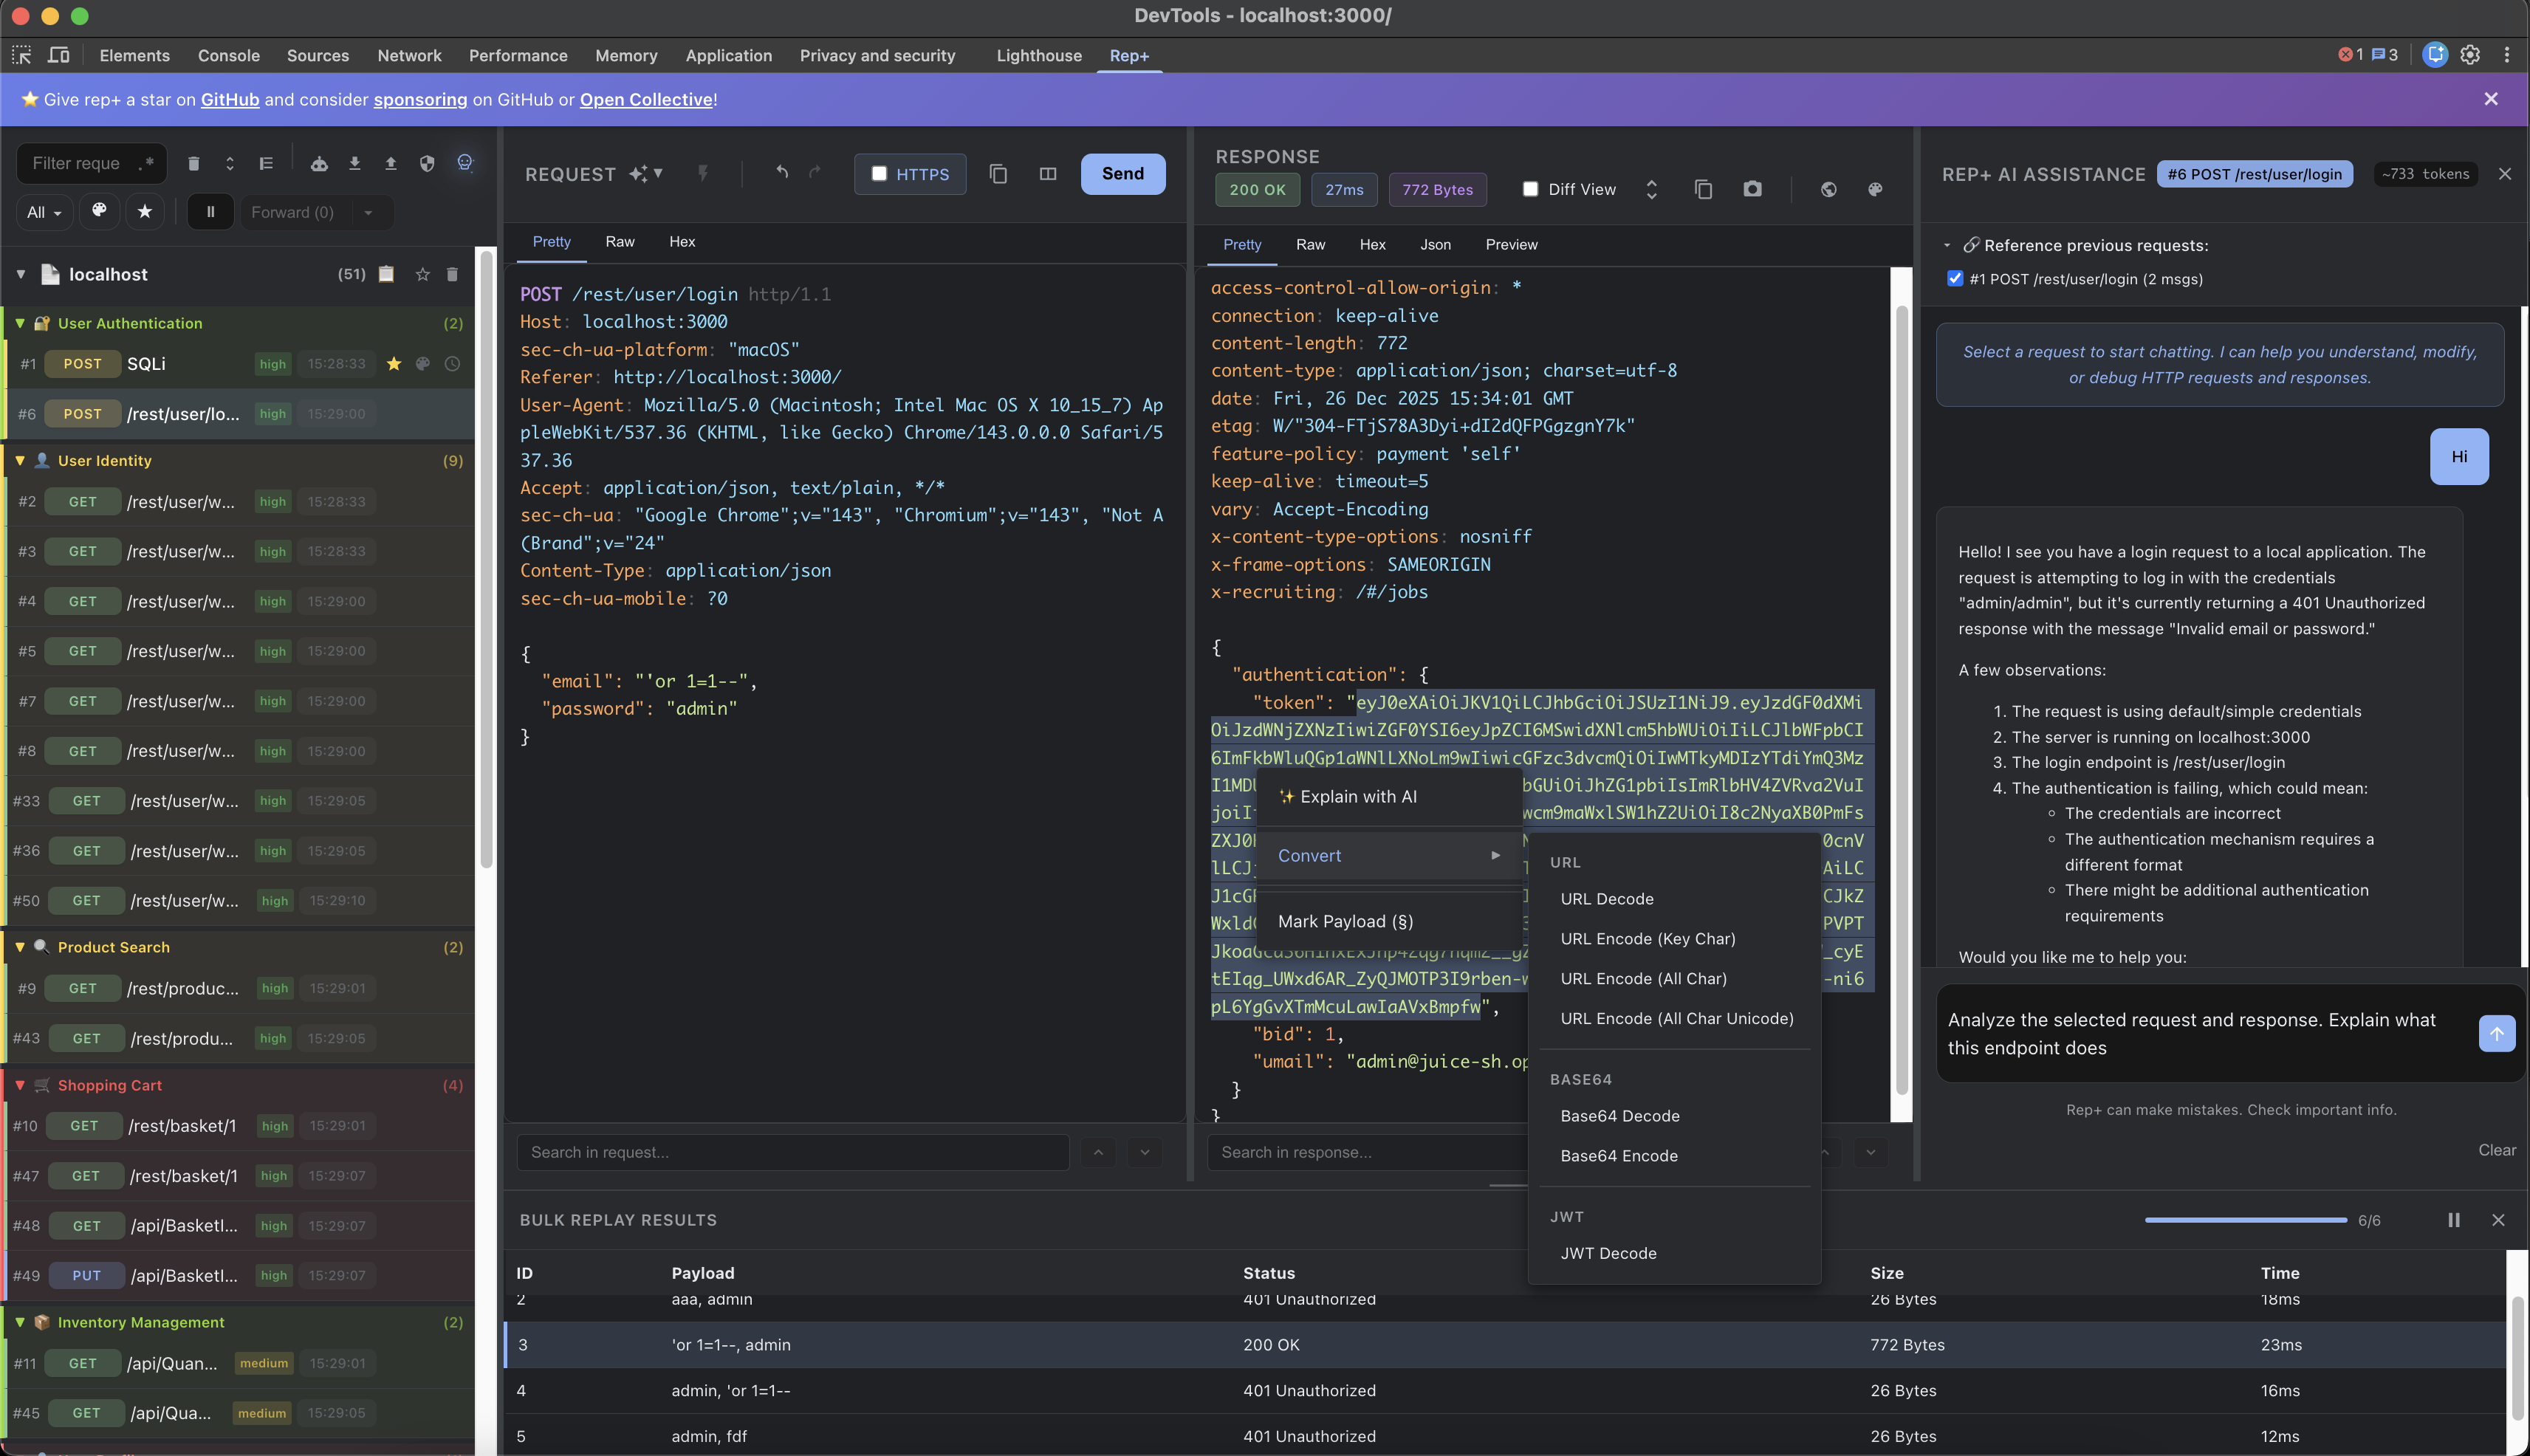 repplus/rep-chrome
rep+ — Replicatore HTTP in stile Burp per Chrome DevTools con intelligenza artificiale integrata per spiegare le richieste e suggerire attacchi
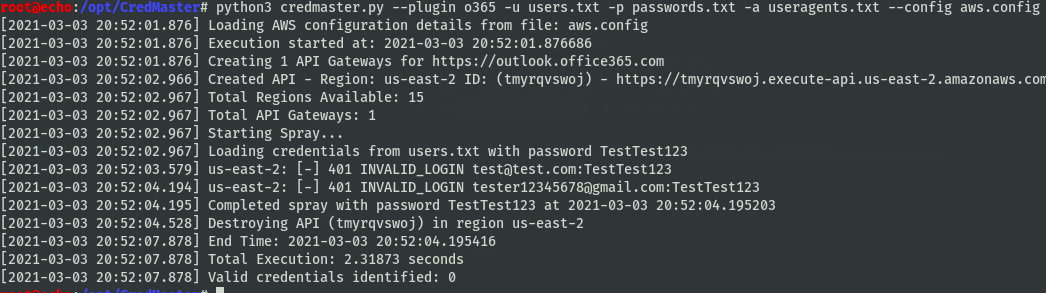 knavesec/credmaster
Strumento di password spraying CredKing rifattorizzato e migliorato, utilizza le API FireProx per ruotare gli indirizzi IP, rimanere anonimi e…
 imperva/automatic-api-attack-tool
Lo strumento di attacco API personalizzabile di Imperva prende una specifica API come input, genera ed esegue attacchi basati su di essa come output.
 rogerorr/nttrace
Un programma simile a strace per l'API 'native' di Windows
 0x999-x/jsluicepp
jsluice++ è un'estensione di Burp Suite progettata per la scansione passiva e attiva del traffico JavaScript utilizzando lo strumento CLI jsluice
 traceforce/mcp-xray
Unified security scanner for MCP servers with config, pentest, and repo-scan modes. Generates SARIF reports for CI/CD integration, detects secrets,…
 bishopfox/snowpick
trova dati sensibili che trapelano dalle istanze ServiceNow.
 greg-randall/wpx
Scanner di sicurezza WordPress asincrono con bypass WAF tramite browser headless. Enumera plugin, temi, utenti e installazioni multisito con…
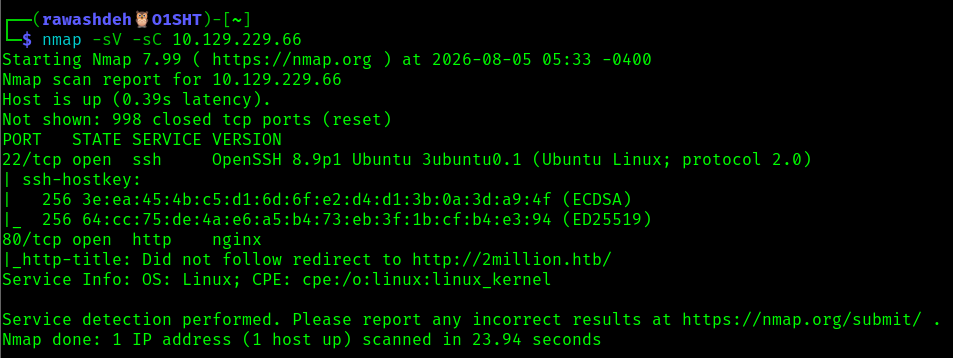 abedallarawashdeh/htb-twomillion-machine
Writeup della macchina Hack The Box TwoMillion — bypass di JWT/codice di invito, IDOR, iniezione di comandi ed escalation dei privilegi CVE-2023-0386.
 digeex/raider
DEPRECATO, si prega di utilizzare il nuovo repository di OWASP: https://github.com/OWASP/raider
 hahwul/smugglex
Scanner di HTTP Request Smuggling basato su Rust.
 s4dhulabs/vimana-framework
Vimana è un framework di sicurezza modulare per l'audit delle API Python e delle applicazioni Web. L'architettura basata su plugin consente ai…
 sobri3195/pegasus-pentest-arsenal
Un toolkit completo per il test di sicurezza delle applicazioni web che combina 10 potenti funzionalità di penetration testing in un unico strumento.
 cspf-founder/api-scanner-docker
Strumento di test automatizzato della sicurezza delle API che analizza le API REST e SOAP alla ricerca di vulnerabilità utilizzando le specifiche…
 mannansainicyber/url_checker
Rivelatore di phishing URL ibrido basato su ML euristico con analisi in tempo reale, punteggi di confidenza spiegabili e API REST per test di…
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.