

XXERipper
 kamalx06/xxeripper
Scanner XXE black-box che rileva iniezioni in-band, error-based e blind out-of-band tramite baselining statistico, fingerprinting del parser e…
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
13
kamalx06/xxeripperScanner XXE black-box che rileva iniezioni in-band, error-based e blind out-of-band tramite baselining statistico, fingerprinting del parser e…
 wapiti-scanner/wapiti
Scanner di vulnerabilità web scritto in Python3
 usebruno/bruno
IDE open source per esplorare e testare API (alternativa leggera a Postman/Insomnia)
 zaproxy/zaproxy
Scanner di sicurezza per applicazioni web open-source per il rilevamento automatico delle vulnerabilità, test di penetrazione manuali e test di…
 vighnesh91/-logicsentry-ai
Motore di triage SAST/DAST offline che analizza il codice sorgente e riproduce il traffico HAR per rilevare difetti di logica di business, BOLA, race…
 theqmaks/resolver
Questa estensione integra i popolari servizi di risoluzione CAPTCHA in BurpSuite per elaborare diversi tipi di CAPTCHA senza intervento manuale.
 mitmproxy/mitmproxy_rs
Componenti Rust per l'intercettazione e il reindirizzamento del traffico, che consentono il proxying di dispositivi WireGuard e il reindirizzamento…
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 albinowax/activescanplusplus
Estensione di Burp Suite che amplia la scansione attiva e passiva con controlli per attacchi host header, XXE, injection di expression language,…
 ticarpi/jwt_tool
:snake: Un toolkit per testare, modificare e decifrare JSON Web Tokens
 vighnesh91/securiscan
Motore di triage di sicurezza Python basato sulla libreria standard che analizza app web, API, LLM e pacchetti mobili tramite ispezione passiva degli…
 kerlenton/mcpsnoop
Wireshark for MCP. A transparent proxy between your AI client and MCP server. Watch every call live in your terminal, fail CI on what it finds,…
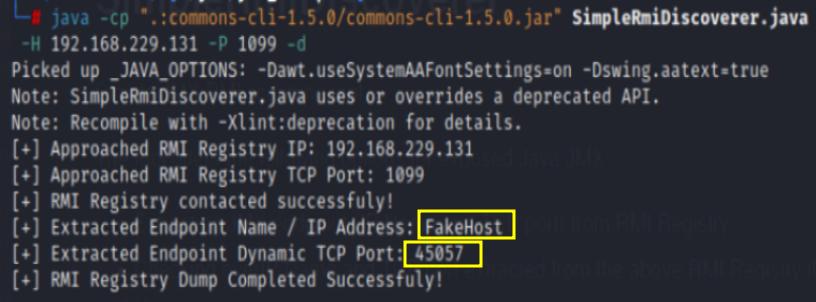 marcin-wolak/simplermidiscoverer
Semplice strumento di scansione JMX RMI
 osirium/suds
Clone di suds 0.4 + suds-0.4-CVE-2013-2217.patch
 dragonjar/burpia
Estensione di Burp Suite che integra il rilevamento passivo delle vulnerabilità tramite intelligenza artificiale.
 thoropass-public/area51
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 teycir/burpapisecuritysuite
Estensione di Burp Suite per test di sicurezza API con 15 tipi di attacco, oltre 108 payload, fuzzing intelligente, rilevamento BOLA/IDOR,…
 lumoslab-innovation/openhunterai
AI red team local-first per la sicurezza di applicazioni web, API e LLM. Ragionamento in stile attaccante, risultati supportati da evidenze e…