Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
drow — Inietta codice negli eseguibili ELF dopo la build | Kitploit

Strumenti/GitHubGitHub/zznop/drow
ExploitReverse EngineeringAnalisi di BinariBinary Exploitation
GitHubzznop/drow

drow

Inietta codice negli eseguibili ELF dopo la build

Vedi Repository
23634332 anni faRevisionato da Kitploit
Condividi

drow Build Status

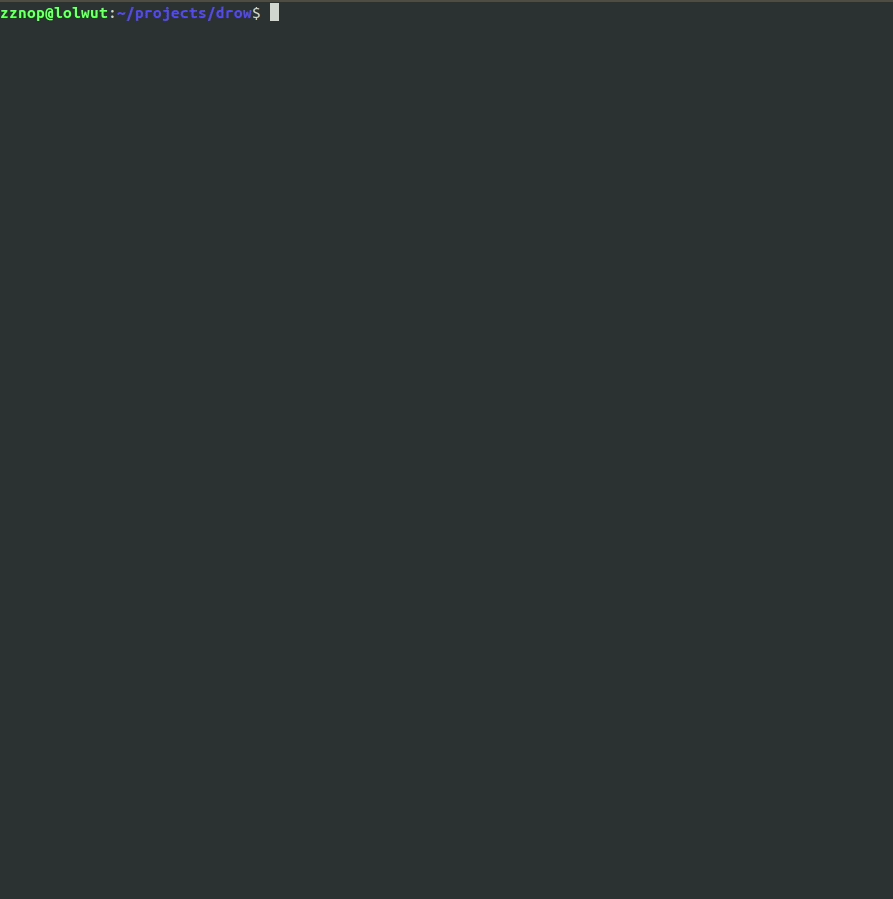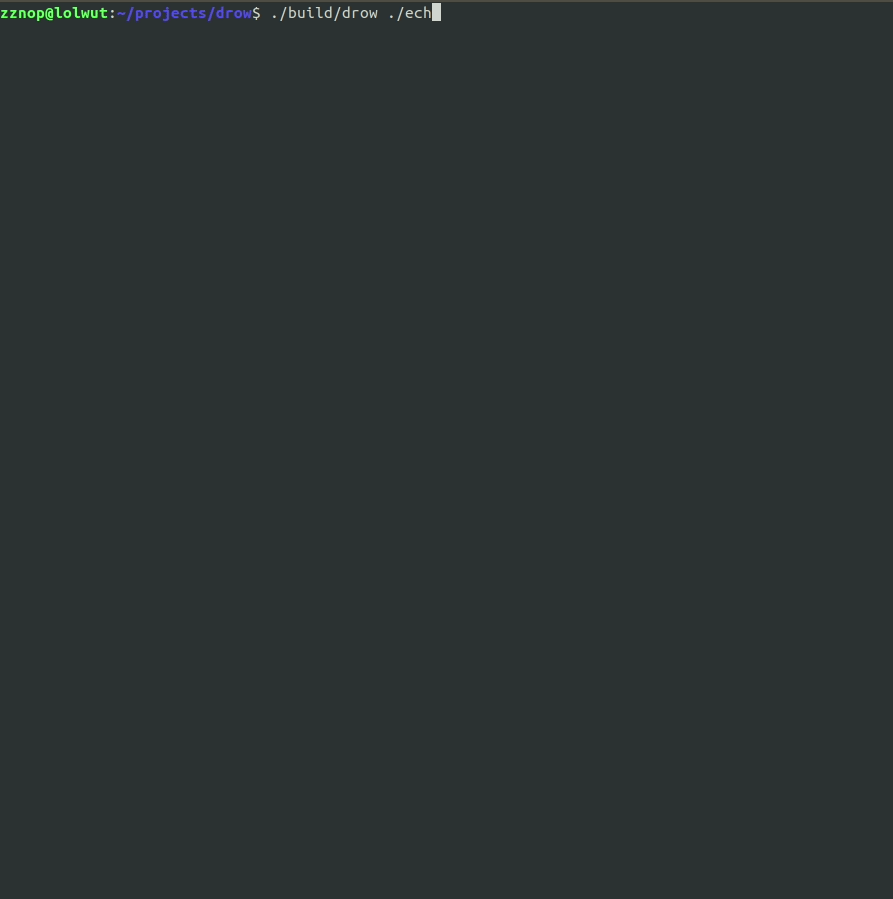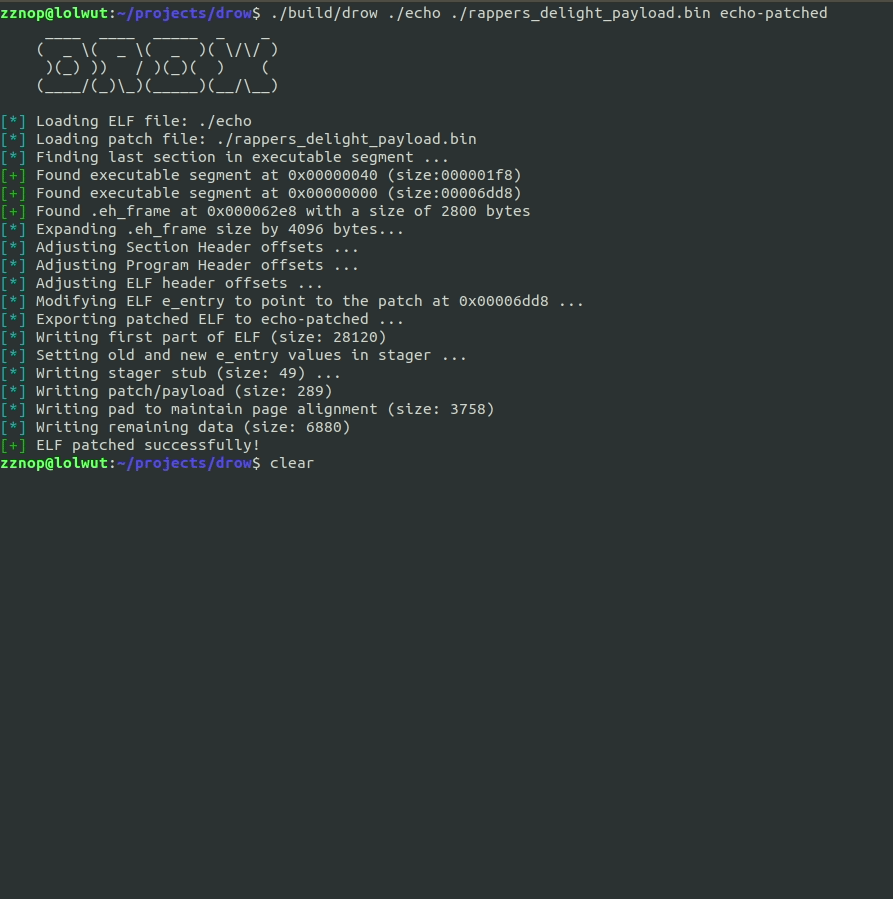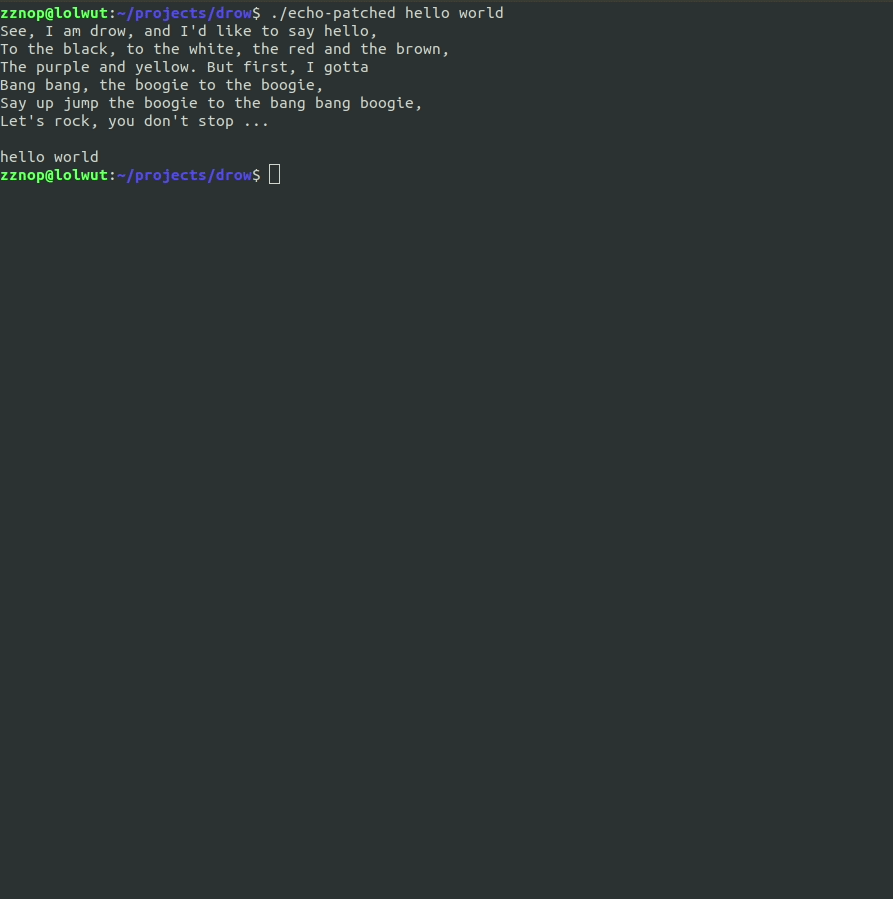
demo ich

Descrizione

TL;DR

drow è un'utilità a riga di comando utilizzata per iniettare codice e hookare il punto di ingresso di eseguibili ELF (dopo la compilazione). Prende eseguibili ELF non modificati come input ed esporta un ELF modificato contenente un payload fornito dall'utente che viene eseguito in fase di runtime.

Un po' più di dettaglio...

Drow esegue i seguenti passaggi per creare il nuovo ELF patchato:

  1. Mappa l'eseguibile ELF bersaglio non modificato e il payload fornito dall'utente, un blob position-independent
  2. Individua il primo segmento eseguibile analizzando gli header dei programmi
  3. Individua l'ultima sezione nel segmento eseguibile analizzando gli header delle sezioni
  4. Espande l'header di sezione sh_size dell'ultima sezione (nel segmento) e p_memsz/p_filesz dell'header del programma della dimensione del payload fornito dall'utente
  5. Aggiusta gli sh_offset degli header delle sezioni e i p_offset degli header dei programmi (sposta in basso sezioni e segmenti per fare spazio al payload e a un piccolo "stager stub")
  6. Aggiusta gli offset nell'header ELF (e_shoff, e_phoff, ecc...)
  7. Modifica e_entry (offset del punto di ingresso ELF) nell'header ELF per puntare al codice iniettato
  8. Crea un nuovo ELF contenente il codice iniettato e gli header ELF modificati

Oltre a iniettare il payload fornito dall'utente, drow inietta un piccolo stub di codice che viene preposto all'inizio del payload. Questo stub è progettato per chiamare il payload. Se il payload è scritto per tornare al chiamante, dopo il ritorno del payload lo stager esegue una tailcall a _start, ripristinando l'esecuzione in modo che il programma possa funzionare come previsto.

Compilazione

Installa gcc e scons. Quindi esegui scons dalla radice della directory.

Altre Informazioni

Oltre a compilare drow, questo progetto compila anche un payload Linux x86-64 chiamato rappers_delight.bin che semplicemente stampa su stdout. Questo può essere utilizzato per i test. Attualmente, drow funziona solo con file ELF64 destinati a x86-64.

Altri Lavori

C'è molto lavoro open source fatto in questo dominio. Ti incoraggio a dare un'occhiata anche ai seguenti progetti e pubblicazioni correlate:


  • The Cerberus ELF Interface: http://phrack.org/issues/61/8.html
  • The Backdoor Factory: https://github.com/secretsquirrel/the-backdoor-factory
  • ELFSH: http://www.eresi-project.org/
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →