zidansec/cloudpeler
Strumento CLI PHP che risolve il vero IP di origine dietro siti web protetti da CloudFlare, restituendo hostname, organizzazione, geolocalizzazione e dati DNS per il reconnaissance.

CrimeFlare è tornato! Questo strumento può aiutarti a vedere il vero IP dietro i siti web protetti da CloudFlare




Donazione per lo sviluppo del progetto

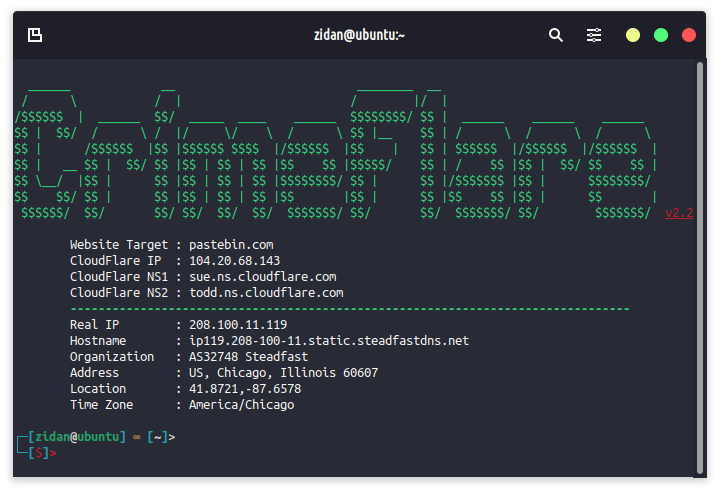
Questo strumento serve a trovare l'IP originale dietro i siti web che sono stati protetti da CloudFlare; le informazioni generate possono essere utili per ulteriori attività di penetration testing. Le informazioni generate da questo strumento sono le seguenti.
Questo strumento è realizzato con codice PHP con una programmazione molto semplice che utilizza diverse API per ottenere il massimo dei risultati, ma non garantisce al 100% di riuscire a bypassare i siti web protetti da CloudFlare. Alcuni siti web a volte non possono essere rilevati tramite il loro IP originale.
Strumento di riferimento aggiuntivo per vedere il vero IP dietro il WAF Cloudflare
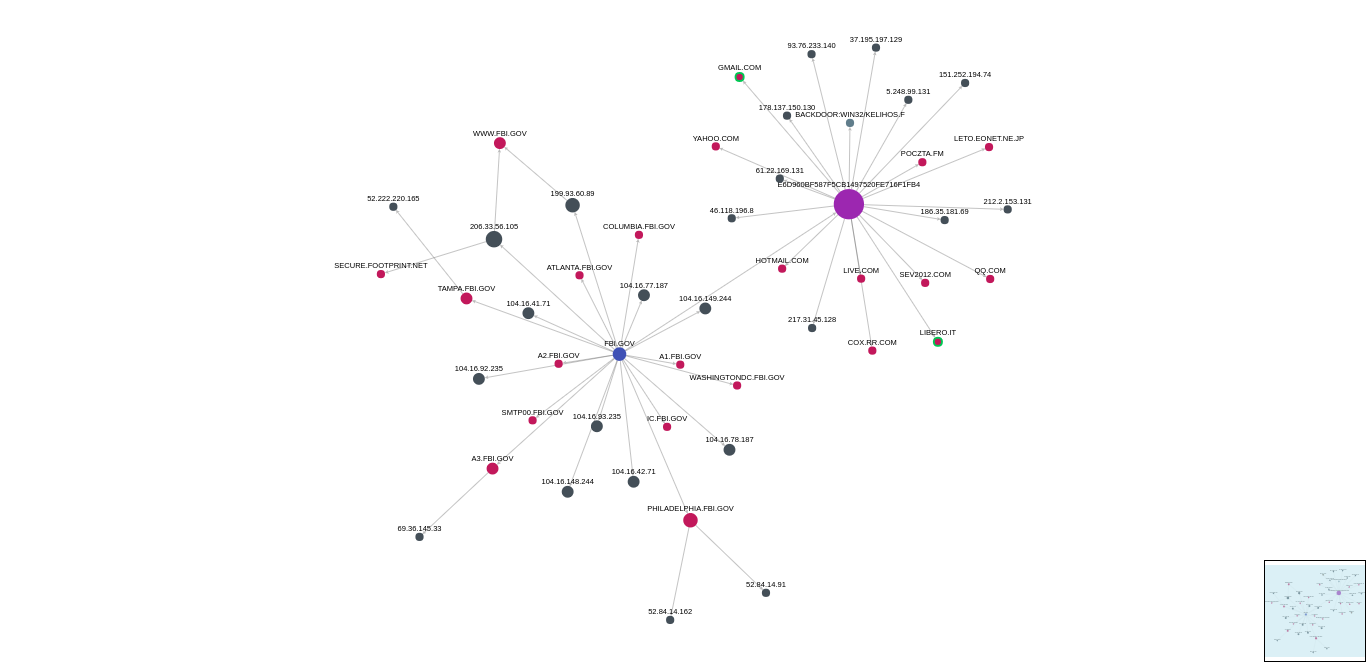
Strumenti semplici per ulteriori attività di penetration testing; questo strumento è in grado di visualizzare la rete a partire da Dominio, IP, Email e altro ancora.
Prima di eseguire CrimeFlare assicurati di avere php-curl installato; installalo con il comando sudo apt install php-curl e segui i passaggi di installazione successivi.
git clone https://github.com/zidansec/CloudPeler.git
cd CloudPeler
./crimeflare.php exemple.com
Installa facilmente CrimeFlare su Ubuntu:
sudo wget https://github.com/zidansec/CloudPeler/raw/master/crimeflare.php -O /bin/crimeflare && sudo chmod +x /bin/crimeflare
Esegui il comando: crimeflare o crimeflare exemple.com
Se vuoi eseguire crimeflare facilmente su linux ubuntu, segui il comando seguente. Questo comando aggiungerà il file crimeflare.php nella directory /bin/ del tuo sistema operativo Ubuntu.
cd CloudPeler
sudo cp crimeflare.php /bin/crimeflare
Per eseguirlo ora basta digitare il comando crimeflare nel tuo terminale Linux