
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/yongye-security/cve-2023-25194
RicognizioneScanner di VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubyongye-security/cve-2023-25194

CVE-2023-25194

CVE-2023-25194 Scansione

Vedi Repository
2202 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    389
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    333
  • 6

    SafeLine

    chaitin/safeline

    WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e crittografia dinamica HTML/JS.

    331

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Questo strumento è destinato esclusivamente a scopi di test di sicurezza. Non intraprendere alcuna attività illegale. Le eventuali conseguenze derivanti da un uso improprio sono esclusivamente a tuo carico.

Lo strumento di rilevamento CVE-2023-25194 utilizza JNDI per caricare il contenuto della risposta restituita dalla piattaforma di log DNS al fine di determinare la presenza di vulnerabilità. La logica per determinare il contenuto della risposta prevede l'utilizzo riuscito del contenuto ricevuto durante i test. Alcuni contenuti di risposta possono stabilire connessioni con il target tramite la piattaforma di log DNS, ma vengono infine ignorati perché non sfruttabili.

python3 CVE-2023-25194_Scan.py -h

_______    ________    ___   ____ ___  _____      ___   _____________  __ __
  / ____/ |  / / ____/   |__ \ / __ \__ \|__  /     |__ \ / ____<  / __ \/ // /
 / /    | | / / __/________/ // / / /_/ / /_ <________/ //___ \ / / /_/ / // /_
/ /___  | |/ / /__/_____/ __// /_/ / __/___/ /_____/ __/____/ // /\__, /__  __/
\____/  |___/_____/    /____/\____/____/____/     /____/_____//_//____/  /_/

                                                    PowerBy:YongYe__Security

usage: CVE-2023-25194_Scan.py [-h] (-u URL | -f FILE)

Send POST requests to URLs

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     URL, Single target detection
  -f FILE, --file FILE  URL File, Batch scan

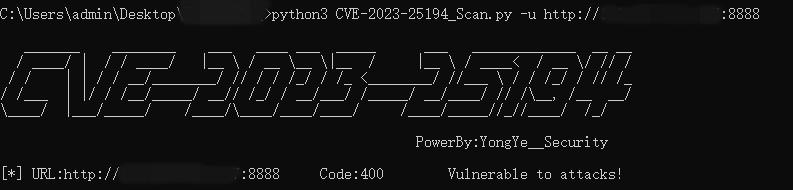
Sfruttamento singolo target

python3 CVE-2023-25194_Scan.py -u http://127.0.0.1:8080
image

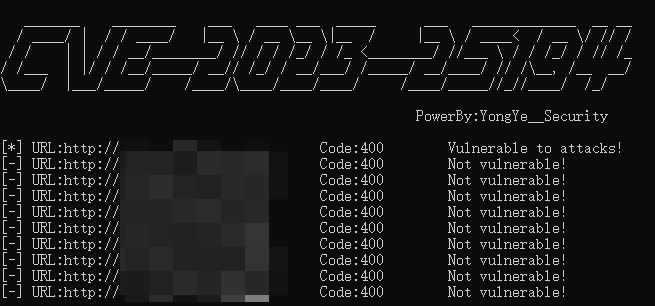
Scansione batch di target

Gli URL con vulnerabilità verranno salvati nel file "result.txt" nella directory corrente.

python3 CVE-2023-25194_Scan.py -f url.txt
image

Se necessario, puoi modificare l'indirizzo effettivo della piattaforma di log DNS nella riga 34 del codice. Tuttavia, non modificarlo non influirà sull'esecuzione del programma.


Scarica lo strumento



