
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
waymore — Trova molto di più da Wayback Machine, Common Crawl, Alien Vault OTX, URLScan, VirusTotal, GhostArchive & Intelligence X! | Kitploit
Strumenti/GitHubGitHub/xnl-h4ck3r/waymore
OSINT (Open Source Intelligence)RicognizioneRaccolta InformazioniSicurezza WebEnumerazione SottodominiCrawler
GitHubxnl-h4ck3r/waymore

waymore

Trova molto di più da Wayback Machine, Common Crawl, Alien Vault OTX, URLScan, VirusTotal, GhostArchive & Intelligence X!

Vedi Repository
2.7k293465 mesi faRevisionato da Kitploit
Condividi

Informazioni - v8.9

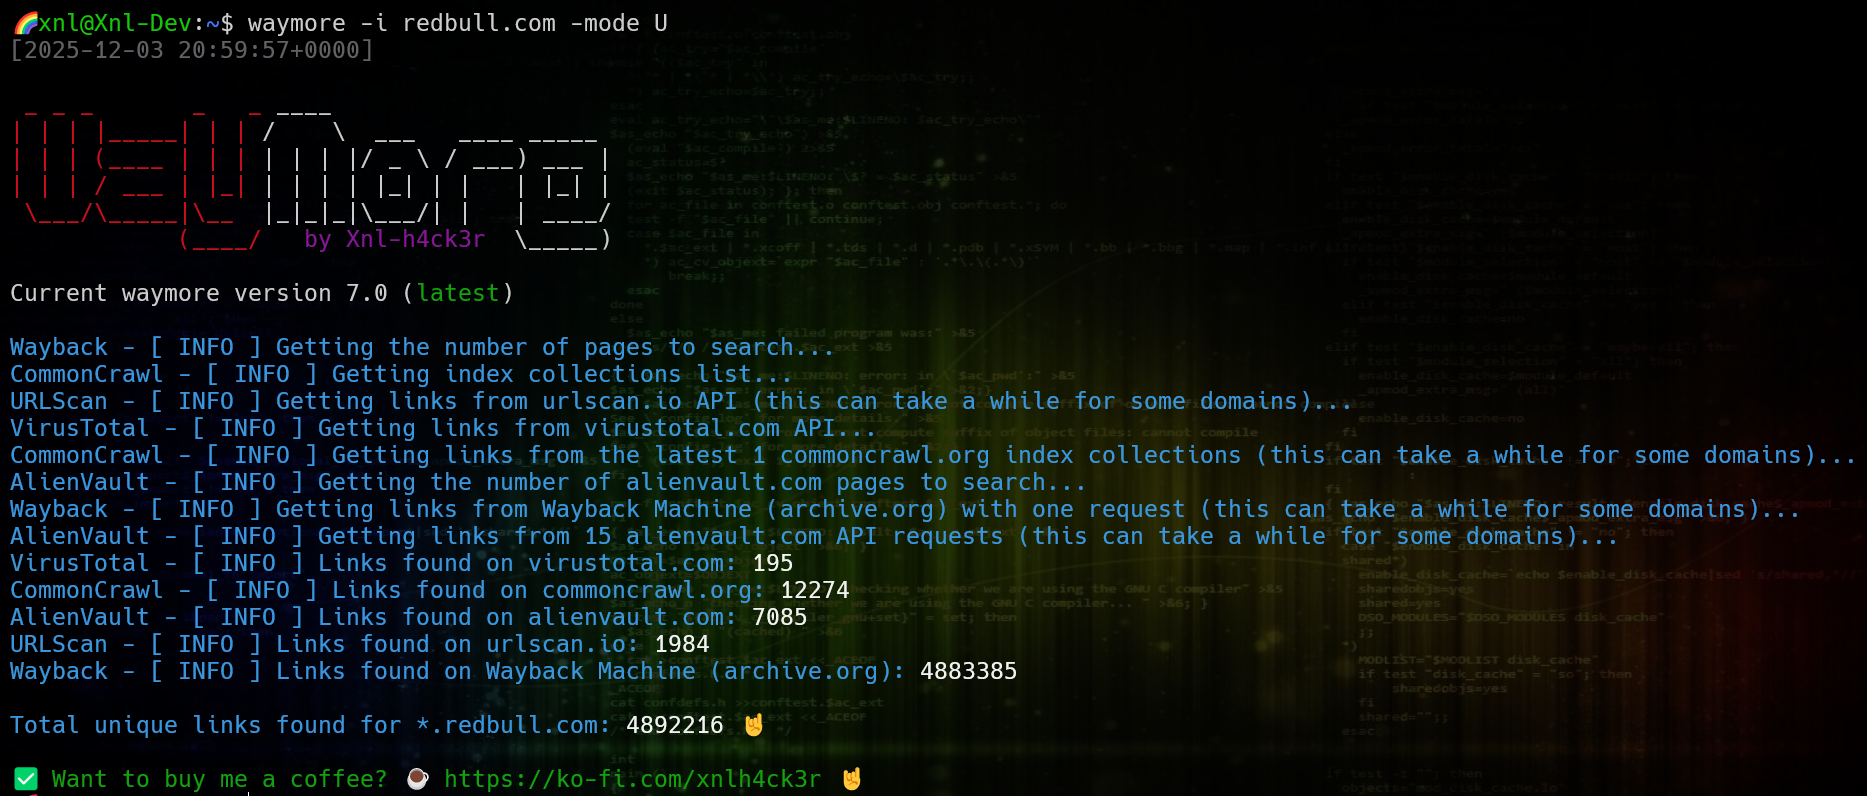
L'idea alla base di waymore è quella di trovare ancora più link dalla Wayback Machine (e da altre fonti) rispetto ad altri strumenti esistenti.

👉 La più grande differenza tra waymore e altri strumenti è che può anche scaricare le risposte archiviate per gli URL su Wayback Machine (e URLScan) in modo da poterle poi cercare per trovare ancora più link, commenti degli sviluppatori, parametri extra, ecc. ecc. 👉 Inoltre, altri strumenti attualmente non gestiscono il rate limiting ora imposto dalle fonti, e spesso si fermano con risultati incompleti senza farti sapere che sono incompleti.

Chiunque faccia bug bounty avrà probabilmente usato il fantastico waybackurls di @TomNomNoms. Questo strumento ottiene URL da web.archive.org e link aggiuntivi (se presenti) da una delle collezioni di indici su index.commoncrawl.org. Probabilmente avrai anche usato il fantastico gau di @hacker_ che trova anche URL dall'archivio Wayback, Common Crawl, ma anche da Alien Vault, URLScan, Virus Total e Intelligence X. Ora waymore ottiene URL da TUTTE queste fonti (con la possibilità di filtrare ulteriormente per ottenere ciò che desideri):

  • Wayback Machine (web.archive.org)
  • Common Crawl (index.commoncrawl.org)
  • Alien Vault OTX (otx.alienvault.com)
  • URLScan (urlscan.io)
  • Virus Total (virustotal.com)
  • GhostArchive (ghostarchive.org)
  • Intelligence X (intelx.io) - SOLO TIER ACCADEMICI O A PAGAMENTO

👉 È un punto che molti sembrano trascurare, quindi lo ribadisco :) ... La più grande differenza tra waymore e altri strumenti è che può anche scaricare le risposte archiviate per gli URL su Wayback Machine in modo da poterle poi cercare per trovare ancora più link, commenti degli sviluppatori, parametri extra, ecc. ecc.

👉 PER FAVORE, LEGGI TUTTE LE INFORMAZIONI IN QUESTA PAGINA PER SFRUTTARE AL MEGLIO QUESTO STRUMENTO, E SOPRATTUTTO PRIMA DI APRIRE QUALSIASI ISSUE 🤘

👉 QUESTO STRUMENTO PUÒ ESSERE MOLTO LENTO, MA È PENSATO PER LA COPERTURA, NON PER LA VELOCITÀ

⚠️ Un errore comune è quello di passare un file di sottodomini per ottenere tutto per un dominio. NON FARLO! Passa solo il dominio per ottenere tutti i sottodomini per quel dominio. Sarà MOLTO più veloce e non ti perderai nulla.

Installazione

NOTA: Se hai già un file config.yml, non verrà sovrascritto. Il file config.yml.NEW verrà creato nella stessa directory. Se hai bisogno della nuova configurazione, rimuovi config.yml e rinomina config.yml.NEW in config.yml.

waymore supporta Python 3.7+ (richiesto Python 3.7 o superiore per il supporto async/await).

Installa waymore nell'ambiente Python predefinito (globale).```bash pip install waymore

O

``````bash
pip install git+https://github.com/xnl-h4ck3r/waymore.git -v

Puoi aggiornare con```bash pip install --upgrade waymore

### pipx

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





