Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
awswaf — AWS WAF Solver, reverse completo implementato al 100% in Python e Golang. | Kitploit

Strumenti/GitHubGitHub/xkiian/awswaf
Evasione IDS/IPSSfruttamento di Applicazioni WebBypass WAFSicurezza WebAnti-BotBypass CAPTCHA
GitHubxkiian/awswaf

awswaf

AWS WAF Solver, reverse completo implementato al 100% in Python e Golang.

Vedi Repository
35166971 anno faRevisionato da Kitploit
Condividi

AWS WAF (Amazon Web Services Web Application Firewall) Solver

wakatime

Panoramica

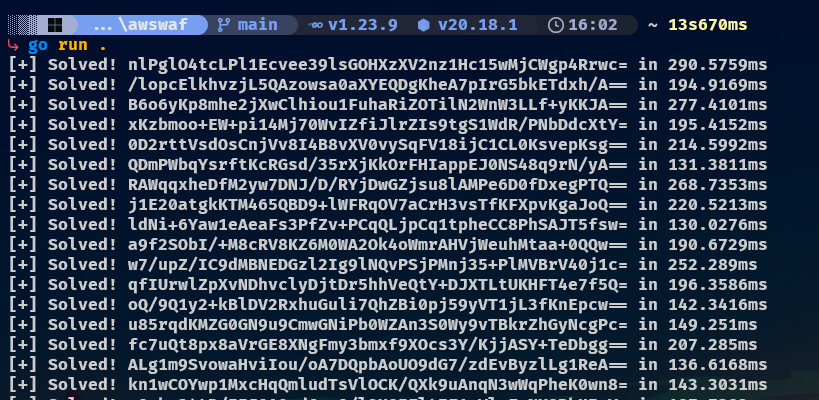
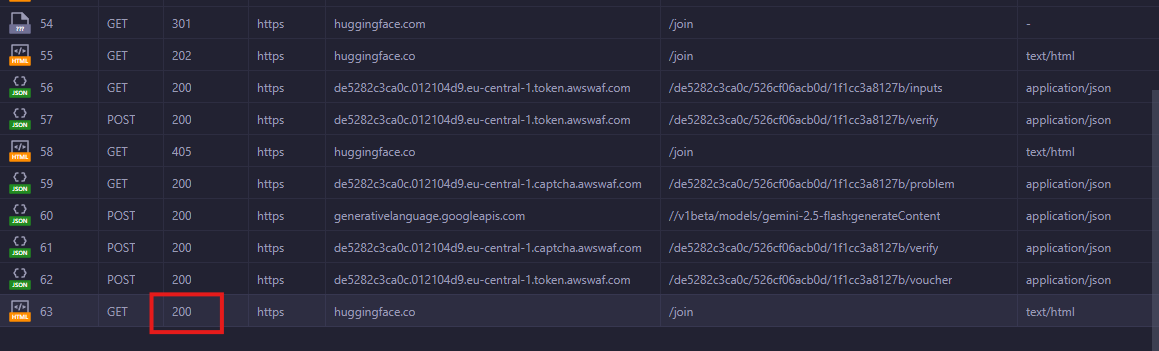
Questo progetto fornisce un solver basato su Golang e Python per la sfida AWS WAF. Supporta sia il tipo "token" / "Invisible" che il tipo "Captcha" utilizzando gemini


⭐️ Mostra il tuo supporto

Metti una stella al repository se lo trovi utile! Il tuo supporto aiuta a migliorare il progetto. ❤️


Utilizzo

Golang

package main

import (
	"awswaf/internal/aws"
	"log"
)

func main() {
	// host & gokuProps are obtained from the initial response 
	// and can be extracted using aws.Extract(body)
	// proxy can be "" to use no proxy at all
	waf, err := aws.NewAwsWaf(
		host,
		"www.binance.com",
		"Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/137.0.0.0 Safari/537.36",
		gokuProps, proxy,
	)
	if err != nil {
		log.Println(err)
		return
	}
	
	token, err := waf.Run()
	if err != nil {
		log.Println(err)
		return
	}
	// the token is the aws-waf-token cookie
}

Vedi main.go per un esempio completo


Python

from awswaf.aws import AwsWaf

token = AwsWaf(goku, endpoint, "www.binance.com")()

# the token is the aws-waf-token cookie

Vedi main.py per un esempio completo


Licenza

Questo progetto è concesso in licenza sotto la MIT License - vedi il file LICENSE per i dettagli.


Storico delle stelle

Star History Chart

Dichiarazione di non responsabilità

Questo pacchetto è non ufficiale e non è affiliato a Amazon o AWS. Usalo in modo responsabile e in conformità con i termini di servizio di AWS.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    340
  • 4

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    314
  • 5

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    295

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →